

C#使用TPM加密文件密钥方法
TPM密钥生成必须使用RSACng或ECDsaCng并指定MicrosoftPlatformCryptoProvider,密钥不可导出、需用混合加密,且环境须满足TPM已启用并就绪。
TPM密钥生成必须使用RSACng或ECDsaCng并指定Microsoft Platform Crypto Provider,密钥不可导出、需用混合加密,且环境须满足TPM已启用并就绪。
TPM 密钥生成必须用 RSACng 或 ECDsaCng,不能用普通 RSA
Windows TPM 支持只暴露在 CNG(Cryptography Next Generation)层,.NET 的传统 RSA 类绕过 CNG,完全无法绑定到 TPM。你调用 RSA.Create() 得到的是软件密钥,哪怕传了 CspParameters 也无效——.NET Core / 5+ 已彻底弃用 CSP。
实操建议:
- 必须用
RSACng(RSA)或ECDsaCng(ECC),且显式指定CngKeyCreationParameters - 关键参数:设置
Provider = new CngProvider("Microsoft Platform Crypto Provider"),这是 TPM 绑定的唯一合法提供者 - 必须设
KeyUsage = CngKeyUsages.Signing | CngKeyUsages.KeyEncryption(加密场景至少要含KeyEncryption) - 别碰
ExportPolicy—— 默认CngExportPolicies.None才能确保密钥永不离开 TPM 芯片
CngKeyCreationParameters parameters = new()
{
    Provider = new CngProvider("Microsoft Platform Crypto Provider"),
    KeyUsage = CngKeyUsages.KeyEncryption,
    ExportPolicy = CngExportPolicies.None
};
using CngKey key = CngKey.Create(CngAlgorithm.Rsa, null, parameters); // TPM 内生成
文件加密不能直接用 TPM 密钥加解密大块数据
TPM 硬件限制导致 RSA 操作极慢(尤其 >2048 位),且多数 TPM 2.0 实现对单次加密长度有硬上限(如 245 字节 for RSA-2048)。你试图用 key.Encrypt(fileBytes, RSAEncryptionPadding.Pkcs1) 会直接抛 CryptographicException:“The parameter is incorrect.”
正确做法是混合加密(Hybrid Encryption):
- 用 TPM 密钥仅加密一个随机生成的 AES 密钥(
AesGcm或AesCbc的 256 位密钥) - 用该 AES 密钥加密实际文件内容,速度快、无长度限制
- 把加密后的 AES 密钥 + AES IV + 密文一起序列化保存(例如 JSON 或自定义二进制头)
- 解密时先用 TPM 解出 AES 密钥,再用它解密文件主体
注意:AES 密钥本身绝不能明文落盘,必须始终由 TPM 保护。
“找不到 Microsoft Platform Crypto Provider” 多半是硬件或系统没就绪
这个错误不是代码问题,而是环境缺失。常见原因:
- 设备没启用 TPM(BIOS/UEFI 中关闭,或没有物理 TPM 芯片)
- Windows 未完成 TPM 初始化(首次开机后需等几分钟,或手动运行
tpm.msc看状态) - 运行在 Hyper-V 虚拟机里但没启用 vTPM(Gen 2 VM + 安全启动 + vTPM 开关打开)
- .NET 运行在 32 位进程下(TPM 提供者仅支持 64 位)
验证方式:打开 PowerShell,执行 Get-Tpm。输出中 TpmPresent 和 TpmReady 都必须为 True。否则代码必失败,不用调试。
CngKey.Import 不能导入已存在的 TPM 密钥,只能从零创建
TPM 密钥不可导出,所以不存在“加载已有密钥”的概念。你不能用 CngKey.Import(blob, CngAlgorithm.Rsa) 把之前存的密钥 blob 导入 TPM —— 那 blob 是软件密钥,导入后仍是软件密钥,和 TPM 无关。
持久化 TPM 密钥靠的是名字(keyName):
- 创建时传非空字符串给
CngKey.Create(..., keyName) - 后续用
CngKey.Open(keyName, new CngProvider("Microsoft Platform Crypto Provider"))复用 - 名字是全局的,跨进程、跨重启有效,但仅限同一用户 SID(不能被其他 Windows 用户访问)
- 删除密钥必须显式调用
key.Delete(),否则永久留在 TPM 中
容易忽略的一点:密钥名字若含路径分隔符(如 "MyApp/Key1"),TPM 不认,会静默创建失败。只允许字母、数字、下划线、短横线。
PPT转PDF画质和字体问题可从源图、字体可用性和导出结果三方面排查。文章提供五步转换流程及图片、图表、字体和页面比例检查方法。
在WPS表格中,如何利用条件格式让超过标准的库存、费用或销量数据自动变色?本文详解大于规则设置、公式动态引用及常见排错技巧,助你一眼识别报表中的异常值。
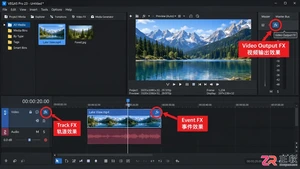
在 VEGAS Pro 中如何彻底删除或禁用插件?本文分步演示从视频事件、轨道、总线效果链中移除插件的方法,以及如何在偏好设置中屏蔽特定 VST 插件,避免加载错误。适用于 VEGAS Pro 23 及相近版本,操作前建议备份工程。
MathType点击没反应或Word中无法插入公式?本文详解Windows版MathType 7的常见故障处理:包括找回屏幕外窗口、重载Office加载项、结束僵死进程及重置快捷键,助您快速恢复公式编辑功能。
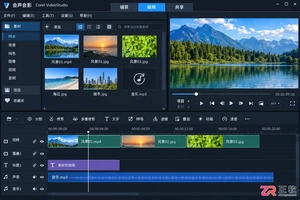
解决会声会影拖动时间线卡顿、预览停顿及导出慢的问题。本文介绍如何降低预览质量、使用代理素材减轻解码压力、清理缓存磁盘以及正确设置输出参数,帮助提升剪辑效率。
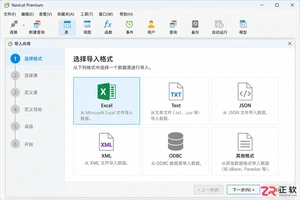
遇到 Navicat Premium 导入 Excel 报错?本文详解导入向导各步骤的常见问题,包括文件格式识别、工作表读取失败、字段映射错位及 Office 组件兼容性,提供实用的排查步骤和 CSV 替代方案。
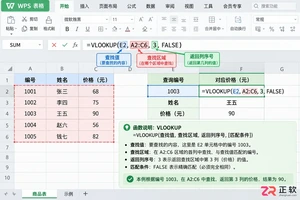
学习如何在 WPS 表格中使用 VLOOKUP 函数进行数据匹配。文章详解查找值、查找区域、返回列序号及精确匹配的设置方法,并提供数字文本格式不一致等常见错误的排查思路。
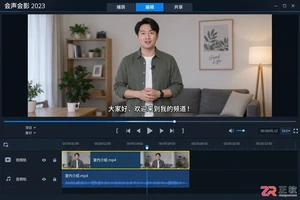
学习如何在会声会影中安全裁剪视频字幕。通过固定裁剪、保持比例重新构图、分段处理及关键帧技术,有效避免人物脚部或商品边缘被误切,确保画面自然完整。
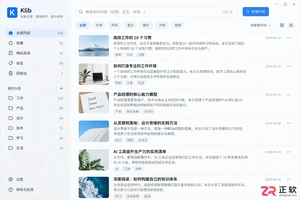
学习如何查看和修改 Klib 快捷键,掌握主窗口内容选择、搜索定位及复制粘贴流程。了解托盘菜单状态检查与按键冲突解决方法,提升日常文本处理效率。



IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。
JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。
JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。
JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,
PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,
PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


