

ThinkPHP中如何解决Cookie无法跨子域名传递_域控制与调试技巧
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
ThinkPHP跨子域名Cookie传递常因域名未加前缀点、安全属性与同站策略配置冲突、框架加密解密机制干扰而失败。核心解决:域名设为'.example.com',确保安全属性与同站策略协调,多级子域需统一主域,调试时检查原生Cookie以排除框架封装干扰。
你遇到过 ThinkPHP 下跨子域名 Cookie 死活传不过去的情况吗?明明域名层级都对,浏览器却像没收到一样。别急着怀疑代码,问题往往出在几个容易被忽略的配置细节上。下面从实际踩坑经验出发,把这几个关键点捋清楚。

Cookie跨子域名失效:setcookie() 的 domain 参数必须带点前缀
ThinkPHP 默认调用 PHP 原生 setcookie(),但很多开发者直接写 domain => 'example.com',结果 user.example.com 和 api.example.com 互相读不到 Cookie。原因很简单:RFC 6265 要求跨子域共享时,domain 值必须以点开头,即 '.example.com',否则浏览器按“精确匹配”处理,不向下兼容子域。
ThinkPHP 中常见配置位置在 config/cache.php 或中间件里手动 setcookie,但更稳妥的是统一改 config/cookie.php:
return [
    'domain'     => '.example.com', // 注意开头的点
    'path'       => '/',
    'secure'     => true,  // 生产环境建议开启
    'httponly'   => true,
    'samesite'   => 'Lax',
];
- 如果用的是 ThinkPHP 6.1+,
domain配置会透传给setcookie(),无需额外干预 - 旧版本(如 TP5.1)若通过
Cookie::set()设置,它内部仍走setcookie(),所以同样受该规则约束 - 本地开发时写
'localhost'或'127.0.0.1'无法设domain,浏览器直接忽略——这是正常行为,不是 bug
HTTPS 环境下 Cookie 被拦截:secure 和 SameSite 必须协同设置
明明 domain 写对了,Chrome/Firefox 还是收不到 Cookie?大概率是 secure 和 samesite 冲突。当站点走 HTTPS,但 samesite 设为 'None' 却没配 secure => true,现代浏览器会静默丢弃该 Cookie。
ThinkPHP 的 cookie.php 中务必检查这对组合:
'secure'   => request()->isSsl(), // 推荐动态判断,别硬写 true
'samesite' => 'Lax', // 或 'Strict';如需跨站提交表单才考虑 'None'
samesite => 'None'是唯一允许跨站携带 Cookie 的选项,但强制要求secure => true,否则被拒- ThinkPHP 6.0.8+ 对
samesite支持完整,老版本需自行 patchthink\Cookie类中set()方法的 header 构造逻辑 - 调试时打开 Chrome DevTools → Application → Cookies,看对应条目右侧是否标有「Secure」和「HttpOnly」图标,缺失说明配置未生效
多级子域(如 admin.api.example.com)能用同一个 Cookie 吗?
可以,但前提是 domain 设为 '.example.com' —— 浏览器规则只认“一级有效后缀”,不解析层级深度。也就是说,'.example.com' 能覆盖 a.example.com、b.c.example.com、admin.api.example.com,但不能覆盖 example.co.uk 这类非标准后缀。
- 不要尝试写
'.api.example.com'来限定更细粒度,这反而会让admin.api.example.com无法读取(因域名不完全匹配) - 如果业务上真要隔离,比如后台系统和用户前台完全独立,就该拆成不同主域(如
admin.example.net+user.example.com),靠域名物理隔离 - 测试时用
curl -I http://user.example.com查响应头里的Set-Cookie字段,确认Domain=.example.com出现在其中
调试时发现 Cookie 显示存在却读不到:Cookie::get() 不等于浏览器发来的原始值
ThinkPHP 的 Cookie::get('name') 默认会自动解密、反序列化、URLDecode —— 如果你之前用原生 $_COOKIE 或其他语言(如 Node.js)写入过同名 Cookie,格式不兼容就会返回 null 或空字符串,而非报错。
- 先用
var_dump($_COOKIE['name'] ?? null)绕过框架层,确认浏览器是否真的传了值 - 如果
$_COOKIE里有但Cookie::get()没有,大概率是加密密钥不一致(app.cookie_salt变了)或序列化协议不匹配(如 TP6 默认用json,TP5 用serialize) - 临时关闭 Cookie 加密:在
cookie.php中设'httponly' => false, 'secure' => false并清空'prefix'和'encrypt',排除干扰
跨子域这事,表面是配置问题,实际卡点常在浏览器策略演进和框架封装层级的错位。把 domain 开头的点、secure/samesite 的绑定关系、以及 Cookie::get() 的隐式处理这三处盯死,基本就没漏了。
详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
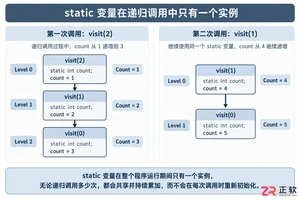
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
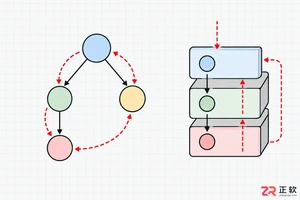
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。
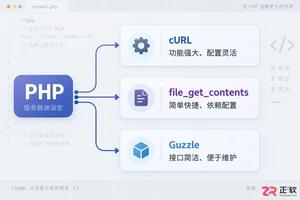
详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
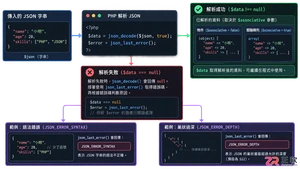
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
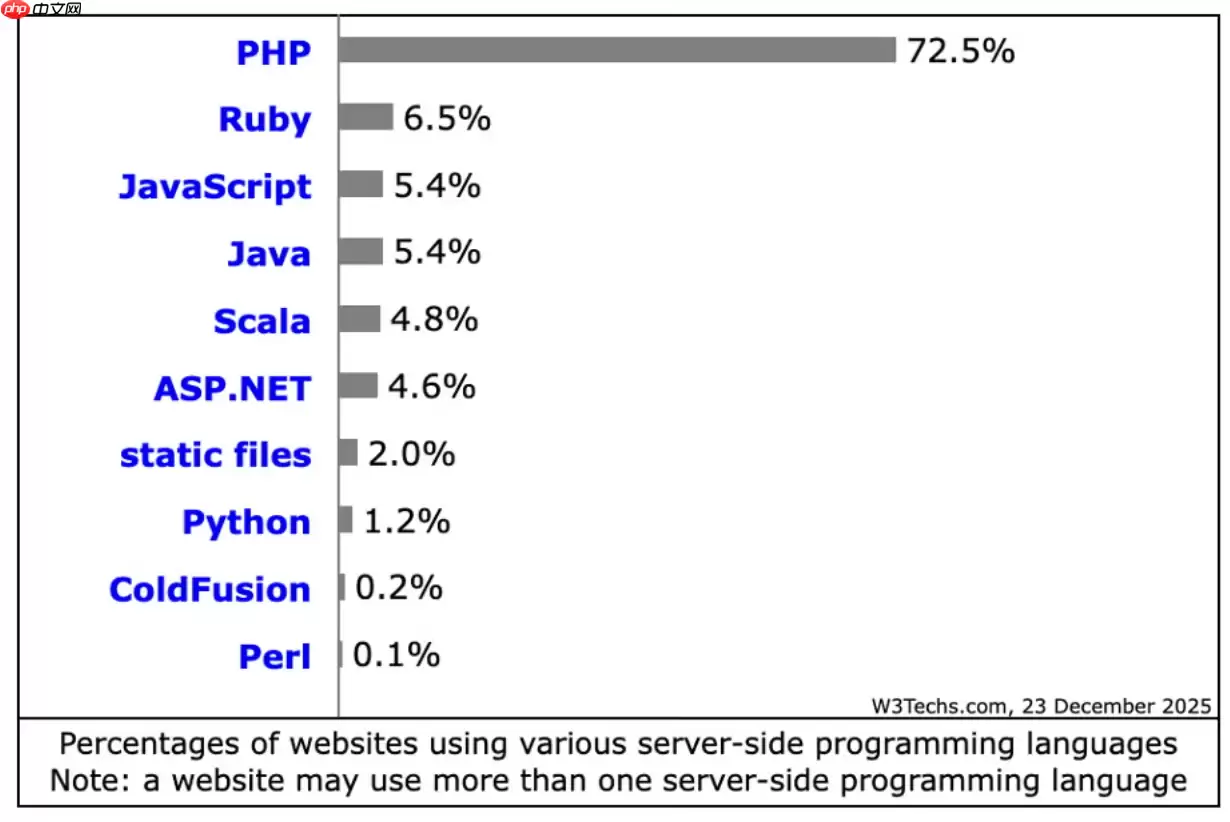
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce




IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


