

c#如何使用Cookie认证_c#Cookie认证最全用法总结
Cookie认证中ExpireTimeSpan、SlidingExpiration、CookieSecurePolicy等字段直接影响安全性与过期逻辑。常见问题如用户被踢下线、Cookie不发送多因理解偏差。需手动开启HttpOnly和Secure,配置CookieSameSite,避免UseCookiePolicy冲突,并确保CookiePath一致。
Cookie认证这块,很多开发者容易陷入“照着文档配完就不管了”的误区。实际上,CookieAuthenticationOptions 里的每一个字段都直接决定了安全防线是否牢固、过期逻辑是否合理、以及跨域场景下会不会掉链子。线上那些用户莫名其妙被踢下线、HTTPS下Cookie死活不发送、滑动续期毫无反应的问题,十有八九都是对 ExpireTimeSpan、SlidingExpiration、CookieSecurePolicy 这几个关键字段的理解偏差造成的。

ExpireTimeSpan 控制的是服务端拒绝验证的时间,不是浏览器删 Cookie 的时间
很多人以为设了 ExpireTimeSpan = TimeSpan.FromHours(2),浏览器就会在2小时后自动删除Cookie。其实不然——这个值只决定服务端在签发后2小时拒绝该Cookie的认证请求(返回401)。至于浏览器是否还保留着Cookie、Set-Cookie 响应头里的 Max-Age 或 Expires 字段怎么设置,它一概不管。
- 如果
SlidingExpiration = true(默认行为),只要用户在过期前发起任意一次认证通过的请求,服务端就会刷新Cookie并重置计时器;浏览器只有在收到新响应后,才会更新Max-Age。 - 如果想让有效期“死定”——比如强制2小时后必须失效,不管用户是否活跃——那就必须显式把
SlidingExpiration设为false。 - 哪怕你设好了
ExpireTimeSpan,如果没同时开启CookieHttpOnly = true和CookieSecurePolicy = CookieSecurePolicy.Always,Cookie依然可能被XSS窃取,或者通过明文传输暴露出去。
CookieSecurePolicy 和 HttpOnly 必须手动开启,否则等于没设安全策略
.NET 并不会因为当前是HTTPS就自动帮你在Cookie上加上 Secure 标志,也不会默认启用 HttpOnly。这两个标志缺失,是生产环境中最常见、也最致命的安全配置遗漏。
CookieSecurePolicy = CookieSecurePolicy.Always:强制只在HTTPS下发送Cookie;开发时如果用的是HTTP,可以临时设为SameAsRequest,但上线前必须改回Always。CookieHttpOnly = true:阻止Ja vaScript通过document.cookie读取Cookie,防范XSS攻击盗取认证凭据。不设这个值,攻击者就能轻松拿到完整的Cookie字符串。CookieSameSite = SameSiteMode.Lax:建议显式设置。.NET 6+ 默认已经是Lax,但 .NET Core 3.1 及更早版本默认是Unspecified,浏览器可能会降级为Strict,导致跨站登录失败。
UseCookiePolicy 会全局劫持所有 Cookie,包括认证 Cookie
如果你的项目里调用了 app.UseCookiePolicy()(在 .NET Core 2.x–3.1 的模板中很常见),它会在响应发出前统一处理所有出站Cookie,包括框架自动生成的 Identity.Application 这样的认证Cookie。这可能会带来意想不到的麻烦。
- 它可能覆盖你在
CookieAuthenticationOptions中手动设置的Expires、Secure、SameSite等属性。 - 如果你已经明确配置了安全选项,又启用了
UseCookiePolicy,反而可能造成策略冲突——比如你设了Secure = true,但它却在HTTP环境下强制清空Secure。 - 建议:除非有合规要求(比如GDPR要求弹窗后才写入非必要Cookie),否则直接移除
UseCookiePolicy;如果必须保留,请确保它的CookiePolicyOptions与认证Cookie的配置保持完全一致。
CookieName 和 CookiePath 要匹配前端实际请求路径
认证Cookie能不能被浏览器自动带上,取决于请求URL是否满足 CookiePath 和域名规则。一个常见的场景是:登录成功后跳转到 /admin 页面,结果却返回401,原因多半是路径不匹配。
CookiePath = "/"是最安全的默认值,确保所有子路径都能携带该Cookie。- 如果设成
CookiePath = "/auth",那么只有请求/auth/xxx时浏览器才会发送这个Cookie,/api/user或根路径的请求都不会带。 CookieName建议自定义(比如"MyApp.Auth"),避免与第三方库或旧系统冲突;在多租户或混合认证场景下,不要使用默认的"Identity.Application"。
真正难的不是写几行配置代码,而是理解每个布尔开关背后对应的HTTP协议行为、浏览器策略和攻击面。比如 SlidingExpiration = false 能防会话固定,但可能增加用户被强制登出的投诉;SameSite = Strict 安全性更高,但会破坏从邮件链接直接进后台的流程。这些权衡点,文档不讲,调试器也看不出,只能靠对Cookie生命周期的完整推演。
本教程详细讲解如何使用Visual Studio创建WinForms项目,通过添加按钮和标签控件并编写点击事件代码,实现一个基础的计数器功能,适合C#初学者快速上手Windows窗体应用开发。
谷歌浏览器Mac版官方安装指南 谷歌浏览器Mac版官方安装入口是https://www.google.com/chrome/,需macOS 12+系统、500MB空间,下载.dmg后拖入应用程序安装,支持多设备同步、性能优化与隐私保护功能。 苹果电脑Chrome的安装入口究竟在哪里?这个问题最近可是
vivo浏览器官方入口与核心体验全解析 很多用户都在寻找vivo浏览器的最新官方入口。别急,关于其网页版如何直接访问,以及它能带来怎样的体验,咱们这就来详细聊聊。 它的最新官方网站链接是:https://browser.vivo.com.cn。记住这个地址,就能直达核心。 平台核心功能介绍 首先,来
网络不稳、缓存堆积或是账号安全机制触发,都可能是夸克登录异常的“元凶”。别急,顺着网络、缓存和权限这几条线排查下来,绝大多数情况都能快速搞定。 当夸克浏览器突然“拒签”,登录按钮怎么点都没反应时,别先怪手速。这事儿多半出在几个最常见的环节上。咱们按顺序来,从外到内捋一遍,问题往往就迎刃而解了。 检查
火车头采集器登录需正确配置cookie:一、浏览器提取有效cookie;二、任务中设自定义cookie请求头;三、内置浏览器自动捕获;四、发布模块复用cookie;五、fiddler截获复杂登录cookie。 在使用火车头采集器抓取需要登录才能访问的页面时,如果总是跳回到登录页,或者看到一片空白甚至
AO3最新镜像入口 | 2025稳定访问Archive of Our Own官网 AO3官方唯一网址为archiveofourown.org,建议直接输入访问并添加书签防走失,镜像站如ao3.cubeart.club可作备用,但应优先使用官网以确保安全。 如何稳定访问Archive of Our O
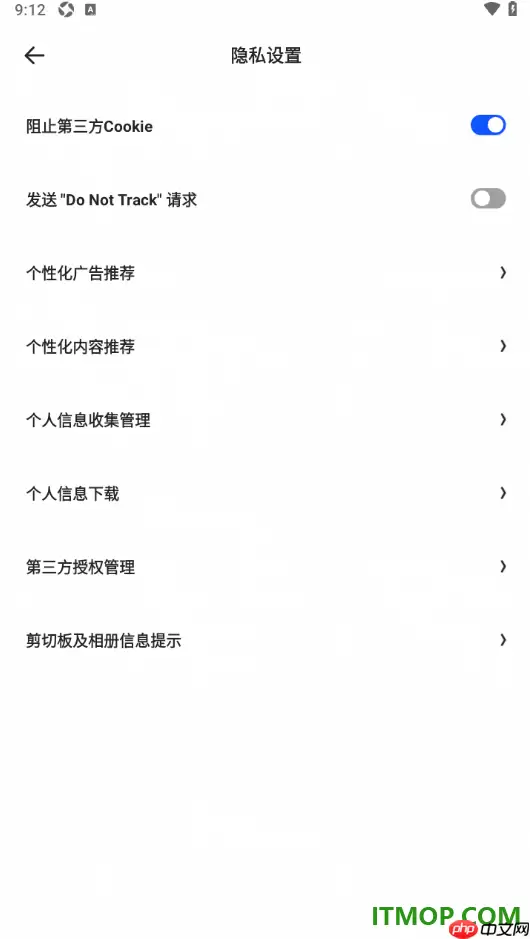
夸克APP在很多人眼里可能只是个网盘或浏览器,但用久了你会发现,它其实是个挺全能的工具——既能存文件、又能看网页,手机和电脑都能用,工作文档、学习资料放进去还挺安心。不过,长期使用下来,有个隐患容易被忽略:那些第三方网站可能会通过Cookie悄悄跟踪你的浏览行为,影响隐私安全。要防范这类风险,其实很
用手机浏览器时,清理cookie和网站数据算是比较常见的操作——要么是为了保护隐私,要么是解决某些网站突然抽风的问题,当然也可能是想腾出点存储空间。下面就把小k浏览器手机版一键清除的方法说清楚,跟着走就行。 先打开小k浏览器,进入主界面后,找到屏幕下方的菜单图标。这个图标通常长什么样?一般是三条横线



Adobe Acrobat Pro 是面向办公、法务、财务、教育及出版用户的专业PDF处理软件,可在Mac上创建、编辑、转换、合并和保护文档,并提供OCR文字识别、表单、批注、内容比较、敏感信息遮盖及电子签名功能。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

AutoCAD 是 Autodesk 推出的专业计算机辅助设计软件,Windows 版支持精确二维绘图、三维实体与曲面建模、图纸标注、布局发布和任务自动化,并包含多套行业专业化工具组合,适用于建筑、机械、电气、工程建设及制造设计人员。
Adobe Acrobat Pro 是面向专业 PDF 工作的综合解决方案,可在 Windows 中创建、编辑、转换、比较、整理和保护文档,并支持表单、电子签名、扫描件文字识别及敏感信息永久遮盖。订阅还包含网页、移动服务和云端协作能力,
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。