

mysql创建用户并赋予权限的完整操作教程
学习如何在MySQL数据库中安全地创建新用户并精确分配权限。本教程提供标准的SQL命令示例,涵盖本地与远程访问设置,帮助管理员高效管理数据库账户。
在MySQL数据库管理中,直接使用root账号进行日常应用连接存在极大的安全风险。通过创建独立的用户账号并仅授予必要的最小权限,可以有效隔离风险,防止误操作或恶意攻击导致整个数据库受损。这种权限分离机制是生产环境数据库安全的基础。

MySQL命令行登录界面
要执行以下操作,你需要拥有MySQL服务器的root权限或具有CREATE USER和GRANT权限的管理员账号,并能通过命令行客户端或图形化工具连接到数据库服务器。本文以标准的MySQL命令行环境为例。
- 登录MySQL服务器
首先,使用具有管理员权限的账号登录MySQL。打开终端或命令提示符,输入以下命令并按回车,随后输入密码:
mysql -u root -p
成功登录后,命令行提示符将变为 mysql>,表示你可以开始执行SQL语句。如果使用的是远程服务器,可能需要添加 -h 参数指定主机地址。
- 创建新用户
在MySQL中,用户由用户名和主机名两部分组成。使用 CREATE USER 语句可以创建一个新账户。例如,创建一个名为 newuser 的用户,仅允许从本地(localhost)连接,并设置密码为 StrongPassword123!:
CREATE USER 'newuser'@'localhost' IDENTIFIED BY 'StrongPassword123!';
如果需要允许该用户从任何IP地址远程连接,可以将 localhost 替换为 %。但在生产环境中,建议明确指定允许的IP段以增强安全性。执行成功后,系统会返回 Query OK,此时用户已创建,但尚无任何数据库的操作权限。

创建新用户SQL命令执行
- 赋予数据库权限
创建用户后,需要使用 GRANT 语句为其分配权限。语法结构为 GRANT 权限类型 ON 数据库名.表名 TO 用户。例如,授予 newuser 对 mydb 数据库中所有表的全部权限:
GRANT ALL PRIVILEGES ON mydb.* TO 'newuser'@'localhost';
如果只需授予部分权限,如仅允许查询和插入数据,可以使用:
GRANT SELECT, INSERT ON mydb.* TO 'newuser'@'localhost';
常见的权限包括 SELECT(查询)、INSERT(插入)、UPDATE(更新)、DELETE(删除)和 CREATE(创建表)。根据最小权限原则,只授予应用运行所必需的权限。

授予数据库权限操作
- 刷新权限使配置生效
MySQL会将权限信息缓存于内存中。在执行 GRANT 或 REVOKE 操作后,必须运行 FLUSH PRIVILEGES 命令,或者重新加载权限表,以确保新的权限设置立即生效:
FLUSH PRIVILEGES;
虽然在新版本的MySQL中,某些 GRANT 操作会自动触发刷新,但显式执行此命令是确保配置同步的最佳实践,避免因缓存导致的权限延迟问题。
- 验证用户权限
为了确认配置是否正确,可以退出当前root会话,尝试使用新创建的用户登录:
exit
mysql -u newuser -p
输入之前设置的密码后,尝试访问授权的数据库:
USE mydb;
SHOW TABLES;
如果能够顺利进入数据库并查看表列表,说明用户创建和授权成功。如果尝试访问未授权的数据库或执行未允许的操作(如DROP TABLE),MySQL将拒绝执行并返回错误信息,这证明权限控制正在正常工作。

验证用户权限操作结果
完成上述步骤后,建议将创建用户的SQL语句备份保存,以便后续审计或迁移。定期检查用户权限列表,移除不再需要的账户,是维持数据库长期安全的重要环节。
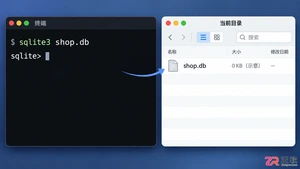
讲解SQLite创建数据库的具体命令格式与操作步骤,涵盖命令行隐式创建、ATTACH显式挂载及内存数据库等特殊场景,解析文件生成机制与常见误区。
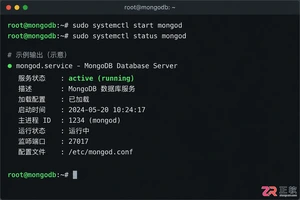
深入解析启动MongoDB服务的多种命令形式,涵盖Linux系统服务、手动命令行启动、Windows服务管理及Docker容器化部署,重点说明配置文件路径、数据目录权限及前后台运行模式的区别,为开发者提供准确的运维操作指南。
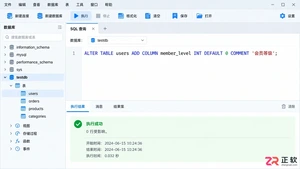
遇到需要给现有MySQL表增加新列的情况?本文详细解析ALTER TABLE ADD COLUMN语句的标准写法,包括如何在指定位置插入字段、设置默认值以及批量操作的技巧,助你避开锁表风险,轻松完成结构变更。
2026GBASE技术云享会聚焦数据库技术演进与行业实践,探讨AI原生数据库能力、全栈产品迭代及开源生态共建。产业正从高速增长迈入高质量发展阶段,技术实力是国产数据库立足根本。

编程的本质是创造性的严谨翻译,通过for、if和函数调用实现重复计算任务。语言发展让集成度提高,门槛降低但竞争加剧。程序员需培养整体架构能力,抓住思想精髓而非追逐新技术,方能长远发展。

编程范式是管理代码复杂性的核心策略,指编程时采用的思路与风格。命令式范式通过逐条指令控制计算机;过程式范式将指令拆分为无返回值的过程;面向对象范式则通过类、封装、继承和多态实现模块化。

数据编程,说白了就是两大类:数据库编程和文件编程。这两者本质上是不同的数据抽象方式,一个把数据封装成库表结构,另一个则直接操作文件流。 数据库编程又分两种:本地数据库编程(针对127.0.0.1这种本地地址)和网络数据库编程(针对远程地址)。文件编程则更丰富一些: 本地文件操作——open、read






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
