

PHP表单处理指南:新手如何安全接收与验证用户输入
通过完整PHP实例,详解如何使用$_POST接收表单数据、判断请求方式、验证姓名与邮箱,并深入讲解htmlspecialchars防注入、filter_var验证及服务端校验的正确分工。
PHP处理表单的本质可以拆解为三个明确的阶段:浏览器提交数据、服务端接收并清洗数据、按业务规则验证数据。验证通过后,再执行入库、发邮件等后续逻辑。对初学者而言,核心不在于死记函数,而是严格区分“接收”“验证”与“输出”的职责边界。
下面我们以一个仅包含“姓名”和“邮箱”的注册表单为例,完整走通接收与验证流程。示例无需数据库环境,只需基础PHP运行环境即可,便于聚焦核心逻辑。
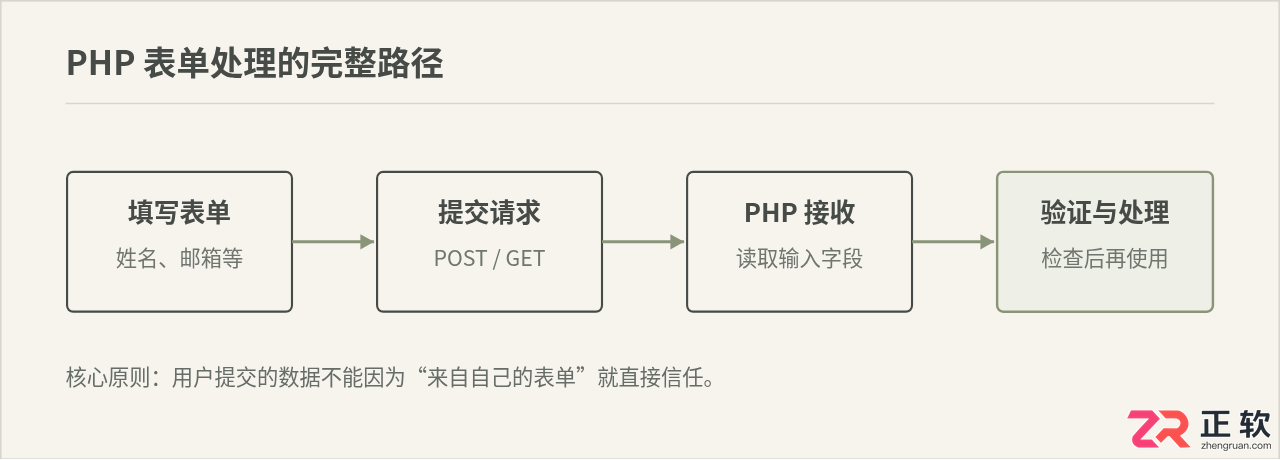
图1:PHP处理表单时,接收数据只是中间一步,真正使用前还需要验证。
一、准备基础HTML表单
为便于学习,我们将表单展示与处理逻辑合并在同一个文件 form.php 中。页面首次加载显示表单,点击提交后请求仍发回该文件。
基础表单结构如下:
此处最关键的是每个输入框的 name 属性。PHP读取字段时依赖的是 name,而非 id。
例如:
对应的PHP接收键名为 $_POST['name']。即使 id 设为其他值,也不会影响数组键名。若输入框缺少 name 属性,该字段通常不会随普通表单提交。
id主要用于关联、编写CSS样式或JS交互。name决定表单提交时携带的字段名称。
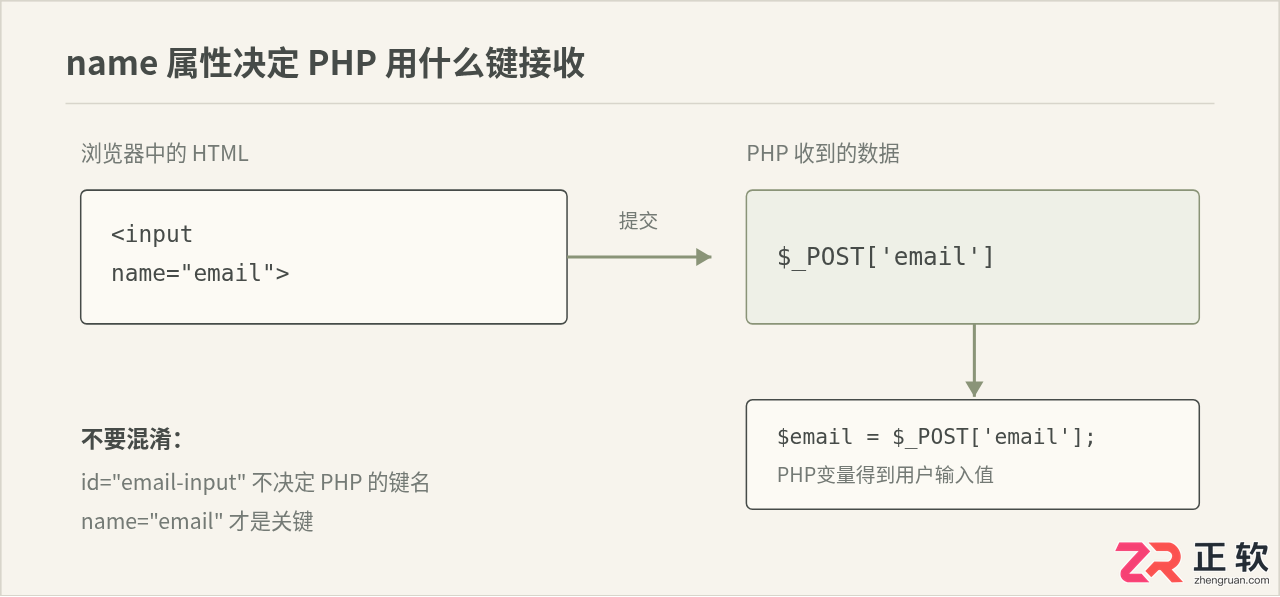
图2:HTML的name属性与PHP中$_POST数组键名之间的对应关系。
二、准确判断表单是否已提交
页面首次加载时并无表单数据,直接执行验证会触发空值警告。常规做法是检查当前HTTP请求方法:
该写法能清晰区分“展示表单”与“处理数据”两种状态。部分教程使用 isset($_POST['submit']) 并配合按钮的 name="submit",这本质是判断某个键是否存在,而非判断请求类型。对于常规POST表单,直接校验 REQUEST_METHOD 语义更明确。
三、安全读取 $_POST 数据
表单声明 method="post" 后,数据会存入 $_POST 超全局数组。直接读取存在风险:
// 不推荐:字段缺失时会抛出 Notice 警告
$name = $_POST['name'];
$email = $_POST['email'];
更稳妥的写法是结合空合并运算符提供默认值:
$name = $_POST['name'] ?? '';
$email = $_POST['email'] ?? '';
对于文本类输入,建议在验证前清理首尾空白:
$name = trim($_POST['name'] ?? '');
$email = trim($_POST['email'] ?? '');
若用户输入 " Zhang San ",经 trim() 处理后变为 "Zhang San"。此类无意义的空格应在验证前剔除。
注意: trim() 仅去除首尾空白字符,不具备格式校验或安全过滤功能,不可与“数据验证”混为一谈。
四、服务端验证:姓名与邮箱
接收数据后切勿直接入库或输出。需先按业务规则逐项检查。使用数组收集错误信息,便于一次性反馈所有问题:
$errors = [];

if ($name === '') {
    $errors['name'] = '请输入姓名';
}
若业务限制姓名长度,可追加判断:
if ($name === '') {
    $errors['name'] = '请输入姓名';
} elseif (mb_strlen($name, 'UTF-8') > 30) {
    $errors['name'] = '姓名不能超过30个字符';
}
此处使用 mb_strlen() 而非 strlen(),是因为中文等多字节字符按字节计算会导致长度误判。启用多字节扩展后,该函数可正确按字符数统计UTF-8文本。
验证邮箱时,新手常误用 strpos($email, '@') !== false。这种检查过于宽松,无法拦截 @example.com 或 abc@@example.com 等非法格式。PHP内置了专用过滤器:
if ($email === '') {
    $errors['email'] = '请输入邮箱';
} elseif (!filter_var($email, FILTER_VALIDATE_EMAIL)) {
    $errors['email'] = '邮箱格式不正确';
}
filter_var() 仅校验字符串是否符合RFC标准邮箱格式,不验证邮箱是否真实存在或归属当前用户。如需确认归属,需额外发送激活邮件。
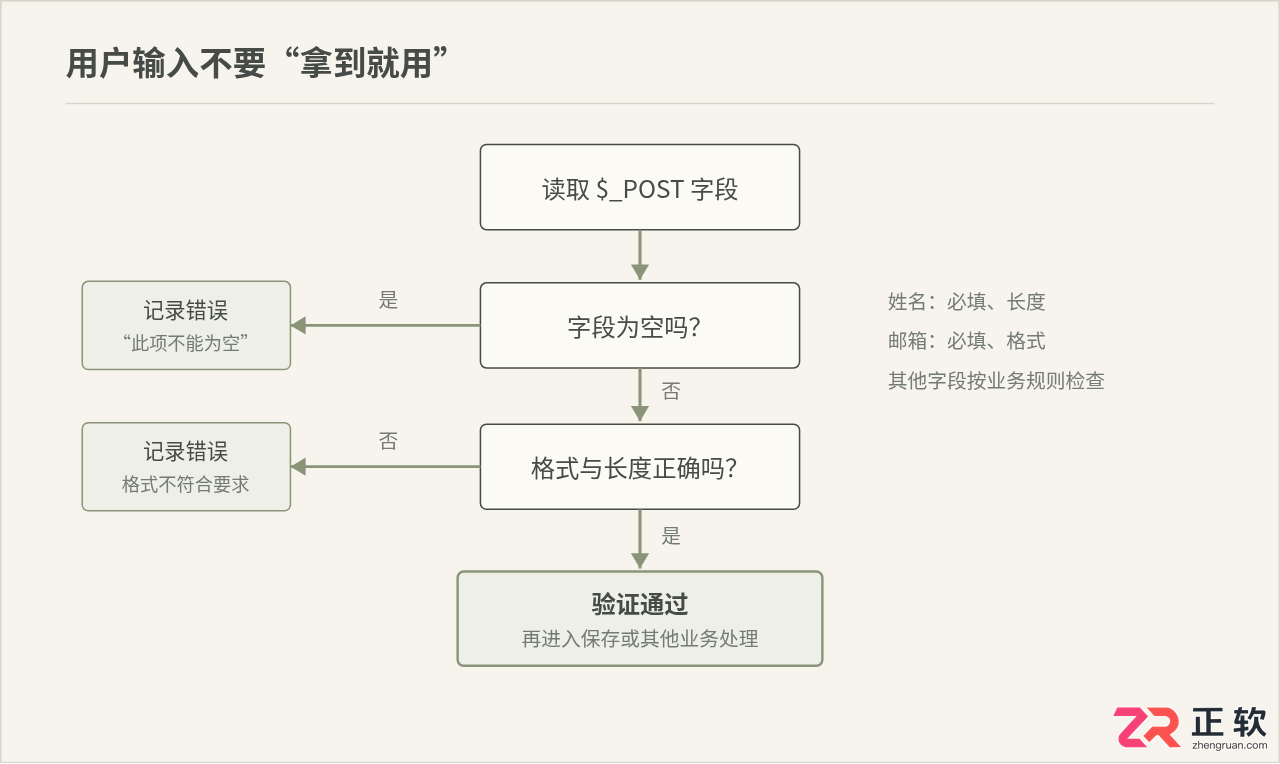
图3:一个字段通常要经过空值和格式等检查,验证通过后才进入业务处理。
五、整合接收与验证逻辑
将上述步骤串联,形成完整的处理核心:
 30) {
        $errors['name'] = '姓名不能超过30个字符';
    }

    if ($email === '') {
        $errors['email'] = '请输入邮箱';
    } elseif (!filter_var($email, FILTER_VALIDATE_EMAIL)) {
        $errors['email'] = '邮箱格式不正确';
    }

    // 仅当无错误时进入业务处理
    if (!$errors) {
        $success = true;
        // 此处可执行入库、发送邮件等操作
    }
}
?>
if (!$errors) 成立代表所有校验通过,此时方可信任数据并执行核心业务。
六、错误信息回显与数据保留
验证失败时,应精准定位问题字段并保留用户已填内容,避免重复填写。完整 form.php 示例如下:
30) {
$errors['name'] = '姓名不能超过30个字符';
}
if ($email === '') {
$errors['email'] = '请输入邮箱';
} elseif (!filter_var($email, FILTER_VALIDATE_EMAIL)) {
$errors['email'] = '邮箱格式不正确';
}
if (!$errors) {
$success = true;
}
}
?>
用户信息表单
提交成功。
若姓名留空,对应字段旁将显示“请输入姓名”;邮箱格式错误则提示“邮箱格式不正确”。已输入内容通过 value 属性原样保留。
七、理解 htmlspecialchars 的必要性
示例中输出用户输入时使用了 htmlspecialchars($name, ENT_QUOTES, 'UTF-8')。这并非用于验证,而是输出编码。
用户输入属于不可信的外部数据。若直接拼入HTML,特殊字符(如 <、>、")可能被浏览器解析为HTML结构,引发页面错乱或XSS攻击。htmlspecialchars() 会将这些字符转义为实体形式,确保其仅作为纯文本显示。
需严格区分:
- 验证: 判断数据是否符合业务规则(如邮箱格式、长度限制)。
- 输出编码: 将数据写入HTML前进行转义,防止被浏览器误解析。
“数据已验证通过,所以可直接输出”是危险误区。即使姓名符合长度规则,其内容仍可能包含HTML标记,输出时必须按目标环境进行编码处理。
八、前端校验与服务端校验的分工
HTML表单可添加 required 属性:
浏览器会拦截空值提交,type="email" 也能提供基础格式检查。这能提升正常用户的填写体验,但绝不能替代PHP验证。HTTP请求可通过开发者工具、脚本或篡改后的页面直接发送,绕过前端限制。
合理分工如下:
- 浏览器端验证: 优化交互,提前拦截明显错误。
- PHP服务端验证: 最终把关,决定数据是否被系统接受。
核心原则: 任何影响服务器是否接受数据的规则,必须在服务端重新校验。
九、GET 与 POST 的适用场景
PHP同样支持通过 $_GET 接收表单:
接收逻辑:
$keyword = trim($_GET['keyword'] ?? '');
GET参数会附加在URL查询字符串中(如/search.php?keyword=PHP),适合搜索、筛选、分页等只读场景。POST常用于注册、登录、提交评论、资料保存等涉及状态变更或数据量较大的操作。
需注意:“POST比GET安全”仅指参数不直接暴露在URL中,不代表数据已加密。传输敏感信息必须依赖HTTPS协议。
十、标准表单处理流程
初学阶段建议按固定顺序组织代码,避免字段增多后逻辑混乱。
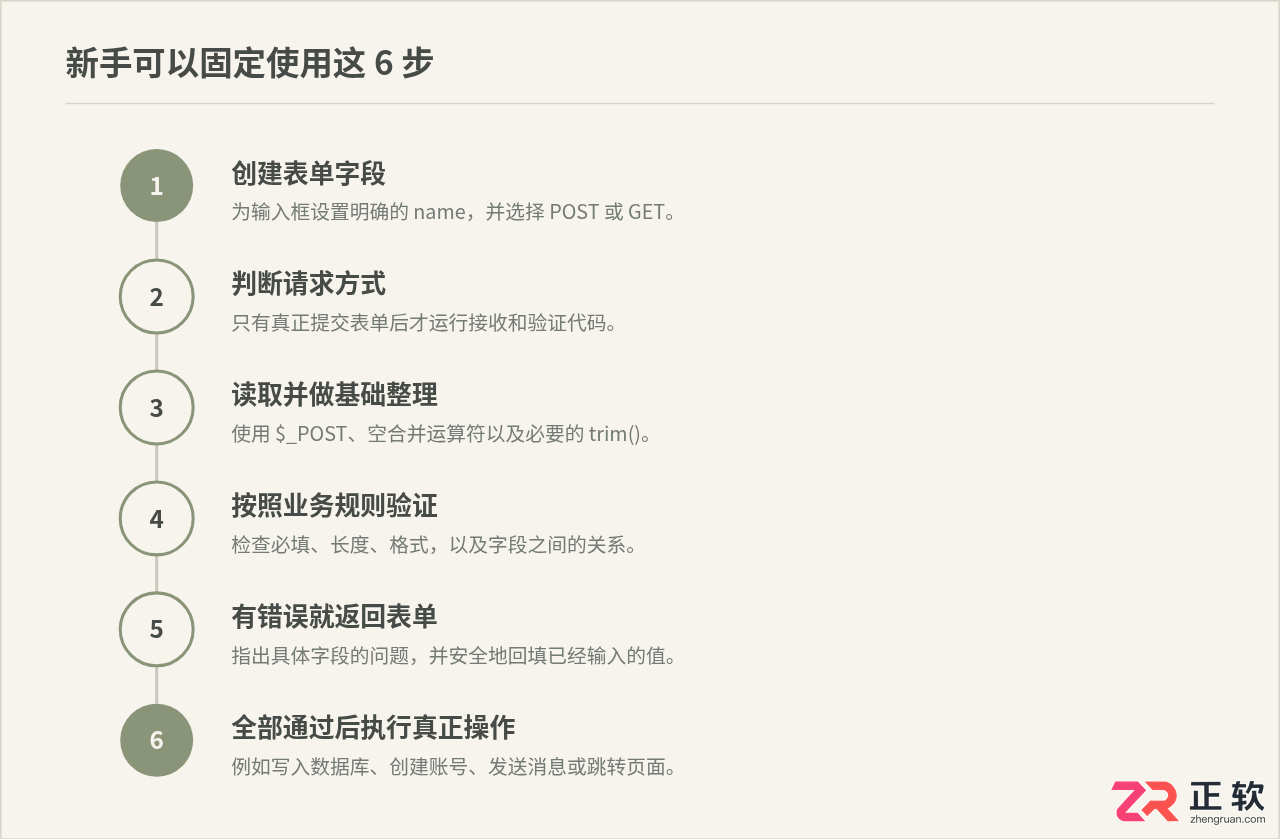
图4:按照固定顺序组织PHP表单代码,可以避免把接收、验证和业务处理混在一起。
十一、验证逻辑的自测清单
代码编写完成后,需针对异常输入进行专项测试:
- 姓名与邮箱均为空,点击提交。
- 姓名正常,邮箱为空。
- 姓名正常,邮箱输入
abc。 - 姓名输入超过30字符的内容。
- 两字段均填写正确。
按本文代码,预期表现如下:
- 空姓名:显示“请输入姓名”。
- 空邮箱:显示“请输入邮箱”。
- 错误邮箱:显示“邮箱格式不正确”。
- 全部正确:显示“提交成功”。
同时可观察地址栏,POST提交不会将表单数据追加至URL末尾。
十二、生产环境中的安全与规范
1. 数据库操作严禁直接拼接
验证通过后若需入库,绝不可将用户输入直接拼入SQL语句。必须使用PDO或MySQLi提供的预处理语句(Prepared Statements)。
2. 不可因字段来源而放松校验
部分开发者认为 或 由程序生成,无需验证。这是错误认知。客户端可篡改任何HTTP请求参数。例如角色字段仅允许 user 和 editor,服务端必须严格校验:
$role = $_POST['role'] ?? '';
$allowedRoles = ['user', 'editor'];

if (!in_array($role, $allowedRoles, true)) {
    $errors['role'] = '角色参数无效';
}
3. 验证规则应贴合业务,避免过度复杂
密码、手机号、用户名等字段的规则因站而异。新手常试图用一个复杂正则覆盖所有场景,反而难以维护。推荐拆分为明确的基础规则:非空校验、长度限制、白名单/黑名单、格式必要条件。
十三、核心要点速查表
| 任务 | 常用做法 | 需要注意 |
|---|---|---|
| 判断是否提交 | $_SERVER['REQUEST_METHOD'] === 'POST' |
页面首次加载不执行提交逻辑 |
| 接收字段 | $_POST['name'] ?? '' |
不假设键名必然存在 |
| 去除首尾空格 | trim() |
仅作清洗,非安全过滤或格式验证 |
| 验证邮箱 | filter_var() |
格式合法不等于邮箱真实存在 |
| 输出到HTML | htmlspecialchars() |
验证与输出编码职责分离 |
| 数据库处理 | 预处理语句、参数绑定 | 禁止直接拼接用户输入 |
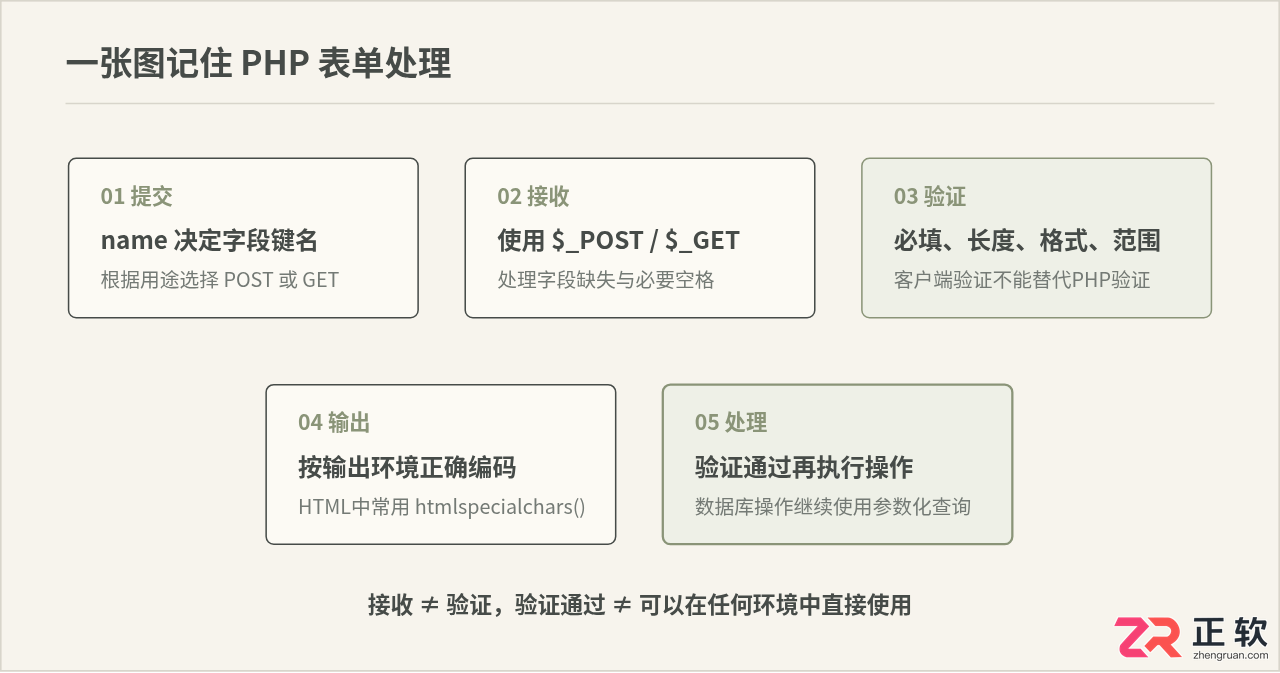
图5:表单数据从提交到真正被系统使用,需要经过接收、验证和针对具体使用环境的处理。
掌握表单处理的核心并非背诵固定代码模板,而是建立“接收→清洗→验证→输出/入库”的流水线思维。无论后续开发注册、登录、评论还是资料编辑功能,均可复用此流程:明确数据来源,安全读取输入,逐项执行服务端校验,精准反馈错误,仅在所有规则满足后才进入核心业务逻辑。
介绍PHP新手遇到Parse Error与页面白屏时的实用排查方法,从读取报错信息、检查语法、开启错误显示、查看日志到逐步定位代码问题,并提供完整示例和排查流程。
在PHP中实现数据验证可以使用手动验证、PHP内置函数和第三方库三种方法。1.使用filter_var()等内置函数进行基本验证。2.利用preg_match()进行正则表达式验证。3.采用Respect\Validation或Symfony\Component\Validator等第三方库简化复杂验证逻辑。

随着互联网的发展,表单成为网站中不可或缺的一部分。表单可以让用户轻松地输入数据、提交数据和进行数据查询。在PHP中,开发表单比较容易,但在处理表单数据方面需要特别注意。本文将介绍如何在PHP表单中处理表单数据并防范非法攻击。一、获取表单数据在PHP中获取表单数据的最简单方法是使用超全局变量$_POST。$_POST用于从HTTPPOST
PHP数据过滤函数详解:filter_var、filter_input、filter_has_var等函数的数据过滤技巧,需要具体代码示例在Web开发中,数据过滤是非常重要的一环。过滤用户输入的数据可以保护我们的应用程序免受潜在的安全威胁。PHP提供了一系列强大的数据过滤函数,本文将详细介绍其中的filter_var、filter_input和f
如何使用PHP实现一个简单的数据验证功能在开发Web应用程序时,数据验证是非常重要的一环。对用户提交的数据进行验证可以确保输入的合法性,并提高系统的安全性。在PHP中,我们可以通过一些技术手段来实现数据验证的功能。下面将介绍如何使用PHP实现一个简单的数据验证功能,并附上具体的代码示例。创建一个表单页面首先,我们需要创建一个包含数据输入的表单页面。在该表单页




AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

AnyDesk macOS版是一款适用于远程办公、设备维护和客户支持的远程桌面工具,可连接并操作异地计算机,支持文件传输、无人值守访问、会话权限控制及跨平台协作。


AirServer Windows版可把电脑变成AirPlay、Google Cast和Miracast无线投屏接收端,适合会议演示、课堂教学及家庭大屏分享。发送设备通常无需另装客户端,并可同时接收和智能排列多个镜像会话。

AlwaysUp是一款面向Windows的系统服务注册与程序托管工具,可让普通应用、脚本及批处理在无人登录时随系统启动,并通过状态检测、异常重启、资源监控和邮件通知保障关键任务持续运行。


