

PHP和Vue.js开发安全性最佳实践:防止点击劫持
PHP和Vue.js开发安全性最佳实践:防止点击劫持防止点击劫持是Web开发中至关重要的安全问题之一。点击劫持是一种利用透明覆盖技术欺骗用户点击的攻击方式,攻击者通过在Web页面上放置透明的层,诱使用户点击目标页面上的恶意链接或按钮。为了保护用户的安全,开发者需要在PHP和Vue.js开发中采取一些最佳实践。安全头部(HTTPheader)在PHP开发中,
PHP和Vue.js开发安全性最佳实践:防止点击劫持
防止点击劫持是Web开发中至关重要的安全问题之一。点击劫持是一种利用透明覆盖技术欺骗用户点击的攻击方式,攻击者通过在Web页面上放置透明的层,诱使用户点击目标页面上的恶意链接或按钮。为了保护用户的安全,开发者需要在PHP和Vue.js开发中采取一些最佳实践。
- 安全头部(HTTP header)
在PHP开发中,可以通过设置安全头部来防止点击劫持攻击。通过添加X-Frame-Options头部,可以限制在其他网站上使用你的网站内容。设置该header为"deny"将完全禁止在iframe中使用你的页面,设置为"sameorigin"则只允许在同一个域名下的页面中使用。以下是一个示例代码:
header("X-Frame-Options: sameorigin");- CSP(Content Security Policy)
CSP是一种非常强大的安全机制,可以帮助防止点击劫持等攻击。它通过限制和控制浏览器加载网页上的内容来增加安全性。通过在HTTP响应头中添加CSP策略,可以指定允许加载的内容源和类型。以下是一个示例代码:
header("Content-Security-Policy: default-src 'self'");- 在Vue.js中使用v-if指令
Vue.js是一个用于构建用户界面的渐进式JavaScript框架。在Vue.js开发中,可以使用v-if指令来条件性地渲染特定的组件或元素。通过根据用户权限或其他安全因素来决定是否显示敏感内容,可以有效防止点击劫持攻击。以下是一个示例代码:
- 使用OAuth等安全认证机制
在PHP开发中,可以使用OAuth等安全认证机制来确保用户的身份验证和授权。通过将用户与第三方身份提供者连接起来,可以增加登录的安全性并防止点击劫持攻击。在Vue.js中,可以使用相关的插件来实现OAuth认证。以下是一个示例代码:
// Vue.js中使用 vue-axios-oauth 插件来进行OAuth认证
import axios from 'axios'
import VueAxiosOAuth from 'vue-axios-oauth'
Vue.use(VueAxiosOAuth, {
baseURL: 'https://api.example.com',
clientID: 'your_client_id',
clientSecret: 'your_client_secret'
})
// 使用 OAuth 认证的组件示例
通过采取以上最佳实践,开发者可以增强PHP和Vue.js应用程序的安全性,有效防止点击劫持等安全威胁。然而,安全绝不是单一措施可以解决的问题,开发者仍需保持对最新安全技术的关注,并根据具体场景进行适当的安全措施。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
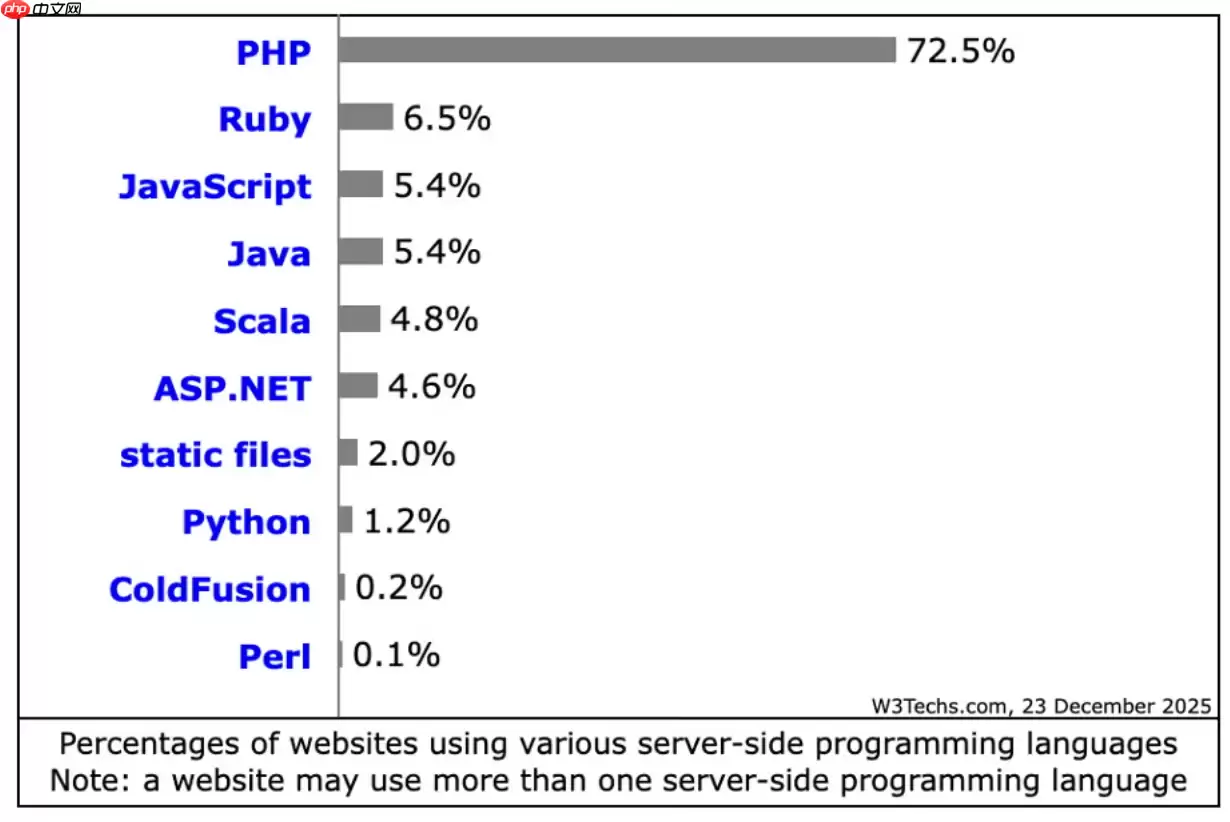
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
LNMP服务器安全加固清单一 系统层加固保持系统与组件更新:定期执行系统包更新(如 yum/apt update),及时修补 Nginx、MySQL/MariaDB、PHP 的漏洞。身份与权限:创建普通用户并授予 sudo,禁用 root 远程登录(/etc/ssh/sshd_config:Perm
利用Ja vaScript日志来提升网站安全性,这可是一项至关重要的实践哦!以下为您呈现一些关键步骤和最佳实践:1. 记录关键事件用户登录和登出:记录所有用户的登录和登出事件,包括时间戳、IP地址和用户ID。敏感操作:记录所有敏感操作,如修改密码、删除数据、更改账户设置等。错误和异常:记录所有错误和
Debian系统下Oracle数据库安全加固清单一 系统与服务加固保持系统与依赖更新:执行sudo apt update && sudo apt upgrade -y,及时修补Debian与依赖包的安全漏洞。最小权限与专用账户:仅使用oracle操作系统账户运行数据库,禁止以root直接执行Orac
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce
Debian系统下SQL Server的安全性加固清单一 系统与基础加固保持系统与 SQL Server 的持续更新:执行 apt update && apt upgrade,及时修补漏洞;为生产环境建立变更与回滚流程。运行身份与访问控制:创建非 root 运维账号执行日常管理,禁用 root SS
在Linux服务器上,若要使用ThinkPHP框架进行备份,一般会涉及到以下这些方面:数据库备份:使用mysqldump或mysql命令行工具来备份数据库。示例命令:mysqldump -u username -p database_name > backup_database.sql这将生成一个S
在Linux服务器上查看PHP错误日志的方法如下:首先,得找到PHP错误日志文件所在的位置。一般来说,它会在/var/log/php或者/var/log/apache2目录下。当然啦,你也可以通过下面这个命令来找到它:php --ini在输出的信息中,找到"ErrorLog"一行,它会显示错误日志文
在Linux系统下配置PHP以支持SSL,通常需要以下几个步骤:1. 安装PHP和SSL模块首先,确保你已经安装了PHP以及相关的SSL模块。你可以使用包管理器来安装这些软件包。在Debian/Ubuntu上:sudo apt updatesudo apt install php php-ssl在C






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
