

OpenAI:ChatGPT支付数据泄露系开源库漏洞
Redis开源库漏洞引发ChatGPT支付数据泄露。事件回顾3月20日,多名ChatGPT订阅用户称在其订阅页面看到了其他用户的邮箱地址。图推特原文随后,OpenAI将ChatGPT下线并调查了这一问题,但并未说明ChatGPT停止服务的原因。图ChatGPT停止服务期间的状态信息数据泄露后的开源库漏洞3月24日,OpenAI发布报告称发生这一意外事件的原因是Redis客户端开源库redis-py中存在漏洞,引发ChatGPT暴露了其他用户的聊天会话查询和个人信息,大约有1.2%的ChatGPTPl
Redis开源库漏洞引发ChatGPT支付数据泄露。
事件回顾
3月20日,多名ChatGPT订阅用户称在其订阅页面看到了其他用户的邮箱地址。


图 推特原文
随后,OpenAI将ChatGPT下线并调查了这一问题,但并未说明ChatGPT停止服务的原因。

图 ChatGPT停止服务期间的状态信息
数据泄露后的开源库漏洞
3月24日,OpenAI发布报告称发生这一意外事件的原因是Redis客户端开源库redis-py中存在漏洞,引发ChatGPT暴露了其他用户的聊天会话查询和个人信息,大约有1.2%的ChatGPT Plus订阅用户受到影响。暴露的信息包括订阅用户姓名、邮件地址、支付地址、信用卡后四位数字和信用卡过期日期。
OpenAI称,该问题发生的时间窗口为9小时。在ChatGPT停止服务之前的9个小时,部分用户可能可以看到其他用户的姓名、邮箱地址、支付地址等信息,但信用卡号并未完全暴露。OpenAI认为数据泄露的影响用户非常少,因为需要进行特定步骤才可以看到这些信息,包括:
打开在3月20日1点-10点之间发送的订阅确认邮件;
在ChatGPT中,点击我的账户—>管理我的订阅。
OpenAI发现该安全问题后,已与Redis维护人员取得联系,并发布了补丁来修复该安全漏洞。OpenAI称已联系了所有个人支付信息暴露的ChatGPT用户。
本文翻译自:https://www.bleepingcomputer.com/news/security/openai-chatgpt-payment-data-leak-caused-by-open-source-bug/

据外媒报道,苹果CarPlay被发现存在一个已披露数月的安全漏洞(CVE-2025-24132),可能使全球数百万辆汽车暴露于网络攻击风险之中。尽管苹果已于今年4月29日推出修复补丁,但截至目前,绝大多数汽车厂商尚未完成相关更新的部署。该漏洞的CVSS评分为6.5,属于中等风险级别。攻击者可通过蓝牙连接目标车辆,利用iAP2协议中的安全缺陷获取WiFi认证信息,随后触发AirPlaySDK的缓冲区溢出问题,最终实现对CarPlay系统的root权限控制。特别值得注意
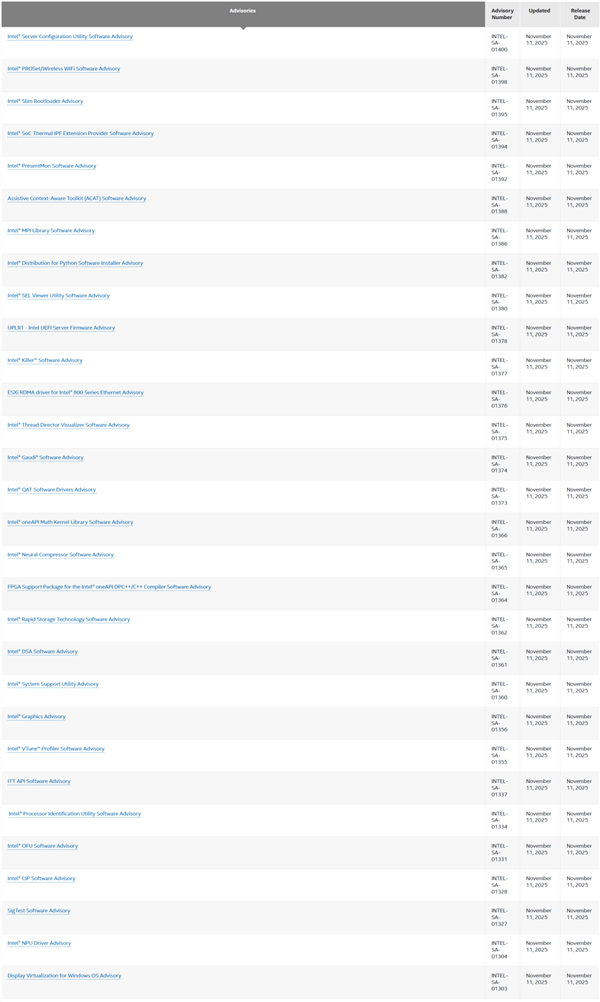
11月13日,Intel发布了全新的CPU微码更新,版本号为20251111,适用于第12代至第14代酷睿、酷睿Ultra移动处理器,同时涵盖第四代到第六代Xeon处理器系列。此次更新聚焦于功能性问题的修复,解决了PCIe链路宽度无法正常降低的问题,并修复了内存模块在特定指令下可能返回错误数据的缺陷。此外,Intel还集中发布了高达30项新的安全通告,涉及CPU、GPU、LAN、Wi-Fi等多个产品线,漏洞等级从中等到严重不等,用户需通过升级微码和相关驱动程序来确保系统安全。部分关键安全公告包括:Inte


比特现金(BCH)的未来发展前景看好。凭借其可扩展性、支付采用、价值存储、智能合约和坚实的社区支持,比特现金有望在多个领域取得显著发展,成为一种多功能且广泛使用的加密货币。

ACH 总共发行了 10 亿枚,用于支付网关费用、治理投票和质押奖励。ACH 基于 BEP-20 标准,采用 PoS 机制,可通过私募、公募和生态系统分配获取,其价值受服务需求、实用性和市场趋势影响,可在币安、火币等交易所购买。

Coinbase Pro 设置步骤:下载并安装软件后,打开并登录,点击右上角齿轮图标进入“首选项”。在首选项中,你可以调整界面、安全、通知、交易和API设置,完成后点击“保存”按钮确认更改。

IoTeX、DePHY和peaq是构建物联网生态系统的关键基础设施。IoTeX提供去中心化网络,确保物联网交易和数据的安全性。DePHY利用区块链技术实现频谱共享和自治管理。peaq促进设备间的数据标准化和共享。通过这些基础设施的协同作用,物联网生态系统实现了去中心化、安全、互操作性和自治,充分释放了物联网的潜力。









Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
