

解决 PHP Session 跨域问题的最佳实践
解决PHPSession跨域问题的最佳实践随着互联网的发展,前后端分离的开发模式越来越普遍。在这种模式下,前端与后端可能部署在不同的域名下,这就导致了跨域问题的出现。而在使用PHP的过程中,跨域问题也涉及到Session的传递与管理。本文将介绍PHP中解决Session跨域问题的最佳实践,并提供具体的代码示例。使用Cookie使用Coo
解决 PHP Session 跨域问题的最佳实践
随着互联网的发展,前后端分离的开发模式越来越普遍。在这种模式下,前端与后端可能部署在不同的域名下,这就导致了跨域问题的出现。而在使用 PHP 的过程中,跨域问题也涉及到 Session 的传递与管理。本文将介绍PHP中解决 Session 跨域问题的最佳实践,并提供具体的代码示例。
- 使用 Cookie
使用 Cookie 是传递 Session 的常用方式。在 PHP 中,我们可以通过设置 Cookie 的方式来传递 Session 的值。
// 启用 Session
session_start();

// 将 Session 值写入 Cookie
setcookie(session_name(), session_id(), 0, '/', '.example.com');
在设置 Cookie 时,我们使用 session_name() 获取 Session 的名称,session_id() 获取 Session 的ID。然后使用 setcookie() 来设置Cookie,其中参数 0 表示会话级别的 Cookie, '/example.com' 表示 Cookie 在根域名下有效。
- 使用 URL 参数
如果无法使用 Cookie 的情况下,我们可以通过 URL 参数来传递 Session 的值。
例如,后端生成一个含有 Session ID 的 URL,前端将该URL作为地址进行访问,后端解析 URL 中的 Session ID 并恢复 Session。
// 启用 Session
session_start();

// 将 Session ID 附加在 URL 上
$url = 'http://www.example.com/?session_id=' . session_id();
header('Location: ' . $url);
exit();
在这里,我们通过 session_id() 获取 Session ID,并将其附加在 URL 的参数中。
- 使用AJAX请求
在前后端分离的开发中,AJAX请求非常常用。为了解决跨域的问题,我们可以通过发送 AJAX 请求来进行 Session 的传递。
例如,前端将请求发送至后端,后端在响应中设置 Access-Control-Allow-Credentials 的 header 头,并将 Session ID 放入响应的数据中。
// 启用 Session
session_start();

// 设置 Access-Control-Allow-Credentials 头,以允许跨域请求
header('Access-Control-Allow-Credentials: true');

// 将 Session ID 放入响应的数据中
$data = [
    'session_id' => session_id(),
    'other_data' => '...'
];

echo json_encode($data);
在这里,我们使用 session_id() 获取 Session ID,并将 Session ID 一并放入响应数据中返回给前端。前端在接收响应后,将响应数据中的 Session ID 存入本地,以便后续的请求中使用。
总结
解决 PHP Session 跨域问题的最佳实践可以通过使用 Cookie、URL 参数或者发送 AJAX 请求来实现。具体的实现方式可以根据实际的需求来选择,如使用 Cookie 方式可以更好地利用浏览器的机制来处理。同时,需要注意的是,为了确保安全性,应该对 Session 进行加密处理,以防止 Session ID 被窃取或篡改。 通过合理的选择和使用,我们将可以解决 PHP Session 跨域问题,实现前后端的无缝对接。

CentOS系统下,通过SSL(安全套接字层)加密技术,可保障Nginx传输数据的安全性。那么,如何配置Nginx以使用SSL呢?以下是一些最佳实践:获取SSL证书:你可以从Let’s Encrypt免费获取SSL证书,或者购买一个商业证书。使用Certbot工具可以自动化证书的申请和续订过程。安装

在Linux系统上如何优化MongoDB配置一 系统层优化使用XFS 或 ext4文件系统,生产环境更推荐XFS(高并发与元数据性能更好);挂载数据盘时启用noatime/nodiratime减少元数据写入;SSD 建议设置较小的readahead(如32),机械盘可适当增大;避免使用NFS存放数据

在Linux系统下,若要通过Ja vaScript(Node.js)进行日志存储,有以下一些最佳实践可供参考,这些实践能够保障日志得到有效管理与分析:选择合适的日志库:使用流行的日志库,如winston、pino或bunyan,这些库提供了丰富的功能,包括日志级别、格式化、传输和存储。设置日志级别:
在Debian上部署Oracle存储,该如何选择架构?又要如何取舍?优先采用 Oracle ASM 管理数据库存储,按功能划分为两个磁盘组:一个用于 DATA(数据文件、控制文件、在线重做日志等,关键业务可用 HIGH REDUNDANCY 三路镜像),另一个用于 FRA(快速恢复区:归档日志、RM
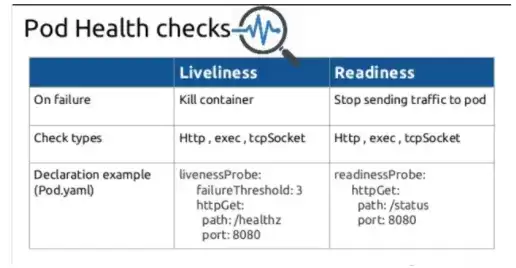
众所周知,Kubernetes很难! 以下是在生产中使用它应遵循的一些最佳实践。遵循这些步骤能够确保更高的安全性和生产效率。毫无疑问,DevOps已经走过了一段很长的路! 借助于Kubernetes编排平台使得公司比以往更快地发布软件。随着容器用于构建和发布软件的使用量不断增加,Kubernetes
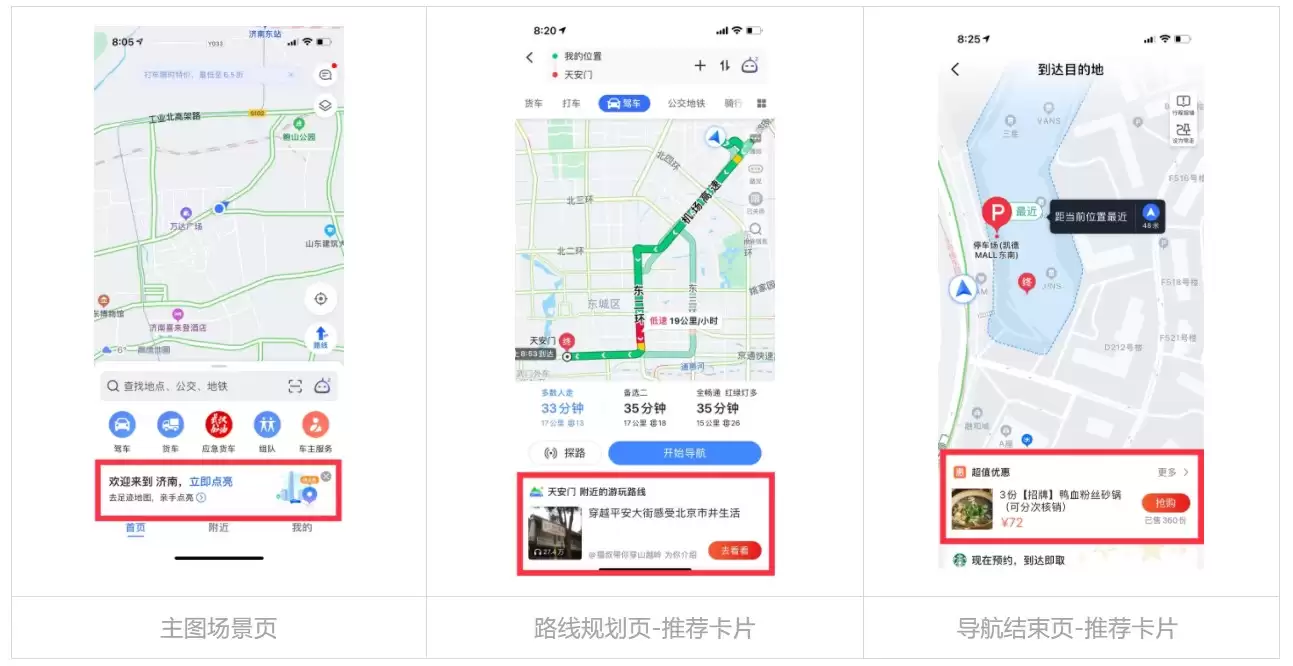
导读:曾经看上去很美、一直被观望的 Serverless,现已逐渐进入落地的阶段。今年的"十一出行节",高德在核心业务规模化落地 Serverless,由 Serverless 支撑的业务在流量高峰期的表现十分优秀。传统应用也能带来同样的体验,那么 Serverless 的差异化价值又是什么呢?本文
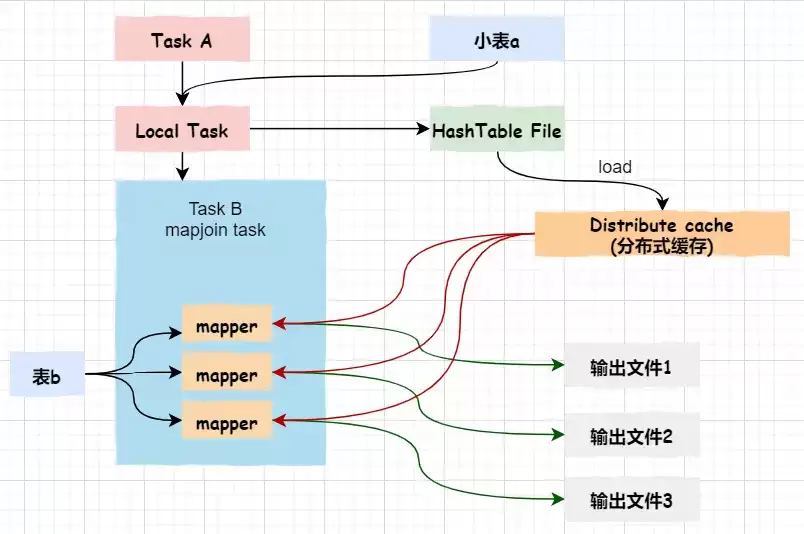
Apache Hive作为一款构建于Apache Hadoop之上的数据仓库软件项目,其作用是实现数据的查询与分析。它在Hadoop的HDFS中充当SQL接口,能够通过类似SQL的接口,对存储于与Hadoop集成的各类数据库及文件系统中的数据进行查询。可以说,对于从事数据开发工作的人员而言,无论是日
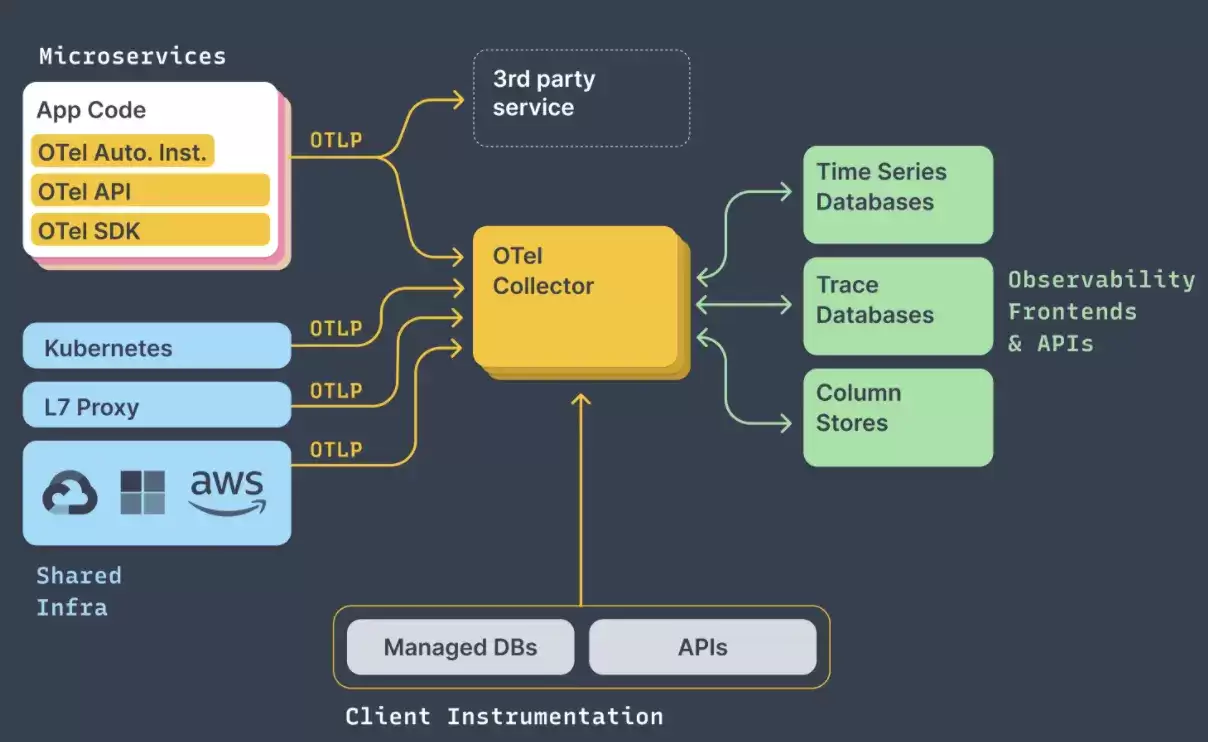
【百度云原生导读】OpenTelemetry 由著名的 OpenTracing、 OpenCensus 两个产品在 2019 年合并而来,拥有广泛的应用场景和强大的开发团队。2021年,OpenTelemetry 的使用成为新的行业规范,通过在各个数据源之间建立一致性,使得数据收集以及处理更加便捷。

OCR软件通过图像预处理、字符识别和后处理将图片文字转为可编辑文本。选择时需关注识别准确率、版面处理及输出格式。预处理可提升质量,识别时应正确设置语言与模式,并善用区域选择。后处理包括校对形近字和整理格式,建立标准化流程与注意数据安全可提高效率。

命名空间的基本概念与常见引入问题在C++等编程语言中,命名空间(namespace)是一种将代码标识符(如变量、函数、类名)封装在特定名称下的机制,其主要目的是避免命名冲突,尤其是在大型项目或使用多个第三方库时。使用“using namespace”指令可以将指定命名空间中的所有名称引入当前作用域,






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
