

如何选Java杀毒软件 性能对比全解析
选择“Java杀毒软件”应聚焦于构建涵盖开发、构建、部署和运行阶段的综合安全防护体系,而非依赖单一传统杀毒工具;2.核心环节包括代码层面的静态应用安全测试(SAST)和软件成分分析(SCA)、运行时的运行时应用自我保护(RASP)技术,以及CI/CD流程中的安全实践;3.衡量安全工具性能影响需评估启动时间、请求延迟、吞吐量、资源消耗峰值及垃圾回收行为,并在类生产环境中进行基准测试;4.工具选择应基于其在SDLC中的作用点:SAST用于早期代码漏洞检测,SCA管理第三方依赖风险,RASP提供运行时防护,IA
选择“Java杀毒软件”应聚焦于构建涵盖开发、构建、部署和运行阶段的综合安全防护体系,而非依赖单一传统杀毒工具;2. 核心环节包括代码层面的静态应用安全测试(SAST)和软件成分分析(SCA)、运行时的运行时应用自我保护(RASP)技术,以及CI/CD流程中的安全实践;3. 衡量安全工具性能影响需评估启动时间、请求延迟、吞吐量、资源消耗峰值及垃圾回收行为,并在类生产环境中进行基准测试;4. 工具选择应基于其在SDLC中的作用点:SAST用于早期代码漏洞检测,SCA管理第三方依赖风险,RASP提供运行时防护,IAST增强测试阶段漏洞发现;5. 常见陷阱包括安全左移流于形式、过度依赖工具、忽视人工审查、性能监控不足、缺乏自动化集成、漏洞修复流程缺失及盲目信任开源组件;6. 最佳实践包括将安全深度集成至CI/CD流程、培养安全文化与“安全冠军”、持续监控优化工具效能、建立漏洞全生命周期管理机制、开展定期安全培训与演练、实施多层防御策略,并通过威胁建模指导安全资源投入;该体系通过技术、流程与人员协同,实现对Java应用全生命周期的动态、纵深安全防护。
选择最适合的“Java杀毒软件”并非指传统意义上安装在操作系统层面的杀毒软件,它更侧重于一套针对Java应用生命周期(从开发、构建到部署和运行)的综合安全策略和工具组合。核心在于识别并缓解Java生态特有的漏洞、依赖风险及运行时威胁,确保代码和环境的纯净与稳定。这实际上是一场持续的、多维度安全防御战,而不是安装一个软件就能一劳永逸。
解决方案
要为Java应用构建一个有效的“安全防护体系”,我们需要跳出传统杀毒软件的思维框架,转而关注以下几个核心环节及其对应的工具与实践:
首先是代码层面的保障,这包括静态应用安全测试(SAST)和软件成分分析(SCA)。SAST工具会在代码编写或编译阶段,分析源代码、字节码或二进制文件,找出潜在的安全漏洞,比如SQL注入、XSS、不安全的API使用等。它就像是代码的X光片,能提前发现问题。SCA则专注于管理和分析项目所依赖的第三方库和组件,扫描已知的漏洞(CVEs),识别许可证风险。我们都知道,现代Java应用几乎离不开大量的开源库,而这些库一旦有漏洞,整个应用就可能面临风险,SCA就是为了解决这个“供应链安全”问题。
其次是运行时层面的保护,这主要由运行时应用自我保护(RASP)技术承担。RASP工具直接集成到Java应用运行时环境中,它能实时监控应用的执行流,一旦检测到恶意行为或攻击模式(比如不正常的SQL查询、命令注入尝试),就能立即阻止攻击,而无需修改代码或依赖外部防火墙。这就像是给应用自身穿上了一层防弹衣,让它在被攻击时能自我防御。
最后是开发和运维流程中的安全实践。这包括将安全工具集成到CI/CD流水线中,实现自动化扫描和测试;加强开发人员的安全意识培训,推行安全编码规范;以及对JVM和应用服务器进行安全加固配置。这些都是“人”和“流程”层面的保障,它们是任何技术工具发挥作用的基础。
评估Java安全工具时,我们该如何衡量其对应用性能的影响?
这是一个非常实际的问题,毕竟没有人希望为了安全而牺牲用户体验。我个人的经验是,任何安全工具都会带来一定的开销,关键在于这个开销是否可接受,以及它是否带来了同等甚至更高的安全价值。
衡量性能影响,不能只看CPU或内存占用率。对于Java应用来说,更深层次的考量包括:
- 启动时间(Startup Time):某些运行时安全代理(如RASP)需要在应用启动时进行字节码注入或初始化,这可能会延长应用的启动时间。对于微服务架构,快速启动是常态,任何显著的延迟都可能影响部署效率和弹性伸缩。
- 请求延迟(Request Latency):工具在处理每个请求时是否会引入额外的处理步骤?例如,RASP可能会对HTTP请求、数据库查询等进行实时分析和过滤。这需要通过负载测试来模拟真实流量,对比有无安全工具时的平均响应时间、P99延迟等指标。
- 吞吐量(Throughput):在相同负载下,系统每秒能处理的请求数是否下降?这通常是延迟增加的直接体现。
- 资源消耗峰值(Peak Resource Consumption):在特定攻击或高负载情况下,安全工具是否会导致CPU、内存、I/O等资源消耗飙升,进而引发雪崩效应?
- 垃圾回收(Garbage Collection)行为:Java应用的性能与JVM的GC行为密切相关。一些安全工具可能创建大量临时对象,或导致对象生命周期延长,从而影响GC频率和暂停时间。通过JVM自带的JFR(Java Flight Recorder)或第三方APM工具(如Dynatrace, New Relic)进行深度剖析,能帮助我们发现这些潜在的GC问题。
我的建议是,在引入任何新的安全工具之前,务必在接近生产环境的测试环境中进行严格的性能基准测试。不要仅仅依赖厂商提供的“低开销”数据,因为每个应用的架构和负载模式都不同。
面对多样化的Java安全工具,我们该如何区分和选择?
市面上的Java安全工具确实五花八门,但它们的核心能力和应用场景各有侧重。区分它们的关键在于理解它们在软件开发生命周期(SDLC)中的作用点。
静态应用安全测试 (SAST) 工具:
- 代表:SonarQube(Java Rules)、Checkmarx、Fortify SCA、Veracode Static Analysis。
- 特点:在代码提交、编译阶段运行,无需运行应用。能发现深层、非运行时的漏洞,如逻辑缺陷、配置错误、硬编码凭证等。
- 选择考量:对多种Java框架的支持度、扫描速度、误报率和漏报率(这是个老大难问题,需要人工介入)、与IDE和CI/CD流程的集成能力、是否支持自定义规则。
软件成分分析 (SCA) 工具:
- 代表:Nexus IQ (Sonatype)、Snyk、Mend (原WhiteSource)、OWASP Dependency-Check。
- 特点:专注于分析项目依赖,识别已知漏洞(CVEs)、许可证风险。
- 选择考量:漏洞数据库的更新频率和覆盖范围、对私有仓库的扫描能力、自动修复建议、与构建工具(Maven, Gradle)的集成、许可证合规性报告。
运行时应用自我保护 (RASP) 工具:
- 代表:Contrast Security、Dynatrace AppSec、Imperva RASP。
- 特点:部署在应用运行时环境,实时监控和阻断攻击。无需修改代码,对应用透明。
- 选择考量:对JVM版本和应用服务器的支持、性能开销、攻击检测的准确性(误报率)、对不同攻击类型的覆盖、与SIEM/APM系统的集成、管理界面的易用性。
交互式应用安全测试 (IAST) 工具:
- 代表:Contrast Assess、HCL AppScan。
- 特点:结合了SAST和DAST的优势,在测试阶段(如QA测试)运行时检测漏洞,能提供更准确的漏洞上下文和可利用性信息。
- 选择考量:与测试流程的集成、对测试用例的依赖性、漏洞报告的详细程度。
在选择时,没有“一刀切”的最佳方案。通常需要根据团队的开发流程、应用架构、安全预算以及面临的主要威胁类型来组合使用这些工具。例如,一个注重“左移”安全(Shift Left Security)的团队会更早地引入SAST和SCA;而对于运行在生产环境、面临高风险的应用,RASP则显得尤为重要。
部署和维护Java应用安全工具时,有哪些常见的陷阱和最佳实践?
即便选对了工具,部署和维护过程中也可能踩坑。这些陷阱往往不是技术本身的问题,而是与团队协作、流程管理以及对安全投入的理解有关。
常见的陷阱:
- 安全左移,但只停留在“概念”上:很多人嘴上说“安全左移”,但实际操作中,安全测试依然是开发末期甚至上线前才进行的“Gate Check”。这导致问题发现晚,修复成本高,甚至影响上线进度。
- 过度依赖工具,忽视人工审查和安全意识:工具是死的,漏洞是活的。SAST工具可能会有误报,SCA工具只能识别已知漏洞。如果团队成员缺乏安全意识,编写出新的、工具无法识别的漏洞模式,或者对工具报告的“低风险”问题不以为然,那么再好的工具也形同虚设。
- 性能开销监控不足:在测试环境表现良好的工具,到了生产环境可能因为真实负载模式的差异而导致性能问题。如果没有持续的性能监控和基线对比,很容易在问题发生时措手不及。
- 缺乏自动化和CI/CD集成:手动运行安全扫描效率低下,且容易被遗忘。如果安全工具不能无缝集成到CI/CD流水线中,自动触发扫描并生成报告,那么安全实践就很难持续下去。
- 只关注“发现”不关注“修复”:安全工具报告了一堆漏洞,但团队缺乏明确的漏洞修复流程、优先级划分和责任人。结果就是漏洞越积越多,最终形成“安全债”。
- 盲目信任开源依赖:虽然SCA工具能帮助发现已知漏洞,但如果团队缺乏对开源组件的深度了解和供应链安全的整体把控,仍可能引入未知风险,比如Log4j事件就提醒了我们这一点。
最佳实践:
- 将安全融入CI/CD的每一个阶段:代码提交触发SAST扫描,构建成功后进行SCA分析,测试环境部署后运行IAST,生产环境则由RASP进行实时保护。让安全成为自动化流程的一部分,而不是额外负担。
- 培养安全文化和“安全冠军”:在开发团队中培养对安全有兴趣、有责任心的“安全冠军”,他们可以作为安全团队和开发团队之间的桥梁,帮助推广安全实践,解决日常安全问题。
- 持续监控和优化:部署安全工具后,要持续监控其性能影响和告警情况。对于高频误报的规则进行调优,对于低效的扫描流程进行优化。安全是一个动态过程,需要不断调整和改进。
- 制定明确的漏洞管理流程:包括漏洞的发现、分类、优先级评估、修复、验证和关闭。确保每个漏洞都有明确的责任人和处理时限。
- 定期进行安全培训和演练:让开发人员了解最新的安全威胁和攻击手段,学习安全编码最佳实践。通过模拟攻击演练,提升团队的应急响应能力。
- 考虑多层防御(Defense in Depth)策略:不要指望一个工具能解决所有问题。结合SAST、SCA、RASP、WAF(Web应用防火墙)、API网关安全等多种手段,构建一个多层次、纵深防御的安全体系。
- 利用威胁建模指导安全投入:在项目早期进行威胁建模,识别潜在的攻击面和风险点,从而有针对性地选择和部署安全工具,避免盲目投入。
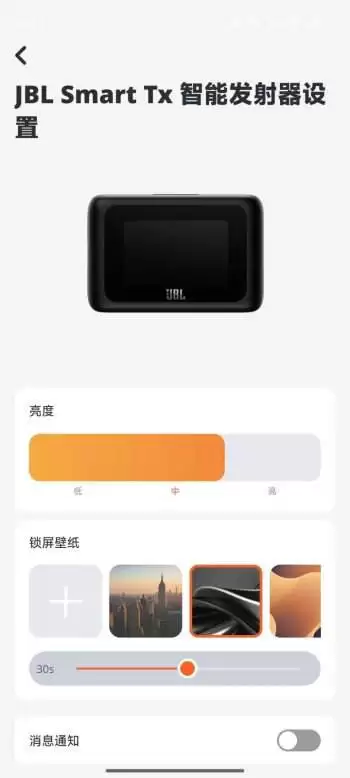
在当今数字化时代,手机软件通知过多已成为许多人的困扰。别担心,以下为您详细介绍app通知管理与静音设置教程,帮您轻松屏蔽不必要的通知。一、全面管理通知权限先打开手机“设置”,找到“应用管理”或者“应用程序”选项。在这里,你能看到所有已安装的app。然后点击你想要设置的app,进入它的详细设置页面,再
苹果手机用着用着,软件突然闪退,这场景估计不少朋友都遇到过。别慌,这问题虽然烦人,但解决起来通常有迹可循。下面咱们就按顺序,把几个最管用的排查方法过一遍。 检查软件版本与系统兼容性 首先得看看,是不是软件本身“跟不上节奏”了。如果某个App的版本太旧,而你的iOS系统已经更新了好几轮,两者不兼容,就
在使用大众点评浏览门店信息、查看实时动态时,不少用户都会登录自己的账号,顺便与好友互动。不过,手机号添加好友这个功能,有时会带来一些不必要的打扰——通讯录里的联系人可能直接把你加为好友。其实,这个功能是可以手动关闭的,操作并不复杂。 如果你也想省去这类打扰,可以参考下面的关闭教程: 关闭手机号添加好
答题红包版App通过答题将知识变现,下载可在应用商店搜索或官网安装。每轮答对题目即获红包或积分,还有限时挑战、邀请奖励等活动。需注意审题和节奏,保持理性心态,将其视为赚零花钱的娱乐方式。
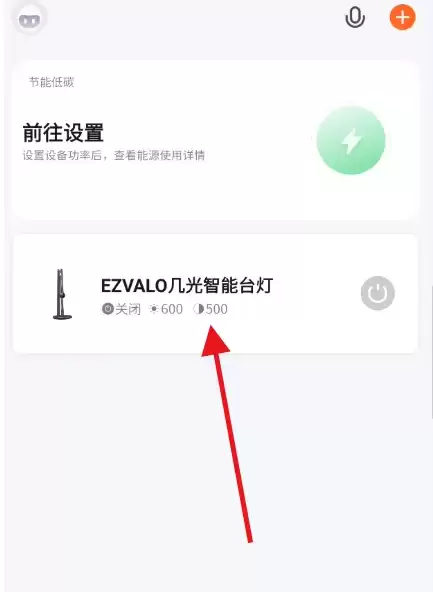
打开手机App,进入主页面后,找到并点击已经绑定的设备。进入设备详情页,找到右上角(或对应位置)的修改图标,点进去。在修改页面中,往下翻一翻,就能看到“移除设备”选项——没错,就是它。最后一步,系统会弹出一个确认窗口,点击“解除绑定”即可完成。整个过程不到半分钟。
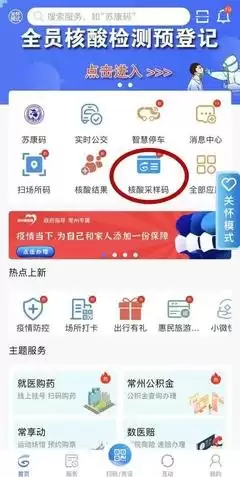
在日常生活中,通过手机软件便捷查询检查报告能节省不少时间与精力 如今,手机里装个APP,动动手指就能查到自己最新的检查报告,这事儿确实方便。在这方面,“我的常州”这款官方应用整合了本地医疗资源,提供了相当实用的报告查询服务。如果你还不知道具体怎么操作,下面这份详细的指南,或许能帮你快速上手。 一、下
要开通抖音支付,需先在抖音APP“我”页面的“设置”中找到“钱包”入口,完成实名认证并绑定本人有效银行卡。1.打开抖音,进入“我”页面;2.点击右上角“三条杠”,进入“设置”;3.选择“钱包”或“支付设置”;4.点击“开通抖音支付”,进行实名认证;5.认证通过后,输入银行卡信息并验证短信完成绑定。开通后即可用于购物、打赏等,需确保账户安全且年满18周岁,提现通常1-3个工作日到账,可能收取手续费,具体以平台规则为准。
开通微信支付需根据身份选择对应路径:企业或个体户需营业执照、对公账户、法人身份证、行业资质及经营场景证明,通过微信支付商户平台提交审核;个人仅能使用个人收款码,不具备商户功能。常见误区包括用个人码替代商户码、资料不全、经营范围不符、虚假交易及未备案网站。申请被驳回应查看具体原因,补充材料后重新提交。费率一般为0.38%-0.6%,结算周期多为T+1。合规准备资料是成功关键。
在AppStore下载支付宝App的正确方法是:打开AppStore,点击“搜索”,输入“支付宝”或“Alipay”,找到由“Alipay.comCo.,Ltd.”开发、蓝底白字“支”图标的官方应用,点击“获取”并使用FaceID、TouchID或AppleID密码验证,等待下载安装完成即可;若无法下载,常见原因包括AppleID地区设置非中国大陆、网络不稳定、设备存储不足、iOS版本过低或搜索关键词错误;为确保安全,务必从AppStore下载并核对开发者信息、图标、名称、用户评价及更新频率;安装后首次使
Java杀毒软件的局限性主要包括:1.主要针对Java环境中的恶意代码,无法防御通过操作系统漏洞或社交工程传播的病毒;2.面对多态变形、代码混淆等高级规避技术时检测能力受限;3.防护范围有限,难以覆盖非Java途径的攻击;4.实时防护效果依赖病毒库更新频率,更新不及时则无法识别新型病毒;5.可能影响Java程序性能,因扫描和监控消耗系统资源;6.无法完全替代传统杀毒软件,需与其他安全措施协同使用。因此,Java杀毒软件应作为多层次安全策略的一部分,配合系统更新、强密码、用户警惕等措施共同保障安全。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



