

Golang令牌桶算法实现API限流控制
API限流的核心目的是保护后端服务免受过量请求影响,确保系统稳定性和用户体验。1.它防止服务过载和雪崩,避免因突发流量或恶意访问导致资源耗尽;2.实现资源公平分配,防止高频用户独占资源;3.作为防御DDoS等攻击的有效手段;4.控制云服务成本,减少不必要的资源消耗。令牌桶算法通过维护一个以固定速率生成令牌、有最大容量的“桶”,每个请求需获取令牌才能处理,具备允许突发流量、实现简单、配置灵活等优势,但也面临参数调优和分布式部署的挑战。在分布式系统中,可通过1.基于Redis的原子操作和Lua脚本实现共享令牌
API限流的核心目的是保护后端服务免受过量请求影响,确保系统稳定性和用户体验。1. 它防止服务过载和雪崩,避免因突发流量或恶意访问导致资源耗尽;2. 实现资源公平分配,防止高频用户独占资源;3. 作为防御DDoS等攻击的有效手段;4. 控制云服务成本,减少不必要的资源消耗。令牌桶算法通过维护一个以固定速率生成令牌、有最大容量的“桶”,每个请求需获取令牌才能处理,具备允许突发流量、实现简单、配置灵活等优势,但也面临参数调优和分布式部署的挑战。在分布式系统中,可通过1. 基于Redis的原子操作和Lua脚本实现共享令牌桶;2. 构建中心化限流服务进行统一管理;3. 使用一致性哈希实现本地限流等方案,结合监控机制保障高可用性。
API限流控制,特别是在Golang中使用令牌桶算法,核心在于保护你的后端服务,防止它被过量的请求压垮。这就像给高速公路设置了收费站,但这个收费站不是收钱,而是控制车流量,确保系统能稳定、公平地响应每一个合法请求,同时把那些恶意或过载的请求挡在外面。它最终目的是提升服务的可用性和用户体验,避免因为突发流量导致整个服务崩溃。
令牌桶算法的实现,简单来说就是维护一个“桶”,这个桶里会以恒定的速率往里投放“令牌”。每个进来的请求都必须从桶里取走一个令牌才能被处理。如果桶里没有令牌了,请求就得等待,或者直接被拒绝。这个桶有个最大容量,即使流量很小,桶里的令牌也不会无限累积,这保证了系统在应对突发流量时,能有一定程度的“弹性”或“缓冲能力”。
在Golang里,我们可以这样构建一个基本的令牌桶:
package main

import (
    "fmt"
    "net/http"
    "sync"
    "time"
)

// TokenBucket represents a token bucket for rate limiting
type TokenBucket struct {
    mu           sync.Mutex
    rate         float64 // tokens per second
    capacity     float64 // max tokens in the bucket
    currentTokens float64
    lastRefill   time.Time
}

// NewTokenBucket creates a new token bucket
func NewTokenBucket(rate, capacity float64) *TokenBucket {
    return &TokenBucket{
        rate:         rate,
        capacity:     capacity,
        currentTokens: capacity, // Start with a full bucket
        lastRefill:   time.Now(),
    }
}

// Allow checks if a request can proceed
func (tb *TokenBucket) Allow() bool {
    tb.mu.Lock()
    defer tb.mu.Unlock()

    now := time.Now()
    // Calculate tokens to add since last refill
    tokensToAdd := tb.rate * now.Sub(tb.lastRefill).Seconds()
    tb.currentTokens = tb.currentTokens + tokensToAdd
    if tb.currentTokens > tb.capacity {
        tb.currentTokens = tb.capacity
    }
    tb.lastRefill = now

    if tb.currentTokens >= 1.0 {
        tb.currentTokens -= 1.0
        return true
    }
    return false
}

// Simple rate limiting middleware
func RateLimitMiddleware(bucket *TokenBucket, next http.Handler) http.Handler {
    return http.HandlerFunc(func(w http.ResponseWriter, r *http.Request) {
        if !bucket.Allow() {
            http.Error(w, "Too Many Requests", http.StatusTooManyRequests)
            return
        }
        next.ServeHTTP(w, r)
    })
}

// Example handler
func helloHandler(w http.ResponseWriter, r *http.Request) {
    fmt.Fprintf(w, "Hello, you're not rate limited!")
}

func main() {
    // Create a token bucket: 10 tokens/second, max capacity 20 tokens
    // Meaning, it allows 10 requests per second, but can handle a burst of up to 20 requests instantly.
    bucket := NewTokenBucket(10, 20)

    // Wrap the handler with the rate limiting middleware
    http.Handle("/hello", RateLimitMiddleware(bucket, http.HandlerFunc(helloHandler)))

    fmt.Println("Server started on :8080")
    http.ListenAndServe(":8080", nil)
}这个TokenBucket结构体和它的Allow方法就是核心。rate决定了每秒有多少令牌被生成,capacity则定义了桶的最大容量。在Allow方法里,我们先计算自上次请求以来应该增加了多少令牌,然后更新桶里的令牌数量,最后判断是否有足够的令牌供当前请求使用。如果可以,就消耗一个令牌并放行;否则,就拒绝。在实际应用中,我们通常会把它封装成一个HTTP中间件,这样就可以很方便地应用到任何API路由上。
为什么API限流如此重要,它能解决哪些实际问题?
我常常看到一些系统,在没有限流的情况下,一旦遇到流量高峰,或者被一些“不那么友好”的脚本频繁访问,整个服务就变得岌岌可危。限流,在我看来,不仅仅是一个技术细节,它更像是服务稳定性的最后一道防线。它能解决的问题非常实际,甚至直接影响到业务的生死存亡。
首先,最直接的就是防止服务过载和雪崩。想象一下,如果你的后端服务没有限流,某个用户或者恶意程序突然发起了每秒几千甚至上万的请求,你的服务器CPU、内存、网络带宽会瞬间被打满,数据库连接池也会耗尽。轻则响应变慢,重则直接崩溃,导致所有用户都无法访问。限流就像一个智能的阀门,在水压过高时自动调节,确保水管不爆裂。
其次,它保障了资源的公平分配。在有限的资源下,如果没有限流,少数几个高频用户可能会独占大量资源,导致其他正常用户体验下降。通过限流,我们可以确保每个用户或每个IP在一定时间内只能访问特定次数,从而为所有用户提供相对公平的服务质量。
再者,限流也是防御恶意攻击的有效手段,比如DDoS(分布式拒绝服务)攻击。虽然限流不能完全阻止DDoS,但它能显著降低攻击的有效性,让攻击者更难通过简单的请求洪泛来耗尽你的服务资源。我甚至见过一些爬虫程序,因为没有限流,把别人的网站数据一股脑全爬走了,这对于提供API服务的公司来说,是巨大的潜在损失。
最后,从成本角度看,尤其是在云服务时代,资源是按使用量计费的。过量的请求意味着更高的计算、存储和网络费用。限流可以帮助你更好地控制资源消耗,避免不必要的开支。所以,它不仅仅是技术问题,更是运营和成本控制的重要一环。
令牌桶算法相比其他限流算法(如漏桶、计数器)有何优势与劣势?
在限流算法的选择上,我个人比较偏爱令牌桶,因为它在灵活性和实现复杂度之间找到了一个不错的平衡点。当然,没有完美的算法,每种都有其适用场景和局限性。
我们先简单回顾下其他两种常见的:
- 固定窗口计数器(Fixed Window Counter):这是最简单粗暴的。比如,每分钟允许100次请求。在一个时间窗口内,请求来了就加1,达到上限就拒绝。它的问题在于,如果在窗口开始和结束时各来了一波请求,可能导致在很短的时间内(比如窗口交界处)实际通过的请求量远超预期,出现“双倍”流量。
- 漏桶算法(Leaky Bucket):这个比喻很形象,就像一个底部有小孔的桶。请求是水,进入桶里,然后以恒定的速率从底部漏出。如果桶满了,多余的水就溢出(请求被拒绝)。它能平滑请求,保证处理速率恒定,但缺点是无法处理突发流量,即使系统当前空闲,也只能以固定速率处理请求,这在用户体验上可能不太好。
现在来看令牌桶算法的优势:
- 允许突发流量(Bursting):这是令牌桶最显著的优点。当桶里有足够的令牌时,即使在短时间内涌入大量请求,只要不超过桶的容量,它们都可以立即被处理。这对于用户体验来说非常重要,因为它能更好地应对瞬时的高峰,而不是简单地拒绝。比如,用户在某个操作后需要立即进行多次API调用,令牌桶能提供更好的平滑体验。
- 实现相对简单直观:相比于漏桶,令牌桶的概念更直接,代码实现也相对容易理解和调试。它通过维护令牌数量和上次填充时间来计算当前可用的令牌,逻辑清晰。
- 灵活性高:通过调整令牌生成速率(rate)和桶的容量(capacity),可以非常灵活地配置限流策略,以适应不同的业务需求。比如,你可以设置一个较低的平均速率,但允许较大的突发量。
当然,令牌桶也有其劣势:
- 参数调优的挑战:
rate和capacity这两个参数的设定需要根据实际业务场景、流量模式和后端服务处理能力来仔细权衡。如果设置不当,可能导致限流过于严格或过于宽松。这往往需要通过压测和监控来不断迭代优化。 - 分布式环境下的复杂性:这是所有有状态限流算法的共同挑战。我们上面给出的Golang示例是单机版的,令牌桶的状态(
currentTokens和lastRefill)只存在于单个应用实例的内存中。如果你的服务部署在多个实例上,每个实例都有自己的令牌桶,那么总的限流效果就不是你期望的了。这就引出了下一个问题:如何在分布式系统中实现。
如何在分布式系统中实现高可用的API限流?
这块儿其实是个大坑,我踩过不少。单机限流很容易,但一旦服务变成分布式部署,之前基于内存的令牌桶就失效了,因为每个服务实例都有自己的“桶”,它们之间互不感知。要实现全局、高可用的限流,我们需要引入一个共享的状态存储。
几种常见的做法:
基于Redis的分布式令牌桶: 这是目前最流行也最实用的方案之一。Redis的原子操作(如
INCR、SET、GET等)以及Lua脚本,为实现分布式限流提供了强大的支持。思路:将令牌桶的状态(当前令牌数、上次填充时间)存储在Redis中。每次请求到来时,服务实例向Redis发送请求,通过Lua脚本原子性地判断是否允许请求通过并更新令牌数。
优势:Redis性能高,支持集群,可以很好地解决单点故障问题。Lua脚本保证了操作的原子性,避免了竞态条件。
挑战:引入了外部依赖,增加了网络延迟。需要考虑Redis本身的可用性和扩展性。Lua脚本的编写和调试也需要一定的经验。
示例逻辑(伪代码):
-- rate_limiter.lua
local key = KEYS[1] -- 比如用户ID或IP
local rate = tonumber(ARGV[1]) -- 每秒令牌数
local capacity = tonumber(ARGV[2]) -- 桶容量
local now = tonumber(ARGV[3]) -- 当前时间戳(毫秒)

local lastRefill = tonumber(redis.call('HGET', key, 'last_refill') or "0")
local currentTokens = tonumber(redis.call('HGET', key, 'tokens') or tostring(capacity))

local tokensToAdd = (now - lastRefill) / 1000 * rate
currentTokens = math.min(capacity, currentTokens + tokensToAdd)

if currentTokens >= 1 then
    currentTokens = currentTokens - 1
    redis.call('HMSET', key, 'tokens', currentTokens, 'last_refill', now)
    return 1 -- 允许
else
    redis.call('HMSET', key, 'tokens', currentTokens, 'last_refill', now) -- 即使不通过也要更新时间
    return 0 -- 拒绝
end
在Golang代码中,每次限流判断就调用Redis的
EVAL命令执行这个Lua脚本。
中心化限流服务: 另一种思路是构建一个独立的限流服务。所有需要限流的API请求,在到达实际业务服务之前,先经过这个限流服务。
- 思路:限流服务维护所有客户端的令牌桶状态,并提供一个RPC接口(如gRPC)供其他服务调用。
- 优势:限流逻辑集中管理,易于维护和扩展。可以实现更复杂的限流策略。
- 挑战:限流服务本身可能成为单点瓶颈,需要做高可用和水平扩展。增加了额外的网络跳数和延迟。部署和运维复杂度较高。
基于一致性哈希的本地限流: 这是一种折衷方案。如果你的服务实例数量固定且不多,可以尝试将用户ID或IP通过一致性哈希算法映射到特定的服务实例上,让该实例负责对该用户/IP进行限流。
- 优势:避免了外部存储的依赖和网络延迟,限流判断依然是本地的。
- 挑战:一致性哈希环的维护和动态调整比较复杂。当服务实例上线下线时,部分用户的限流状态可能会丢失或重置。只适用于特定场景,且无法实现真正的全局限流,因为每个实例只负责一部分用户的限流。
在选择分布式限流方案时,你需要综合考虑系统的规模、对实时性的要求、可用性目标以及团队的技术栈熟练度。对于大多数互联网应用,基于Redis的方案是一个非常成熟且高效的选择。但无论哪种方案,都需要有完善的监控和告警机制,以便在限流策略出现问题或系统遭受攻击时,能够及时发现并处理。这不仅仅是代码问题,更是架构设计和运维的综合考量。
Cursor新增实时语音对话,支持在Agent运行任务时交流并听取进度,覆盖Agents Window、IDE、网页端与iOS,语音通话需登录账号并开启麦克风权限。
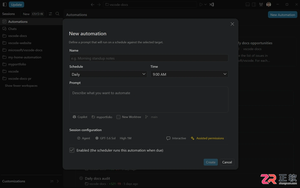
VS Code 1.145新增本地Cron调度,扩展远程Agent预览能力;后续1.145.1与1.145.2修正遥测归属和事件路由。文中区分正式、预览及实验性功能。
Ponytail面向已使用AI编程助手并希望优化代码质量的开发者,以及负责维护旧项目或审查AI生成代码的技术人员。它提供了一套可重复加载的开发判断规则,帮助用户减少冗余代码、梳理数据流并评估技术选型。虽然非编程人员也可提出任务,但仍需具备一定技术判断力来核对兼容性、行为逻辑及必要检查项。本文详解其在代码审查、旧项目维护及前端原生能力评估中的具体应用路径。
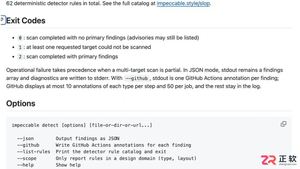
面向在Cursor或Codex中配置Impeccable技能的用户,解决安装后命令无法调用、菜单不显示或钩子无响应的问题。本文梳理从终端环境检查到工具重载的完整路径:确认Node.js与PATH配置,区分npx终端命令与聊天助手指令(如/impeccable audit),通过/impeccable check和update管理版本,利用/impeccable doctor修复配置漂移,并单独核对/hooks状态以排除权限干扰,避免盲目重装导致配置覆盖。
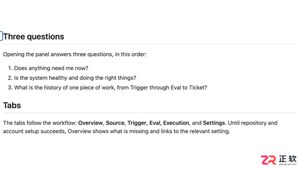
面向希望利用 DeepSeek SuperAgent 辅助开发但缺乏编程背景的用户,本文解析其实际使用门槛。虽然任务派发可通过自然语言完成,适合业务人员整理需求,但独立部署、环境配置及代码审阅仍需技术基础。文章说明安装时的账号权限管理要点,指导如何通过面板监控任务状态,并强调在无人负责技术维护时不宜盲目自动化,需由专业人员验收代码以确保安全。
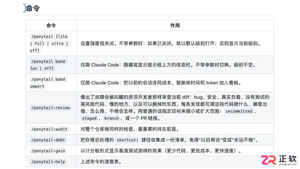
面向使用Claude Code进行开发的程序员,Ponytail插件旨在通过引导AI助手优先复用现有能力来控制新增代码规模。本文介绍其核心用途:在开发任务中减少不必要代码编写,通过“/ponytail-review”命令审查暂存改动的安全性与可维护性,以及利用“/ponytail-debt”整理带有明确限制的开发捷径和技术债务。使用前需根据安装方式确认宿主支持的具体命令和自动加载功能。
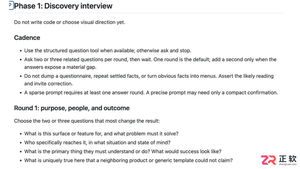
Impeccable面向已使用AI编程工具并希望优化界面清晰度的个人开发者、前端工程师及产品维护团队。它不要求用户精通设计术语,但需能明确描述用户目标与限制条件。本文介绍三类典型应用场景:个人开发者利用shape命令梳理需求边界,避免开发蔓延;团队通过document命令提取视觉规则至DESIGN.md以保持风格一致;维护者使用harden命令检查表单等界面的边缘状态。适用前提是手头有真实的界面设计或改进需求。
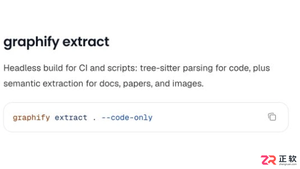
面向需要在无网或受限网络环境下使用Graphify的开发者,明确其离线运行的边界条件。纯代码构图和读取本地图谱可在依赖就绪后完全离线进行;文档语义处理需预先配置本地Ollama模型并指定后端。本文详解如何通过--code-only参数避免联网调用、如何准备本地模型环境,以及区分本地文件读取与远程MCP服务连接的关键步骤,帮助用户实现真正的本地化知识图谱构建。
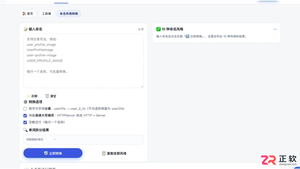
面向需要在camelCase、snake_case、kebab-case等格式间转换变量名和字段名的开发者,本文对比三款中文界面工具。马上默适合批量处理并支持词元拆分检查,能精细控制缩写与数字边界;摩卡工具箱界面简洁,聚焦四种常用风格快速互转;UniKit则一次性提供十种命名风格结果,便于横向比较。针对缩写切分和数字连接等常见差异,文章说明了各工具的适用场景及核对要点,帮助用户根据项目规范选择合适方案。
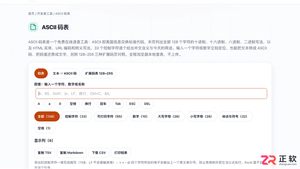
面向需要查询ASCII码值或进行文本编码转换的开发人员,本文对比三款中文在线工具。小鹿tools提供完整的0-127标准码表及控制字符详解,支持多种进制并排查看;Toolbase适合快速筛选特定字符或码值,界面直观;易白工具专注于整段文本与十进制、十六进制等序列的互转,适用于串口数据核对。需注意扩展ASCII并非统一标准,处理中文或Emoji时应使用Unicode工具。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



