

SonarQube SQL注入误报解析与修复建议
本文深入探讨SonarQube在SQL注入检测中对字符串拼接的严格策略,解释为何即使动态SQL部分源于信任的源代码,仍可能被误报。文章强调了参数化查询作为核心防御手段的重要性,并提供了处理动态SQL结构的最佳实践及SonarQube警告的管理建议,旨在提升代码安全性和合规性。

本文深入探讨SonarQube在SQL注入检测中对字符串拼接的严格策略,解释为何即使动态SQL部分源于信任的源代码,仍可能被误报。文章强调了参数化查询作为核心防御手段的重要性,并提供了处理动态SQL结构的最佳实践及SonarQube警告的管理建议,旨在提升代码安全性和合规性。
引言
在软件开发过程中,静态代码分析工具如SonarQube在保障代码质量和安全性方面发挥着关键作用。SQL注入作为一种常见的Web安全漏洞,是SonarQube重点检测的项目之一。然而,开发者有时会遇到这样的情况:即使代码中动态构建SQL语句的部分明确来源于应用程序内部的固定逻辑或信任的配置,而非用户输入,SonarQube仍可能报告SQL注入漏洞。这通常被称为“误报”,但深入理解SonarQube的检测机制和SQL注入的防御最佳实践,有助于我们更有效地解决这类问题。
SonarQube的SQL注入检测原理
SonarQube的SQL注入检测规则通常采取一种保守且严格的策略:任何在构建SQL查询时涉及字符串拼接的操作,都可能被视为潜在的SQL注入风险。其核心逻辑在于,自动化工具难以在所有复杂场景下,精确地追踪每个字符串片段的来源,并判断其是否绝对安全、不受外部恶意输入影响。
这种策略基于以下考量:
- 模式识别优先: SonarQube更侧重于识别不安全的编程模式,例如直接将变量拼接到SQL字符串中,而不是进行深入的运行时数据流分析来判断变量的实际内容是否安全。
- 防御性编程: 即使当前变量内容是安全的,但随着代码的演进或需求的变化,其来源可能变得不确定,从而引入新的漏洞。严格的规则旨在强制开发者采用最安全的编程范式。
- 复杂性: 彻底的数据流分析在大型复杂项目中成本极高且容易出错,因此,采用更普适、更易于识别的模式检测是静态分析工具的常见选择。
案例分析:为何出现“误报”
考虑以下Java代码片段,它根据内部逻辑动态构建SQL查询:
public PreparedStatement createQuery(Connection conn, boolean includeExtras, String name) throws SQLException {
    final String otherColumns = includeExtras ? ", baz" : "";
    final String otherRestriction = name.equals("fred") ? " and bar = baz" : "";

    // SonarQube可能会在此处报告SQL注入漏洞
    PreparedStatement stmt = conn.prepareStatement(
            "select foo, bar" + otherColumns + " from t where x = y" + otherRestriction);
    return stmt;
}
在这个例子中,otherColumns和otherRestriction这两个字符串变量的值完全由应用程序内部的布尔标志includeExtras和字符串比较name.equals("fred")决定。它们不直接来源于用户输入,因此从业务逻辑角度看,这里不存在SQL注入的风险。
然而,SonarQube在扫描时会识别到"select foo, bar" + otherColumns + ...这种字符串拼接模式。它会将otherColumns和otherRestriction视为动态内容,并根据其规则触发SQL注入警告。工具不会深入分析includeExtras或name的来源是否为用户输入,而是简单地将所有动态拼接的SQL视为潜在风险,因为它违反了“使用参数化查询”这一最佳实践。
SQL注入防御核心:参数化查询
防止SQL注入的最根本和最有效的方法是使用参数化查询(Parameterized Queries),也称为预编译语句(Prepared Statements)。
什么是参数化查询? 参数化查询通过在SQL语句中使用占位符(例如?),将SQL代码与数据值完全分离。数据值在执行前通过特定的API绑定到这些占位符上,而不是直接拼接到SQL字符串中。
参数化查询的优势:
- 数据与代码分离: 数据库驱动负责将参数值安全地插入到查询中,自动处理特殊字符的转义,从而有效阻止恶意SQL代码的注入。
- 提高性能: 数据库可以预编译带有占位符的查询,后续执行时只需传入不同参数,减少了SQL解析的开销。
- 易于维护: 代码结构更清晰,意图更明确。
参数化查询示例(针对值):
// 假设 'username' 和 'password' 是用户输入,需要作为参数
String user = "user1";
String pass = "pass1";

String sql = "SELECT * FROM users WHERE username = ? AND password = ?";
try (PreparedStatement stmt = conn.prepareStatement(sql)) {
    stmt.setString(1, user); // 绑定第一个参数
    stmt.setString(2, pass); // 绑定第二个参数
    try (ResultSet rs = stmt.executeQuery()) {
        // 处理结果集
    }
} catch (SQLException e) {
    // 异常处理
}
处理动态SQL结构的最佳实践
参数化查询主要用于处理SQL语句中的值。然而,当SQL语句的结构(例如表名、列名、ORDER BY子句、WHERE子句的一部分)需要根据应用程序逻辑动态变化时,参数化查询就无法直接适用。对于这种场景,我们需要采取更高级的策略:
策略一:避免结构动态化或进行重构
在可能的情况下,尽量避免SQL语句的结构动态化。
- 使用多个静态查询: 如果动态变化的结构是有限且可枚举的,可以编写多个预定义的静态SQL查询,然后根据条件选择执行其中一个。
- 条件逻辑构建: 在应用程序层面通过条件逻辑来选择要执行的完整SQL语句,而不是在SQL语句内部进行字符串拼接。
例如,对于前面案例中的otherColumns和otherRestriction:
public PreparedStatement createRefactoredQuery(Connection conn, boolean includeExtras, String name) throws SQLException {
    StringBuilder sqlBuilder = new StringBuilder("select foo, bar");
    if (includeExtras) {
        sqlBuilder.append(", baz");
    }
    sqlBuilder.append(" from t where x = y");
    if (name.equals("fred")) {
        sqlBuilder.append(" and bar = baz");
    }

    // 此时,虽然仍有拼接,但如果所有拼接的片段都严格来自内部代码,
    // 且没有用户输入直接影响,风险较低。
    // SonarQube可能仍会警告,但通过后续的抑制和文档化可以管理。
    PreparedStatement stmt = conn.prepareStatement(sqlBuilder.toString());
    return stmt;
}
虽然上述代码仍然使用了字符串拼接,但它明确地展示了动态部分的来源。
策略二:严格验证与白名单机制
如果SQL结构必须动态化,且无法通过重构完全避免拼接,那么必须对所有动态部分进行极度严格的验证。
- 白名单(Whitelisting): 维护一个允许的表名、列名或子句关键字的白名单。在将任何动态字符串拼接到SQL之前,确保它严格匹配白名单中的某个项。任何不在白名单中的内容都应被拒绝。
- 输入验证: 即使动态部分来源于内部逻辑,也应确保其上游的任何可能受外部影响的输入都经过了彻底的验证和净化。
// 示例:动态排序字段,但必须在白名单中 String orderByColumn = "someUserProvidedColumn"; // 假设这是用户输入,需要验证 ListallowedColumns = Arrays.asList("name", "age", "id"); if (!allowedColumns.contains(orderByColumn)) { throw new IllegalArgumentException("Invalid column for sorting."); } String sql = "SELECT * FROM users ORDER BY " + orderByColumn; try (Statement stmt = conn.createStatement()) { // 注意:这里使用了Statement,因为ORDER BY不能参数化 try (ResultSet rs = stmt.executeQuery(sql)) { // 处理结果集 } }
警告: 使用Statement而非PreparedStatement意味着您放弃了参数化查询带来的自动转义保护。因此,这种方法只应在绝对必要且动态部分经过极度严格的白名单验证后使用。
策略三:谨慎处理SonarQube警告
在确认代码确实不存在SQL注入风险,并且无法通过重构避免SonarQube的警告时,可以考虑抑制(Suppress)该警告。
代码注释抑制: 在Java中,可以使用@SuppressWarnings("squid:SXXXX")(其中SXXXX是SonarQube规则的ID)来抑制特定代码行的警告。
// @SuppressWarnings("squid:S2077") // 假设S2077是SQL注入规则ID
PreparedStatement stmt = conn.prepareStatement(
        "select foo, bar" + otherColumns + " from t where x = y" + otherRestriction);
SonarQube UI抑制: 在SonarQube的分析报告界面,可以直接将特定的问题标记为“假阳性”(False Positive)或“已确认”(Confirmed),并添加解释。
重要提示: 抑制警告是最后手段,必须伴随:
- 彻底的安全审查: 确保代码确实没有漏洞,且未来不会引入漏洞。
- 详细的文档记录: 清楚地说明为何此警告被抑制,以及为什么它是一个假阳性,以便其他开发者和审计人员理解。
- 风险评估: 权衡抑制警告带来的便利与潜在的安全风险。
总结
SonarQube对SQL注入的严格检测机制,旨在强制开发者遵循最安全的编程实践,即优先使用参数化查询。虽然这有时会导致针对动态SQL结构的“误报”,但这些警告也提醒我们重新审视代码的安全性。
处理这类问题时,我们应遵循以下原则:
- 优先使用参数化查询来处理SQL语句中的所有动态值。
- 对于必须动态化的SQL结构,首先考虑重构以避免字符串拼接。
- 如果无法避免,则必须实施严格的白名单验证,确保所有动态部分都来自信任的、不可篡改的来源。
- 在确认无安全风险且无法重构的情况下,可以谨慎地抑制SonarQube警告,但务必进行充分的文档记录和安全审查。
通过理解SonarQube的检测逻辑并采纳这些最佳实践,开发者可以在确保应用程序安全性的同时,更有效地管理代码质量报告。
chat-demo v0.1.1可以作为静态聊天客户端在本地运行,但模型、搜索、文件和语音能力仍由DeepSeek API提供。源码运行环境为Node.js 22.12及以上、Git与pnpm。Demo版本号不等于应用API版本;这套应用API未单独标版本,默认聊天模型ID是deepseek-flash。
理解GitHub Copilot CLI v1.0.111的高级请求百分比、用户提示活动图与实际路由模型窗口,区分显示口径和任务状态。
按维护分支、利用权限与节点类型对应四项修复,区分正式补丁、Beta和临时缓解的适用边界。

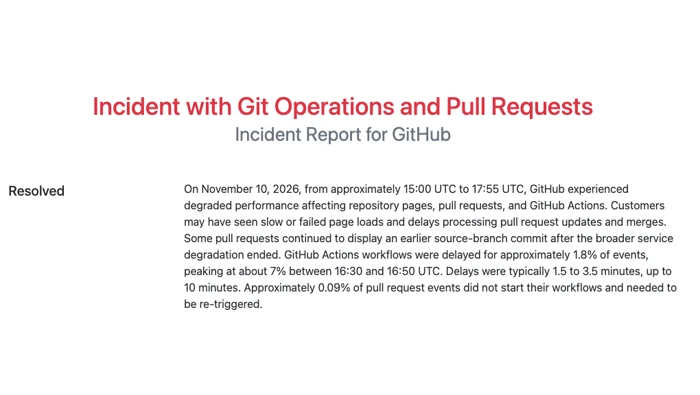
GitHub合并故障中的“已缓解并监控”和“已解决”不能互换。前者表示影响已经采取措施缓解,仍在观察稳定性;后者是供应商正式结束这场事故的状态。11月13日的Pull Requests合并超时事件先进入监控,随后于北京时间11月14日02:29标记为已解决。
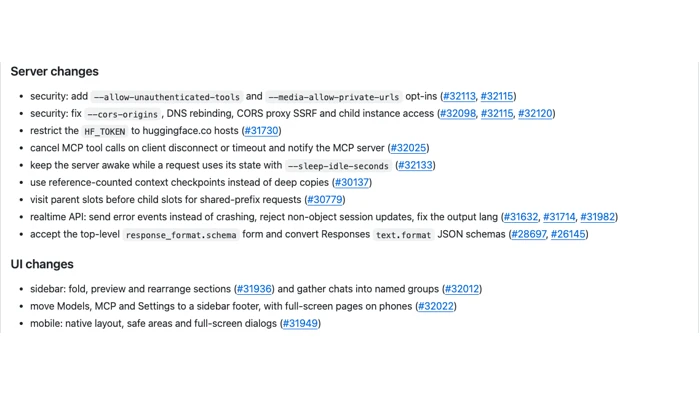
llama.cpp v1.0.0改善聊天组织、长消息编辑和附件预览;界面变化与底层API迁移、缓存及访问边界需要分别理解。
Postman 12.36.4 更新后仍有异常时,可按应用、API请求和平台服务区分问题范围,避免把补丁版本当作故障原因。
按正式、预发布和1.x维护渠道对应补丁,再结合Redis、Agent端点和Pinecone索引判断适用范围。
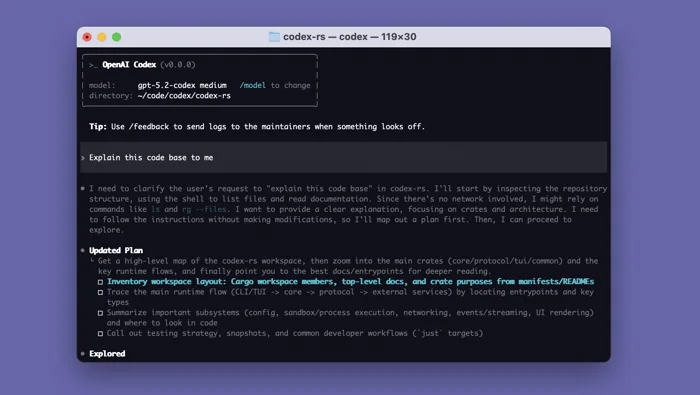
Codex CLI 0.169.0提供有明确说明的终端工作区能力;0.171.0-alpha.2为预发布,当前没有功能清单,选用时应分开评估。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



