

PHP获取用户真实IP的正确方法
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
答案:在PHP中,$_SERVER['REMOTE_ADDR']不总是真实IP,因为当请求经过CDN、负载均衡或反向代理时,该值仅为代理服务器IP。真实客户端IP通常由代理服务器通过HTTP头如X-Forwarded-For或X-Real-IP传递。为获取可信IP,应优先解析这些头信息,并结合信任代理IP范围和IP有效性验证(如过滤私有IP),防止IP欺骗。最安全的做法是在Web服务器(如Nginx)层面配置real_ip_header和set_real_ip_from,将真实IP写入REMOTE_ADD
答案:在PHP中,$_SERVER['REMOTE_ADDR']不总是真实IP,因为当请求经过CDN、负载均衡或反向代理时,该值仅为代理服务器IP。真实客户端IP通常由代理服务器通过HTTP头如X-Forwarded-For或X-Real-IP传递。为获取可信IP,应优先解析这些头信息,并结合信任代理IP范围和IP有效性验证(如过滤私有IP),防止IP欺骗。最安全的做法是在Web服务器(如Nginx)层面配置real_ip_header和set_real_ip_from,将真实IP写入REMOTE_ADDR,PHP直接读取即可。
PHP中获取客户端IP地址,最直接的方法是使用$_SERVER['REMOTE_ADDR']。然而,在现代复杂的网络环境中,比如网站部署在CDN、负载均衡器或反向代理之后,REMOTE_ADDR往往只能获取到代理服务器的IP,而非用户的真实IP。这时,我们需要检查一系列HTTP头信息,如X-Forwarded-For、X-Real-IP等,来尝试还原用户的真实IP地址。
解决方案
要获取客户端的真实IP,我们需要一个综合性的策略,不能仅仅依赖$_SERVER['REMOTE_ADDR']。原因很简单,当用户请求经过代理服务器(比如CDN、负载均衡器、Nginx反向代理等)时,REMOTE_ADDR记录的是与你的服务器直接通信的那个设备的IP,也就是代理服务器的IP。用户的真实IP,通常会被代理服务器放在特定的HTTP请求头中转发过来。
以下是一个相对健壮的PHP函数,用于尝试获取用户的真实IP地址:
function getClientIp() {
    $ip = '';

    // 优先检查 X-Forwarded-For,因为它通常包含更远的客户端IP
    if (isset($_SERVER['HTTP_X_FORWARDED_FOR']) && !empty($_SERVER['HTTP_X_FORWARDED_FOR'])) {
        $ip = trim(explode(',', $_SERVER['HTTP_X_FORWARDED_FOR'])[0]); // X-Forwarded-For 可能是逗号分隔的列表,取第一个
    }

    // 如果 X-Forwarded-For 不存在或为空,检查 X-Real-IP
    if (empty($ip) && isset($_SERVER['HTTP_X_REAL_IP']) && !empty($_SERVER['HTTP_X_REAL_IP'])) {
        $ip = trim($_SERVER['HTTP_X_REAL_IP']);
    }

    // 如果以上都获取不到,退回到 REMOTE_ADDR
    if (empty($ip) && isset($_SERVER['REMOTE_ADDR']) && !empty($_SERVER['REMOTE_ADDR'])) {
        $ip = trim($_SERVER['REMOTE_ADDR']);
    }

    // 最后,进行IP地址的有效性验证和私有IP过滤
    // 这是一个关键步骤,防止IP欺骗和获取到内部IP
    if (filter_var($ip, FILTER_VALIDATE_IP, FILTER_FLAG_NO_PRIV_RANGE | FILTER_FLAG_NO_RES_RANGE) === false) {
        // 如果不是有效的公共IP,尝试从 X-Forwarded-For 列表中寻找下一个
        // 或者直接返回 REMOTE_ADDR (如果它不是私有IP)
        // 这一步可以根据具体需求调整,这里简化为如果检测到非公共IP,就直接返回 REMOTE_ADDR
        if (isset($_SERVER['REMOTE_ADDR']) && filter_var($_SERVER['REMOTE_ADDR'], FILTER_VALIDATE_IP, FILTER_FLAG_NO_PRIV_RANGE | FILTER_FLAG_NO_RES_RANGE) !== false) {
             return trim($_SERVER['REMOTE_ADDR']);
        } else {
             return '0.0.0.0'; // 或者其他默认值,表示无法获取有效IP
        }
    }

    return $ip;
}

// 使用示例
$userIp = getClientIp();
// echo "您的IP地址是: " . $userIp;这个函数首先检查X-Forwarded-For,因为在多层代理下,它往往包含了最原始的客户端IP。然后是X-Real-IP,最后才是REMOTE_ADDR。重要的是,它还包含了IP地址的有效性验证和私有IP地址的过滤,这能有效避免一些IP欺骗的风险。
PHP获取客户端IP地址时,为什么$_SERVER['REMOTE_ADDR']不总是真实IP?
说实话,这个问题我刚开始接触Web开发的时候也困惑了很久。我们总觉得$_SERVER['REMOTE_ADDR']就是用户的IP,毕竟名字听起来就是“远程地址”嘛。但实际情况远比这复杂。
想象一下,你的网站部署在服务器A上。如果用户直接通过浏览器访问服务器A,那么REMOTE_ADDR确实就是用户的真实IP。这很好理解,因为用户浏览器是直接和服务器A建立TCP连接的。
然而,现在的网站架构很少这么简单粗暴了。大多数网站为了性能、安全、高可用性,都会在用户和服务器之间加入各种“中间人”:
- CDN (内容分发网络): 比如Cloudflare、阿里云CDN。用户访问你的域名,实际上是先连接到离他最近的CDN节点。CDN节点再从你的源站获取内容并缓存,或者直接转发请求。这时,你的服务器收到的请求,
REMOTE_ADDR就是CDN节点的IP,而不是用户的真实IP。 - 负载均衡器 (Load Balancer): 比如Nginx、HAProxy、或者云服务商提供的ELB/SLB。它们负责将流量分发到后端多台Web服务器上。用户请求先到达负载均衡器,负载均衡器再转发给后端服务器。同样,后端服务器看到的
REMOTE_ADDR是负载均衡器的IP。 - 反向代理 (Reverse Proxy): Nginx、Apache也可以作为反向代理。它们接收外部请求,然后转发给内部的Web服务(可能是PHP-FPM、Node.js应用等)。这种情况下,你的PHP应用看到的
REMOTE_ADDR是反向代理服务器的IP。
这些“中间人”在转发请求时,通常会很“好心”地把原始客户端的IP地址,通过自定义的HTTP头(最常见的就是X-Forwarded-For和X-Real-IP)添加到请求中,再发送给后端服务器。所以,如果你只看REMOTE_ADDR,你就只能看到这些中间人的IP,而不是真正的用户IP。这对于日志分析、用户行为追踪、地域限制等功能来说,都是一个巨大的障碍。
如何有效防范IP欺骗,确保获取到的是可信的客户端IP?
IP欺骗是一个很现实的安全问题,如果你的应用仅仅信任HTTP头里传过来的IP,那么攻击者很容易就能伪造IP地址,进行各种恶意操作,比如绕过基于IP的访问控制、伪造用户来源进行刷票或DDoS攻击等。要有效防范IP欺骗,并确保获取到的是可信的客户端IP,我们需要几个层面的思考和实践。
理解代理链与
X-Forwarded-For的结构:X-Forwarded-For头可能包含多个IP地址,用逗号分隔,格式通常是client_ip, proxy1_ip, proxy2_ip。按照约定,最左边的IP是最初的客户端IP,后续的是各个代理服务器的IP。但关键在于,攻击者可以轻易地在请求中伪造X-Forwarded-For头,将一个假IP放在最左边。信任已知代理: 这是最核心的防御策略。如果你的网站部署在CDN、负载均衡器或反向代理之后,并且你知道这些代理服务器的IP地址范围,那么你只应该信任这些代理服务器发出的
X-Forwarded-For或X-Real-IP头。配置Web服务器: 比如Nginx,可以通过
set_real_ip_from指令来指定信任的代理IP范围,然后real_ip_header指令来指定从哪个头获取真实IP。这样,Nginx会将真实的客户端IP(从受信任的代理头中解析出来的)覆盖到REMOTE_ADDR变量中,PHP应用就能直接通过$_SERVER['REMOTE_ADDR']获取到“真实”IP了,因为它已经被Nginx处理过了。# 信任Cloudflare的IP范围,或者你自己的负载均衡器IP set_real_ip_from 103.21.244.0/22; set_real_ip_from 103.22.200.0/22; # ... 更多信任IP范围 real_ip_header X-Forwarded-For; # 从这个头获取真实IP real_ip_recursive on; # 递归处理X-Forwarded-For,直到找到第一个非信任IP
这样配置后,
$_SERVER['REMOTE_ADDR']将是经过Nginx处理后的真实客户端IP,或者最近一个不受信任的代理IP。在PHP代码中过滤: 如果你无法控制Web服务器的配置,或者需要更细粒度的控制,可以在PHP代码中实现。
function getTrustedClientIp() {
    $ip = '0.0.0.0';
    $trustedProxies = [
        '192.168.1.1', // 你的负载均衡器IP
        '10.0.0.0/8',  // 你的内部网络范围
        // ... 更多你信任的代理IP或IP段
    ];

    $remoteAddr = $_SERVER['REMOTE_ADDR'] ?? '';

    // 检查 REMOTE_ADDR 是否在信任列表中
    $isTrustedProxy = false;
    foreach ($trustedProxies as $proxy) {
        if (strpos($proxy, '/') !== false) { // CIDR
            if (filter_var($remoteAddr, FILTER_VALIDATE_IP) && cidr_match($remoteAddr, $proxy)) {
                $isTrustedProxy = true;
                break;
            }
        } else { // 单个IP
            if ($remoteAddr === $proxy) {
                $isTrustedProxy = true;
                break;
            }
        }
    }

    // 如果 REMOTE_ADDR 是一个受信任的代理,那么我们相信 X-Forwarded-For
    if ($isTrustedProxy && isset($_SERVER['HTTP_X_FORWARDED_FOR']) && !empty($_SERVER['HTTP_X_FORWARDED_FOR'])) {
        $forwardedIps = array_map('trim', explode(',', $_SERVER['HTTP_X_FORWARDED_FOR']));
        // 遍历 X-Forwarded-For 列表,找到第一个非私有、非保留的IP
        foreach ($forwardedIps as $fwdIp) {
            if (filter_var($fwdIp, FILTER_VALIDATE_IP, FILTER_FLAG_NO_PRIV_RANGE | FILTER_FLAG_NO_RES_RANGE)) {
                $ip = $fwdIp;
                break;
            }
        }
    } else {
        // 如果 REMOTE_ADDR 不是受信任的代理,或者没有 X-Forwarded-For,
        // 那么 REMOTE_ADDR 就是我们能得到的“最真实”的IP了
        // 但仍需过滤私有/保留IP
        if (filter_var($remoteAddr, FILTER_VALIDATE_IP, FILTER_FLAG_NO_PRIV_RANGE | FILTER_FLAG_NO_RES_RANGE)) {
            $ip = $remoteAddr;
        }
    }

    return $ip;
}

// 辅助函数:检查IP是否在CIDR范围内
function cidr_match($ip, $cidr) {
    list($subnet, $mask) = explode('/', $cidr);
    if ((ip2long($ip) & ~((1 << (32 - $mask)) - 1)) == ip2long($subnet)) {
        return true;
    }
    return false;
}
这个函数复杂一些,但更安全。它只有在确认
REMOTE_ADDR是已知代理的IP时,才会去解析X-Forwarded-For。否则,它就直接使用REMOTE_ADDR(前提是它不是私有IP)。
过滤私有IP和保留IP: 无论从哪个头获取IP,都要对其进行
filter_var($ip, FILTER_VALIDATE_IP, FILTER_FLAG_NO_PRIV_RANGE | FILTER_FLAG_NO_RES_RANGE)这样的验证。这可以确保IP不是10.x.x.x、192.168.x.x、172.16.x.x这类内部网络IP,也不是127.0.0.1这类本地回环地址。如果获取到的IP是这些,那它肯定不是你想要的客户端真实IP。日志记录与监控: 即使有了防御措施,也应该记录所有相关的IP信息,包括
REMOTE_ADDR、X-Forwarded-For、X-Real-IP等。这对于后续的审计和安全分析非常有帮助。如果发现异常模式(比如某个IP突然从多个不同地理位置的代理IP发送请求),可以及时发现并处理。
总而言之,获取客户端IP不是一个简单的“取值”问题,而是一个涉及网络架构、安全考量和代码健壮性的综合工程。信任链的建立,以及对IP地址的严格验证,是确保获取到可信IP的关键。

详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。
电脑插上网线却显示无网络?本教程带你从物理接口、网卡状态到系统设置逐一排查,解决因接触不良、IP配置错误或驱动异常导致的有线网络中断问题。

详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
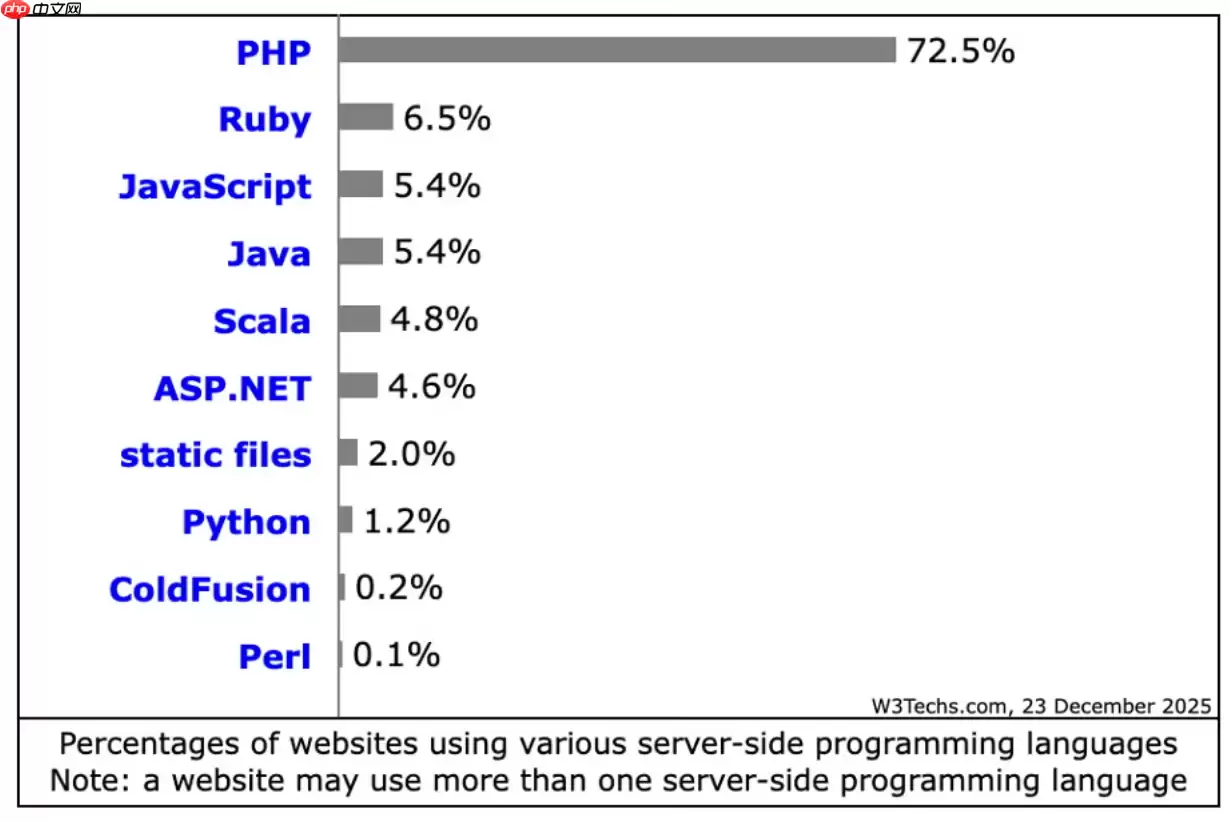
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



