

Golang文件权限管理与安全控制技巧
os.Chmod在Windows仅影响只读标志,跨平台权限控制必须由应用层实现:Web服务需路径规范化+白名单校验、基于JWT和数据库的细粒度访问控制、上传时MIME与扩展名双校验。
os.Chmod在Windows仅影响只读标志,跨平台权限控制必须由应用层实现:Web服务需路径规范化+白名单校验、基于JWT和数据库的细粒度访问控制、上传时MIME与扩展名双校验。
Go 中 os.Chmod 修改文件权限的实际限制
直接调用 os.Chmod 只能影响文件的 Unix 权限位(如 0644、0755),对 Windows 无实际效果——Windows 不使用 POSIX 权限模型,os.Chmod 在其上仅尝试设置只读标志(syscall.S_IWUSR 对应 FILE_ATTRIBUTE_READONLY),其他位被忽略。
这意味着:如果你在跨平台服务中依赖 os.Chmod 实现“禁止写入”或“限制执行”,在 Windows 上会静默失效。真实生效的权限控制必须落在更高层。
- Linux/macOS:
os.Chmod(path, 0444)可使文件只读(当前用户/组/其他均不可写) - Windows:该调用不会阻止管理员或拥有者通过资源管理器修改文件;真正起效的是 ACL(需
golang.org/x/sys/windows调用SetNamedSecurityInfo) - Web 场景下,更可靠的做法是:不依赖文件系统权限做访问控制,而由 HTTP handler 显式校验请求上下文
HTTP handler 中拒绝未授权文件访问的最小可行检查
Web 服务暴露静态文件(如 /uploads/report.pdf)时,不能仅靠文件路径拼接 + http.ServeFile,否则易遭路径遍历攻击(如 ../../etc/passwd)。必须做两件事:路径规范化 + 白名单约束。
示例关键逻辑:
// 假设合法文件根目录为 "./data/uploads"
const uploadRoot = "./data/uploads"

func serveUpload(w http.ResponseWriter, r *http.Request) {
    filename := path.Clean(r.URL.Path)
    // 拒绝含 ".." 或绝对路径的请求
    if strings.Contains(filename, "..") || path.IsAbs(filename) {
        http.Error(w, "Forbidden", http.StatusForbidden)
        return
    }
    fullPath := filepath.Join(uploadRoot, filename)
    // 再次确认是否仍在 uploadRoot 下(防御符号链接绕过)
    if !strings.HasPrefix(fullPath, filepath.Clean(uploadRoot)+string(filepath.Separator)) {
        http.Error(w, "Forbidden", http.StatusForbidden)
        return
    }
    // 此时才可安全打开
    http.ServeFile(w, r, fullPath)
}
path.Clean必须在拼接前调用,否则../../../可能绕过后续判断filepath.Join后再用strings.HasPrefix校验,比单纯检查..更防符号链接攻击- 若需按用户隔离(如
/u123/report.pdf),应在uploadRoot后插入用户 ID 子目录,并验证该子目录归属当前登录用户
基于中间件的细粒度文件访问控制(JWT + 文件元数据)
当文件有明确所有者、角色权限(如“仅团队成员可查看”),应将权限决策移出文件系统,放入业务逻辑层。典型做法:用数据库记录文件元信息(file_id, owner_id, access_level),并在请求到达时查库+校验。
关键点不是“怎么存权限”,而是“何时查、查什么”:
- 不要在
http.ServeFile前硬编码权限规则;应封装为CanAccessFile(userID string, fileID string) (bool, error)函数 - JWT 中解析出
user_id和role后,传给该函数;避免在 handler 里写if role == "admin" || ownerID == userID这类逻辑 - 若访问高频,可加一层内存缓存(如
map[[2]string]bool,key 为[userID, fileID]),但注意缓存失效时机(如文件权限变更后需主动清除) - 错误响应统一返回
http.StatusForbidden,**不要**泄露文件是否存在(避免信息泄露,如用http.StatusNotFound区分“没权限”和“不存在”)
上传阶段就阻断危险文件(MIME + 扩展名双校验)
权限管理不仅限于“读”,上传本身就是高危入口。仅校验扩展名(如 .pdf)完全不可靠——攻击者可上传 shell.php.jpg 并通过 MIME 绕过。
必须同时检查:
- 客户端声明的
Content-Type(易伪造,仅作参考) - 服务端读取文件头的 magic bytes(用
net/http.DetectContentType或github.com/h2non/filetype) - 文件扩展名是否在白名单中(且与检测出的 MIME 类型匹配)
例如 PDF 文件应同时满足:ext == ".pdf" 且 detectedMIME == "application/pdf"。对 HTML、JS、SVG 等可执行内容,即使扩展名合法也应直接拒绝。
额外建议:上传后立即将文件重命名为随机字符串(如 uuid.NewString()),剥离原始扩展名;真实类型由元数据表字段 mime_type 记录,而非文件名。
文件权限这件事,最常被忽略的不是 chmod 怎么写,而是把权限当成文件系统的责任——它其实是应用层的职责。系统权限只能防误操作,防不了逻辑漏洞。


0.170.0 的语音更新限于终端通话协商能力的明确新增,同名工具服务器跨环境支持仍标注实验性质;连接部分则修复大请求回退、认证竞态和云端重连等具体问题。这份正式版公告不足以证明所有账户、所有客户端都已具备完整语音功能。


OpenAI Python SDK 3.55.0 升级看点:Live MCP 服务配置与预算接口变化。说明已核实的更新范围、类型兼容性和本地版本确认方法。

OpenAI Java SDK 4.108.0 面向 Live MCP 工具接入与 Managed Agents 预算状态处理,说明新增模型、事件含义、正式发布范围和适用限制。

Free Claude Code 6.19.37 在自动搜索时保留客户端工具及选择条件,代理执行搜索后仍返回普通调用。说明适用场景、历史信息保留、请求约束与第三方项目的版本边界。

Google GenAI Go SDK 1.78.0 将 Gemini Developer API 默认改为 v1,可用 HTTPOptions.APIVersion 或环境变量保留 v1beta,Vertex AI 默认值不变。


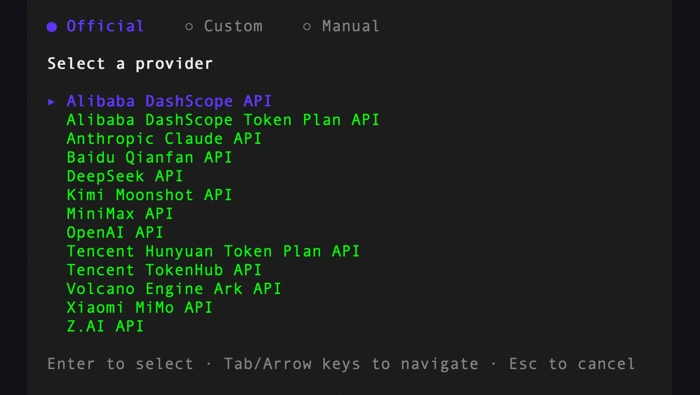
Open Code Review 1.13.12 的升级评估应同时关注退出状态、覆盖缺口与文件读取截断边界。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



