

Python SBOM 生成工具使用详解
cyclonedx-bom是生成Python项目SBOM的最佳轻量工具,支持pipfreeze、poetry.lock等多种依赖源,需注意虚拟环境激活和显式指定配置文件,输出符合CycloneDX1.4标准,满足供应链安全与合规分析要求。
cyclonedx-bom 是生成 Python 项目 SBOM 的最佳轻量工具,支持 pip freeze、poetry.lock 等多种依赖源,需注意虚拟环境激活和显式指定配置文件,输出符合 CycloneDX 1.4 标准,满足供应链安全与合规分析要求。
用 cyclonedx-bom 生成 Python 项目的 SBOM
Python 官方没有内置 SBOM 生成功能,cyclonedx-bom 是目前最轻量、兼容性最好、且能直接读取 pip freeze 和 poetry.lock 的命令行工具。它不依赖构建系统,也不需要修改项目结构,适合 CI 中快速插入。
常见错误是直接运行 cyclonedx-bom 却没激活对应虚拟环境,导致输出的组件列表和实际部署环境不一致;另一个坑是默认只扫描当前目录下的 requirements.txt,而忽略 pyproject.toml 或 Pipfile —— 它其实支持,但得显式指定参数。
- 用
cyclonedx-bom --format json --output bom.json生成标准 CycloneDX JSON 格式 - 若项目用 Poetry,加
--poetry参数,否则它不会解析poetry.lock - 若用 pip-tools,需配合
--requirements requirements.txt(注意路径要对) - 不推荐用
--include-dev除非明确需要开发依赖进 SBOM,否则会混入测试/构建工具,干扰供应链分析
为什么不能用 pip show 或 pip list 直接当 SBOM
pip list 输出的是已安装包的名称和版本,但 SBOM 要求包含组件来源(如 PyPI URL)、许可证、哈希值、依赖关系图谱 —— 这些 pip list 根本不提供。更关键的是,pip show requests 返回的 License 字段常为空或不规范(比如写成 “Apache 2.0” 而非 SPDX ID Apache-2.0),下游合规工具会直接拒绝解析。
典型误用场景:把 pip freeze > requirements.txt 当作 SBOM 提交到客户审计流程,结果被退回,因为缺少许可证声明和组件层级关系。
pip freeze不体现包来源(PyPI / GitHub / local path),无法追溯供应链风险- 不包含
direct-dependency标记,分不清哪些是显式声明、哪些是传递依赖 - 无校验和(
bom-ref和hashes字段),无法验证组件完整性
与 syft + grype 配合时的格式陷阱
如果后续要用 syft 扫描镜像、再用 grype 做漏洞匹配,必须确保 SBOM 是 CycloneDX 1.4+ 或 SPDX 2.3+ 格式。cyclonedx-bom 默认输出的就是 CycloneDX 1.4,但老版本 syft(<1.0)默认输出 Syft JSON,grype 不认 —— 它只接受标准 CycloneDX 或 SPDX。
容易踩的坑是:在 CI 中先跑 syft -o cyclonedx-json,又手动跑 cyclonedx-bom,结果两个 SBOM 里同一包的 bom-ref 格式不一致(比如 pkg:pypi/requests@2.31.0 vs pkg:pypi/requests@2.31.0?extension=tar.gz),导致 grype 匹配失败,漏报漏洞。
- 统一用
cyclonedx-bom生成,避免混用工具链 - 检查输出 JSON 中的
$schema字段是否为https://cyclonedx.org/schema/bom-1.4.schema.json - 若集成进 GitHub Actions,别用
actions/setup-python自带的旧版cyclonedx-bom,显式pip install cyclonedx-bom==4.2.0
poetry export 导出的 requirements.txt 不够用
poetry export -f requirements.txt 确实能导出带哈希的依赖列表,但它仍是纯文本,没有结构化元数据,也没法表达可选依赖(extras)、环境标记(platform_system == "Linux")或 VCS 依赖(如 git+https://...)。SBOM 工具需要把这些信息转成 components 数组里的 properties 和 externalReferences。
一个真实案例:某项目用了 django[argon2],poetry export 会把 argon2-cffi 当作普通依赖输出,但 SBOM 必须标记它是通过 extras 引入的,否则策略引擎无法判断该组件是否属于“启用的安全模块”。
- 别把
poetry export结果当 SBOM,只可作为中间输入 - 用
cyclonedx-bom --poetry --include-optional才能正确展开extras - VCS 依赖(如
mylib @ git+https://github.com/x/y.git@v1.2)必须用--poetry模式,否则会被跳过
SBOM 不是“多生成一个文件”,而是让每个包的来源、许可、哈希、关系都可验证。工具链越短,字段越全,后续做合规或漏洞响应时越不容易卡在数据断层上。
Blender如何给模型贴图?本教程详解材质创建、UV编辑与Image Texture节点连接步骤,解决渲染无纹理问题,适合初学者快速上手。
学习Blender如何显示模型边线:包括使用叠加层Wireframe临时查看、对象属性中开启All Edges持续显示,以及切换Wireframe着色模式观察整体结构。适用于网格拓扑检查与布线确认。
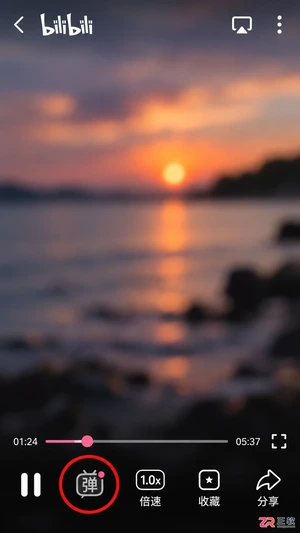
看B站视频弹幕太密?本文详解手机端如何快速关闭弹幕显示,涵盖竖屏切换、横屏全屏查找开关技巧,以及检查App是否记忆关闭状态的方法,助你清爽追剧。
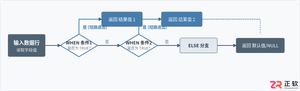
深入讲解SQL中CASE WHEN语句的工作机制、语法形式及在单维度区间离散化、多维度复合标记与条件聚合统计等数据分类场景中的具体应用与注意事项。
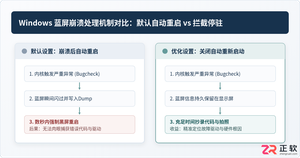
详细介绍如何关闭Windows系统在发生蓝屏崩溃时自动重启的设置方法,指导用户通过系统属性与注册表命令保留蓝屏停机代码与报错驱动信息,便于快速定位和排查系统故障。
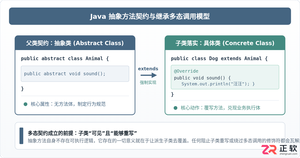
深入剖析Java中抽象方法为何严禁使用private和static修饰符。从面向对象契约规范、方法继承重写、JVM动态绑定(invokevirtual)与静态解析(invokestatic)等底层机制展开详细推导,结合编译报错示例与全景对比,彻底理清修饰符限制背后的设计逻辑。
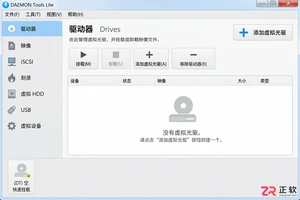
了解 DAEMON Tools Lite 的核心功能:如何挂载 ISO/MDS 镜像、创建光盘备份及管理虚拟设备。解决无光驱电脑读取安装盘难题,提升镜像文件使用效率。
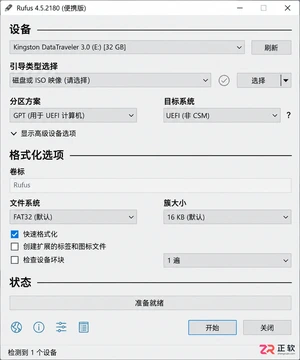
学习使用 Rufus 将官方 Windows 10 ISO 写入 U 盘。详解设备识别、GPT/UEFI 与 MBR 分区选择、写入警告处理及启动模式匹配,打造无预装软件的纯净安装环境。



Adobe Acrobat Pro 是面向办公、法务、财务、教育及出版用户的专业PDF处理软件,可在Mac上创建、编辑、转换、合并和保护文档,并提供OCR文字识别、表单、批注、内容比较、敏感信息遮盖及电子签名功能。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

AutoCAD 是 Autodesk 推出的专业计算机辅助设计软件,Windows 版支持精确二维绘图、三维实体与曲面建模、图纸标注、布局发布和任务自动化,并包含多套行业专业化工具组合,适用于建筑、机械、电气、工程建设及制造设计人员。
Adobe Acrobat Pro 是面向专业 PDF 工作的综合解决方案,可在 Windows 中创建、编辑、转换、比较、整理和保护文档,并支持表单、电子签名、扫描件文字识别及敏感信息永久遮盖。订阅还包含网页、移动服务和云端协作能力,
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。