

如何用ulimit控制网络带宽
如何用ulimit控制网络带宽?你可能想错了方向 提到系统资源限制,很多朋友的第一反应就是 ulimit 命令。没错,它在管理用户进程资源方面确实是个好手,比如控制文件描述符数量、进程数上限这些。但如果你想把限制网络带宽的希望寄托在它身上,那恐怕要失望了——ulimit 本身并不提供直接限制网络带宽
如何用ulimit控制网络带宽?你可能想错了方向
提到系统资源限制,很多朋友的第一反应就是 ulimit 命令。没错,它在管理用户进程资源方面确实是个好手,比如控制文件描述符数量、进程数上限这些。但如果你想把限制网络带宽的希望寄托在它身上,那恐怕要失望了——ulimit 本身并不提供直接限制网络带宽的功能。
那么,真正要管住网络的“水管”,该用什么工具呢?别急,下面就来聊聊两个更专业的选手:tc(Traffic Control)和 nftables。
使用 tc 限制网络带宽
tc 是 Linux 内核自带的功能强大的流量控制工具,可以说是精细化管理带宽的“瑞士军刀”。具体怎么用?我们一步步来看。
- 准备工作:首先,确保你的系统已经安装了
iproute2软件包,它包含了tc命令。安装命令很简单:
sudo apt-get install iproute2 # Debian/Ubuntu
sudo yum install iproute # CentOS/RHEL- 设置全局带宽限制:接下来,使用
tc命令创建一个队列规则(qdisc)来给网络接口“套上缰绳”。比如,想把网卡eth0的上传和下载速度都限制在 1Mbps,可以执行以下命令:
sudo tc qdisc add dev eth0 root handle 1: htb default 30
sudo tc class add dev eth0 parent 1: classid 1:1 htb rate 1mbit
sudo tc class add dev eth0 parent 1:1 classid 1:30 htb rate 1mbit- (进阶)限制特定进程:如果不想“一刀切”,只想限制某个特定程序的带宽,
tc也能做到。这就需要用到它的u32过滤器了。先找到目标进程的 PID 和它使用的端口,然后创建一个过滤器:
sudo tc filter add dev eth0 protocol ip parent 1:0 prio 1 u32 match ip sport <进程端口> flowid 1:30记得把 <进程端口> 替换成实际的端口号。这样一来,只有通过这个端口的流量才会被限制速度。
使用 nftables 限制网络带宽
除了 tc,新一代的防火墙工具 nftables 也提供了灵活的带宽限制能力,配置起来更像是在写一份策略声明。
- 安装工具:首先,确保系统里已经安装了
nftables:
sudo apt-get install nftables # Debian/Ubuntu
sudo yum install nftables # CentOS/RHEL- 编写规则集:创建一个规则文件,比如叫
bandwidth.nft,然后把下面的策略写进去:
#!/usr/sbin/nft -f
flush ruleset
table ip filter {
    chain input {
        type filter hook input priority 0; policy drop;
        # 允许本地回环接口的流量
        iif lo accept
        # 允许已建立的连接
        ct state established,related accept
        # 限制带宽:超过1Mbps的部分将被丢弃
        limit rate over 1mbit burst 10kb burst 10kb accept
        # 拒绝其他所有流量
        drop
    }
    chain forward {
        type filter hook forward priority 0; policy drop;
        # 允许本地回环接口的流量
        iif lo accept
        # 允许已建立的连接
        ct state established,related accept
        # 限制带宽
        limit rate over 1mbit burst 10kb burst 10kb accept
        # 拒绝其他所有流量
        drop
    }
    chain output {
        type filter hook output priority 0; policy accept;
    }
}其中,over 1mbit 这个参数就是关键,把它改成你想要的带宽上限即可。
- 加载并启用规则:写好之后,用一条命令加载它:
sudo nft -f bandwidth.nft- 设置开机自启:如果希望重启后规则依然生效,记得把上面的加载命令添加到
/etc/rc.local文件里(放在exit 0这行之前)。
最后必须提醒一句:无论是 tc 还是 nftables,它们对网络流量的干预都是直接而有力的。在生产环境应用之前,务必在测试环境中充分验证,避免因为配置不当影响关键的网络服务。毕竟,把水管拧得太紧,谁都喝不上水了。
针对Java开发者的实用大数据技术路线解析,深入梳理Hadoop生态存储与资源调度、Spark离线计算与内存模型、Flink低延迟流处理的核心技术要点及递进学习方法。
一份结构清晰、注重实操的Python爬取网页详细教程,涵盖环境搭建、HTTP请求发送、HTML解析、数据持久化存储与异常处理等完整步骤与代码实例。
遇到Git合并冲突别慌张,本文详解冲突产生的原因及标准处理流程,涵盖查看冲突文件、理解标记含义、手动修改代码及完成合并提交的完整步骤,助你高效解决协作开发中的代码冲突问题。
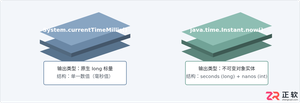
深入对比Java中获取当前时间戳的两种主流方式:System.currentTimeMillis与java.time.Instant。分析二者的精度差异、API设计、时钟回拨影响与实际选型建议。
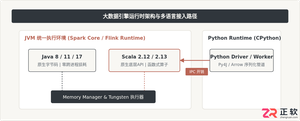
针对大数据工程场景,系统对比Java、Scala与Python在执行性能、生态结合、开发效率和维护成本上的核心差异,给出清晰的架构选型依据与落地方案。
深入解析Java常量命名标准、大写下划线语义规则,剖析接口常量反模式的危害与本质原因,并提供枚举、不可实例化常量工具类等工业级最佳替代方案。
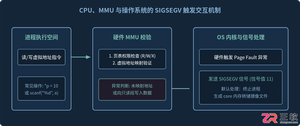
针对C语言常见的段错误(Segmentation fault)问题,详细剖析内存非法访问根因,提供结合GDB、Core Dump与AddressSanitizer的标准化排查解决步骤与预防方法。
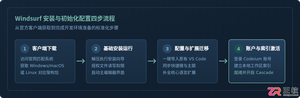
本文提供全面的Windsurf开发工具安装与使用详细教程,覆盖客户端下载安装、环境配置与VS Code插件迁移、Cascade核心协作中枢使用技巧、Chat与Write双模式实战及高效开发规范。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
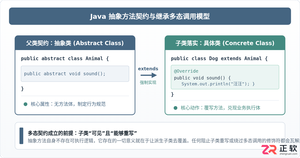
深入剖析Java中抽象方法为何严禁使用private和static修饰符。从面向对象契约规范、方法继承重写、JVM动态绑定(invokevirtual)与静态解析(invokestatic)等底层机制展开详细推导,结合编译报错示例与全景对比,彻底理清修饰符限制背后的设计逻辑。




IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


