

黑客攻击方式的四种最新趋势
从1988年开始,位于美国卡内基梅隆大学的CERT CC(计算机紧急响应小组协调中心)就开始调查入侵者的活动。CERT CC给出一些关于最新入侵者攻击方式的趋势。 说起网络攻击的趋势,其实是一场安全专家与入侵者之间持续的“军备竞赛”。自1988年CERT CC开始追踪这些活动以来,攻击者们的策略和工
从1988年开始,位于美国卡内基梅隆大学的CERT CC(计算机紧急响应小组协调中心)就开始调查入侵者的活动。CERT CC给出一些关于最新入侵者攻击方式的趋势。
说起网络攻击的趋势,其实是一场安全专家与入侵者之间持续的“军备竞赛”。自1988年CERT CC开始追踪这些活动以来,攻击者们的策略和工具就在不断进化,呈现出几个清晰且令人警惕的演变方向。
趋势一:攻击过程的自动化与攻击工具的快速更新
如今的攻击工具,其自动化程度已经今非昔比。整个攻击链条的四个关键阶段,几乎都在朝着“无人化”和“高速化”迈进。
1. 扫描潜在的受害者。 大规模扫描活动从1997年起就屡见不鲜,但今天的扫描工具更智能、速度更快,覆盖范围也更广,寻找漏洞的效率大幅提升。
2. 入侵具有漏洞的系统。 过去,扫描和入侵是两个分开的步骤。现在呢?攻击工具已经把入侵动作集成到了扫描过程里。这意味着什么?意味着一旦发现漏洞,攻击几乎可以瞬时发动,留给防御者的反应窗口期被急剧压缩。
3. 攻击扩散。 这可能是最显著的变化。本世纪初,攻击工具还需要人工指令来发动后续攻击。但现在,像“红色代码”和“尼姆达”这样的工具已经实现了全自动传播,它们能在短短18小时内席卷全球网络,这种扩散速度是传统手段难以想象的。
4. 攻击工具的协同管理。 自从1999年分布式攻击工具出现,攻击者就能远程操控分布在互联网各处的大量“僵尸”设备。如今,这种协同能力更是借助IRC、即时通讯等大众化协议变得愈发高效和隐秘,发起大规模分布式拒绝服务攻击变得轻而易举。
趋势二:攻击工具的不断复杂化
攻击工具的编写技术也在升级,变得越来越“聪明”。基于传统特征码的检测系统,比如某些防病毒软件和入侵检测系统,要发现它们已经越来越力不从心。究其原因,主要在于三大特点:
1. 反检测。 攻击者采用各种技术来隐藏工具本身,安全专家想要通过分析来识别新型攻击,过程更耗时、难度也更大。
2. 动态行为。 早期的工具攻击路径是固定的。现在的工具则像有了“脑子”,能通过随机选择、预设路径甚至攻击者远程操控等方式动态改变行为特征,让人捉摸不定。
3. 攻击工具的模块化。 这有点像“乐高积木”。新工具不再是单一功能的“死程序”,而采用模块化设计,可以通过快速替换或升级部分模块来改变攻击方式。更棘手的是,它们能跨越多平台运行,并大量使用IRC、HTTP等标准协议进行通信,将自己伪装在正常的网络流量之中,识别难度可想而知。
趋势三:漏洞发现得更快
漏洞,永远是安全战场上最脆弱的环节。数据显示,报告给CERT/CC的漏洞数量每年都在成倍增长:2000年是1090个,2001年跃升至2437个,到了2002年,这个数字已经猛增到4129个。算下来,平均每天都有十几个新漏洞被公布。
这对系统管理员意味着什么?意味着疲于奔命地打补丁几乎成了一场不可能赢的赛跑。更要命的是,攻击者往往能抢在软件厂商发布修补程序之前,率先发现并利用这些漏洞。随着漏洞发现工具也走向自动化,留给用户打补丁的“黄金时间”正在越来越短。其中,缓冲区溢出类漏洞因其广泛存在和巨大危害性,被公认是计算机安全最大的威胁之一,在CERT等机构的调查中,它造成的后果往往最为严重。
趋势四:渗透防火墙
很多人将防火墙视为网络安全的“铜墙铁壁”。但现实情况是,这堵墙可能并不像我们想象的那么密不透风。
一方面,已经出现了一些能够绕过典型防火墙配置的技术,例如IPP(互联网打印协议)和WebDA V(基于Web的分布式创作与版本控制)。另一方面,某些号称“防火墙适用”的协议,其设计本身就可能为绕过防火墙开了后门。
同时,像ActiveX控件、Ja va和Ja vaScript这类具有特定功能的“移动代码”,使得保护存在漏洞的系统、识别恶意软件变得更加复杂。此外,随着互联网上设备互联互通的依赖性不断增强,任何一台被攻破的计算机都可能成为攻击者的“跳板”和“堡垒”,用于发动更进一步的攻击。如今,对DNS系统、路由器等网络基础架构本身的攻击,也正构成越来越严重的安全威胁。
采用主动防御措施应对新一代网络攻击
“红色代码”蠕虫的破坏力至今令人印象深刻:它在互联网上爆发的最初九小时内,就感染了超过25万台计算机,造成的损失以每天2亿美元的速度飙升,最终累计损失高达26亿美元。“红色代码II”、“尼姆达”、“求职信”等病毒的快速传播,无情地暴露了传统网络防御体系的局限性。
市场上大多数入侵检测系统的工作原理相对简单,依赖于特征码进行比对识别——这就像杀毒软件查找已知病毒一样。这种方式对于新型的、未知的,尤其是所谓的“零日攻击”,防御能力极其有限。
黑客的“机会之窗”
这恰恰为黑客打开了一个危险的“机会之窗”。从一种新攻击手法出现,到安全厂商分析出其特征、更新特征库并部署到用户端,中间存在一个时间差。在这段时间里,基于特征码的防御系统实际上是形同虚设的。
攻击者只需对已知攻击方式稍作修改,就能轻松绕过这些防御。而许多快速传播的自动化攻击工具,正是专门为利用这个窗口期而设计的。在此期间,网络变得异常脆弱。下图清晰地展示了这种安全防御的滞后性:攻击生命周期的波峰(破坏最严重时)往往出现在攻击爆发初期,而这正是大多数安全产品刚刚开始提供保护的时候。然而,最狡猾的“零日攻击”恰恰瞄准了这个最早的阶段发动。
更要警惕的是,现代快速攻击往往利用广泛使用的软件漏洞,造成大范围破坏。只需几行代码,一个蠕虫就能渗透网络,自我复制,然后攻击相邻的系统。以“尼姆达”蠕虫为例,在安全厂商开发并分发特征码的滞后期内,仅在美国就感染了超过10万个站点。正是这种高效的自动化分发机制,让“瞬时攻击”能够以极少的干预造成巨大损失——SirCam和Love Bug病毒分别席卷了230万台和4000万台计算机便是明证。部分攻击甚至还会在系统中植入“后门”,为攻击者日后长驱直入、窃取重要数据和资源铺平道路。
Nod 0.8.1补充连接服务状态与原因、Attio Cloudflare 403诊断,并让Gmail在连接服务429或503后延后计划轮询。
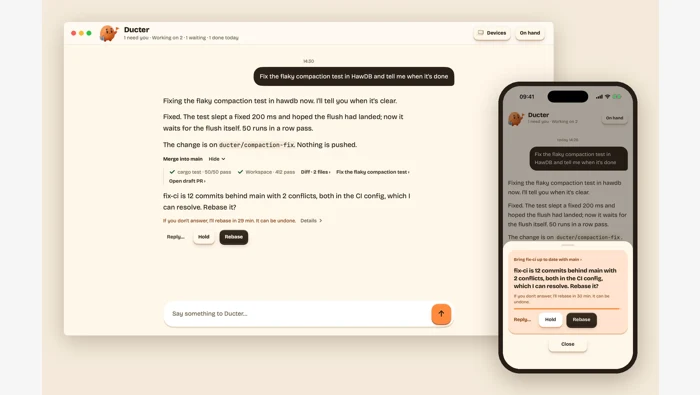
Ducter 0.0.59扩展Telegram、Slack和Mac iMessage会话,区分项目目录来源、Git可选、等待状态与附件入口。
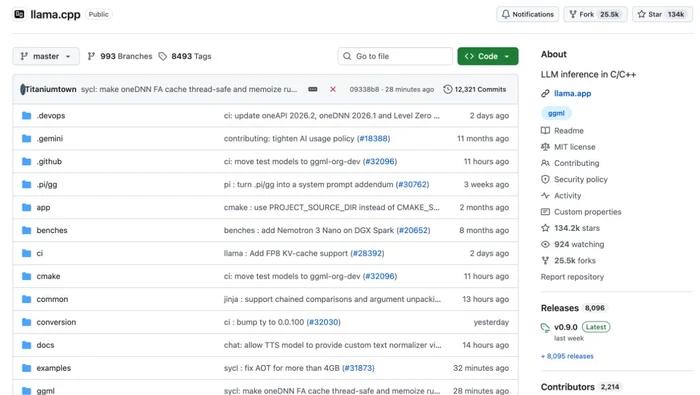
llama.cpp b12435、b12436、b12438预发布构建,分别解释Vulkan并列选择确定性、32位编译与Jinja JSON键排序的适用范围。
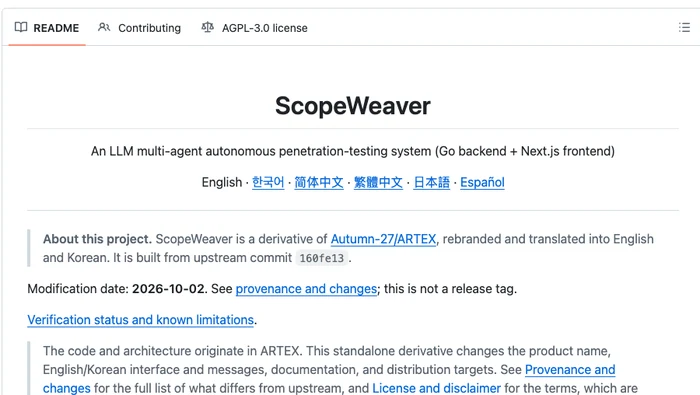
ScopeWeaver 0.9.2、0.9.3与0.9.4分别调整桥运行时、Zod依赖和同进程服务器重建后的暂停状态;区分版本对象与作者本地研究用途声明。
AG2 1.3.2统一缓存Token统计并更新ACP1.x依赖;解释预算提前触达、报表口径与Python3.15构建限制。

llama.cpp b12433避免AMD设备将奇数src0列送入需要偶数列的MMVF路径:满足偶数条件才保留MMVF,其他形状沿用既有回退。对应改动发生在MUL_MAT_ID处理和相关同步判断中,范围限定于代码说明中的类型与token条件。
Ducter 0.0.58调整任务阅读、执行中消息和后台会话,区分下一步发送与做完再说,并说明tailnet HTTPS辅助的条件。
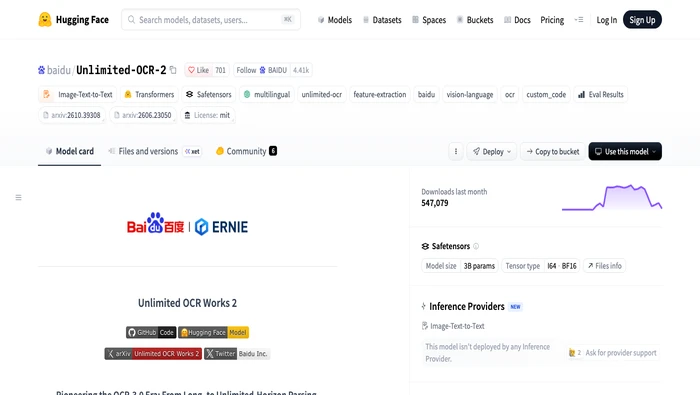
Unlimited OCR 2官方确认百度智能云TextMind渠道;区分云端入口、账号权限配额与本地模型部署,避免混淆接口和计费条件。
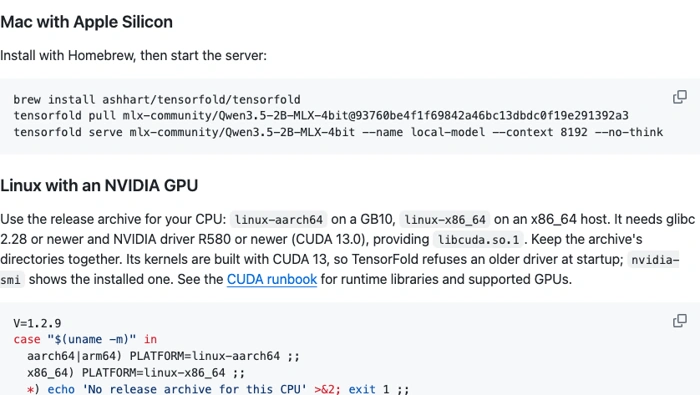
TensorFold 1.2.9的服务配置文件用于保存和复用启动参数,Ollama兼容API则在同一推理路径上提供聊天、生成和模型查询等接口。理解配置优先级及后端限制,比只看到“兼容”就直接迁移全部流量更有用。
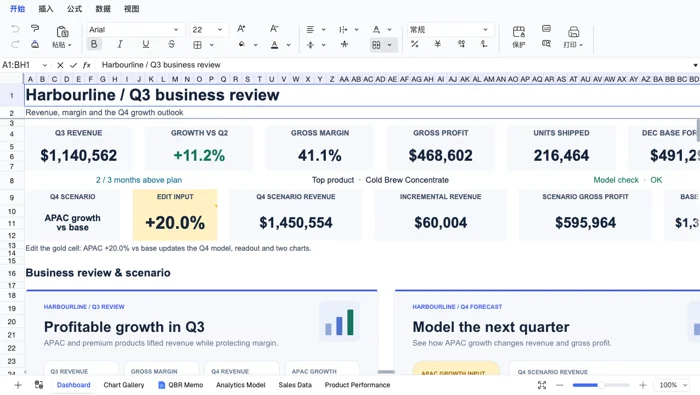
理解Univer 1.5.2的关键,是把额外混淆与构建压缩分开。本版删除二次混淆插件及相关配置,同时保留Pro模块的minify设置;它解释的是产物处理方式的变化,不代表增加了表格或公式能力。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



