

CentOS环境下PHP日志安全吗
CentOS环境下PHP日志的安全性 开门见山地说,一个常见的误解是:日志文件只是后台记录,天然安全。但现实往往相反,尤其是在默认配置下,PHP日志恰恰是安全链条上容易被忽视的薄弱环节。问题出在哪里?核心在于,日志里记录的东西太“丰富”了——堆栈跟踪、SQL片段、请求参数,甚至偶尔夹杂的凭证或个人信
CentOS环境下PHP日志的安全性
开门见山地说,一个常见的误解是:日志文件只是后台记录,天然安全。但现实往往相反,尤其是在默认配置下,PHP日志恰恰是安全链条上容易被忽视的薄弱环节。问题出在哪里?核心在于,日志里记录的东西太“丰富”了——堆栈跟踪、SQL片段、请求参数,甚至偶尔夹杂的凭证或个人信息,这些内容一旦暴露,后果可想而知。如果再加上文件权限过宽、Web目录可访问、缺乏脱敏和审计轮转,那么这些日志就不仅仅是记录,更可能成为未授权访问、数据篡改乃至横向渗透的跳板。别忘了,持续增长的日志本身也是“资源杀手”,可能导致磁盘耗尽与性能抖动。所以,结论很明确:PHP日志的安全,绝非默认即安全,而必须通过系统化的权限、配置、访问控制与监控来主动加固。
主要风险
具体来看,风险主要集中在以下几个层面:
- 敏感信息泄露: 错误日志和调试日志就像应用程序的“病历”,里面可能详细记录着密码、令牌、信用卡号片段乃至完整的SQL语句。这类信息一旦外泄,几乎等同于直接向攻击者敞开了大门。
- 未授权访问与篡改: 如果日志目录或文件的权限设置过于宽松,或者被错误地配置在Web可访问路径下,攻击者就能直接读取甚至删除日志。后者尤其危险,因为抹除入侵痕迹是攻击者巩固战果的常规操作。
- 信息暴露面扩大: 在生产环境中不慎开启
display_errors,或设置了过于详细的error_reporting级别,会导致错误细节直接返回给客户端,或者写入到可能被公共访问的位置,这无异于主动暴露系统内部信息。 - 资源与稳定性风险: 日志文件若不加管控地无限增长,最终会耗尽磁盘空间,并因持续的I/O写入影响系统性能,直接威胁业务稳定性。
- 合规与审计缺口: 缺乏集中化的日志存储、严格的访问控制、完整性校验以及实时告警机制,不仅难以追踪安全事件,也无法满足日益严格的审计与合规要求。
安全配置清单
那么,如何构建一道有效的防线?下面这份清单提供了从PHP配置到系统层面的加固要点:
- 配置PHP错误日志
- 核心在于修改
php.ini:确保display_errors = Off、log_errors = On,并通过error_log指定一个安全的日志路径(如/var/log/php_errors.log)。对于生产环境,切忌记录E_ALL的全部细节,应根据实际需要收敛错误报告级别。 - 修改后务必重启服务:Apache执行
systemctl restart httpd;Nginx配合PHP-FPM则需执行systemctl restart nginx php-fpm。
- 核心在于修改
- 文件权限与属主
- 基本原则是“谁运行,谁拥有”。将日志文件的属主设置为Web服务的运行用户(例如
chown apache:apache /var/log/php_errors.log),并将权限设置为640(chmod 640 ...),确保只有所有者和所属组可读,仅所有者可写。同时,确保日志目录本身也仅对必要的主体开放写权限。
- 基本原则是“谁运行,谁拥有”。将日志文件的属主设置为Web服务的运行用户(例如
- 运行身份与目录隔离
- Web服务(如httpd或php-fpm)应使用专用的、最小权限的账户运行,坚决避免使用root。此外,利用
open_basedir等机制限制PHP脚本可访问的目录范围,能有效降低日志文件被恶意脚本意外写入或遍历的风险。
- Web服务(如httpd或php-fpm)应使用专用的、最小权限的账户运行,坚决避免使用root。此外,利用
- 系统级加固
- 在CentOS上,SELinux是一道强大的额外防线。启用并配置恰当的SELinux策略,可以严格限制对日志文件的非法读写操作,记得为日志目录设置正确的上下文类型和相关布尔值。
- 日志轮转与保留
- 依赖
logrotate工具,按时间或大小对日志进行自动切割、压缩归档,并设置合理的保留周期(如30天)。这是防止日志“撑爆”磁盘的标准操作。
- 依赖
- 访问控制与脱敏
- 物理隔离是有效手段:将日志目录放置在Web根目录之外。如果条件不允许,则必须通过严格的访问控制列表(ACL)或Web服务器配置来阻止直接访问。在应用层面,应避免将密码等敏感字段明文写入日志,必要时进行脱敏或哈希处理。
- 集中化与监控告警
- 将日志收集到ELK等集中式日志系统中,便于统一管理和分析。配合使用Fail2Ban、Logwatch或GoAccess等工具,可以实现对异常访问模式的实时检测、汇总和告警,显著缩短平均检测时间(MTTD)和平均响应时间(MTTR)。
快速检查与加固命令示例
理论需要实践落地。下面这些命令,可以帮助你快速检查和实施关键加固措施:
- 查看并修正PHP日志配置
- 检查关键配置:
grep -E '^(display_errors|log_errors|error_log|error_reporting)' /etc/php.ini - 建议的安全值通常为:
display_errors=Off、log_errors=On、error_log=/var/log/php_errors.log
- 检查关键配置:
- 设置日志属主与权限
sudo touch /var/log/php_errors.logsudo chown apache:apache /var/log/php_errors.logsudo chmod 640 /var/log/php_errors.log
- 配置logrotate(示例)
- 创建配置文件
/etc/logrotate.d/php,内容可参考如下:/var/log/php_errors.log { daily missingok rotate 30 compress delaycompress notifempty create 640 apache apache postrotate systemctl reload httpd > /dev/null 2>&1 || true endscript }
- 创建配置文件
- 重启服务
- Apache:
sudo systemctl restart httpd - Nginx+PHP-FPM:
sudo systemctl restart nginx php-fpm
- Apache:
- 权限基线参考(网站目录)
- 一个通用的安全起点是:目录设置为
750,文件设置为640。对于确实需要写入的子目录(如缓存、上传目录),再单独赋予组写权限,并严格限制其可访问范围。
- 一个通用的安全起点是:目录设置为
常见误区
最后,有几点常见的“踩坑”操作必须警惕:
- 为图方便,将日志文件直接放在Web目录下,甚至软链接到Web目录,导致攻击者可通过URL直接下载。
- 滥用
777权限。这看似“一劳永逸”,实则极大地扩大了攻击面。安全运维必须遵循“最小权限”原则。 - 在生产环境开启
display_errors或记录完整的堆栈信息与请求体,这相当于把系统调试信息拱手送人。 - 忽视日志轮转和磁盘空间监控,直到服务因磁盘满而宕机才追悔莫及。
- 禁用或完全不了解SELinux,让这一重要的强制访问控制机制形同虚设,错失了系统级加固的机会。
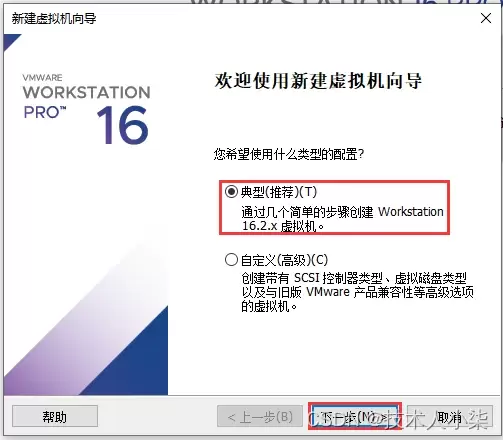
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



