

wireshark如何添加日记文件
网络分析的利器:如何在Wireshark中导入与解读日志文件 想要深入洞悉网络内部的实际通信状况,一款得力的分析工具必不可少。Wireshark作为业界广泛认可的网络协议分析器,在这方面无疑是专家手中的“显微镜”。它能将无形的数据流转化为可视化的数据包,而将外部日志文件导入其中进行关联分析,则是追踪
网络分析的利器:如何在Wireshark中导入与解读日志文件
想要深入洞悉网络内部的实际通信状况,一款得力的分析工具必不可少。Wireshark作为业界广泛认可的网络协议分析器,在这方面无疑是专家手中的“显微镜”。它能将无形的数据流转化为可视化的数据包,而将外部日志文件导入其中进行关联分析,则是追踪特定网络活动、还原事件真相的关键一步。接下来,我们就一起看看如何操作。
首先,当然得确保你已经成功安装并启动了Wireshark。软件启动后,那个熟悉的、略显复杂但功能强大的主界面就是你的主要工作台。
导入日记文件
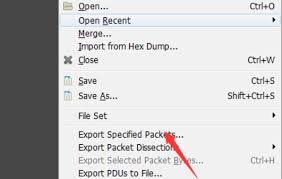
1. 操作始于菜单栏。点击“文件”菜单,随后选择“导入”->“从文件”。这个路径会直接唤出系统的文件选择窗口,让你定位目标。
2. 在文件选择对话框中,找到并选中你需要分析的日志文件。这类文件格式可能多种多样,常见的有纯文本文件。关键是,文件内容应包含与网络活动相关的有效信息,比如IP地址、端口号、时间戳等,这样导入后才有分析价值。
3. 选定文件后,点击“打开”。接下来,Wireshark会发挥其强大的解析能力,尝试读取文件内容,并将其中的相关网络信息以数据包列表的形式展示在主界面中。
设置显示过滤器
1. 文件导入成功后,海量的数据包可能会让人眼花缭乱。这时候,显示过滤器就该登场了——它的作用是帮你快速聚焦。在Wireshark主界面顶部的过滤器输入框里,输入与日志文件关键信息匹配的过滤条件。
2. 举个例子,如果你的日志反复提及一个特定的IP地址,那么可以尝试输入“ip.src == [特定IP地址]”来筛选来源,或者用“ip.dst == [特定IP地址]”来捕获目标。这样一来,无关流量就被瞬间过滤掉了。
3. 同样,锁定特定端口号的通信也很有用。输入“tcp.port == [特定端口号]”或“udp.port == [特定端口号]”,就能让分析视线聚焦于某个服务的出入口。
分析数据
1. 应用过滤器后,界面清爽多了,只剩下符合条件的数据包。接下来,就可以逐一“解剖”它们了。重点关注每个数据包的详细信息,比如源和目的IP、端口、使用的协议类型以及精确的时间戳。这些是理解通信基础的要素。
2. 更进一步,可以逐层展开数据包的协议字段。比如对于一个TCP包,展开后可以看到序列号、确认号、标志位等细节,这就像是在观察一次完整网络对话的每一个字词和语气,有助于厘清通信的具体流程和状态。
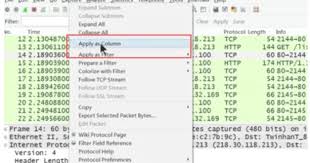
3. 通过将Wireshark捕获的实时数据与日志文件中的记录进行交叉比对和分析,往往能发现网络中的异常行为模式,或者验证数据传输的规律。这个过程,正是将孤立日志条目与真实网络活动关联起来,从而构建出完整事件图景的关键所在。
详解 PicHound 扩展在 Chrome 等浏览器中的安装步骤、图标固定方法、站点访问权限设置及图片查找技巧,解决无法识别或加载缓慢等常见问题。
详细图解 Microsoft Edge 浏览器中启动行为、主页按钮及新标签页的设置方法。厘清三者区别,提供准确的菜单路径与检查步骤,解决浏览器首页设置混淆问题。
零基础学习如何使用PixTV制作AI漫剧。涵盖账号注册、画布创建、脚本拆解、角色设定、分镜生成及音视频剪辑导出的完整步骤,帮助新手快速掌握节点式创作工具的核心用法。
详解 Quicker 软件基础用法,包括如何唤出动作面板、创建基于选中文本的搜索动作、管理场景与分组,以及配置专属动作快捷键,提升 Windows 办公效率。
详解Windows下Charles HTTPS抓包配置:包括根证书安装信任、SSL Proxying主机设置、浏览器验证及移动端差异处理,确保开发者安全高效地调试加密流量。
想知道如何关闭爱贝壳内容同步助手?本教程详解在Chrome和Edge浏览器中停用扩展、限制网页权限及彻底卸载的步骤,帮助你安全暂停同步任务并检查浏览器状态。
VidHub添加SMB或WebDAV文件源后加载缓慢?本文详解如何区分媒体库扫描慢与视频播放卡,通过精简扫描路径、验证网络权限及本地下载对比,快速解决文件源响应延迟问题。
想知道Reqable全局变量设置在哪里?本教程详解环境变量入口位置、全局与自定义环境的区别、变量引用方法及安全检查步骤,助你轻松管理API调试配置。
面向寻找高清无广告漫画资源的读者,jmcomic3漫画app(https://www.jmmanhua.top/)提供海量精品内容与智能推荐。针对用户关心的隐私保护及阅读卡顿问题,本文详解如何通过隐私设置隐藏收藏记录,并从设备内存、网络信号及线路切换三个维度排查加载故障,助您获得流畅纯净的沉浸式阅读体验。
详解如何在Windows环境下使用Docker Compose部署Skyvern。包括LLM密钥配置、本地Web界面登录、API连接检查及首个浏览器自动化任务创建步骤,适合初学者快速上手。




WPS Office是一款面向macOS用户的综合办公套件,将文字处理、电子表格、演示文稿、PDF工具、模板与云协作整合在同一应用中。它兼容常见Microsoft Office格式,支持Intel及Apple芯片Mac,基础功能可免费使用,

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

REAPER是Cockos开发的数字音频工作站,提供多轨音频与MIDI录制、剪辑、处理、混音和母带制作工具。Mac版兼容Intel与Apple芯片,支持AU、VST、VST3、CLAP等插件格式,并提供高度可定制的工作流程。

Adobe Photoshop 是面向摄影师、设计师和内容创作者的专业图像处理工具,可在 Windows 上完成照片修饰、选区抠图、图层合成、文字排版、绘画及生成式编辑。软件采用订阅授权,由 Creative Cloud 管理安装、更新与许

Adobe InDesign 是面向印刷与数字出版的专业页面排版工具,可制作书籍、杂志、宣传册、海报、交互式 PDF 和电子书。它提供精细的文字样式、多页面管理、印前检查及多格式输出能力,并能与 Photoshop、Illustrator

Adobe Illustrator 是用于绘制矢量图形、插画、图标、徽标和版式的专业设计工具。它以路径和锚点为核心,作品放大后仍能保持清晰,并提供画板、文字、渐变、图像描摹及精确变换等功能,适合品牌视觉、印刷物料、数字界面和商业插画创作。