

如何开启Win11内置的“系统完整性检查” 预防病毒篡改系统文件方法
如何开启win11内置的“系统完整性检查” 预防病毒篡改系统文件方法 想让你的Windows 11系统核心文件固若金汤,抵御病毒或恶意软件的篡改吗?其实,系统内置了一套完整性检查机制,它通过定期校验受保护文件的数字签名和哈希值,来确保每一份关键文件都“原汁原味”。下面这几种方法,能帮你把这道防线从被
如何开启win11内置的“系统完整性检查” 预防病毒篡改系统文件方法
想让你的Windows 11系统核心文件固若金汤,抵御病毒或恶意软件的篡改吗?其实,系统内置了一套完整性检查机制,它通过定期校验受保护文件的数字签名和哈希值,来确保每一份关键文件都“原汁原味”。下面这几种方法,能帮你把这道防线从被动变为主动。
一、使用任务计划程序创建每日 SFC 扫描任务
这个方法的核心,是让系统在后台自动干活。通过任务计划程序,我们可以设定在每天固定的时间,以管理员身份静默运行一次sfc /scannow命令。整个过程无需你操心,扫描结果会自动记录在案,方便随时查阅。
具体操作并不复杂:
首先,按下 Win + R 键,输入 taskschd.msc 并回车,打开任务计划程序。
接着,在右侧面板点击“创建基本任务”,给它起个名字,比如 每日系统文件检查,然后点击下一步。
触发器选择“每天”,并设定一个开始日期和具体时间——通常建议选在电脑比较空闲的时段,比如午休或深夜。继续下一步。
在操作类型里,选择“启动程序”。下一步后,在“程序或脚本”栏输入 cmd.exe。关键的一步来了:在“添加参数”栏里,需要填入 /c sfc /scannow > C:\Windows\Logs\sfc_daily.log 2>&1。
点击下一步后,记得勾选“当点击完成时,打开属性对话框”,然后点击完成。最后,在弹出来的属性窗口中找到“常规”选项卡,务必勾选上“使用最高权限运行”,并确认下方的“配置为”下拉菜单里选的是 Windows 11。这样一来,一个每日自动巡检的任务就部署好了。
二、部署 DISM 映像健康检查定时任务
不过,光有SFC扫描可能还不够。因为SFC工具本身依赖于一个健康的系统映像。如果映像层本身就有问题,SFC可能就“巧妇难为无米之炊”了。所以,我们需要请出DISM工具,它的 /CheckHealth 与 /ScanHealth 命令能提前发现映像层面的隐患。理想情况下,应该把它作为SFC扫描的前置步骤,纳入每周的定期检查流程。
操作流程和上面类似:
在任务计划程序里再新建一项基本任务,命名为 每周系统映像健康检查。
触发器设置为“每周”一次,时间上可以安排在每日SFC任务的前一天。这样,如果DISM检查出问题并进行了修复,第二天的SFC就能在一个更健康的基础上工作。
同样选择“启动程序”作为操作,“程序或脚本”还是填 cmd.exe。在“添加参数”栏这次填入:/c DISM /Online /Cleanup-Image /CheckHealth > C:\Windows\Logs\dism_check.log 2>&1。
设置完成后,别忘了同样启用“使用最高权限运行”选项,并确保配置版本与当前系统匹配。
三、组合 SFC 与 DISM 的批处理脚本定时执行
既然DISM和SFC是黄金搭档,何不把它们打包成一个“组合拳”呢?将DISM的映像修复和SFC的文件修复封装成一个批处理脚本,然后让系统定时执行,可以确保每次检查都从一个健康的映像源出发,大大提升修复的成功率。
具体可以这么做:
打开记事本,新建一个文本文件,把以下内容复制进去:
@echo off
DISM /Online /Cleanup-Image /CheckHealth
IF %ERRORLEVEL% NEQ 0 DISM /Online /Cleanup-Image /RestoreHealth /Source:esd://C:\Windows\System32\Recovery\WindowsRE.wim:1 /LimitAccess
sfc /scannow
pause
然后,将这个文件另存为 integrity_check.bat,注意文件类型要选“所有文件”。建议把它存放在非系统盘的根目录下,比如 D:\。
接下来,再次打开任务计划程序,新建基本任务。在操作类型里选择“启动程序”,然后在“程序或脚本”栏里,填写刚才那个批处理文件的完整路径。
“添加参数”栏这次可以留空,但在“起始于”栏里,需要填写该文件所在的目录路径,例如 D:\。
最后,完成设置时,依然要记得勾选“使用最高权限运行”。
四、启用 Windows 安全中心中的篡改防护功能
如果说前面的方法是定期“体检”和“修复”,那么篡改防护就是实时的“保镖”。这是Windows Defender防病毒组件提供的一项核心功能,它能主动阻止恶意软件修改关键的安全进程、注册表项以及系统文件,属于系统完整性保护的主动防御层。
开启它非常简单:
按下 Win + I 键,打开系统“设置”应用。
依次进入 隐私和安全性 > Windows 安全中心 > 病毒和威胁防护。
在右侧区域,找到并点击“管理设置”。
向下滚动页面,你会看到“篡改防护”这个选项,将其开关从“关”切换到“开”的状态。
操作时,系统可能会弹出用户账户控制(UAC)提示,点击“是”确认即可。
五、通过 PowerShell 启用受控文件夹访问增强防护
最后这一招,主要是为了保护你的重要个人文件。受控文件夹访问功能,可以限制未经授权的应用程序对受保护目录(比如文档、桌面、图片库等)的写入操作。这能有效防止勒索软件或恶意篡改工具批量加密或替换你的关键文件。
需要通过PowerShell来启用:
首先,在开始菜单搜索“PowerShell”,右键选择“以管理员身份运行”。
在打开的窗口里,输入并执行这条命令:Set-MpPreference -EnableControlledFolderAccess Enabled。
命令执行完成后,系统就会自动启用默认的受保护文件夹列表。
如果你还有些自定义的重要文件夹需要加入保护,可以再运行这条命令:Add-MpPreference -ControlledFolderAccessProtectedFolders "C:\MyApp"(请将“C:\MyApp”替换为你的实际文件夹路径)。
好了,以上这五个步骤,从定期扫描、映像修复,到实时防护、文件夹锁定,共同构成了一套立体的Windows 11系统完整性保护方案。按需配置,你的系统核心安全就能得到显著加固。
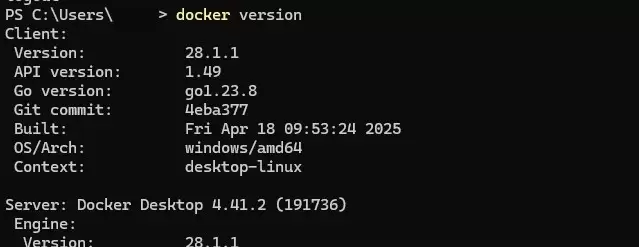
本文提供Windows环境下安装Docker Desktop的完整步骤,重点在于启用WSL2后端及验证容器运行。通过PowerShell执行docker version确认客户端与服务端连通,并运行hello-world测试镜像完成基础环境搭建。
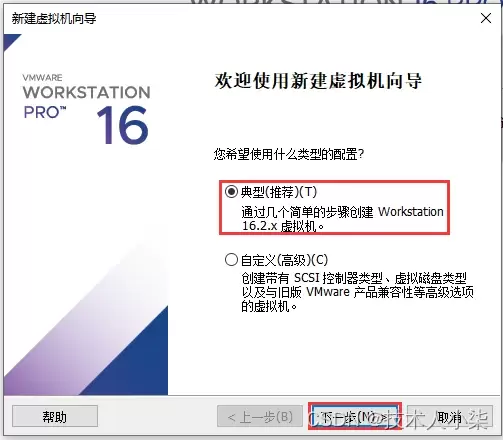
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
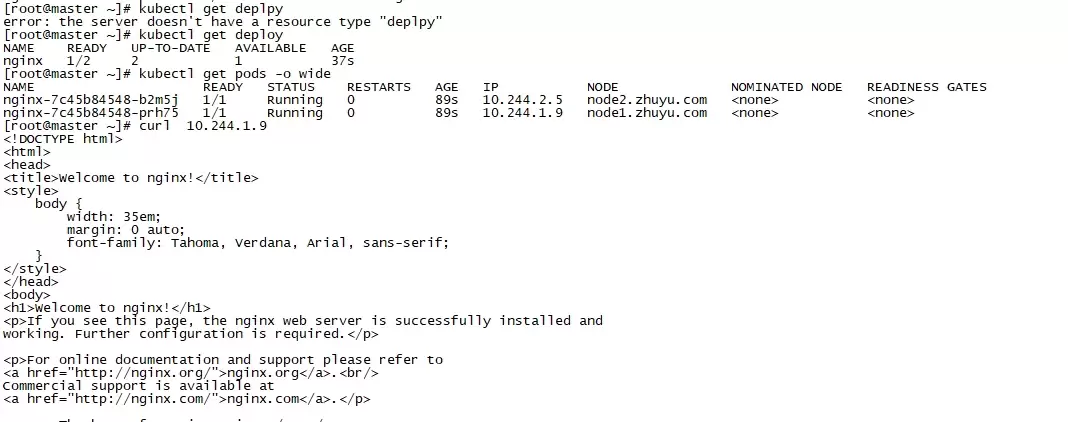
本文指导使用 kubectl 创建最小 nginx Deployment,并通过 READY、UP-TO-DATE、AVAILABLE 与 Pod Running 状态进行验收。重点区分“命令已接收”和“工作负载已可用”,并在状态异常时利用 Pod 详情与事件输出定位镜像、调度或启动问题。
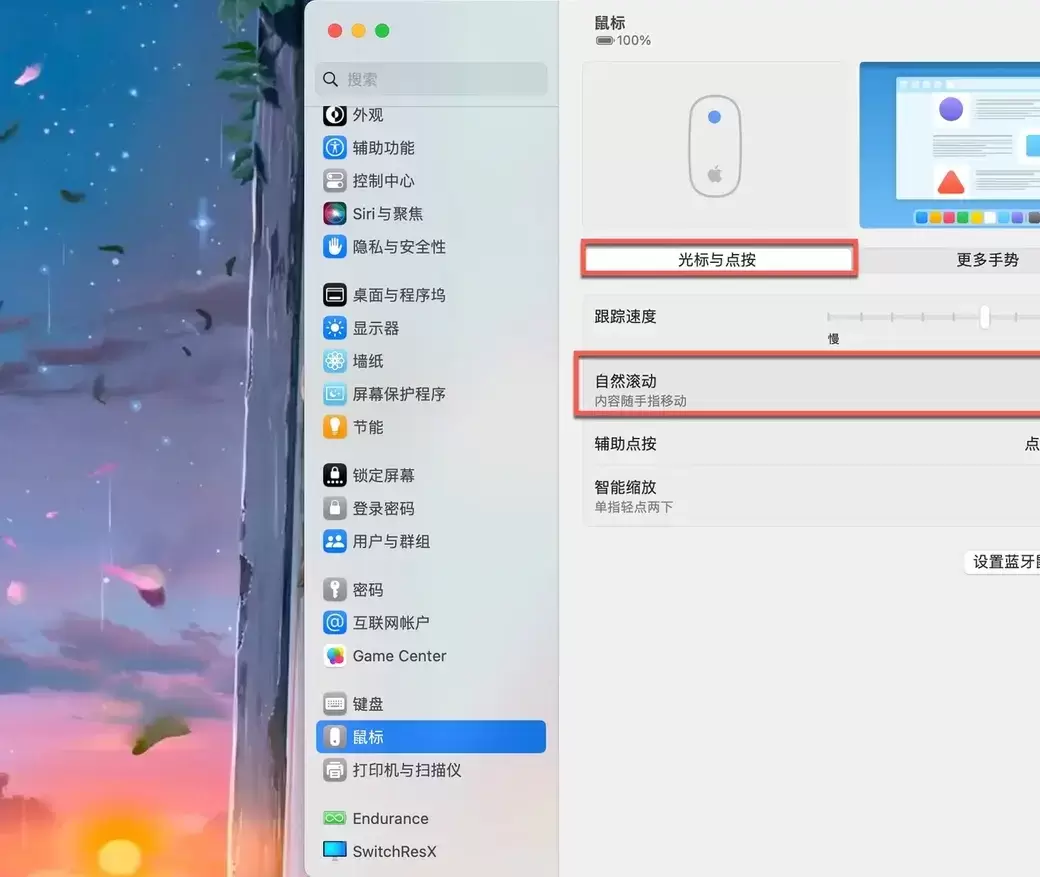
Mac外接鼠标滚动方向与触控板不一致时,可通过系统设置中的“自然滚动”开关调整。本文详解如何进入鼠标设置页面、切换滚动逻辑,并提供鼠标与触控板方向分离的第三方工具方案,解决滚轮手感不适及多设备冲突问题。
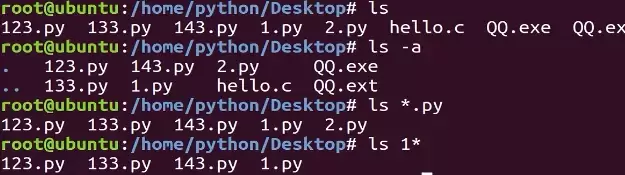
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
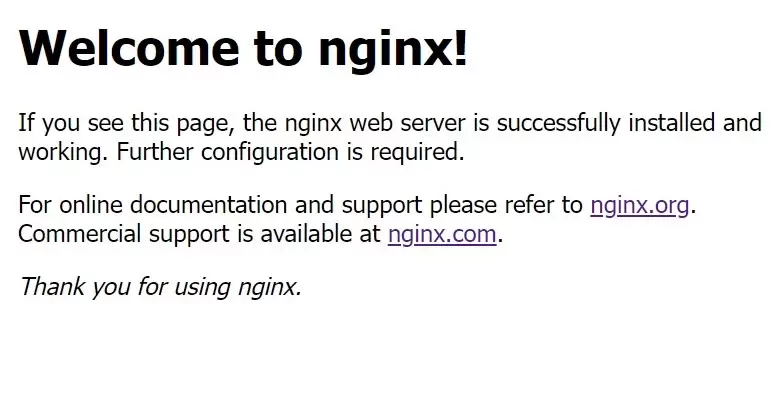
本教程针对Windows环境,详解Nginx稳定版(如1.24.0)的下载、解压、启动及验证流程。核心步骤包括:下载官方压缩包至英文目录,使用start nginx启动,通过localhost访问默认页面,并利用tasklist和nginx -t命令确认进程状态及配置语法。涵盖端口冲突排查、配置重载及停止服务的标准操作,适用于本地开发环境搭建与基础运维验证。
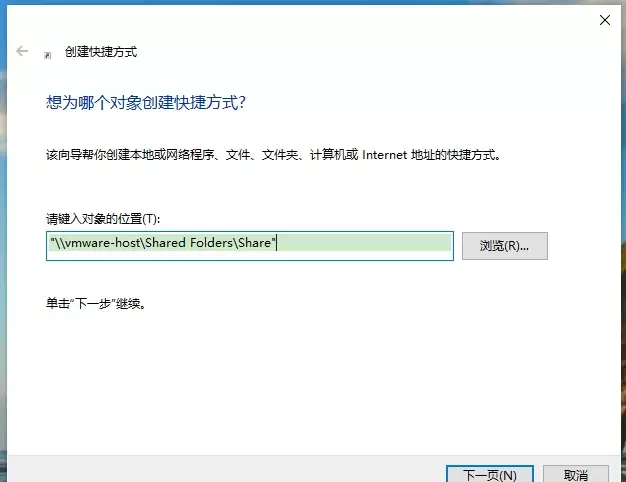
本文提供VMware虚拟机共享文件夹的配置与验证方法。核心步骤包括:确保VMware Tools已安装,在虚拟机设置中启用共享文件夹并添加主机目录,最后通过读写测试文件确认传输正常。适用于Windows及Linux虚拟机,旨在解决主机与虚拟机间文件交换问题。
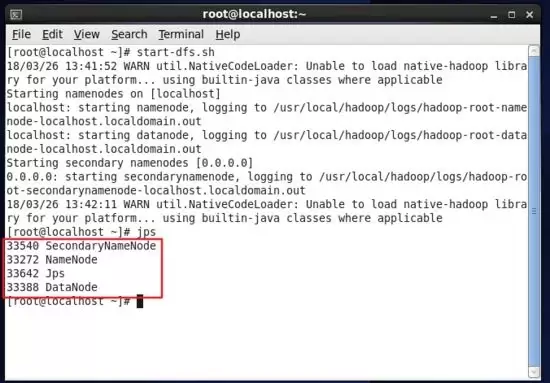
本教程指导大数据分析师在Linux环境中安装Hadoop,通过配置环境变量、验证版本及启动服务,确保Java和Hadoop命令可用。最终利用jps命令检查NameNode等核心进程状态,为后续学习HDFS和Spark打下基础。
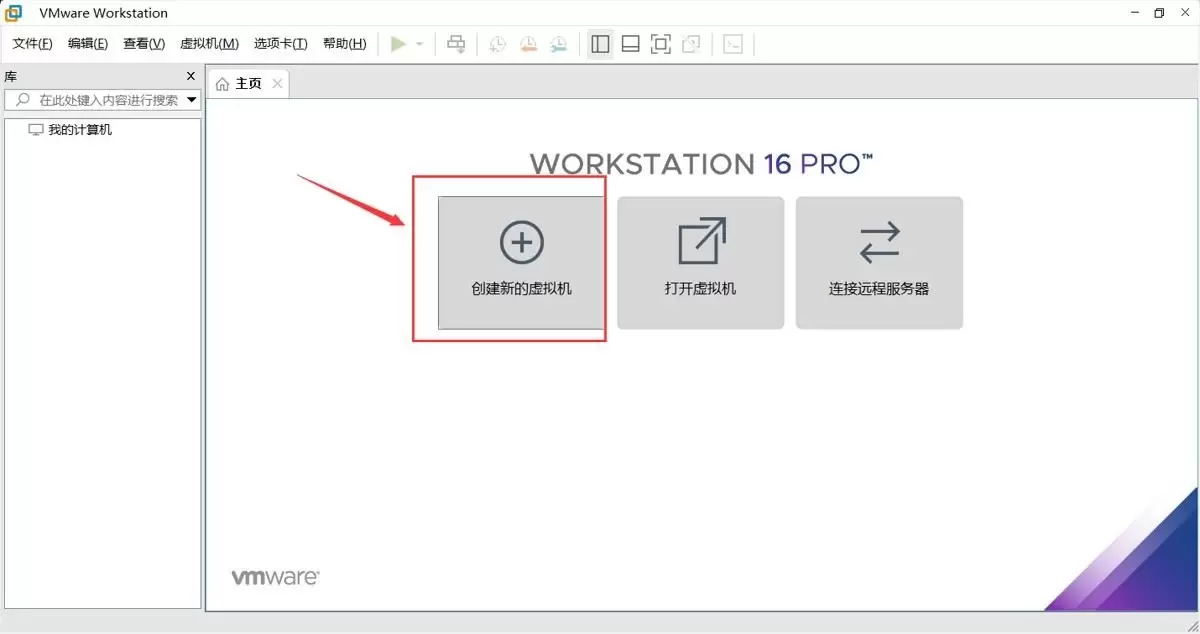
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
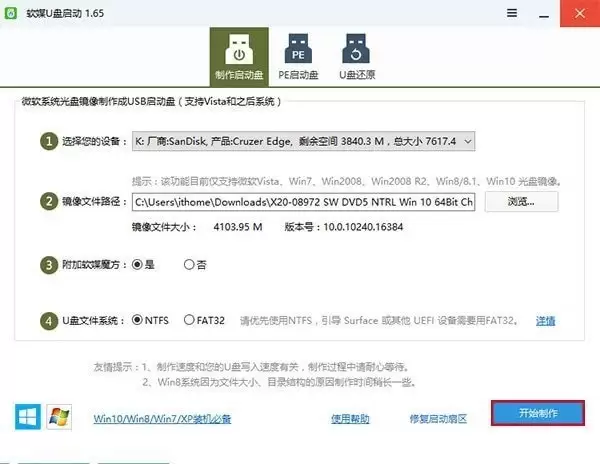
本文提供从准备镜像到完成安装的完整链路。需准备8GB以上U盘与官方镜像,制作启动盘会清空U盘数据。通过F12等快捷键或BIOS设置从U盘启动,安装时选择专业版并谨慎分区。完成后在“设置—系统—关于”验证版本,并检查激活与驱动状态。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
