

如何利用Filebeat进行日志审计
利用 Filebeat 进行日志审计的落地方案 一 架构与总体思路 要搭建一个可靠的日志审计体系,关键在于覆盖从数据采集到最终呈现的完整链路。整个方案可以拆解为几个核心环节: 采集侧:核心是使用 Filebeat 来读取操作系统与应用的审计日志。这里有个小技巧,优先启用官方提供的模块(比如针对 Li
利用 Filebeat 进行日志审计的落地方案
一 架构与总体思路
要搭建一个可靠的日志审计体系,关键在于覆盖从数据采集到最终呈现的完整链路。整个方案可以拆解为几个核心环节:
- 采集侧:核心是使用 Filebeat 来读取操作系统与应用的审计日志。这里有个小技巧,优先启用官方提供的模块(比如针对 Linux 审计框架的
auditd),能直接获取结构化的事件数据,省时省力。如果遇到非标准格式,再利用处理器(如dissect、grok)进行字段解析和增强。 - 传输侧:安全是底线。务必启用 TLS/SSL 加密与身份认证,杜绝日志在传输过程中以明文暴露,也防止未授权的数据写入。
- 存储与展示侧:将处理好的事件写入 Elasticsearch 的专用索引(例如命名为
security-audit-*),然后在 Kibana 中建立对应的索引模式和安全仪表板。别忘了配置告警规则,比如针对短时间内频繁的登录失败行为。 - 运行侧:遵循最小权限原则运行 Filebeat 进程,同时开启其自身的运行日志以便监控。定期更新组件,并对配置与权限进行审计。这套做法从采集、传输、存储、展示到运维形成了闭环,在 CentOS、Debian、Ubuntu 等主流 Linux 发行版上都能良好运行。
二 安装与快速验证
理论说再多,不如动手跑通一遍。快速验证是建立信心的第一步。
- 安装(示例)
- CentOS/RHEL:
sudo yum install -y filebeat - Debian/Ubuntu:
sudo apt-get update && sudo apt-get install -y filebeat
- CentOS/RHEL:
- 最简配置(直接落 ES,便于验证)
先配置一个最简单的输入和输出,目标是让数据先流动起来:
filebeat.inputs: - type: log enabled: true paths: - /var/log/auth.log # Debian/Ubuntu 认证日志 - /var/log/secure # RHEL/CentOS 认证日志 fields: type: security_audit output.elasticsearch: hosts: [“your-es-host:9200”] index: “security-audit-%{+yyyy.MM.dd}” - 启动与验证
- 启动服务:
sudo systemctl start filebeat && sudo systemctl enable filebeat - 检查状态:
sudo systemctl status filebeat - 验证数据:
curl -X GET “your-es-host:9200/_cat/indices?v” | grep security-audit
完成以上步骤,就实现了从安装、采集到数据入库的完整验证。可视化与告警可以放在后续步骤中接入。
- 启动服务:
三 审计场景与配置要点
验证流程跑通后,接下来就要针对具体的审计场景进行精细化配置。通常需要关注以下几类日志:
- 系统认证与授权审计
- 采集路径:Debian/Ubuntu 系统通常用
/var/log/auth.log,RHEL/CentOS 则用/var/log/secure。可以直接使用基础的 log 输入,也可以启用系统模块(如system/secure)获得更规整的字段。 - 精简采集:全量采集会产生大量噪音。一个实用的策略是只关注登录失败、权限错误、特权操作(如 sudo)等关键事件。这能显著降低后续存储和处理的负载。
- 示例(精简采集):
filebeat.inputs:
- type: log
  paths: [“/var/log/auth.log”]
  include_lines: [“(?i)fail|error|invalid|denied|sudo|ssh”]
  exclude_lines: [“dbg”, “verbose”]
- 采集路径:Debian/Ubuntu 系统通常用
- Linux 审计框架审计(auditd 模块)
- 启用模块:
sudo filebeat modules enable auditd - 配置模块:编辑
/etc/filebeat/modules.d/auditd.yml,设置var.paths: [“/var/log/audit/audit.log”] - 加载与重启:
sudo filebeat setup --modules auditd && sudo systemctl restart filebeat - 价值:启用
auditd模块后,能直接获取结构化的用户登录、命令执行、文件访问、权限变更等高价值事件。这对于满足合规审计要求和进行安全溯源来说,效率提升不是一星半点。
- 启用模块:
- 应用审计日志(以 MySQL 为例)
- 如果 MySQL 开启了审计插件(如企业版审计或 Percona Audit Log Plugin),并将其日志输出到文件(例如
/var/log/mysql/audit.log),就可以用 Filebeat 来采集。 - 对于包含堆栈信息的多行日志,需要使用
multiline配置进行合并。如果日志格式复杂,则可以利用dissect或grok处理器来提取关键字段,让后续的检索和聚合分析变得轻松。
- 如果 MySQL 开启了审计插件(如企业版审计或 Percona Audit Log Plugin),并将其日志输出到文件(例如
以上配置覆盖了从系统认证、内核/命令审计到应用审计这三类最常见场景,既利用了“开箱即用”的官方模块,也保留了“按需解析”的高度灵活性。
四 安全与运维加固
方案落地,安全与稳定性必须跟上。以下几个加固措施值得重点关注:
- 加密与认证
- 在输出到 Elasticsearch 时,务必启用 TLS/SSL(配置好证书和 CA)并结合用户名/密码或 API Key 进行认证。这能有效避免日志在传输过程中被窃听,以及防止匿名写入导致的数据污染。
- 在 Elasticsearch 端,为 Filebeat 创建一个具备最小权限的专用用户,通常只赋予其对
security-audit-*索引的写入和读取视图元数据的权限即可。
- 权限与运行账户
- 坚决避免以 root 权限运行 Filebeat。正确的做法是创建一个专用用户(如
elkuser),并在 systemd 服务单元文件中通过User和Group指令指定。同时,收紧配置文件和数据目录的文件权限。
- 坚决避免以 root 权限运行 Filebeat。正确的做法是创建一个专用用户(如
- 自身可观测性
- 开启 Filebeat 的内部日志记录,便于问题排查:
logging.level: info logging.to_files: true logging.files: path: /var/log/filebeat name: filebeat.log keepfiles: 7 permissions: 0640 - 日常运维中,结合
sudo systemctl status filebeat和sudo journalctl -u filebeat -f可以实时掌握服务状态和追踪最新日志。
- 开启 Filebeat 的内部日志记录,便于问题排查:
- 持续维护
- 定期更新 Filebeat、Elasticsearch 和 Kibana 组件以获取安全补丁和新功能。定期审计日志输入路径的有效性和存储的凭据安全。同时,监控安全索引的增长情况,警惕异常的数据量暴增或出现异常模式。
实施以上措施,能够全面提升审计日志的机密性、完整性和可用性,同时有效降低日志数据被篡改以及攻击者利用日志收集组件进行横向移动的风险。
五 可视化与告警落地
采集和存储只是手段,将数据转化为可行动的洞察才是最终目的。
- 在 Kibana 中创建匹配
security-audit-*的索引模式,并以此为基础构建安全仪表板。常见的监控视图包括:- 关键指标:每日登录失败次数趋势、SSH 登录来源地理分布、sudo 命令的使用频率、关键配置文件变更记录等。
- 配置阈值告警,将被动查看变为主动通知。例如:当“1 小时内同一用户登录失败次数超过 5 次”时,自动触发邮件、Slack 或企业微信通知。
- 如果启用了
auditd模块,利用其提供的结构化字段(如用户 ID、执行的命令、访问的文件路径),可以快速搭建出面向合规报告或威胁狩猎的深度分析视图。
通过可视化和告警,才能真正将“采集到的审计事件”转化为“可行动的安全情报”,从而大幅缩短安全事件的检测与响应时间。
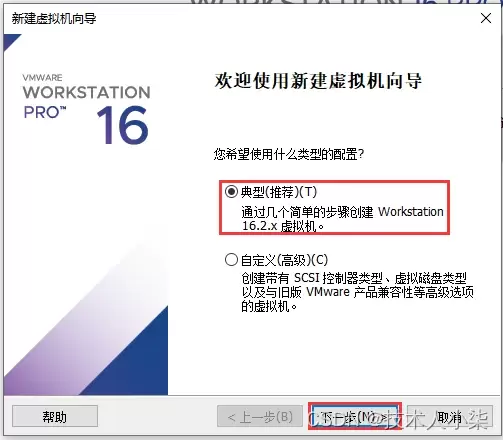
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



