

Composer提示无法获取最新的 metadata 信息_尝试切换到 https 协议【网络安全】
Composer metadata更新滞后本质是HTTP请求失败,需检查镜像是否为HTTPS、TLS配置是否正常、缓存是否手动清理,并用-vvv验证真实请求及状态码。 遇到Composer提示无法获取最新的 metadata 信息,很多人的第一反应是包不存在或者版本号写错了。其实,问题的根源往往更底
Composer metadata更新滞后本质是HTTP请求失败,需检查镜像是否为HTTPS、TLS配置是否正常、缓存是否手动清理,并用-vvv验证真实请求及状态码。

遇到Composer提示无法获取最新的 metadata 信息,很多人的第一反应是包不存在或者版本号写错了。其实,问题的根源往往更底层:本质是一次HTTP请求的失败。直接切换到HTTPS协议,很多时候只是治标不治本的表象操作,真正要揪出来的,是底层的网络连接是否被降级、拦截,或者配置上出了什么岔子。
为什么 composer show 或 update 显示 “Reading from cache” 却不拉新 metadata
这事儿得从Composer的工作机制说起。为了提升速度,Composer默认会优先读取本地缓存(路径通常是 ~/.composer/cache/repo/https---packagist.org/)。如果它判断缓存没过期,或者网络请求因为某些原因被静默跳过了,那么它根本就不会去远程拉取新数据,你自然也就看不到最新的包信息。
那么,哪些情况会导致它“偷懒”只读缓存呢?常见的有这么几种:
- 你配置的镜像源地址还是HTTP协议(比如一些老旧教程里提到的
http://mirrors.aliyun.com/composer/),而当前的网络环境策略已经强制拦截了所有非HTTPS的流量。 - 系统里的curl或者PHP的OpenSSL配置比较旧,不支持SNI(服务器名称指示),导致在访问HTTPS镜像时SSL握手失败。但Composer可能没有抛出明确的错误,而是默默地回退到使用缓存,给人一种“一切正常”的假象。
- 全局配置中残留了针对
repo.packagist的HTTP地址设置,这个设置会覆盖掉默认的HTTPS行为。
怎么验证?跑一下这个命令就清楚了:composer config -g repo.packagist。输出结果必须是以 https:// 开头的地址。如果里面还混着 http://,别犹豫,立刻修正它。
如何确认 metadata 请求是否真的走 HTTPS 并成功响应
光看配置还不够,有时候得“深入虎xue”,看看请求到底是怎么走的。这时候,-vvv 这个参数就是你的最佳拍档。加上它运行命令,重点观察输出里的两个地方:
- 有没有出现
Downloading https://...这样的行?这证明了Composer确实在尝试发起HTTPS请求。 - 响应的状态码是不是
200(成功)或304(未修改)?如果看到的是000或者直接超时,那问题就大了。
如果输出里赫然写着 Failed to connect 或者一直卡在 Resolving packagist.org... 这一步,那么问题很可能已经不在Composer本身了。DNS解析或者TLS层(安全传输层)可能出了状况。此时,单纯把源换成HTTPS是没用的。你应该先用一个更底层的工具来探路:执行 curl -I https://mirrors.aliyun.com/composer/packages.json,看看是否能正常连接到镜像服务器。
HTTP 镜像源被拦截后,只改协议还不够
现在国内主流的Composer镜像(像阿里云、清华、腾讯云)其实都已经全面支持HTTPS了。但麻烦在于,一些老旧的部署文档、自动化脚本里,可能还硬编码着HTTP地址。你以为在配置里把协议改成HTTPS就万事大吉了?未必,以下几种情况依然可能导致失败:
- 项目本地的
composer.json文件里,如果通过"repositories"字段自定义了仓库地址,那么它的优先级是高于全局配置的。你必须检查并同步更新这里的地址。 - 即使你执行了
composer clear-cache清理缓存,缓存目录的名称可能依然带着旧协议的“烙印”(比如http---mirrors...)。Composer有一定概率会继续去读这些旧的缓存目录。最彻底的办法是手动删除~/.composer/cache/repo/目录下对应的子目录。 - 在某些CI/CD环境(例如GitHub Actions的某些早期镜像)中,可能默认禁用了TLS 1.3,或者使用了功能精简的OpenSSL库,这会导致与新版镜像服务器进行SSL握手时失败。这时候,需要显式设置环境变量
COMPOSER_DISABLE_TLS=0,并确保PHP在编译时启用了完整的openssl支持。
metadata 更新滞后,但你又不能等镜像同步怎么办
镜像源为了减轻上游压力,同步发布信息通常会有几分钟到半小时的延迟。如果你急需使用一个刚刚发布的新版本,等不及镜像同步,那么临时切换回Composer官方源是最直接的解决方案。操作步骤如下:
- 首先,清理缓存:
composer clear-cache - 接着,临时移除镜像配置:
composer config --unset repos.packagist - 最后,强制重新拉取(可先用于测试):
composer update --no-cache --dry-run(加上--dry-run参数可以避免实际安装包,只查看解析结果)
需要提醒的是,这种方法不建议在生产环境的CI流程中长期使用,因为直接连接海外官方源对国内网络来说可能不稳定。更稳妥的做法是,先用 composer show -a vendor/package 这个命令,查询一下所有可用的远程版本,确认你需要的那个版本确实已经在官方源发布了,然后再决定是否要临时切换源。
说到底,metadata可不是普通的“数据”,它是Composer进行依赖决策的“大脑”。一旦这个“大脑”的信息过时了,那么后续所有的依赖解析、版本比较、冲突检测都将基于错误的前提进行。很多人一遇到问题就删除 vendor 目录、重装Composer,却偏偏漏掉了清理缓存或者验证镜像协议这最关键的一步——这往往是问题迟迟得不到解决的真正原因。
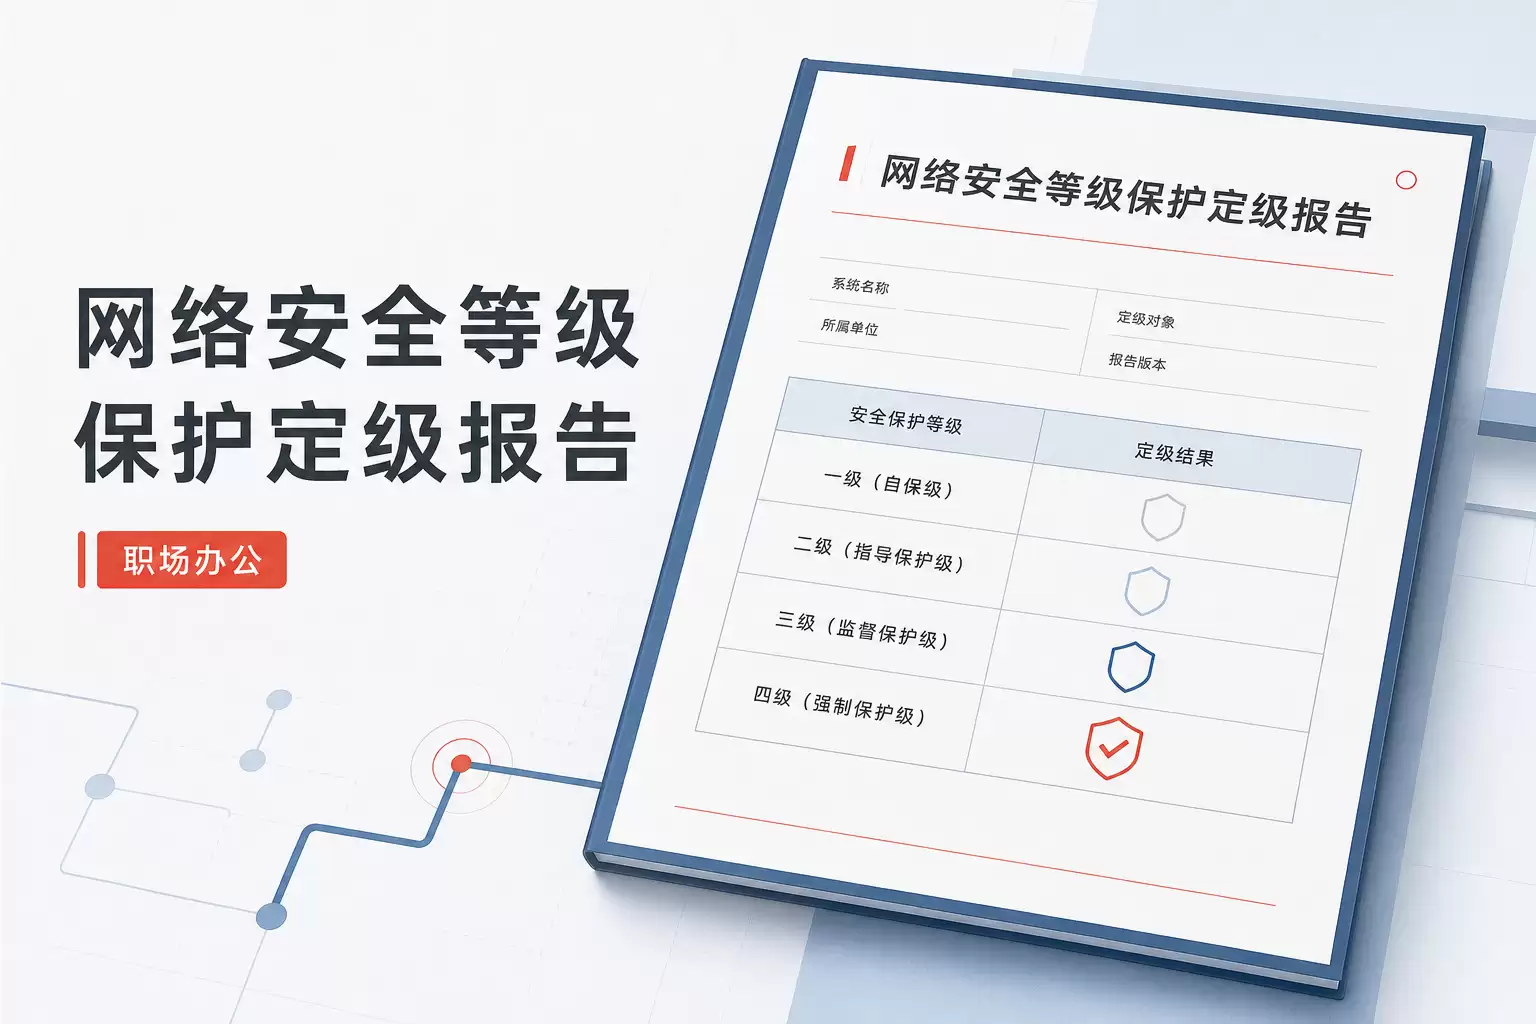
本文提供一份适用于制造企业的网络安全等级保护定级报告范本。报告详细拆解了定级对象描述、业务信息安全与系统服务安全等级的判断逻辑,并给出了完整的备案路径与专家评审行动清单。企业可参考此结构,结合自有机房、私有云或混合云环境,快速完成等保二级的自主定级与备案材料准备。
如何将Debian与OpenSSL相结合,打造系统化加固方案一 基础加固与更新保持组件为最新:执行sudo apt update && sudo apt full-upgrade,随后确认版本openssl version,及时获取安全修复。最小化安装与权限收敛:仅安装必要组件(如openssl、l
引言 在网络安全领域,Payload 混淆(payload obfuscation)是一项关键技术,用于规避安全软件的检测。CODE_0 是 Metasploit Framework 中的一个强大工具,它是一个独立的 Payload 生成器,也可用于对 Payload 进行编码,从而改变其结构以避免
引言 在网络安全领域,理解密码是如何被保护的,以及反过来它们又是如何被破解的,至关重要。本实验(Lab)将介绍两个基本概念:John the Ripper,一个强大的密码破解工具;以及 Rainbow Tables(彩虹表),一种用于逆转加密哈希函数(cryptographic hash funct
引言 Gobuster可是个厉害的家伙,它能够暴力破解URI(包括目录和文件)、DNS子域、Amazon S3存储桶等等。在网络安全和渗透测试的大环境下,发现子域可是侦察阶段的关键一环。了解那些和子域相关联的IP地址,能为组织的网络基础设施提供极有价值的洞察,助力识别潜在的攻击途径或者配置方面的错误

美股网络安全板块集体下挫,Okta、SentinelOne、CrowdStrike等跌幅超5%,Rubrik跌超4%,飞塔信息等跌超3%。市场情绪偏空,短期信心动摇,投资者避险情绪升温。


企业员工上网行为管理的三个办法是什么?科普三个方法原理,域智盾为何更适合企业?进入数字化办公时代后,企业网络一头连着效率,一头也连着风险:它既能推动业务高速运转,也可能在不经意间变成数据外泄的隐蔽通道。员工隐私该如何保障,企业网络安全又该怎样守住底线,网络流量怎样真正为核心业务所用——这些问题,正在






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
