

CentOS Java如何配置安全策略
CentOS 上配置 Ja va 安全策略 一 前置准备 动手之前,有几项准备工作必须到位,这能帮你少走很多弯路。 确认 Ja va 已安装并可用:打开终端,执行命令 ja va -version。如果系统提示未找到命令,那就需要先安装。对于 CentOS,一个简单的 sudo yum instal
CentOS 上配置 Ja va 安全策略
一 前置准备
动手之前,有几项准备工作必须到位,这能帮你少走很多弯路。
- 确认 Ja va 已安装并可用:打开终端,执行命令
ja va -version。如果系统提示未找到命令,那就需要先安装。对于 CentOS,一个简单的sudo yum install ja va-1.8.0-openjdk就能搞定 OpenJDK 8。 - 确认 JA VA_HOME 与策略文件路径:这是关键。Ja va 的安装路径通常在
/usr/lib/jvm/ja va-。至于策略文件,JDK 8 和 JDK 9+ 的位置略有不同:前者在-openjdk $JA VA_HOME/jre/lib/security/ja va.policy,后者则在$JA VA_HOME/lib/security/ja va.policy。先找到它们,后续操作才能精准。 - 建议为自定义策略文件设置安全权限:安全策略文件本身也需要保护。一个最佳实践是,将你创建的自定义策略文件权限设置为仅属主可读写,例如执行
chmod 600 /opt/app/myapp.policy,从源头减少被篡改的风险。
二 配置方式与常用权限示例
配置 Ja va 安全策略,主要有两种思路:一种是针对单个应用进行定制,另一种则是修改全局设置。具体怎么选,得看你的场景。
- 方式 A 使用自定义策略文件(推荐)
对于生产环境,这是最稳妥、也最推荐的做法。它为每个应用单独配置权限,互不干扰。
- 创建策略文件(示例:/opt/app/myapp.policy)
策略文件本质上是一组授权声明。下面是一个典型的例子,它允许一个特定的 JAR 文件读取配置目录、读写日志目录,并监听本地端口:
// 仅允许应用 JAR 读取自身目录 grant codeBase "file:/opt/app/lib/myapp.jar" { permission ja va.io.FilePermission "/opt/app/conf/-", "read"; permission ja va.io.FilePermission "/opt/app/logs", "read,write"; permission ja va.util.PropertyPermission "file.encoding", "read"; }; // 允许本机回环访问指定端口(示例:应用监听 8080) grant { permission ja va.net.SocketPermission "localhost:8080", "listen,accept"; permission ja va.net.SocketPermission "127.0.0.1:8080", "listen,accept"; }; - 启动应用时指定策略与安全管理器
文件写好还不够,必须告诉 Ja va 虚拟机去启用它。启动命令需要加上两个关键参数:
ja va -Dja va.security.manager \ -Dja va.security.policy=/opt/app/myapp.policy \ -jar /opt/app/lib/myapp.jar这里有个必须警惕的细节:如果不在启动命令中显式启用安全管理器(即不写
-Dja va.security.manager),那么你精心准备的自定义策略文件将完全不会生效。
- 创建策略文件(示例:/opt/app/myapp.policy)
- 方式 B 修改系统级策略文件(影响全局,谨慎)
这种方式直接修改 Ja va 安装目录下的默认策略文件,所有基于该 JRE/JDK 运行的 Ja va 程序都会受到影响。除非你非常清楚后果,否则不建议在生产环境使用。
- 操作很简单,编辑
$JA VA_HOME/jre/lib/security/ja va.policy(JDK 8)或$JA VA_HOME/lib/security/ja va.policy(JDK 9+),在文件末尾的默认grant { … }块中,追加你需要的权限语句即可。
- 操作很简单,编辑
- 常用权限与写法
Ja va 安全模型定义了多种权限类型,以下是几个最常用的,掌握它们就解决了大部分问题:
- 文件访问:
ja va.io.FilePermission "/var/log/app.log", "read,write";如果想授权整个目录,可以使用通配符:"/var/log/-", "read,write,delete"。 - 网络访问:
ja va.net.SocketPermission "localhost:1024-", "connect,resolve";如果只是允许程序在本机监听端口:"localhost:8080", "listen,accept"。 - 属性读取:
ja va.util.PropertyPermission "file.encoding", "read"。 - 反射/类加载等:
ja va.lang.RuntimePermission "accessDeclaredMembers"、"createClassLoader"。
- 文件访问:
三 典型场景与命令示例
理论说再多,不如看几个实实在在的例子。下面这些场景,在开发运维中非常常见。
- 场景 1 文件读写与属性读取
一个典型的后台应用,需要读取配置文件、写入数据文件,并获取当前工作目录。对应的策略可以这样写:
grant codeBase "file:/opt/app/lib/myapp.jar" { permission ja va.io.FilePermission "/opt/app/conf", "read"; permission ja va.io.FilePermission "/opt/app/data", "read,write"; permission ja va.util.PropertyPermission "user.dir", "read"; }; - 场景 2 仅本机访问的 HTTP 服务
如果你的 Spring Boot 或 Tomcat 应用只允许本机访问,那么网络权限需要严格限定在 localhost:
grant { permission ja va.net.SocketPermission "localhost:8080", "listen,accept"; permission ja va.net.SocketPermission "127.0.0.1:8080", "listen,accept"; }; - 场景 3 远程监控 VisualVM 的 jstatd(RMI)
为了远程监控 JVM 状态,需要启动 jstatd 服务,这通常需要较宽松的权限,但操作也有章可循:
- 创建策略文件
$JA VA_HOME/bin/jstatd.all.policygrant codebase "file:${ja va.home}/../lib/tools.jar" { permission ja va.security.AllPermission; }; - 启动 jstatd(将 xxx.xx.xx.xx 替换为服务器可达 IP)
jstatd -J-Dja va.security.policy=$JA VA_HOME/bin/jstatd.all.policy \
       -J-Dja va.rmi.server.hostname=xxx.xx.xx.xx
当然,这里必须提个醒:在生产环境中,对监控工具授予
AllPermission是存在风险的,应尽可能按需最小化授权,并确保该服务运行在受信任的网络环境中。 - 创建策略文件
四 排错与加固建议
配置完成后,难免会遇到问题。别慌,掌握以下方法,你就能快速定位并构建更坚固的防线。
- 排错
- 当程序抛出
AccessControlException时,排查思路很清晰:首先,确认安全管理器是否已启用,策略文件路径是否正确;其次,检查策略文件中的codeBase路径是否与你应用 JAR 的实际路径精确匹配(使用file:URL,目录可以用/-结尾);最后,核对异常信息中缺失的具体权限(如文件路径、端口号)是否已在策略中声明。 - 如果问题依旧隐蔽,可以启用更详细的日志。在启动命令中添加
-verbose:class或-Dja va.security.debug=access,failure,Ja va 安全管理器会输出详细的访问检查日志,帮你看清每一步决策。
- 当程序抛出
- 加固
- 恪守最小权限原则:这是安全策略的黄金法则。只授予应用运行所必需的
FilePermission、SocketPermission等,能读的绝不授予写权限,能访问本机的绝不开放到全网。 - 慎用 AllPermission:尽量避免使用
ja va.security.AllPermission。它相当于给了程序一把“万能钥匙”,只在完全受控的临时环境(如短期监控)中考虑使用。 - 管理策略文件本身:将自定义策略文件的权限设置为
600,并将其纳入版本控制系统(如 Git)进行管理,方便审计和回滚。 - 保持环境更新:定期使用
sudo yum update ja va-1.8.0-openjdk等命令更新 JDK,确保及时获取官方发布的安全修复补丁,从底层减少漏洞风险。
- 恪守最小权限原则:这是安全策略的黄金法则。只授予应用运行所必需的
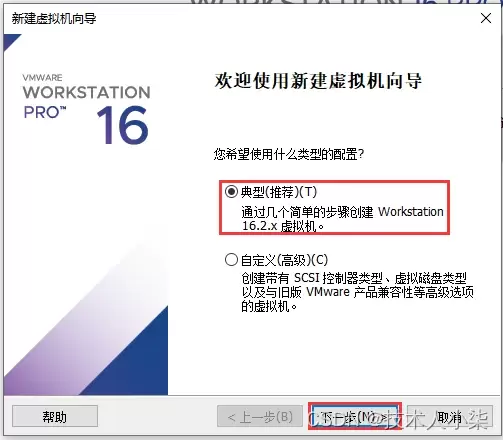
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



