

如何通过CentOS PHP日志发现潜在的安全威胁
从日志入手发现CentOS上的PHP安全威胁 日志分析,是守护服务器安全最基础也最有效的手段之一。面对海量日志,从哪里入手才能快速定位威胁?关键在于构建一个完整的监控闭环。下面这份实战指南,将带你梳理CentOS环境下,围绕PHP应用的核心日志源与排查路径。 一 日志来源与关键关注点 单看一种日志容
从日志入手发现CentOS上的PHP安全威胁
日志分析,是守护服务器安全最基础也最有效的手段之一。面对海量日志,从哪里入手才能快速定位威胁?关键在于构建一个完整的监控闭环。下面这份实战指南,将带你梳理CentOS环境下,围绕PHP应用的核心日志源与排查路径。
一 日志来源与关键关注点
单看一种日志容易遗漏线索,建议同时关注以下几类,形成“请求—错误—系统”的立体监控网:
- Apache/Nginx 访问日志:默认路径分别为
/var/log/httpd/access_log与/var/log/nginx/access.log。这里是发现异常请求模式的第一现场,比如敏感路径探测、可疑User-Agent、暴力登录尝试等。 - Apache/Nginx 错误日志:默认路径分别为
/var/log/httpd/error_log与/var/log/nginx/error.log。攻击者在尝试SQL注入、目录遍历时,往往会在这里留下语法错误或路径错误的痕迹。 - PHP 错误日志:路径由php.ini中的
error_log指定(例如/var/log/php_errors.log)。它直接反映代码层的异常,比如函数调用错误、可疑输入触发的警告或致命错误,是定位漏洞利用和后门触发的关键。 - 系统认证日志:
/var/log/secure。这个日志的价值在于关联分析:异常的Web请求是否伴随着同一来源的SSH登录尝试?这能帮你判断攻击是否已突破Web层。 - (可选)MySQL 通用查询日志:临时开启可以审计所有SQL语句,对追踪异常数据库操作很有帮助。但要注意,生产环境慎用,因为其日志量非常庞大。
二 快速排查命令与特征模式
知道了看什么,下一步就是知道怎么看。下面这些命令组合,能帮你从海量日志中快速筛出“坏东西”。
- 访问日志侧(定位扫描、爆破、敏感路径探测)
- 高频登录爆破:统计对登录接口发起POST请求的IP频次
grep “POST /login.php” /var/log/httpd/access_log | awk ‘{print $1}’ | sort | uniq -c | sort -nr - 可疑UA与扫描器特征:直接匹配已知扫描工具指纹
grep -i “sqlmap|nikto|wget|curl|harvest” /var/log/httpd/access_log - 敏感路径探测:关注对常见管理后台、工具页面的访问
grep -i “wp-admin|wp-login|adminer|phpmyadmin” /var/log/httpd/access_log
- 高频登录爆破:统计对登录接口发起POST请求的IP频次
- 错误日志侧(定位漏洞利用痕迹)
- SQL注入线索:搜索SQL语法错误或典型注入关键词
grep -i “union|select.*from|order by.*–|syntax error” /var/log/httpd/error_log - 目录遍历线索:查找包含路径穿越符的请求
grep -i “../” /var/log/httpd/error_log
- SQL注入线索:搜索SQL语法错误或典型注入关键词
- PHP错误日志侧(定位代码层异常与潜在后门触发)
- 关键错误快速筛选:优先关注致命和解析错误
grep “PHP Fatal error” /var/log/php_errors.log grep “PHP Warning” /var/log/php_errors.log grep -E “(PHP Parse error|PHP Fatal error)” /var/log/php_errors.log - 堆栈跟踪定位入口点:利用调用堆栈追溯问题根源
grep -A 20 “Call Stack” /var/log/php_errors.log
- 关键错误快速筛选:优先关注致命和解析错误
- 系统侧关联(判断是否为同一来源)
- SSH暴力与成功登录:分析认证日志中的失败和成功记录
grep “Failed password” /var/log/secure | awk ‘{print $11}’ | sort | uniq -c | sort -nr
grep “Accepted password” /var/log/secure
- SSH暴力与成功登录:分析认证日志中的失败和成功记录
- 说明
- 以上路径基于CentOS/RHEL的常见默认配置。如果你的环境使用Nginx搭配PHP-FPM,请将相关路径替换为对应的
/var/log/nginx/access.log、/var/log/nginx/error.log以及/var/log/php-fpm/error.log。
- 以上路径基于CentOS/RHEL的常见默认配置。如果你的环境使用Nginx搭配PHP-FPM,请将相关路径替换为对应的
三 自动化监控与告警
手动排查毕竟费时费力,构建自动化防线才能做到7x24小时值守。
- Fail2ban(基于日志自动封禁)
- 安装:
sudo yum install fail2ban - 配置示例(监控PHP-FPM错误日志,触发后封禁600秒):
[DEFAULT] bantime = 600 findtime = 600 maxretry = 3 [php-fpm] enabled = true filter = php-fpm action = iptables-multiport[name=PHP, port=“http,https”, protocol=tcp"] logpath = /var/log/php-fpm/error.log - 启动:
sudo systemctl start fail2ban && sudo systemctl enable fail2ban
- 安装:
- 日志汇总与报表
- Logwatch:通过
sudo yum install logwatch安装。它可以配置为每日发送邮件摘要,非常适合用于日常安全审计,快速浏览关键事件。
- Logwatch:通过
- 集中化与可视化
- ELK Stack(Elasticsearch+Logstash+Kibana):这是更专业的解决方案。通过Logstash收集并结构化解析Apache、Nginx、PHP等日志,然后在Kibana中建立仪表盘,可视化展示错误趋势、攻击源IP分布、高频错误类型排名等。更重要的是,可以基于阈值设置实时告警,让威胁无处遁形。
四 发现后的处置与加固
一旦从日志中发现了攻击迹象,接下来的动作必须快、准、稳。
- 立即处置
- 第一时间对攻击源IP实施临时封禁,可以使用iptables命令或借助上文提到的Fail2ban。同时,立即在服务器上复核,检查是否已被植入WebShell或其他可疑文件。
- 借助PHP错误日志中的“Call Stack”信息,精准定位到触发异常的具体文件和代码行号。优先将该文件下线或进行紧急修补,阻断攻击链,然后再详细回溯请求来源和攻击参数。
- 代码与配置加固
- 强化php.ini配置:确保错误信息记录到日志而非显示给用户。
error_reporting = E_ALL display_errors = Off log_errors = On error_log = /var/log/php_errors.log - 禁用危险函数:根据业务实际情况,在php.ini中禁用不必要的危险函数。一个严格的禁用列表可以参考:
disable_functions = exec,system,passthru,shell_exec,eval,assert,popen,proc_open,`(base64_decode|str_rot13|chr\(|file_put_contents\(.*\$_|preg_replace.*/e)` - 深度清理与修复:结合文件完整性监控工具和专业的Webshell扫描工具,彻底清理已存在的后门。最后,务必修复导致被攻击的原始漏洞点,这才是治本之策。
- 强化php.ini配置:确保错误信息记录到日志而非显示给用户。
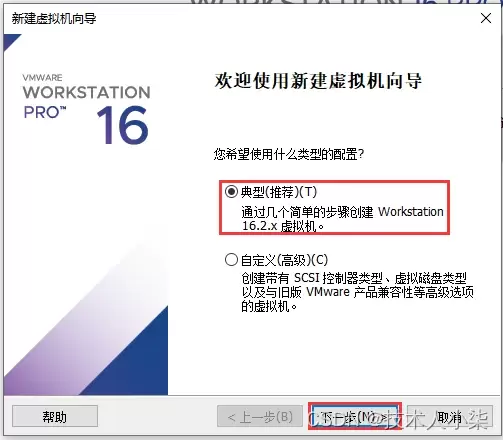
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



