

dmesg中的安全相关消息需关注吗
需要关注,并且应当纳入日常巡检与应急响应流程 dmesg,这个记录内核环形缓冲区事件的工具,往往是系统异常的第一吹哨人。从权限认证、模块加载,到硬件驱动、网络接口状态,许多关键的安全线索都会第一时间在这里浮现。在现代系统中,它通常与 systemd-journald 协同工作,通过 journalc
需要关注,并且应当纳入日常巡检与应急响应流程
dmesg,这个记录内核环形缓冲区事件的工具,往往是系统异常的第一吹哨人。从权限认证、模块加载,到硬件驱动、网络接口状态,许多关键的安全线索都会第一时间在这里浮现。在现代系统中,它通常与 systemd-journald 协同工作,通过 journalctl -k 命令也能方便地查看内核日志。值得注意的是,不少发行版默认放宽了对 /dev/kmsg 的访问限制,这意味着非特权用户也可能读到部分内核日志。因此,及早关注并分析这些信息,对于降低潜在风险至关重要。
应重点留意的异常信号
那么,哪些信号值得我们拉响警报呢?
- 认证与授权相关提示:例如出现 “auth: invalid promiscuous mode policy” 这类信息,很可能意味着网卡被意外或恶意地置于了混杂模式。这通常是网络监听或异常配置的前兆,需要立即核查相关接口和策略。
- 内核安全机制告警:比如 SELinux 的拒绝访问记录、权限或能力变更失败等。此外,可疑的内核模块加载或卸载、异常的硬件(如USB设备)插拔事件,都可能是攻击者在尝试植入后门或进行提权。
- 资源与稳定性信号:系统触发 OOM killer(内存耗尽杀手)、CPU温度过高等。攻击者有时会故意制造资源耗尽的情况,以引发服务拒绝,或借此掩盖其真正的恶意行为。
- 网络异常:网络接口反复 up/down、驱动报错等。这类现象可能伴随着链路劫持或恶意虚拟网卡、驱动的介入,需要结合其他日志进行综合判断。
以上这些信号在 dmesg 中较为典型,一旦出现,就应该被视为一个明确的信号,需要立即结合系统日志进行进一步的取证和处置。
高效查看与安全排查命令
面对海量日志,如何快速定位问题?下面这些命令组合能帮你事半功倍。
- 实时监控:
dmesg -w:实时跟踪新产生的内核日志条目。journalctl -k -f:同样是实时跟踪,但通过 journal 接口查看内核日志。
- 按级别筛选:
dmesg -l err,warn:只显示错误和警告级别的信息,快速聚焦最严重的问题。
- 提升时间可读性:
dmesg -T:将时间戳转换为本地易读的时间格式,方便进行时间线比对。
- 关键字聚焦安全:
dmesg | grep -iE “auth|selinux|module|usb|eth|tpm|rdseed|OOM”:使用正则表达式过滤出与安全高度相关的关键词,一网打尽潜在风险点。
- 权限与合规检查:
- 检查 dmesg 访问限制:
sysctl kernel.dmesg_restrict。如果返回值为1,则表示只有 root 用户才能读取内核日志,这是一个重要的安全加固设置。
- 检查 dmesg 访问限制:
灵活运用这些命令,可以快速定位安全线索,并与系统级的其他日志(如认证日志)进行联动分析,从而勾勒出更完整的事件图谱。
处置与加固建议
发现了异常,接下来该怎么办?这里有一套从应急响应到长效加固的组合拳。
- 网络接口异常处置:一旦发现网卡混杂模式等异常,应立即核查相关网卡配置和安全策略,确认是否存在未授权的网络抓包或监听行为。
- SELinux告警处理:首先使用
getenforce或sestatus命令确认 SELinux 的当前状态。根据告警信息修复策略,或在排障时临时切换到 permissive 模式,问题解决后务必切回 enforcing 模式以保证安全。 - 限制日志暴露面:通过设置
kernel.dmesg_restrict=1,将内核日志的读取权限严格限制在 root 用户,这是减少信息泄露风险的有效手段。 - 交叉验证与关联分析:务必结合系统认证审计日志进行交叉验证,不同发行版的日志位置略有不同:
- Ubuntu/Debian 系:
/var/log/auth.log - RHEL/CentOS 系:
/var/log/secure
- Ubuntu/Debian 系:
- 取证与隔离:保留完整的相关日志和时间线信息。在高度可疑的情况下,应考虑先将受影响的主机进行网络隔离,再进行深度的排查和恢复工作,避免威胁扩散。
遵循以上步骤,可以在发现异常后快速控制风险、降低损失,并显著提升后续取证的效率和准确性。
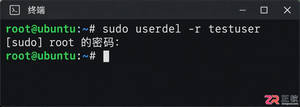
掌握Linux中删除用户和用户组的正确方法,避免残留文件和进程冲突。本文深入解析userdel和groupdel命令的参数用法,提供处理“用户仍在使用”等常见错误的实战方案。
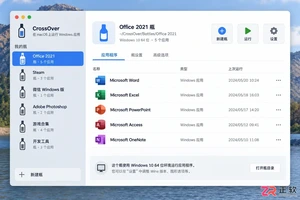
遇到CrossOver运行错误或需要更新版本时,如何彻底卸载旧版并干净重装?本教程详解macOS和Linux下的卸载步骤、残留文件清理方法及官方下载渠道,确保软件环境纯净稳定。




AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

AnyDesk macOS版是一款适用于远程办公、设备维护和客户支持的远程桌面工具,可连接并操作异地计算机,支持文件传输、无人值守访问、会话权限控制及跨平台协作。


AirServer Windows版可把电脑变成AirPlay、Google Cast和Miracast无线投屏接收端,适合会议演示、课堂教学及家庭大屏分享。发送设备通常无需另装客户端,并可同时接收和智能排列多个镜像会话。

AlwaysUp是一款面向Windows的系统服务注册与程序托管工具,可让普通应用、脚本及批处理在无人登录时随系统启动,并通过状态检测、异常重启、资源监控和邮件通知保障关键任务持续运行。


