

iptables怎样实现流量整形
iptables:不止于防火墙,更是流量整形的得力助手 提到Linux系统中的iptables,大家的第一反应通常是防火墙。没错,它确实是配置内核防火墙规则的核心命令行工具。但它的能力可不止于此,你知道吗?iptables还能巧妙地用于实现基础的流量整形。 所谓流量整形,简单来说,就是主动控制数据包
iptables:不止于防火墙,更是流量整形的得力助手
提到Linux系统中的iptables,大家的第一反应通常是防火墙。没错,它确实是配置内核防火墙规则的核心命令行工具。但它的能力可不止于此,你知道吗?iptables还能巧妙地用于实现基础的流量整形。
所谓流量整形,简单来说,就是主动控制数据包的发送速率,让网络流量变得平滑、有序,从而有效避免突发流量导致的网络拥塞。在Linux生态里,要实现更精细、复杂的流量控制,我们通常会请出另一位专业选手——tc(Traffic Control)工具。而iptables的妙用就在于,它能与tc强强联合,通过给数据包“打标签”的方式,来精准地控制它们的传输优先级和速率。
下面,我们就来梳理一下如何将这两者结合,完成一次基本的流量整形配置。整个过程可以分解为几个清晰的步骤:
第一步:创建排队规则(qdisc)
万事开头难,但第一步其实很明确:为你需要管理的网络接口创建一个排队规则。这里我们以层次化令牌桶算法为例,使用htb。命令如下:
tc qdisc add dev eth0 root handle 1: htb default 30在这条命令里,eth0代表你的目标网络接口,而1:则是为这个qdisc设定的句柄,相当于它的唯一标识。
第二步:创建带宽类(class)
规则建立好了,接下来就需要划分“车道”,也就是创建类,并为它们分配具体的带宽资源。例如:
tc class add dev eth0 parent 1: classid 1:1 htb rate 1mbit ceil 1mbit这里,1:1是新建类的句柄。rate参数定义了该类能保证获得的最低带宽,而ceil则设定了它所能使用的最大带宽上限。这就好比给不同的数据流划分了明确的车道和速度限制。
第三步:用iptables标记数据包
现在轮到iptables登场了。我们需要利用它的mangle表,来精准“捕获”并标记那些我们希望进行整形的数据包。比如,我们想对所有发往Web服务端口(80)的TCP流量进行整形:
iptables -t mangle -A POSTROUTING -p tcp --dport 80 -j MARK --set-mark 1执行这条规则后,所有符合条件的出站数据包都会被标记为数字1。
第四步:创建过滤器(filter)进行关联
标记已经完成,但标记和数据类还是两套系统。这时就需要一个“调度员”——过滤器,来将打了标记的数据包引导到我们预设的带宽类中去。命令如下:
tc filter add dev eth0 protocol ip parent 1:0 prio 1 handle 1 fw flowid 1:1这条过滤器的规则很关键:它告诉系统,将所有标记为1(handle 1 fw)的数据包,都定向到之前创建的类1:1中。至此,从标记到限流的管道就完全打通了。
第五步:监控与调整
配置完成并不意味着结束,恰恰是优化的开始。网络状况千变万化,我们需要持续监控整形的效果。使用以下命令可以查看详细的统计信息:
tc -s qdisc ls dev eth0
tc -s class ls dev eth0通过观察输出中的数据包队列、发送速率等信息,你可以判断当前的带宽分配是否合理,并根据实际需求回头调整qdisc或class的参数,比如rate、ceil,甚至尝试不同的调度算法。
需要提醒的是,以上只是一个最基础的演示案例。真实的网络环境往往复杂得多,实际的流量整形配置可能需要创建多级类、使用更复杂的过滤条件,或者结合其他队列规则。另外,iptables和tc的具体语法和行为,也可能因Linux发行版或内核版本的不同而略有差异。
因此,在将任何配置应用于生产环境之前,务必充分理解你自己的系统架构和网络需求,并仔细查阅相关版本的技术文档。磨刀不误砍柴工,充分的准备是成功实施流量管理策略的关键。
掌握Linux中删除用户和用户组的正确方法,避免残留文件和进程冲突。本文深入解析userdel和groupdel命令的参数用法,提供处理“用户仍在使用”等常见错误的实战方案。
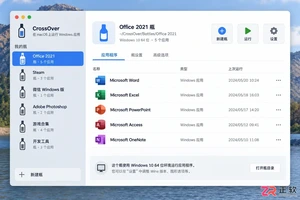
遇到CrossOver运行错误或需要更新版本时,如何彻底卸载旧版并干净重装?本教程详解macOS和Linux下的卸载步骤、残留文件清理方法及官方下载渠道,确保软件环境纯净稳定。




AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

AnyDesk macOS版是一款适用于远程办公、设备维护和客户支持的远程桌面工具,可连接并操作异地计算机,支持文件传输、无人值守访问、会话权限控制及跨平台协作。


AirServer Windows版可把电脑变成AirPlay、Google Cast和Miracast无线投屏接收端,适合会议演示、课堂教学及家庭大屏分享。发送设备通常无需另装客户端,并可同时接收和智能排列多个镜像会话。

AlwaysUp是一款面向Windows的系统服务注册与程序托管工具,可让普通应用、脚本及批处理在无人登录时随系统启动,并通过状态检测、异常重启、资源监控和邮件通知保障关键任务持续运行。


