

Go语言在Linux中的容器化实践
Go 在 Linux 的容器化实践 将 Go 应用塞进容器,早已是云原生时代的标配操作。但如何从“能跑”到“跑得好、跑得稳”,这里面有不少门道。今天,我们就来聊聊从快速上手到生产级部署的全流程要点。 一 环境准备与快速上手 万事开头先搭环境。在 Ubuntu 或 CentOS 上,安装并启动 Doc
Go 在 Linux 的容器化实践
将 Go 应用塞进容器,早已是云原生时代的标配操作。但如何从“能跑”到“跑得好、跑得稳”,这里面有不少门道。今天,我们就来聊聊从快速上手到生产级部署的全流程要点。
一 环境准备与快速上手
万事开头先搭环境。在 Ubuntu 或 CentOS 上,安装并启动 Docker 是第一步,用 docker --version 验证一下,确保一切就绪。
接下来,从一个最简化的 Go HTTP 服务开始。下面这段代码 main.go,相信每个 Gopher 都写过:
- package main
- import (“fmt”; “net/http”)
- func main() {
- http.HandleFunc(“/”, func(w http.ResponseWriter, r *http.Request){
- fmt.Fprintf(w,“Hello, Dockerized Go!”)
- })
- http.ListenAndServe(“:8080”, nil)
- }
代码有了,如何把它变成容器?两条命令搞定:
- 构建镜像:
docker build -t my-go-app:latest . - 运行容器:
docker run -d -p 8080:8080 --name my-go-container my-go-app:latest
最后,用 curl http://localhost:8080 验证一下,看到熟悉的 “Hello, Dockerized Go!” 输出,恭喜,你的第一个 Go 容器应用已经跑起来了。
二 生产级 Dockerfile 与多阶段构建
快速演示的 Dockerfile 通常很简单,但真要上生产,就得换个思路了。核心目标很明确:镜像要小,运行要安全。多阶段构建加上静态编译,是达成这一目标的黄金组合。
来看一个生产级的 Dockerfile 示例,它包含了非 root 用户运行和 CA 证书配置:
- # syntax=docker/dockerfile:1
- FROM golang:1.21 AS builder
- WORKDIR /app
- COPY go.mod go.sum ./
- RUN go mod download
- COPY . .
- RUN CGO_ENABLED=0 GOOS=linux go build -o /app/main
- FROM alpine:latest AS runtime
- RUN apk --no-cache add ca-certificates
- WORKDIR /root/
- COPY --from=builder /app/main .
- EXPOSE 8080
- USER 1000:1000
- CMD [“/root/main”]
这个写法有几个关键点,值得展开说说:
- 多阶段构建:这是“瘦身”秘诀。最终镜像只包含编译好的二进制文件和必要的 CA 证书,甩掉了完整的 Go 编译环境。效果有多明显?镜像体积从 ~1GB 降到 ~10MB 量级,是常有的事。
- 静态编译:通过
CGO_ENABLED=0关闭 CGO,让 Go 程序编译为静态二进制,不依赖宿主机的动态链接库。这样一来,镜像能在任何 Linux 发行版上无缝运行,兼容性极佳。 - 安全加固:使用非 root 用户(USER 1000:1000)运行容器是基本原则,能有效限制潜在攻击的影响范围。同时,务必避免使用浮动的
latest标签,而应固定具体版本,并从可信源获取基础镜像。
三 构建运行与验证常用命令
镜像构建好后,日常的运维操作离不开几条核心命令。除了前面提到的构建和运行,还有几个非常实用的:
- 查看日志:
docker logs -f my-go-container,这个-f参数可以让你实时追踪日志输出,排查问题必备。 - 进入容器调试:
docker exec -it my-go-container /bin/sh,当需要检查容器内部状态时,这条命令就是你的“手术刀”。
如果本地开发涉及多个服务(比如你的 Go 应用还需要连接数据库),那么引入 Docker Compose 会让生活轻松很多。一个简单的 docker-compose.yml 示例:
- version: ‘3’
- services:
- app:
- build: .
- ports: [“8080:8080”]
之后,只需要一句 docker-compose up(或 docker compose up)就能启动整个应用栈。
四 安全与优化清单
到了生产环境,细节决定成败。下面这份清单,涵盖了从镜像构建到运行时配置的关键安全与优化项:
- 镜像与基础:
- 永远为基础镜像和你的应用镜像固定版本标签,例如
golang:1.21,彻底告别不稳定的latest。 - 基础镜像的选择上,优先考虑 Alpine、Distroless 甚至 scratch 这类极简镜像,从源头减小攻击面。
- 永远为基础镜像和你的应用镜像固定版本标签,例如
- 运行身份与权限:
- 在 Dockerfile 中使用
USER指令,以非 root 用户(如 UID 1000)运行容器进程。 - 在 Kubernetes 或安全要求高的场景,考虑以非特权模式运行容器。
- 在 Dockerfile 中使用
- 构建与缓存:
- 巧妙利用 Docker 层缓存:先复制
go.mod和go.sum文件并执行go mod download,然后再复制源代码。这样,只要依赖没变,后续构建就能复用缓存层,极大加速构建过程。 - 配置
.dockerignore文件,排除.git目录、日志文件、甚至 Dockerfile 本身等无关内容,让构建上下文保持精简。
- 巧妙利用 Docker 层缓存:先复制
- 配置与密钥:
- 应用配置应通过环境变量(
ENV或-e)注入,实现环境无关。 - 所有敏感信息(如数据库密码、API密钥)必须使用 Docker Secret 或 Kubernetes Secret 管理,严禁硬编码在镜像或代码中。
- 应用配置应通过环境变量(
- 漏洞扫描与合规:
- 定期使用
docker scan或集成第三方安全工具(如 Trivy, Clair)对生产镜像进行漏洞扫描,防患于未然。
- 定期使用
五 进阶 Kubernetes 部署要点
当应用需要更高的可用性和弹性时,Kubernetes 便成了自然的选择。要让 Go 应用在 K8s 集群里如鱼得水,需要在应用侧和部署侧都做些准备。
首先,应用本身需要具备云原生特性:
- 健康检查:暴露
/healthz、/ready、/live等端点,供 K8s 的 Readiness 和 Liveness 探针使用,这是实现自愈和流量管理的基础。 - 优雅关闭:监听 SIGTERM 信号,在收到终止指令后,预留一段有限时间(Graceful Shutdown Period)来完成正在处理的请求,避免粗暴中断。
- 结构化日志与配置外化:输出 JSON 等格式的结构化日志,便于收集分析;同时将配置抽离到 ConfigMap 和 Secret 中。
其次,在 Kubernetes 的部署描述文件中,需要关注:
- 资源与发布策略:在 Deployment 中明确声明副本数、资源请求与限制(requests/limits),并配置合适的滚动更新策略。
- 服务暴露:通过 Service(ClusterIP/NodePort/LoadBalancer)对外提供服务,复杂路由需求可以借助 Ingress 实现。
- 模板化与可观测性:使用 Helm 进行多环境的模板化部署;集成 Prometheus 和 Grafana 来构建监控与告警体系。
一个快速的 K8s 部署片段示例如下:
- readinessProbe/httpGet: path: /ready, port: 8080
- livenessProbe/httpGet: path: /live, port: 8080
- image: your-registry/app:v1
通过 kubectl apply -f deployment.yaml 即可部署。后续的滚动升级与回滚,则可以方便地使用 kubectl rollout 系列命令来管理。
从单机容器到 Kubernetes 集群,Go 应用的容器化之路至此铺开。遵循这些实践,你的应用不仅能跑起来,更能跑得稳健、高效。
掌握Linux中删除用户和用户组的正确方法,避免残留文件和进程冲突。本文深入解析userdel和groupdel命令的参数用法,提供处理“用户仍在使用”等常见错误的实战方案。
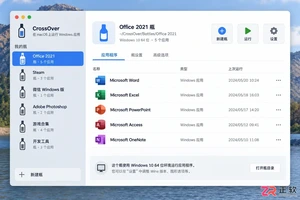
遇到CrossOver运行错误或需要更新版本时,如何彻底卸载旧版并干净重装?本教程详解macOS和Linux下的卸载步骤、残留文件清理方法及官方下载渠道,确保软件环境纯净稳定。




AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

AnyDesk macOS版是一款适用于远程办公、设备维护和客户支持的远程桌面工具,可连接并操作异地计算机,支持文件传输、无人值守访问、会话权限控制及跨平台协作。
Fuzor Windows版是一套面向建筑、工程与施工团队的BIM/VDC平台,可汇集多来源模型和进度数据,完成实时可视化、4D施工推演、场地物流规划、问题检查、成果演示及团队协同。
Gety Windows版是一款本地AI文件搜索工具,可索引电脑中的文档和图片,通过全文搜索、语义检索与OCR快速定位内容,并提供原版式预览、筛选和AI工具连接功能。
iMazing Windows版是一款面向iPhone、iPad和iPod用户的本地设备管理工具,可在电脑上完成多版本备份、照片与音乐传输、信息导出、应用数据管理以及新旧设备迁移。


