

PHP在Ubuntu上如何安全运行
Ubuntu上安全运行PHP的实用清单 在Ubuntu服务器上部署PHP应用,安全是地基,不容半点马虎。这份清单旨在提供一套从系统到代码的纵深防御策略,帮你把安全风险降到最低。记住,安全不是一次性的配置,而是一个持续的过程。 一 系统与PHP基础加固 一切安全始于基础。首先,确保你的系统和PHP版本
Ubuntu上安全运行PHP的实用清单
在Ubuntu服务器上部署PHP应用,安全是地基,不容半点马虎。这份清单旨在提供一套从系统到代码的纵深防御策略,帮你把安全风险降到最低。记住,安全不是一次性的配置,而是一个持续的过程。
一 系统与PHP基础加固
一切安全始于基础。首先,确保你的系统和PHP版本处于受支持的状态。一个简单的sudo apt update && sudo apt upgrade -y就能堵上许多已知漏洞。在PHP版本选择上,优先考虑如PHP 8.2这样的长期支持版,它们通常拥有更长的安全维护周期。
接下来,调整PHP的核心配置。面向公网的环境,错误回显必须关闭,转而将错误记录到日志中。这能有效防止攻击者通过错误信息窥探你的服务器路径、数据库凭据等敏感数据。具体操作是:设置display_errors = Off、log_errors = On,并指定一个如/var/log/php_errors.log的日志文件。
同样,隐藏PHP版本信息(expose_php = Off)能让攻击者少一个信息收集的渠道。为了抑制命令执行与代码注入这类高危攻击,务必在disable_functions列表中禁用诸如exec、system、eval、phpinfo等函数。
远程文件包含是另一个常见漏洞源,通过设置allow_url_fopen = Off和allow_url_include = Off可以将其彻底关闭。同时,使用open_basedir指令将PHP脚本可访问的目录锁定在必要的范围内,例如/var/www/html:/tmp,这能有效限制攻击者在服务器上的横向移动。
最后,别忘了通过max_execution_time、memory_limit等参数控制脚本的资源占用,这是缓解资源耗尽型拒绝服务攻击(DoS)的基础手段。所有配置修改完成后,别忘了重启对应的Web服务或PHP-FPM服务使其生效。
二 Web服务器与PHP-FPM安全配置
Web服务器是PHP与外界交互的网关,它的配置至关重要。
- Apache
- 从隐藏版本信息开始:在/etc/apache2/conf-a vailable/security.conf中将
ServerTokens设为Prod。 - 精简即安全,禁用像
xmlrpc这类非必需模块(sudo a2dismod xmlrpc)。 - 启用ModSecurity(
libapache2-mod-security2)这类Web应用防火墙(WAF)模块,并加载OWASP核心规则集(CRS),能为你的应用提供一道额外的防护墙。 - 在虚拟主机配置中,可以对敏感目录施加更严格的限制,例如:
Options Indexes FollowSymLinks
AllowOverride All
Require all granted
php_admin_value open_basedir "/var/www/html:/tmp"
- 从隐藏版本信息开始:在/etc/apache2/conf-a vailable/security.conf中将
- Nginx
- 与PHP-FPM通信时,优先使用Unix socket而非网络端口,例如:
fastcpass unix:/run/php/php8.2-fpm.sock;,这能避免服务暴露在网络上。 - 通过配置直接拒绝对敏感文件的访问,简单有效:
location ~ /\.ht { deny all; } location = /xmlrpc.php { deny all; } - 对于用户上传目录,必须禁止其中PHP文件的执行,切断一条常见的攻击路径:
location /uploads/ {
    location ~ \.php$ { deny all; }
}
- 与PHP-FPM通信时,优先使用Unix socket而非网络端口,例如:
- PHP-FPM(池配置:/etc/php/{version}/fpm/pool.d/www.conf)
- 始终以非特权用户(如
www-data)运行PHP-FPM进程,遵循最小权限原则。 - 合理设置
pm.max_children和pm.max_requests,既能保证性能,又能控制资源消耗和进程生命周期,避免内存泄漏等问题长期累积。 - 配置修改后,执行
systemctl restart php8.2-fpm重启服务。
- 始终以非特权用户(如
三 文件系统与权限
错误的文件权限是导致网站被篡改的常见原因。一个黄金法则是:网站目录的所有权归Web服务用户(如www-data),目录权限设为755,文件权限设为644。对于包含数据库密码等信息的配置文件(如config.php),权限应收紧至600,确保只有所有者可读可写。
sudo chown -R www-data:www-data /var/www/html
sudo find /var/www/html -type d -exec chmod 755 {} \;
sudo find /var/www/html -type f -exec chmod 644 {} \;
sudo chmod 600 /var/www/html/config.php另一个关键策略是上传目录隔离。理想情况下,用户上传的文件不应存放在Web根目录下,而是放在一个独立的目录(如/var/uploads)。然后,通过Web服务器配置(见上节Nginx示例)明确禁止该目录下的任何PHP文件被执行,这样即使恶意文件被上传,也无法触发。
四 网络与运行时防护
网络层面是抵御外部攻击的第一道防线。
- 防火墙:启用UFW(Uncomplicated Firewall),只开放必要的端口,例如
sudo ufw allow 'Apache Full'或sudo ufw allow 'Nginx Full',然后sudo ufw enable启用它。 - 入侵防护:Fail2ban是个得力助手。它能监控日志,当发现如SSH暴力破解、Web登录频繁失败等行为时,自动临时封禁IP地址。
- 强制HTTPS:如今,全站HTTPS已是标配。使用Let‘s Encrypt可以免费获取SSL证书。对于Apache,安装
certbot python3-certbot-apache后运行sudo certbot --apache -d yourdomain.com;Nginx则对应安装certbot python3-certbot-nginx并执行相应命令。Certbot会自动帮你配置好证书并设置HTTP到HTTPS的301重定向。 - 运行时最小权限:利用AppArmor这样的强制访问控制(MAC)系统,可以为PHP-FPM进程加载一个安全策略文件(如
sudo aa-enforce /etc/apparmor.d/usr.sbin.php-fpm),严格限制其能访问的文件、目录和网络端口,即使服务被攻陷,也能将破坏范围限制在笼中。
五 代码与数据安全措施
无论外围防护多严密,不安全的代码始终是最大的风险。因此,开发者自身的安全编码实践至关重要。
- 输入校验与输出编码:对所有用户输入进行严格的过滤和类型检查。在将数据输出到HTML页面时,必须使用htmlspecialchars($str, ENT_QUOTES, ‘UTF-8’)进行编码,这是防御跨站脚本攻击(XSS)最基本也是最有效的方法。
- 数据库安全:使用PDO或MySQLi的预处理语句(Prepared Statements)来执行所有数据库查询。这能从根本上杜绝SQL注入漏洞。
- 密码存储:永远不要明文存储密码。使用
password_hash($password, PASSWORD_DEFAULT)进行哈希,验证时使用password_verify()。 - 会话安全:在PHP配置或代码中,确保设置
session.cookie_httponly = On(防止Ja vaScript窃取Cookie)、session.cookie_secure = On(仅HTTPS传输)和session.cookie_samesite = Strict(防御跨站请求伪造)。用户登录成功后,调用session_regenerate_id(true)来更新会话ID。 - 依赖与日志:如果你的项目使用Composer管理依赖,定期运行
composer audit来检查已知的库漏洞。安全是一个持续监控的过程,务必定期查看/var/log/php_errors.log、Web服务器的访问日志和错误日志。对于极其敏感的环境,甚至可以考虑使用auditd对关键目录(如/var/www/html)的所有文件访问操作进行审计。
遇到Git合并冲突别慌张,本文详解冲突产生的原因及标准处理流程,涵盖查看冲突文件、理解标记含义、手动修改代码及完成合并提交的完整步骤,助你高效解决协作开发中的代码冲突问题。
深入对比Java中获取当前时间戳的两种主流方式:System.currentTimeMillis与java.time.Instant。分析二者的精度差异、API设计、时钟回拨影响与实际选型建议。
针对大数据工程场景,系统对比Java、Scala与Python在执行性能、生态结合、开发效率和维护成本上的核心差异,给出清晰的架构选型依据与落地方案。
深入解析Java常量命名标准、大写下划线语义规则,剖析接口常量反模式的危害与本质原因,并提供枚举、不可实例化常量工具类等工业级最佳替代方案。
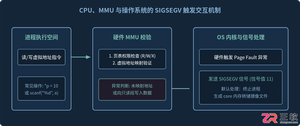
针对C语言常见的段错误(Segmentation fault)问题,详细剖析内存非法访问根因,提供结合GDB、Core Dump与AddressSanitizer的标准化排查解决步骤与预防方法。
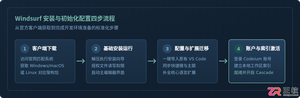
本文提供全面的Windsurf开发工具安装与使用详细教程,覆盖客户端下载安装、环境配置与VS Code插件迁移、Cascade核心协作中枢使用技巧、Chat与Write双模式实战及高效开发规范。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
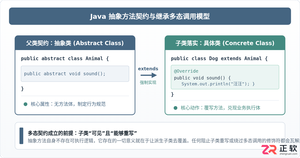
深入剖析Java中抽象方法为何严禁使用private和static修饰符。从面向对象契约规范、方法继承重写、JVM动态绑定(invokevirtual)与静态解析(invokestatic)等底层机制展开详细推导,结合编译报错示例与全景对比,彻底理清修饰符限制背后的设计逻辑。
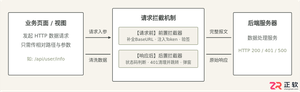
详细讲解uni-app中网络请求拦截的配置方法与实现路径,包含uni.addInterceptor原生API拦截与Promise二次封装方案、Token注入、全局错误处理及踩坑提醒。




IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


