

如何在Ubuntu上防止PHP注入攻击
在 Ubuntu 上防止 PHP 注入攻击的实用清单 对于任何在 Ubuntu 上运行 PHP 应用的管理员或开发者而言,安全防护从来不是一道选择题。面对层出不穷的注入攻击,一套从系统到代码的纵深防御策略,是守住阵地的关键。下面这份清单,将帮你系统地加固防线。 一 基础防护与环境加固 一切安全都始于
在 Ubuntu 上防止 PHP 注入攻击的实用清单
对于任何在 Ubuntu 上运行 PHP 应用的管理员或开发者而言,安全防护从来不是一道选择题。面对层出不穷的注入攻击,一套从系统到代码的纵深防御策略,是守住阵地的关键。下面这份清单,将帮你系统地加固防线。
一 基础防护与环境加固
一切安全都始于一个稳固的基础。这一步的目标,是收紧 PHP 运行环境的口子,让攻击者无从下手。
- 保持系统与 PHP 为最新稳定版:这听起来是老生常谈,但却是最有效的一招。定期执行
sudo apt update && sudo apt upgrade -y,及时修补已知漏洞,能堵住大部分自动化攻击。 - 关闭错误回显、开启错误日志:生产环境下,向用户展示错误详情无异于给黑客递地图。务必设置
display_errors = Off,同时开启log_errors = On并指定路径如error_log = /var/log/php_errors.log,将错误信息只留给管理员。 - 禁用高危函数:像
eval,exec,system这类函数,是命令执行和代码注入的“捷径”。除非业务绝对需要,否则应在disable_functions中将其禁用,从根本上降低风险。 - 限制文件上传与请求体大小:无限制的上传是灾难的开始。通过
upload_max_filesize = 2M和post_max_size = 8M等配置,可以有效减轻资源耗尽和恶意文件上传的威胁。 - 禁止远程文件包含与 URL 执行:将
allow_url_fopen和allow_url_include设为Off,能彻底切断通过 URL 加载并执行远程恶意代码的路径。 - 开启 OPcache 提升性能并减少代码注入面:启用 OPcache(
opcache.enable=1)不仅能提升性能,其字节码缓存机制也能在一定程度上增加直接文件篡改后执行的难度。 - 隐藏 PHP 版本信息:将
expose_php = Off,别在 HTTP 头里告诉别人你用的具体版本,避免攻击者针对特定版本漏洞进行打击。 - 限制脚本资源:通过
max_execution_time,memory_limit,max_input_vars等参数,给脚本执行套上“紧箍咒”,防止资源耗尽型攻击。 - 使用 open_basedir 限制目录访问:如果业务允许,配置
open_basedir(例如:/var/www/html:/tmp)可以将 PHP 脚本的活动范围锁死在指定目录内,这是非常有效的隔离手段。 - 最后别忘了:任何 PHP 配置修改后,都需要重启对应的 PHP-FPM、Apache 或 Nginx 服务才能生效。
二 Web 服务器与运行时隔离
配置好 PHP 本身只是第一步,承载它的 Web 服务器同样需要精细化的安全策略。
- Apache 用户:可以考虑安装并启用 mod_security(Web 应用防火墙)和 mod_evasive(防暴力破解)模块。安装命令通常如
sudo apt install libapache2-mod-security2,启用后重启服务。同时,禁用像xmlrpc这类不必要的模块,并在配置中设置ServerTokens Prod来隐藏服务器详细版本信息。 - Nginx 用户:一个关键策略是对用户上传目录等敏感位置禁止 PHP 解析,防止上传的 WebShell 被运行。配置示例如下:
location ~ ^/(uploads|assets)/.*\.(php|php5|jsp)$ { deny all; } - 限制对敏感脚本的访问:无论是 WordPress 的
xmlrpc.php还是后台登录入口,都应严格限制访问。例如,直接全局禁用xmlrpc.php,或仅允许特定 IP 访问后台:location = /xmlrpc.php { deny all; } location = /wp-login.php { allow 192.168.1.1; # 替换为你的管理IP deny all; } - 启用防火墙:使用 UFW 这样的工具,只开放必要的端口(如 80, 443)。命令
sudo ufw allow ‘Apache Full’(或 ‘Nginx Full’)后,别忘了sudo ufw enable来激活它。
三 安全编码与输入处理
无论环境多么坚固,不安全的代码永远是最大的漏洞。这里有几条必须遵守的编码铁律。
- 数据库交互一律使用预处理语句:这是抵御 SQL 注入的终极铠甲。无论是 PDO 还是 MySQLi,都必须使用参数化查询。例如 PDO 的写法:
$stmt = $pdo->prepare(“SELECT * FROM users WHERE email = :email”); $stmt->bindParam(‘:email’, $email); $stmt->execute(); - 对所有用户输入执行“白名单验证”:不要相信任何来自客户端的输入。优先使用
filter_var()进行类型和格式校验,或使用严格的白名单正则表达式。- 验证邮箱:
filter_var($email, FILTER_VALIDATE_EMAIL) - 验证整数范围:
filter_var($age, FILTER_VALIDATE_INT, [“options”=>[“min_range”=>18,“max_range”=>120]]) - 用户名白名单正则:
preg_match(‘/^[a-zA-Z0-9_]{3,20}$/’, $username)
- 验证邮箱:
- 输出到 HTML 必须转义:防止跨站脚本(XSS)攻击,在将数据输出到 HTML 前,务必使用
htmlspecialchars($data, ENT_QUOTES, ‘UTF-8’)进行转义。 - 输出前可再做一次清理:对于不确定是否完全洁净的数据,在输出前可以使用
strip_tags()或FILTER_SANITIZE_SPECIAL_CHARS过滤器进行二次清理,移除不必要的 HTML 标签或特殊字符。 - 密码安全存储:永远不要明文存储密码。使用 PHP 内置的
password_hash()进行哈希存储,验证时使用password_verify()。
四 会话、加密与访问控制
当用户和数据进行交互时,会话安全、传输加密和严格的访问控制就构成了最后一道关键屏障。
- 加固会话 Cookie:为会话 Cookie 设置
HttpOnly和Secure属性,并建议使用SameSite=Strict策略。定期使用session_regenerate_id(true)更新会话 ID,并设置合理的会话生命周期(如session.gc_maxlifetime = 1800)。 - 强制使用 HTTPS:如今,全站 HTTPS 已是标配。使用 Let’s Encrypt 可以免费获取证书,并通过 Certbot 工具自动配置 Apache 或 Nginx。
- 严格的文件与目录权限:错误的权限设置是导致提权或文件泄露的常见原因。遵循最小权限原则:
- Web 根目录属主设为
www-data:www-data:sudo chown -R www-data:www-data /var/www/html - 目录权限设为 755,文件权限设为 644:
sudo find /var/www/html -type d -exec chmod 755 {} ;和sudo find /var/www/html -type f -exec chmod 644 {} ; - 敏感配置文件权限设为 600:
sudo chmod 600 /var/www/html/config.php
- Web 根目录属主设为
- 启用 AppArmor 限制 PHP-FPM:利用 Ubuntu 自带的 AppArmor 强制访问控制系统,可以严格限制 PHP-FPM 进程的权限范围,命令如
sudo aa-enforce /etc/apparmor.d/usr.sbin.php-fpm。 - 使用 Fail2Ban 自动封禁:安装并启用 Fail2Ban(
sudo apt install fail2ban && sudo systemctl enable --now fail2ban),让它自动分析日志,封禁进行暴力破解等恶意行为的 IP 地址。
五 日志、监控与审计
安全是一个持续的过程,而非一劳永逸的设置。完善的日志和监控,是你发现入侵迹象的眼睛。
- 开启并定期检查日志:养成定期查看 PHP 错误日志(
/var/log/php_errors.log)和 Web 服务器访问/错误日志的习惯。使用tail -f命令实时监控,能帮你第一时间发现异常。 - 使用 auditd 监控关键目录:通过 auditd 可以监控对网站目录的写入和属性变更,记录所有可疑操作。
- 安装:
sudo apt install auditd - 添加监控规则:
sudo auditctl -w /var/www/html -p wa -k php_files
- 安装:
- 定期进行依赖安全审计:如果使用 Composer,定期运行
composer audit检查依赖包的安全漏洞。对于系统层面,可以使用 Lynis、OSSEC 等工具进行安全巡检。
说到底,安全没有银弹。这份清单中的每一项,都是纵深防御体系中不可或缺的一环。将它们组合起来,持续监控,及时响应,才能为你的 Ubuntu PHP 应用构建起真正有效的安全护城河。
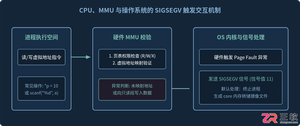
针对C语言常见的段错误(Segmentation fault)问题,详细剖析内存非法访问根因,提供结合GDB、Core Dump与AddressSanitizer的标准化排查解决步骤与预防方法。
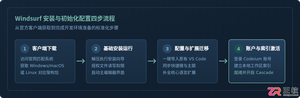
本文提供全面的Windsurf开发工具安装与使用详细教程,覆盖客户端下载安装、环境配置与VS Code插件迁移、Cascade核心协作中枢使用技巧、Chat与Write双模式实战及高效开发规范。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
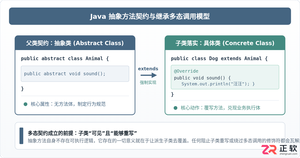
深入剖析Java中抽象方法为何严禁使用private和static修饰符。从面向对象契约规范、方法继承重写、JVM动态绑定(invokevirtual)与静态解析(invokestatic)等底层机制展开详细推导,结合编译报错示例与全景对比,彻底理清修饰符限制背后的设计逻辑。
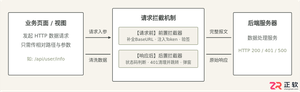
详细讲解uni-app中网络请求拦截的配置方法与实现路径,包含uni.addInterceptor原生API拦截与Promise二次封装方案、Token注入、全局错误处理及踩坑提醒。
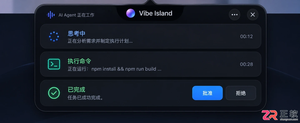
Vibe Island支持独立于macOS系统的语言设置。本文详解如何在Settings > General中将界面切换为简体中文,并验证Agent会话、审批按钮等核心功能的中文显示效果。
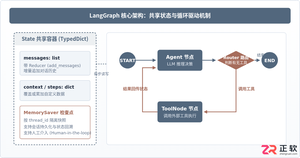
本篇LangGraph Python中文入门教程详解,系统梳理StateGraph状态机定义、节点编写、边与条件路由、检查点持久化(MemorySaver)等核心机制,提供从环境安装到完整循环智能体构建的代码示例与实操指导。
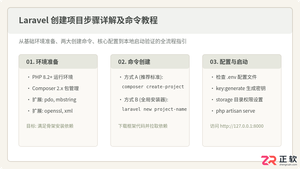
详解使用Composer与Laravel安装器创建Laravel项目的完整步骤、核心命令及环境配置,包含目录权限、环境文件与常见报错排查。




IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


