

C#怎么操作Windows防火墙 C#如何用代码添加删除和管理Windows防火墙规则【系统】
C#怎么操作Windows防火墙 C#如何用代码添加删除和管理Windows防火墙规则【系统】 用代码管理Windows防火墙,听起来简单,但实际操作时,那些看似不起眼的细节,往往就是导致程序抛出各种神秘错误代码的根源。今天,我们就来聊聊几个在C#中通过COM接口操作防火墙规则时,最容易踩坑的关键点
C#怎么操作Windows防火墙 C#如何用代码添加删除和管理Windows防火墙规则【系统】

用代码管理Windows防火墙,听起来简单,但实际操作时,那些看似不起眼的细节,往往就是导致程序抛出各种神秘错误代码的根源。今天,我们就来聊聊几个在C#中通过COM接口操作防火墙规则时,最容易踩坑的关键点。
用 INetFwRule 添加入站规则时,必须设置 Direction 和 Enabled
直接创建一个 INetFwRule 对象,不把关键属性填满就急着调用 FirewallPolicy.Rules.Add()?结果很可能是收到一个 0x80070057(参数错误)的“问候”。Windows防火墙的COM接口在设计上相当严格,Direction(规则方向)、Enabled(是否启用)和 Action(允许或阻止)这三项,是创建任何规则时的“铁三角”,缺一不可。
具体操作时,有几个细节值得注意:
Direction必须明确指定为NET_FW_RULE_DIRECTION_.IN(入站)或NET_FW_RULE_DIRECTION_.OUT(出站),设置为0或者留空都会导致失败。Action需要设定为NET_FW_ACTION_.ALLOW或NET_FW_ACTION_.BLOCK,别想当然地用布尔值去替代。Enabled属性必须显式赋值,哪怕是打算添加一条暂时禁用的规则,也要明确设为false。- 规则名称(
Name)最好加上具有唯一性的前缀(例如"MyApp-HTTP-In"),这样可以有效避免与系统内置或其他应用程序的规则产生混淆。
删除规则前先检查是否存在,否则 Rules.Remove() 会抛 0x80070490
防火墙规则的名字虽然不区分大小写,但要求完全匹配——也就是说,"myapp-port80" 和 "MyApp-Port80" 会被系统视为两条不同的规则。如果代码里直接调用 Rules.Remove("MyApp-Port80"),而没有事先验证这个名字的规则是否存在,那么一旦遇到拼写错误,或者规则已经被其他进程删除的情况,程序就会触发 E_ELEMENT_NOT_FOUND 错误(错误码 0x80070490)。
更安全的做法是:
- 在删除前,先用
Rules.Item(name)尝试获取一下规则对象,通过捕获可能抛出的COMException来判断规则是否存在。 - 或者,也可以遍历
Rules集合,使用rule.Name.Equals(name, StringComparison.OrdinalIgnoreCase)进行精确(且忽略大小写)的查找。 - 尤其在自动化脚本中,删除操作执行完毕后,不要默认规则已经消失。再次遍历确认一下,是个稳妥的好习惯。
修改已有规则要用 Rules.Item() 获取再改属性,不能直接 new 同名规则覆盖
这里有个常见的误解:Windows防火墙不支持“覆盖式”添加。即便你新建一个 INetFwRule 对象,并赋予了与现有规则完全相同的 Name,然后调用 Add() 方法,系统并不会用新规则替换旧规则,而是会直接报错 0x800700b7(大致意思是“文件已存在”)。
正确的修改姿势是:先通过 Rules.Item(name) 方法拿到原有规则的引用,然后直接修改这个引用对象的属性(比如 LocalPorts、RemoteAddresses)。修改完成后,无需调用任何特殊的保存方法——COM接口会自动将变更持久化到系统中。
修改属性时,也有几个“坑”需要留意:
LocalPorts属性支持设置为"8080,8081"这样的逗号分隔形式,但如果写成"8080-8081"这样的范围格式,操作会静默失败。- 修改
RemoteAddresses时,"192.168.1.0/24"这种CIDR格式的网段是有效的,但"192.168.1.*"这种通配符格式则不会被正确识别。 - 如果目标规则被组策略锁定(在企业域环境中很常见),那么即使你的代码执行成功,返回了成功状态,实际的防火墙策略也可能在后台被组策略重新覆盖掉。
需要管理员权限 + COM 初始化,否则 INetFwMgr 创建就失败
权限和运行环境是另一道坎。当调用 Activator.CreateInstance(Type.GetTypeFromCLSID(...)) 来创建 INetFwMgr 实例时,如果当前进程没有以管理员身份运行,你得到的很可能是一个 null 引用,或者直接抛出“访问被拒绝”的异常。
更隐蔽的情况是,如果没有正确调用 CoInitializeEx 来初始化COM(特别是在非UI线程中操作时),在某些Windows版本下,Rules.Add() 方法可能表面上执行成功,但实际上规则并没有被写入磁盘,等于做了无用功。
因此,下面几个步骤是必须的:
- 在程序的清单文件(manifest)中声明
requireAdministrator权限要求,否则用户账户控制(UAC)会进行拦截。 - 在调用任何防火墙COM接口之前,确保主线程已经执行了
CoInitializeEx(IntPtr.Zero, COINIT.COINIT_APARTMENTTHREADED)。 - 尽量避免在 .NET Core/.NET 5+ 的默认线程池线程上直接操作COM对象,因为这些线程不保证COM上下文。最稳妥的方式是切回单线程单元(STA)的主线程上进行操作。
最后,还有一个极易被忽略的特性:规则生效可能存在延迟。尤其是在修改了远程地址范围这类属性之后,有时需要等待几秒钟,或者手动触发一下 netsh advfirewall firewall reload 命令,更改才会立即反映出来。所以,在自动化测试脚本中,最好不要依赖“添加规则后立刻进行网络连通性测试”这种断言逻辑。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
电脑开机后一直显示转圈圈无法进入桌面?本文详解Windows启动加载界面的含义,介绍通过强制重启、进入安全模式、清理启动项及执行系统修复来解决卡顿问题的具体步骤。
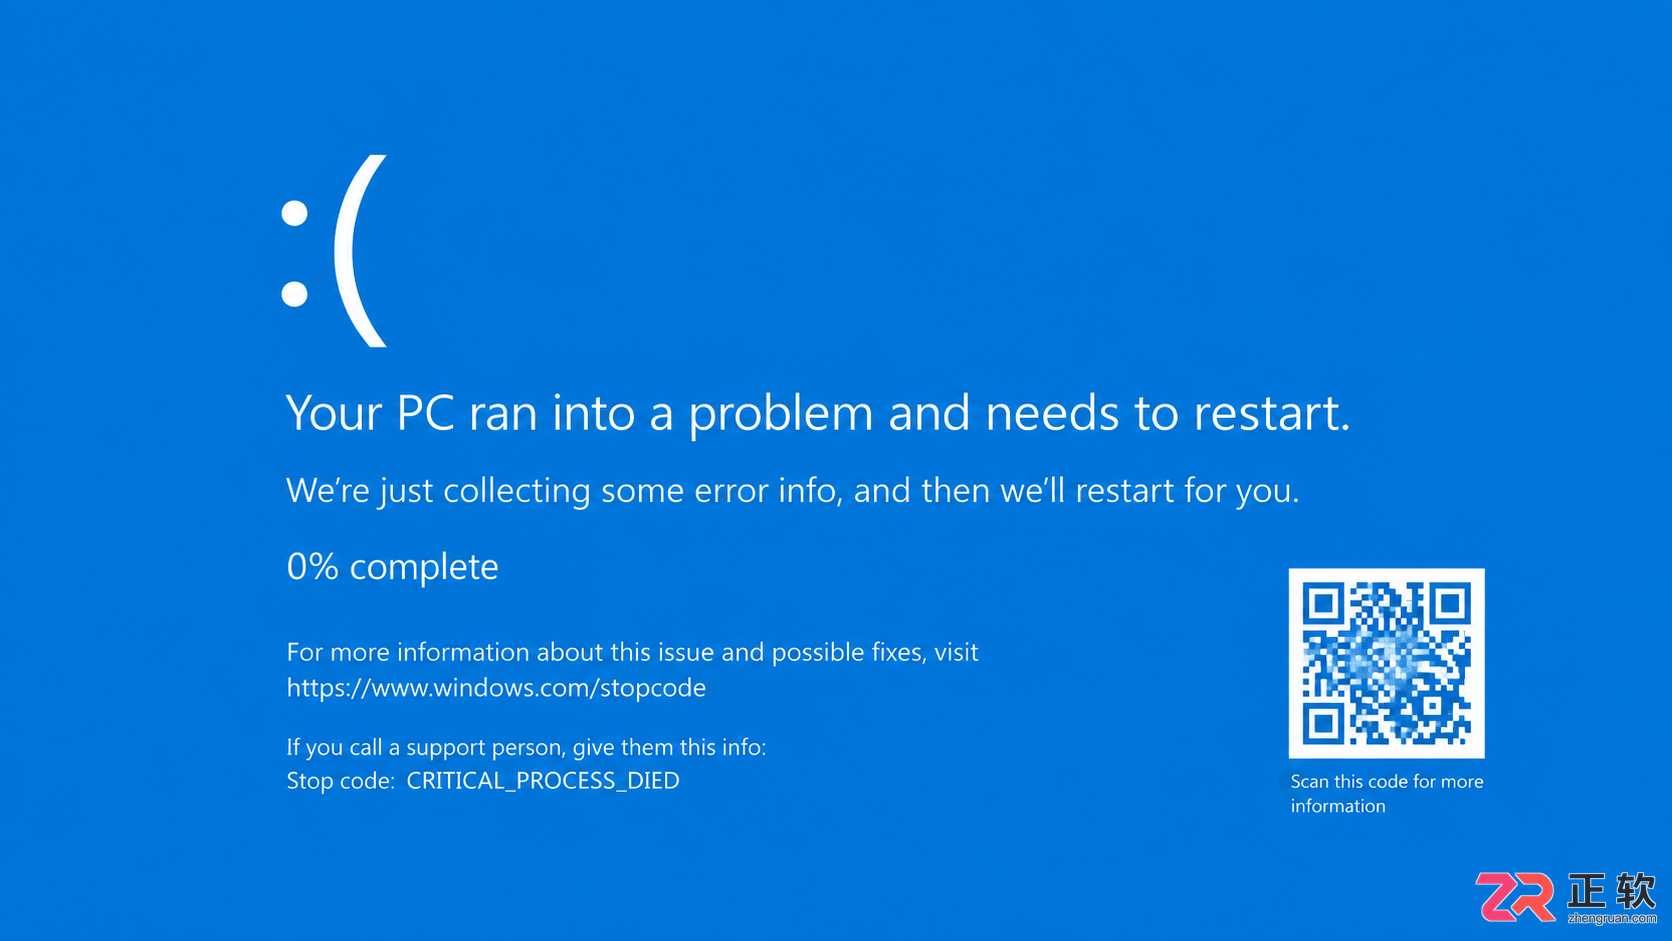
遇到电脑蓝屏不知所措?本文整理常见蓝屏代码对照表,详解CRITICAL_PROCESS_DIED、MEMORY_MANAGEMENT等错误含义,提供驱动更新、内存检测等实用解决方法。

刚在Windows安装好Python却不知道如何启动?本文详细演示如何通过开始菜单找到并打开IDLE集成开发环境,以及如何在PowerShell或命令提示符中使用python和py命令启动交互式解释器、运行.py脚本文件。包含退出解释器的方法及常见启动问题排查,帮助初学者快速验证安装成功并开始编写代码。

针对Windows初学者的Python安装实战指南。详细讲解如何从Python官网下载匹配架构的安装包,重点演示安装首屏勾选“Add python.exe to PATH”的关键操作,并提供使用python --version和py命令验证环境变量的具体步骤,帮助新手快速搭建开发环境并排查路径问题。

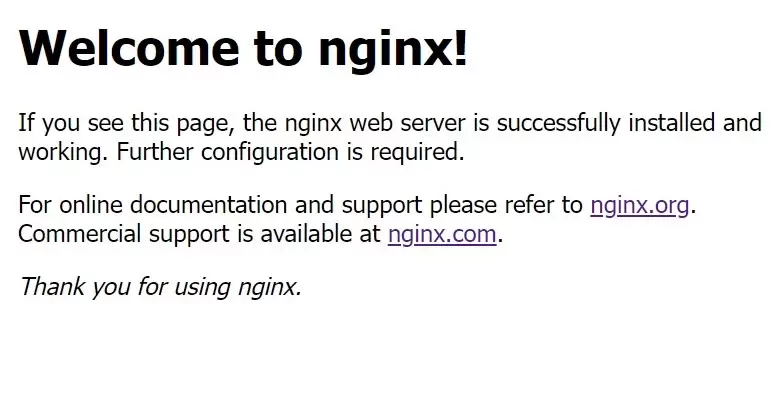
本教程针对Windows环境,详解Nginx稳定版(如1.24.0)的下载、解压、启动及验证流程。核心步骤包括:下载官方压缩包至英文目录,使用start nginx启动,通过localhost访问默认页面,并利用tasklist和nginx -t命令确认进程状态及配置语法。涵盖端口冲突排查、配置重载及停止服务的标准操作,适用于本地开发环境搭建与基础运维验证。
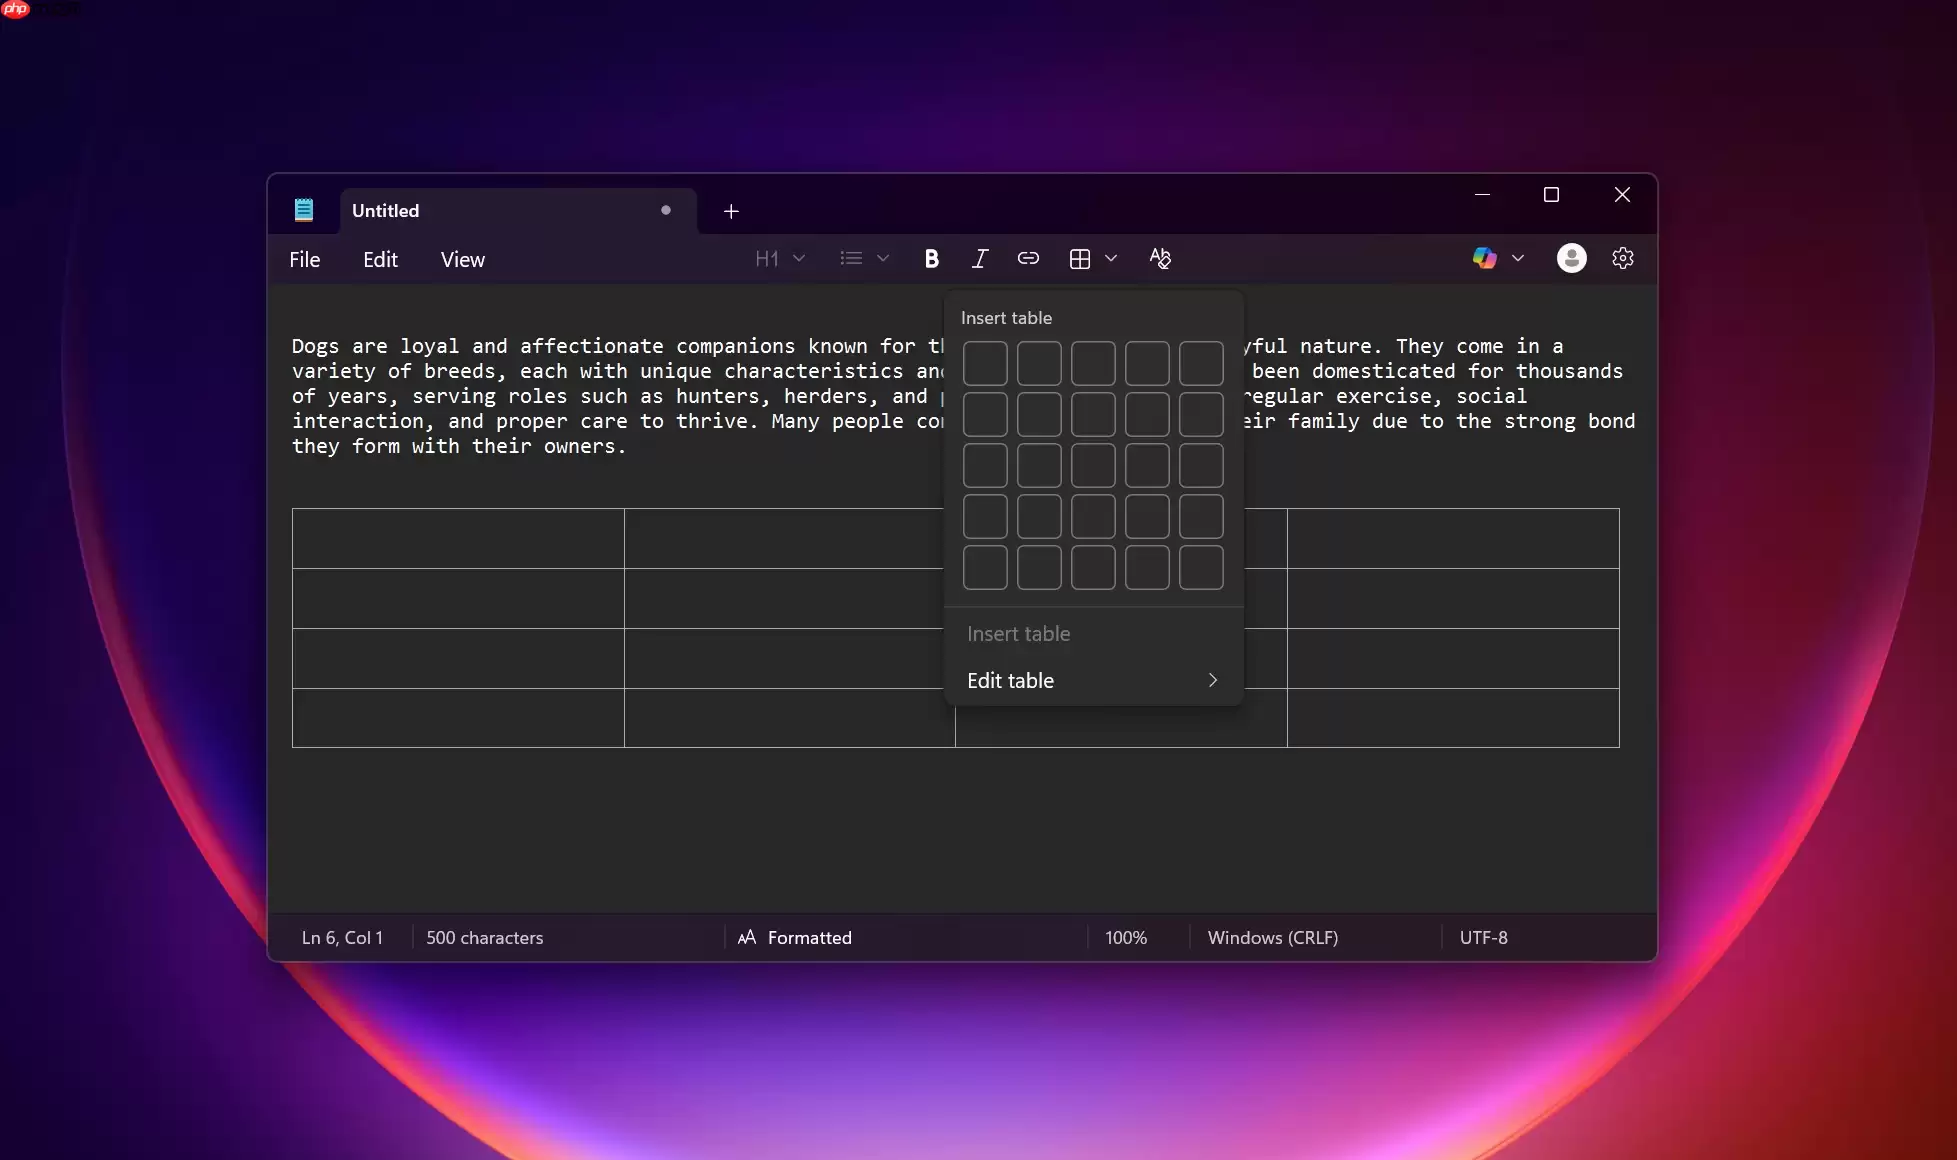
Windows11记事本正式支持表格功能,采用类似Markdown的纯文本语法,保持轻量级低资源占用。同时为Copilot+PC引入AI流式回答,内容逐字实时显示,无延迟。后续将扩展至更多设备,大幅提升文本编辑与智能交互效率,助力高效办公。
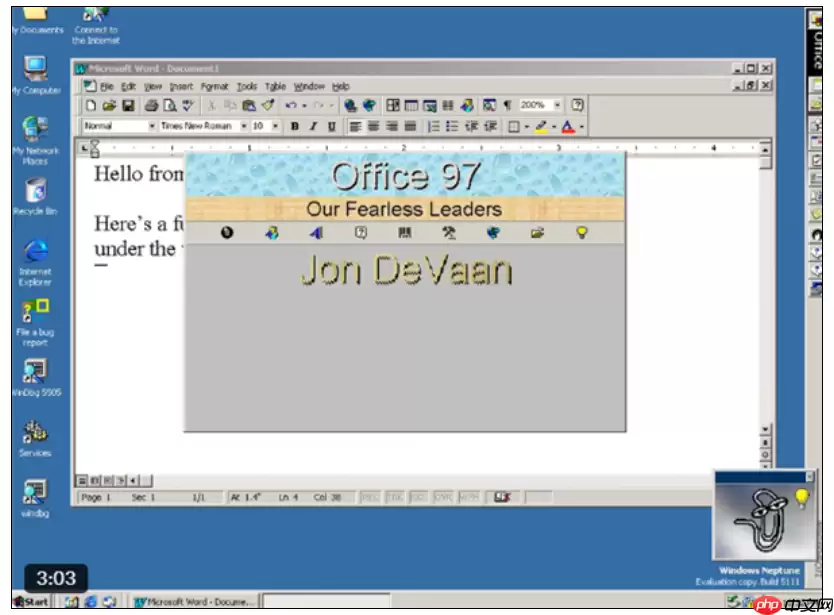
微软自2002年推行可信计算战略后,因安全优先、代码可审计要求,系统清理了彩蛋。加之政企客户严禁未声明功能,现代开发体系与国际认证也要求代码全程可追踪,故不再在核心产品中部署彩蛋。
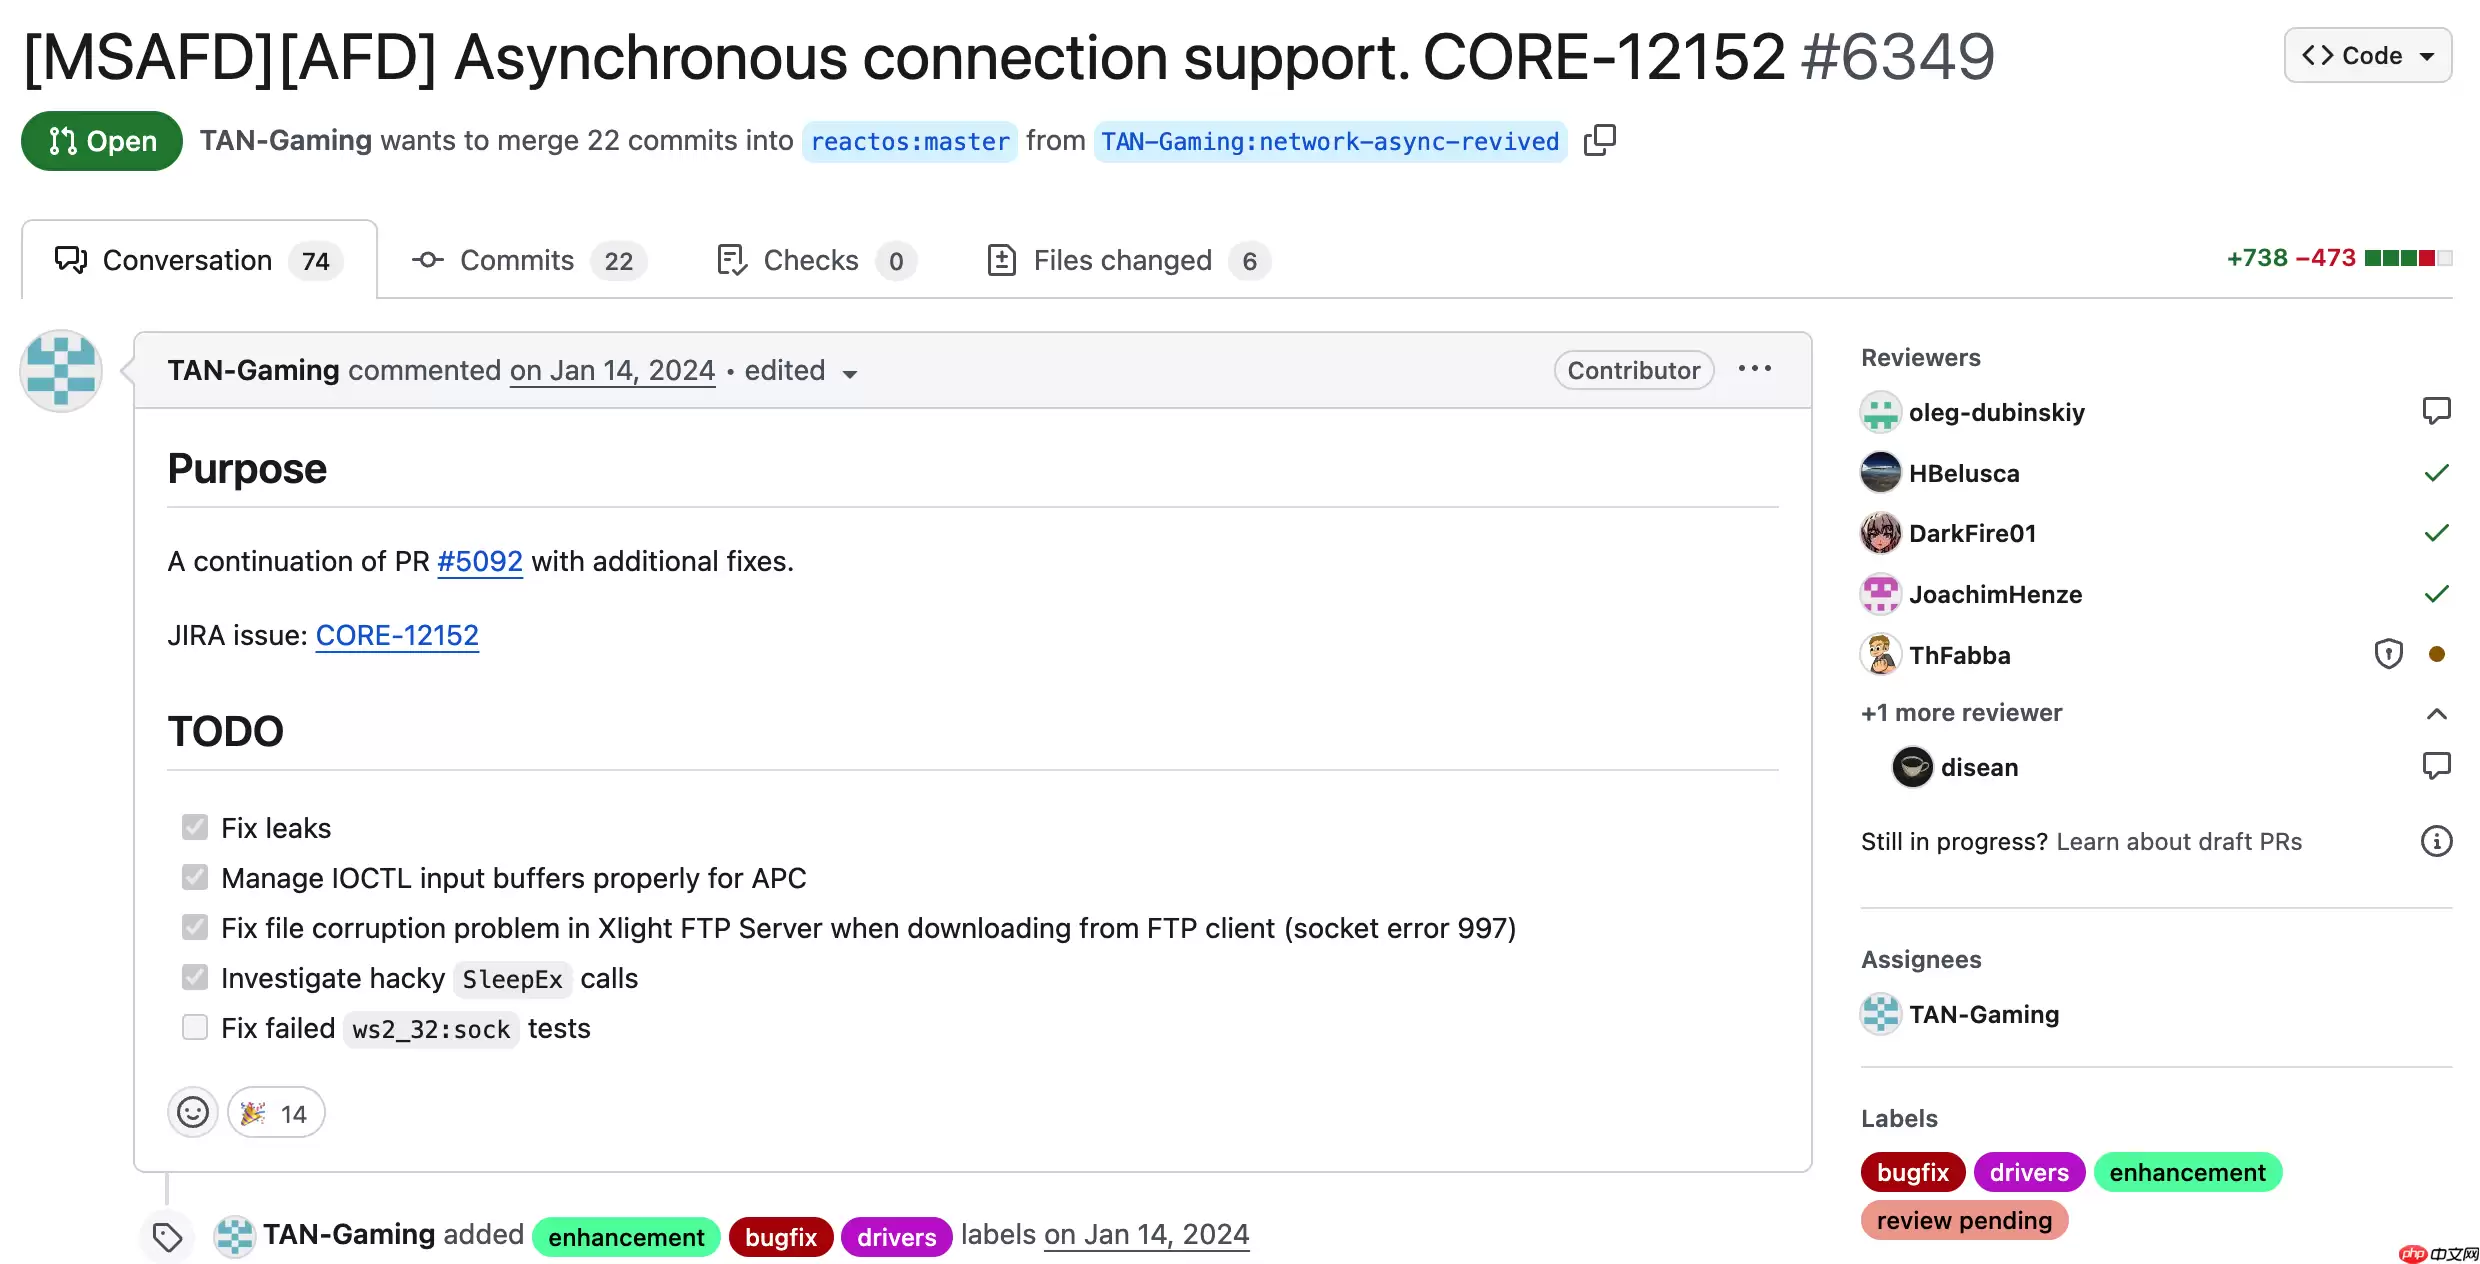
ReactOS开源操作系统项目正式实现异步TCP连接支持,解决了网络协议栈中长期存在的非阻塞套接字缺陷,为浏览器、下载工具等网络密集型应用带来显著性能提升,建连更快、响应更灵敏,已合并至主分支。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
