

为企业内部配置Git服务器搭建与权限分配的完整教程
先说几个核心结论:搭建Git服务器时,裸仓库必须用git init --bare初始化,否则客户端push一定会报错;它不含工作目录,只存储Git元数据,是SSH/HTTP协议唯一认可的远程仓库形态。路径建议以.git结尾,目录归属、SSH公钥权限以及git用户的shell限制也都得严格配置——任何
先说几个核心结论:搭建Git服务器时,裸仓库必须用git init --bare初始化,否则客户端push一定会报错;它不含工作目录,只存储Git元数据,是SSH/HTTP协议唯一认可的远程仓库形态。路径建议以.git结尾,目录归属、SSH公钥权限以及git用户的shell限制也都得严格配置——任何一个环节卡住,整个流程就走不通。
裸仓库必须用 --bare 初始化,否则客户端 push 会失败
Git服务器不能直接拿普通仓库(带工作目录那种)对外提供服务。裸仓库没有worktree,只存Git元数据,是唯一被SSH/HTTP协议认可的远程仓库形态。很多人踩过的坑:在服务器上执行git init后直接把仓库放上去,结果客户端git push时弹出remote: error: refusing to update checked out branch。这个错误的意思很直白——远程仓库当前有检出分支,Git拒绝直接覆盖。正确的做法始终是:git init --bare myproject.git。路径名建议以.git结尾,方便识别。目录归属必须设为git用户:chown -R git:git /opt/git/myproject.git。
SSH 公钥必须写入 /home/git/.ssh/authorized_keys,且权限必须严格
只要权限不对,SSH就拒绝读取公钥——这是最常卡住的环节,而且报错信息特别模糊。必须确保以下三点同时成立:
/home/git/.ssh目录权限为700(仅owner可读写执行)/home/git/.ssh/authorized_keys文件权限为600(仅owner可读写)- 文件所有者是
git用户:chown git:git /home/git/.ssh /home/git/.ssh/authorized_keys
漏掉任意一项,git clone git@server:/path.git 都会提示 Permission denied (publickey),而且系统不会告诉你具体哪一步错了——排错全靠反复检查。
多用户场景下,禁止 git 用户交互式登录是硬性安全要求
让git用户能执行shell命令,等于给服务器开了一个后门——即使只配了公钥也危险。必须锁定它的shell:
- 修改
/etc/passwd中git行,把/bin/bash替换为/usr/bin/git-shell(Git自带受限shell,只允许Git协议操作) - 或者更彻底:
sudo usermod -s /bin/false git
验证方式很简单:手动执行ssh git@server,应该立即退出,不会进入交互;但git push等Git操作不受影响。忽略这一步,审计时基本过不了合规检查——很多安全漏洞就是从这里进来的。
权限隔离靠文件系统组+--shared,别指望 Git 自己管细粒度权限
Git本身没有用户/仓库级别的权限控制。所谓“权限分配”,本质上是Linux文件权限加上组管理。典型做法:
- 创建业务组:
sudo groupadd devteam - 把开发者加进组:
sudo usermod -aG devteam alice - 初始化仓库时启用共享模式:
sudo -u git git init --bare --shared=group /opt/git/proj.git - 再设组所有权:
sudo chgrp -R devteam /opt/git/proj.git && sudo chmod -R g+swX /opt/git/proj.git
这样一来,所有devteam成员对仓库有读写权,但无法修改其他组的仓库。如果真要做到按人/按分支精细控制,那就得上gitolite或Gitolite3了——纯SSH方案搞不定这种粒度。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
2026年,10万元预算可支撑轻量级商城APP落地,但需严格限制功能范围,采用模板或开源二次开发,避免技术选型失误及隐性成本。适合种子期团队,通过分阶段MVP推进、预留弹性资金池,可实现低成本试错。
在Debian系统上搭建MongoDB集群,常见的有副本集和分片集群这两种形态。副本集能提供高可用性和自动故障转移功能,适用于大多数业务场景;而分片集群则主要用于水平扩展,更适合处理海量数据和高并发的情况。接下来,将为大家详细介绍具体的搭建步骤以及关键的注意事项。一 前置准备准备至少3 台 Debi
在Debian系统上搭建与管理MySQL集群的方法一、方案选型与架构MySQL NDB Cluster(NDB 存储引擎):由管理节点 ndb_mgmd、数据节点 ndbd/ndbmtd、SQL 节点 mysqld组成,适合高可用、强一致、实时场景,具备自动分片与多主写入能力。InnoDB Clus
Ubuntu虚拟机集群搭建指南一 方案总览与准备目标:在本地或服务器上用虚拟化平台快速搭建可复用的 Ubuntu 虚拟机集群,用于学习、开发或测试分布式系统。虚拟化平台选型与网络模式要点:平台:VMware Workstation/VirtualBox/KVM/Hyper‑V(功能、性能与易用性取舍
站长必知:如何在Debian系统上通过域名成功搭建网站一 准备与规划准备:一台公网可达的 Debian 服务器(云服务器或物理机)、已注册的 域名、域名解析控制权(DNS 服务商处可添加记录)、放通 TCP 80/443 的网络策略。规划:选择 Web 方案(Apache 或 Nginx)、是否需要
在Debian上搭建MySQL集群,可以按照以下步骤进行:1. 安装MySQL服务器首先,确保你的Debian系统已经更新到最新状态:sudo apt updatesudo apt upgrade然后,安装MySQL服务器:sudo apt install mysql-server在安装过程中,系统
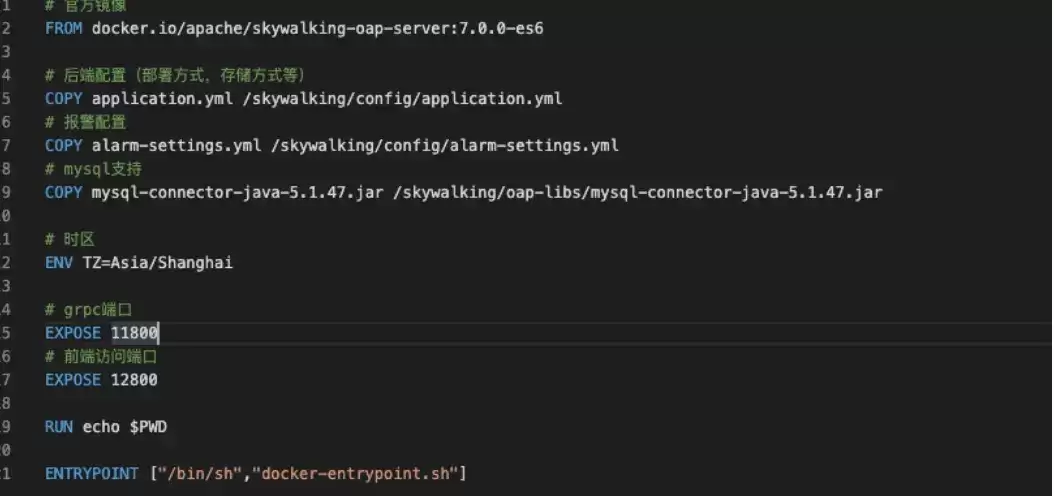
1.搭建1.构建Skywalking-docker镜像Skywalking支持下载zip包安装,但是推荐使用docker进行安装更加方便。Skywalking在Docker Hub提供了官方镜像,我们只需要引用在此基础上进行扩展即可。Skywalking-oap(服务端,接受埋点信息和计算)Skyw
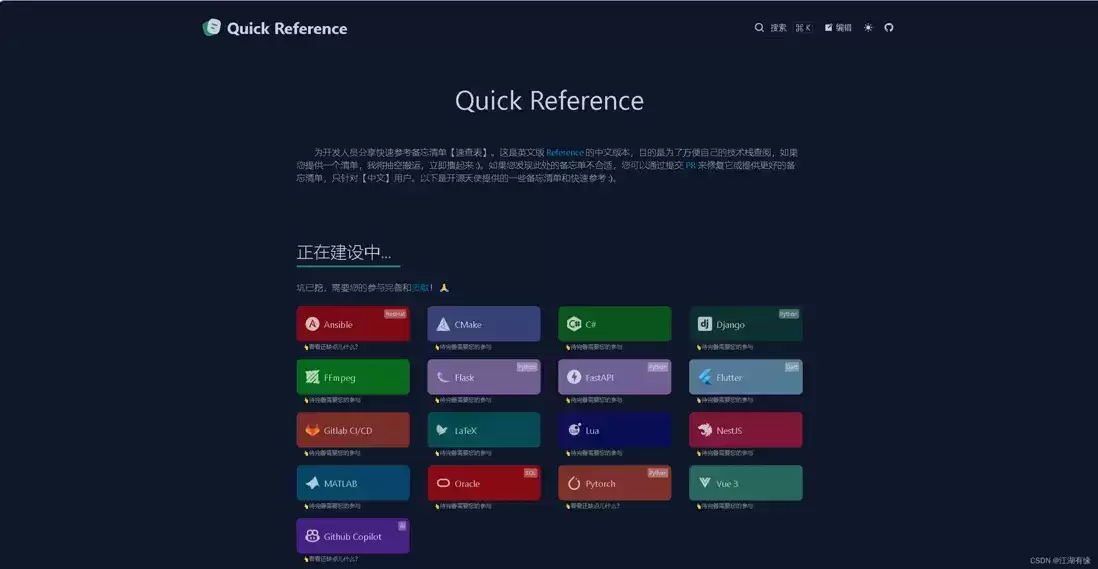
一、reference介绍reference简介referenc 是一个为开发人员分享快速参考备忘清单(速查表)工具。二、本地环境介绍2.1 本地环境规划本次实践为个人测试环境,操作系统版本为centos7.6。hostnameIP地址操作系统版本Docker版本dokcer192.168.3.16
一、it-tools介绍IT-Tools是一款开源的个人工具箱,专为IT从业人员打造,支持Docker私有化部署,包含众多实用的IT工具。其功能丰富多样,涵盖二维码生成、数据格式转换、MAC地址生成等,可满足用户多样化的需求。二、本地环境介绍2.1 本地环境规划本次实践为个人测试环境,操作系统版本为






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
