

ubuntu js如何保障安全性
在Ubuntu部署Node.js应用需多层次防护。保持系统和软件包更新,使用nvm管理Node.js版本,通过npmaudit检查依赖漏洞,以非root用户运行应用,配置HTTPS和Helmet中间件增强安全,严格验证用户输入,并记录日志监控异常。每一步细节决定整体安全。
先说几个核心判断:在Ubuntu上部署Node.js应用,安全性这件事,从来不是靠一个“万能药”就能解决的——它更像是在不同层面筑起的一道道防线。从系统本身,到依赖管理,再到运行时的权限控制,每一步都不能掉链子。下面这份清单,算是把关键环节都梳理了一遍,可以当作一份安全实践手册来参考。
1. 系统与软件包更新
这永远是第一步,也是最基础的一步。保持Ubuntu系统和所有软件包为最新版本,相当于给房子的地基做定期维护。手动更新时,一条sudo apt update && sudo apt upgrade -y就能搞定;如果不想每次都亲力亲为,可以通过sudo apt install unattended-upgrades配置自动更新,确保系统底层安全漏洞被及时封堵。
2. Node.js版本管理
直接用系统包管理器安装Node.js当然方便,但有个潜在问题:它提供的版本可能会停止安全更新。更好的方式是使用Node Version Manager (nvm)。安装命令很简单:curl -o- https://raw.githubusercontent.com/nvm-sh/nvm/v0.38.0/install.sh | bash。之后,nvm install node安装最新稳定版,nvm use node切换版本,灵活又安全。
3. 依赖管理
项目的依赖项,往往是安全链条上最容易被忽视的薄弱环节。定期用npm audit扫描一遍,能帮你发现已知漏洞。如果觉得不够放心,可以结合Snyk这类第三方工具来做更全面的检测。另外,在package.json里把依赖版本固定下来(比如"express": "4.18.2"),再配合package-lock.json或yarn.lock锁定版本,能有效防止意外升级引入未知风险。
4. 权限与用户管理
一个常见但危险的错误:用root用户运行Node.js应用。正确的做法是创建一个专用用户,赋予最小权限。比如,sudo adduser deploy创建用户,sudo usermod -aG sudo deploy赋予sudo权限,再通过sudo visudo精细配置,限制该用户只能执行必要命令。这样即使应用被攻破,攻击者能造成的破坏范围也大大缩小。
5. 安全配置
这一块涉及两个关键点:加密和防护。
首先是HTTPS加密。用SSL/TLS证书加密数据传输,能有效防止中间人攻击。通过https模块配置服务器,代码示例如下:
const https = require('https');
const fs = require('fs');
const options = {
  key: fs.readFileSync('path/to/key.pem'),
  cert: fs.readFileSync('path/to/cert.pem')
};
https.createServer(options, (req, res) => {
  res.writeHead(200);
  res.end('Hello world\n');
}).listen(443);其次,安全HTTP头部同样重要。使用Helmet中间件可以快速设置X-XSS-Protection、Content-Security-Policy等头部,抵御XSS、点击劫持等常见攻击。用法也简单:const helmet = require('helmet'); app.use(helmet());。
6. 输入验证与清理
用户输入,是攻击者最常利用的入口。严格验证和清理输入,是防止XSS、SQL注入等攻击的核心手段。express-validator是一个非常好用的库,可以验证输入的长度、类型等格式。示例:
const { check, validationResult } = require('express-validator');
app.post('/upload', [
  check('filename').isLength({ min: 1 }).withMessage('文件名至少1个字符'),
  check('content').isLength({ min: 1 }).withMessage('内容至少1个字符')
], (req, res) => {
  const errors = validationResult(req);
  if (!errors.isEmpty()) return res.status(422).json({ errors: errors.array() });
  // 处理上传逻辑
});对于HTML内容,可以用DOMPurify库进行清理,防止XSS攻击。
7. 日志与监控
没有日志和监控,安全事件发生时就如同“睁眼瞎”。记录应用日志,比如请求和错误信息,可以用bunyan这类日志库:
const bunyan = require('bunyan');
const log = bunyan.createLogger({
  name: 'my-app',
  level: 'info',
  streams: [{ stream: process.stdout }]
});
log.info('Application started');
更进一步,可以集成New Relic、Datadog等监控工具,实时监控应用性能和安全事件,比如异常请求频率,一旦发现异常,立刻响应。
8. 其他最佳实践
还有几个细节值得注意:
- 避免危险函数:
eval()、setTimeout()的字符串参数等,都是代码注入攻击的“温床”,能不用就不用。 - 配置AppArmor:通过AppArmor限制Node.js进程的文件系统、网络访问权限,即使应用被攻破,也能有效降低攻击影响范围。检查状态用
sudo aa-status,再根据需求调整策略。 - 环境变量管理:数据库密码、API密钥这类敏感信息,绝对不要硬编码在代码里。用
.env文件或系统环境变量来存储,安全又方便。
从系统更新到运行时的细微配置,每一步都看似简单,但组合起来,就是一道坚固的防线。安全这件事,说到底,就是细节决定成败。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
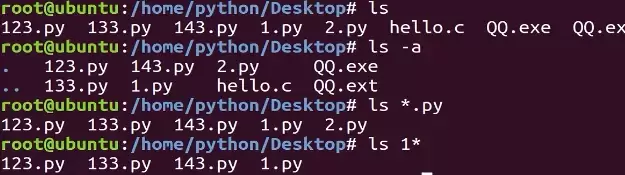
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
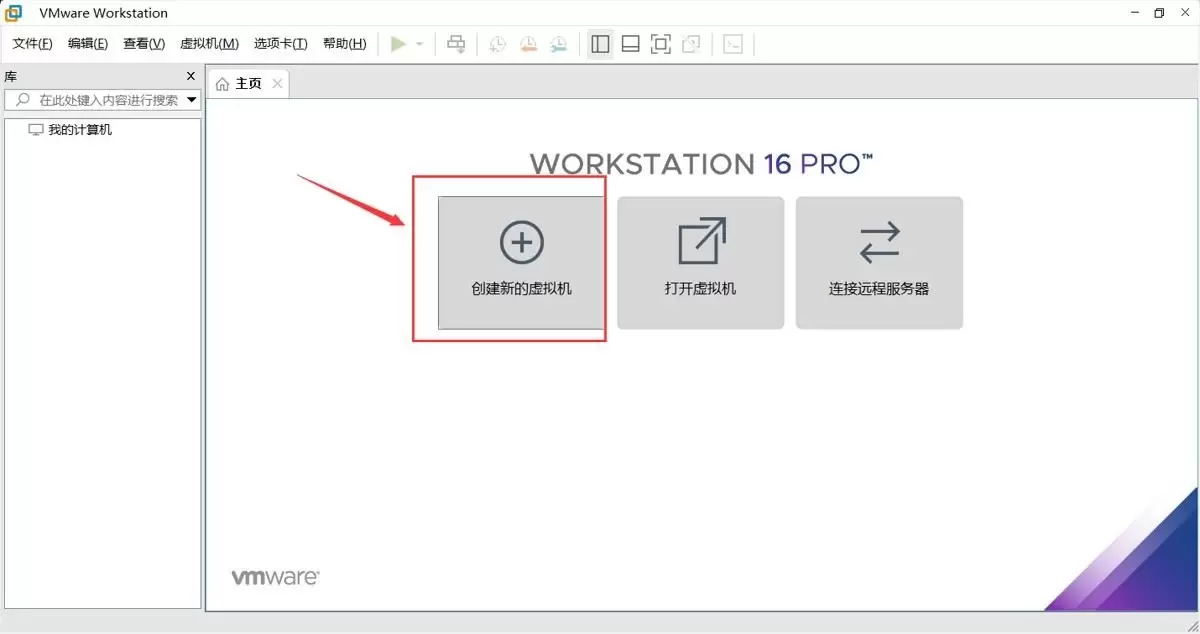
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
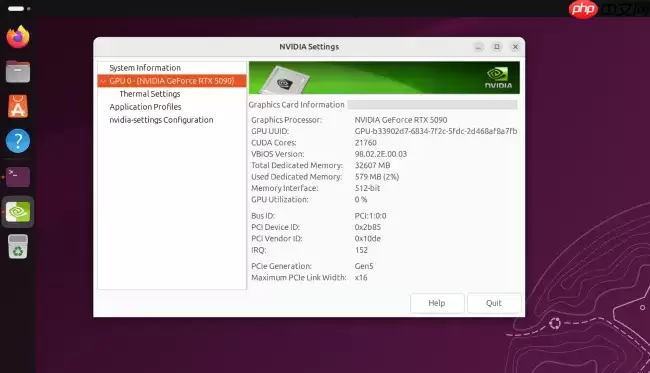
Ubuntu26.04LTS针对英伟达显卡在Wayland+GNOME环境进行性能调优,通过修改gbm_surface_lock_front_buffer函数,将帧渲染等待时间从毫秒级降至微秒级,显著提升UI响应和画面流畅度。该补丁已作为发行版专属补丁集成,确保LTS用户无需等待上游整合即可获得优化体验。
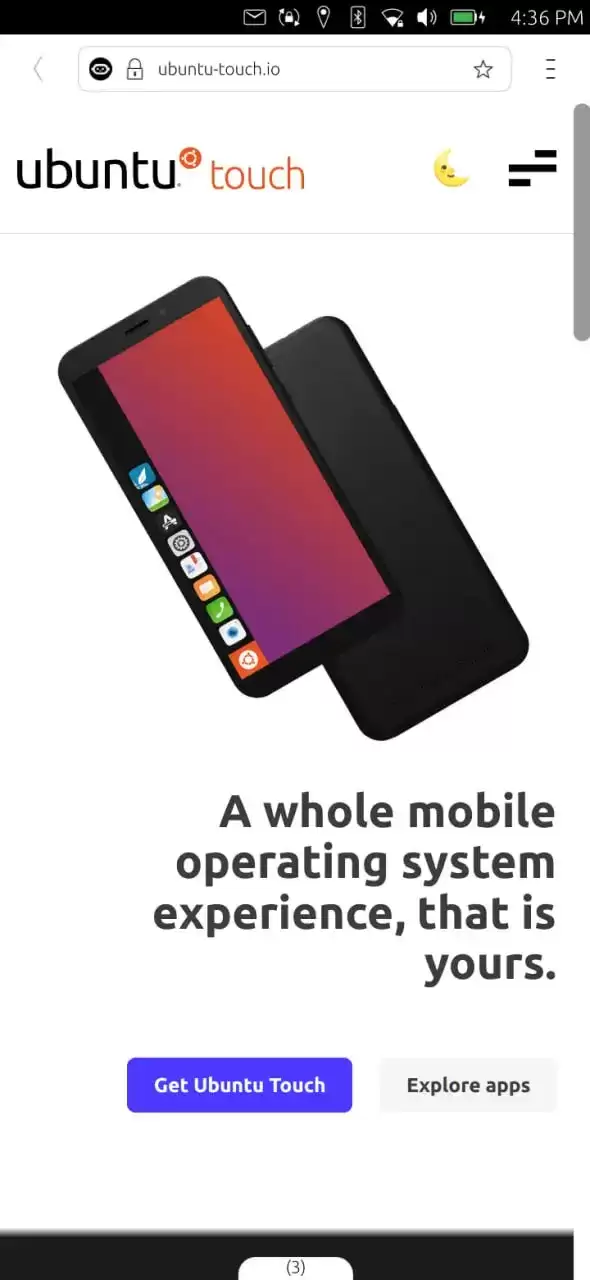
UbuntuTouch24.04-2.0Beta发布,底层升级至Ubuntu24.04,浏览器引擎从Chromium87跃升至134,网页兼容性显著提升;新增屏幕刘海区域自动适配、截图编辑器、网络指示器改进、移动数据可靠性增强、数据加密稳定,并新增NothingPhone(1)等设备支持。
ufw status仅显示高层策略和显式添加的规则(如“80 ALLOW Anywhere”),不反映默认策略绕过、IPv6独立规则、Docker等直写nftables的bypass规则,也无法体现本地回环流量不受管控等底层细节。Ubuntu 默认用 ufw 管理防火墙,但规则实际由 nftable
锁屏背景和桌面壁纸之所以不同,是因为GNOME默认会复制桌面壁纸,然后强制叠加高斯模糊和亮度调整效果,这个效果是由lockDialogGroup的CSS来控制的。要是想去除模糊,建议使用Control Blur Effect On Lock Screen扩展,把Adjust Sigma设置为0就行。
Ubuntu Swapper(一般就是指Ubuntu的交换分区或者交换文件)在服务器上的应用成效,是由多个因素共同决定的,像服务器的硬件配置情况、工作负载的类型以及交换空间的大小和具体配置等。下面为大家带来一些有关Ubuntu Swapper在服务器上应用效果的一般性评价:正面效果内存管理:交换空间
根本原因是纯命令行tty默认不支持UTF-8及中文字体渲染,locale设置仅影响字符解析逻辑,不解决字体绘制问题;图形终端自带UTF-8渲染,而tty需借助fbterm等工具实现中文显示。为什么终端里中文显示为问号或方块 纯命令行(tty,例如通过Ctrl+Alt+F3进入的界面)默认不会加载UT
通过分析Tomcat日志来提升Ubuntu服务器性能是一个很好的方法。以下是一些步骤和建议,帮助你通过Tomcat日志来优化服务器性能:1. 收集日志首先,得保证你的Tomcat服务器有详细的日志记录配置。在conf/logging.properties文件里,你可以对日志级别和输出格式进行调整。o






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
