

docker中php容器默认不会追写php的慢日志问题及Linux capabilities及docker中PHP配置项php_value、php_flag等的
Docker中PHP容器慢日志默认不追写,需加--cap-add=SYS_PTRACE。PHP配置项中php_value/php_flag可被.htaccess覆盖,php_admin_value/php_admin_flag优先级更高且不可覆盖,用于安全配置。
一、docker中php容器默认不会追写php的慢日志问题及Linux capabilities
在Docker里部署PHP容器时,你可能会遇到一个挺让人困惑的问题:明明在PHP的配置文件中已经老老实实加上了慢日志的配置——指定了slowlog文件路径,也设好了request_slowlog_timeout的阈值,容器跑起来也能正常生成www.log.slow这个文件,但文件大小始终是0,就像从来没发生过慢请求一样。哪怕你把阈值设成1秒,它依然纹丝不动。这时候你八成会开始怀疑:这Docker下的PHP是不是有问题?答案是——没错,确实有问题。
; Note: slowlog is mandatory if request_slowlog_timeout is set
slowlog = /var/log/php/$pool.log.slow
; A vailable units: s(econds)(default), m(inutes), h(ours), or d(ays) Default Value: 0
request_slowlog_timeout = 5
问题的根源在于Linux系统的一个底层机制。PHP-FPM要记录慢日志,需要用到SYS_PTRACE这个能力来跟踪worker进程。那SYS_PTRACE又是什么?这就要说到Linux capabilities了。从Linux内核2.2开始,传统上与超级用户root关联的特权被划分成了不同的单元,叫做capabilities。每个单元可以独立启用或禁用,就像一个个权限开关。权限检查的逻辑变成了这样:执行特权操作时,如果进程的有效身份不是root,就去检查它是否拥有对应的capability,以此决定能否执行操作。所以,要让Docker容器里的PHP能写慢日志,就得给它加上CAP_KILL capability;如果要设置系统时间,就得有CAP_SYS_TIME。而Docker容器默认是不启用这些功能的——这就是问题所在。
解决办法其实很简单:在启动容器的时候加上--cap-add=SYS_PTRACE选项,或者更粗暴地直接给--privileged。比如这样:
#docker run 添加选项示例
docker run .. --cap-add=SYS_PTRACE ..
docker run .. --privileged ..
#docker run --help 可以查看这些选项的意义
--cap-add list               Add Linux capabilities
--privileged                  Give extended privileges to this container
#. Linux capabilities列表
CAP_AUDIT_CONTROL 启用和禁用内核审计;改变审计过滤规则;检索审计状态和过滤规则
CAP_AUDIT_READ 允许通过 multicast netlink 套接字读取审计日志
CAP_AUDIT_WRITE 将记录写入内核审计日志
CAP_BLOCK_SUSPEND 使用可以阻止系统挂起的特性
CAP_CHOWN 修改文件所有者的权限
CAP_DAC_OVERRIDE 忽略文件的 DAC 访问限制
CAP_DAC_READ_SEARCH 忽略文件读及目录搜索的 DAC 访问限制
CAP_FOWNER 忽略文件属主 ID 必须和进程用户 ID 相匹配的限制
CAP_FSETID 允许设置文件的 setuid 位
CAP_IPC_LOCK 允许锁定共享内存片段
CAP_IPC_OWNER 忽略 IPC 所有权检查
CAP_KILL 允许对不属于自己的进程发送信号
CAP_LEASE 允许修改文件锁的 FL_LEASE 标志
CAP_LINUX_IMMUTABLE 允许修改文件的 IMMUTABLE 和 APPEND 属性标志
CAP_MAC_ADMIN 允许 MAC 配置或状态更改
CAP_MAC_OVERRIDE 覆盖 MAC(Mandatory Access Control)
CAP_MKNOD 允许使用 mknod() 系统调用
CAP_NET_ADMIN 允许执行网络管理任务
CAP_NET_BIND_SERVICE 允许绑定到小于 1024 的端口
CAP_NET_BROADCAST 允许网络广播和多播访问
CAP_NET_RAW 允许使用原始套接字
CAP_SETGID 允许改变进程的 GID
CAP_SETFCAP 允许为文件设置任意的 capabilities
CAP_SETPCAP 参考 capabilities man page
CAP_SETUID 允许改变进程的 UID
CAP_SYS_ADMIN 允许执行系统管理任务,如加载或卸载文件系统、设置磁盘配额等
CAP_SYS_BOOT 允许重新启动系统
CAP_SYS_CHROOT 允许使用 chroot() 系统调用
CAP_SYS_MODULE 允许插入和删除内核模块
CAP_SYS_NICE 允许提升优先级及设置其他进程的优先级
CAP_SYS_PACCT 允许执行进程的 BSD 式审计
CAP_SYS_PTRACE 允许跟踪任何进程
CAP_SYS_RAWIO 允许直接访问 /devport、/dev/mem、/dev/kmem 及原始块设备
CAP_SYS_RESOURCE 忽略资源限制
CAP_SYS_TIME 允许改变系统时钟
CAP_SYS_TTY_CONFIG 允许配置 TTY 设备
CAP_SYSLOG 允许使用 syslog() 系统调用
CAP_WAKE_ALARM 允许触发一些能唤醒系统的东西(比如 CLOCK_BOOTTIME_ALARM 计时器)
二、docker中添加PHP配置项php_value, php_flag, php_admin_value, php_admin_flag的区别
在Docker中配置PHP时,有好几种方法可以设置参数:php_value、php_flag、php_admin_value、php_admin_flag。下面是一个常见的配置文件示例:
php_flag[display_errors] = off
php_admin_value[memory_limit] = 512M
php_admin_flag[log_errors] = on
这些方法到底有什么区别?官方文档的说法其实挺清楚的,我们来拆解一下:
php_value name value
官方解释:设置指定指令的值。只能用于PHP_INI_ALL和PHP_INI_PERDIR类型的指令。要清除之前设置的值,使用none作为值。注意:不要用php_value来设置布尔值,应该用php_flag。
简单说,php_value用来设置字符串或数值类的配置项,比如memory_limit这种。而且它只能在.conf或.htaccess文件中使用(受限于指令类型)。
php_flag name on|off
专门用来设置布尔类型的配置项,比如display_errors、log_errors这类只能是on/off的开关。同样只能用于PHP_INI_ALL和PHP_INI_PERDIR类型的指令。
php_admin_value name value
功能和php_value一样,但有一个关键区别:它不能用在.htaccess文件里,只能在conf(包括virtualhost)文件中使用。而且,通过php_admin_value设置的值,不会被.htaccess或virtualhost中的其他设置覆盖,优先级更高。
php_admin_flag name on|off
同理,是php_flag的“管理员版本”,专门设置布尔值,且不能用在.htaccess中,设置后不会被覆盖。
总结一下:两者的核心区别在于作用域和覆盖优先级。php_value和php_flag可以在.htaccess里被重新定义,而php_admin_*系列则更“强势”,一旦在conf层面设置,.htaccess就无法更改。在实际部署中,如果你希望某个配置项绝对不可被覆盖(比如安全相关的设置),就应该用php_admin_*。反之,如果允许用户通过.htaccess调整,就用普通的php_value/php_flag。
解释Google Workspace MCP 11月11日与12日的agentic OAuth客户端迁移节点,区分普通REST应用、混合客户端、预览资格、用户权限和服务账户、Apps Script边界。
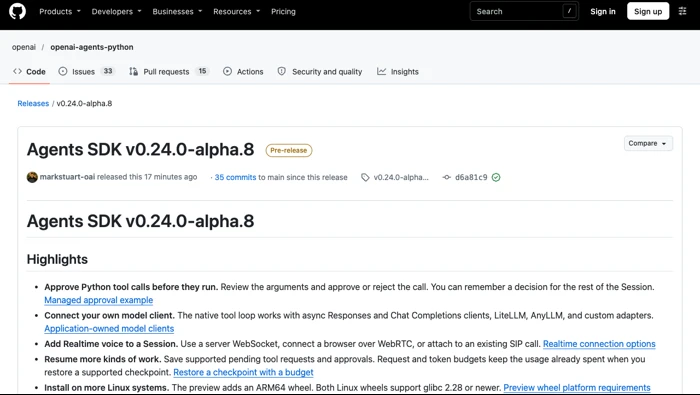
OpenAI Agents SDK v0.24.0-alpha.8预览版新增执行前审批、自有模型客户端、Realtime与预算检查点恢复,说明alpha.7回退、Linux运行及工具认证边界。
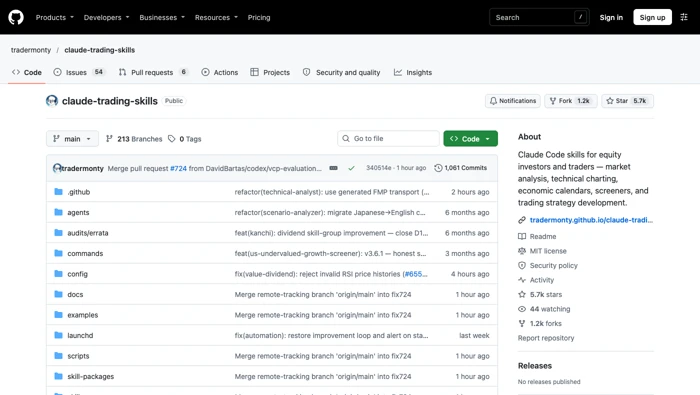
Claude Trading Skills六项技能已修复API密钥异常日志泄漏路径;not_verified保留完整安全审核缺口,离线回归通过不等于实盘验收或全面认证。
解释Microsoft C++ Language Server预览版的MSBuild编译数据库自动提取,区分CMake、自定义构建、有效Copilot订阅和CLI能力,避免把测试预发布版本当最低稳定版。

LibreOffice可通过“工具→宏”创建和运行Basic宏,也支持由Python脚本提供程序运行Python宏。两种方式都可以使用UNO接口操作文档;Excel VBA只有有限兼容支持,不能把所有Excel宏直接复制过来当作LibreOffice原生宏执行。
说明Enterprise GitHub Apps的Copilot席位管理权限,提供第一页只读GET示例,区分total_seats、授权明细、遥测活动和待取消计费条件。
解释GitHub网页仪表盘Feed或Home默认视图、六项列表、自定义选择保留和Agent sessions隐藏条件,区分布局、数据与权限。
核对LangChain三种包版本,解释refusal内容块、ModelRefusalError与中间件传递,提供自定义错误分支示例并区分Python消息流和追踪修复。
区分Anthropic各语言SDK及TypeScript云适配包版本,解释Claude Tag字段、Bedrock/Vertex分号差异、非法路径参数和只读Python版本核对。
区分Windows Terminal 1.25.3131.0 GA与1.26.3133.0 Preview,解释enableTabDragDrop和showResizeOverlay配置、清屏及键盘修复,并保留鼠标报告点击URL问题未确认修复的更正。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



