

Google研究员披露Windows10 0day漏洞!
安全研究员 TavisOrmandy是谷歌“ProjectZero”团队的一员,负责寻找0day漏洞。他公开了一个可利用的Windows漏洞,目前,微软仍处于修复过程中。
安全研究员 TavisOrmandy是谷歌“ProjectZero”团队的一员,负责寻找0day漏洞。他公开了一个可利用的Windows漏洞,目前,微软仍处于修复过程中。TavisOrmandy发推文说他已经发现了Windows核心加密库的安全问题,“微软承诺在90天内修复它,结果没有”。于是在第91天,Ormandy选择了公开这个漏洞。


该漏洞实际上是SymCrypt中的一个错误,SymCrypt是负责在 Windows 10中实现非对称加密算法和在Windows8中实现对称加密算法的核心加密库。Ormandy发现,通过使用格式错误的数字证书,他可以强迫SymCrypt计算进入无限循环。这将有效地对Windows 服务器执行拒绝服务(DoS)攻击,例如,运行使用VPN或MicrosoftExchangeServer进行电子邮件和日历时所需的IPsec协议的服务。
Ormandy还指出,“许多处理不受信任内容的软件(如防病毒软件)会在不受信任的数据上调用这些例程,这将导致它们陷入僵局。”
不过,他还是将其评为低严重性漏洞,同时补充说,该漏洞可以让人相对轻松地拆除整个Windows机群,因此值得注意。
Ormandy发布的公告提供了漏洞的详细信息,以及可能导致拒绝服务的格式错误的证书示例。
如前所述,ProjectZero有90天的披露截止日期。Ormandy于3月13日首次报告此漏洞,然后在3月26日,微软确认将发布安全公告,并在6月11日的PatchTuesday中对此进行修复。Ormandy认为,“这是91天,但在延长期内,所以它是可以接受的。”
6月11日,微软安全响应中心(MSRC)表示“该修补程序今天不会发布,并且由于测试中发现问题,在7月发布之前也不会修补好”,于是Ormandy公开了这个漏洞。
本文详解watchstore下载软件流程:先确认Apple Watch/Wear OS/国产品牌手表的系统兼容性与蓝牙配对,再经手机端应用商店查找并安装至指定设备。重点涵盖安装后手表端验证、权限设置及“设备不兼容”“等待安装”“找不到应用”等故障排查,确保软件在手表端正常运行。
微软将Windows10个人用户安全更新截止时间从2026年10月延长至2027年10月12日,旨在提供更宽松的过渡期,帮助用户逐步迁移至Windows11系统。
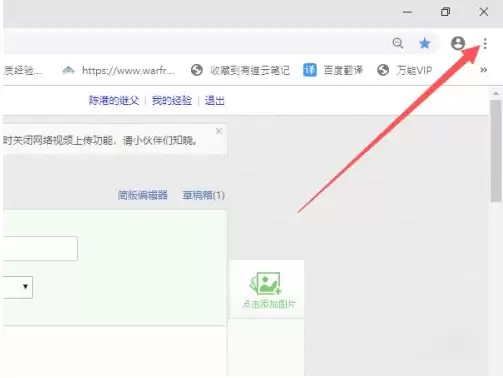
谷歌浏览器的无痕浏览模式怎么关闭呢?开启谷歌浏览器的无痕浏览模式后,在此期间的浏览器操作将不会留下任何痕迹,包括历史记录、账号密码和搜索记录等。不过,它并不像洋葱浏览器那样强大到连IP地址都无法被追踪,所以大家上网还是要遵守法律法规哦。首先我们打开浏览器,可以看到浏览器右上方关闭按钮下方有一个菜单按
多语种覆盖能力 首先,它支持超过100种语言之间的即时互译,从全球主流语系到冰岛语、拉脱维亚语这类区域性小语种,都能找到对应方案,覆盖范围相当广泛。对于不确定源语言的情况,系统自带的语种自动识别功能就派上了大用场,粘贴文本后瞬间就能判定语种并启动翻译,操作门槛极低。 面对德语、法语、日语这些语法结构
用好浏览器自带翻译,跨语言浏览其实很简单 浏览外文网站时,语言不通确实是道坎儿。其实,谷歌浏览器自带了一套相当便捷的翻译方案,能帮你把整个网页变成熟悉的语言,基本上不需要离手浏览器。 (本文操作基于 Dell XPS 13,Windows 11 环境下的谷歌浏览器) 一、最直接的入口:地址栏翻译按钮
想在Chrome浏览器里装些好用的小工具,但发现插件来源复杂、操作步骤也不少,是不是有点无从下手?其实,只要搞懂几个核心路径,给Chrome添加新功能这件事,完全可以变得轻松流畅。下面,就为你梳理清楚安装第三方扩展的全套方法。 一、通过Chrome网上应用店安装插件 最稳妥、最省心的方式,自然是走官
必须通过https://play.google.com/store/最新入口获取,或用开发者工具提取动态签发的vending APK链接下载v52.4.41版;需预装GMS框架、开启未知来源权限,并在设置中手动启动应用。想在安卓手机上安装正式版Google Play商店,又找不到可靠入口或下载渠道,

如何在电脑上运行Google Play?3个在PC使用谷歌商店的高效方案 想在Windows电脑上打开Google Play商店,直接安装安卓应用或游戏?这个想法很自然,但得清楚一点:谷歌并未为桌面操作系统提供官方原生支持。不过别担心,绕过这个限制,已经有几条成熟且高效的路径被验证可行。下面我们就来






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
