

PHP插件系统设计与实现方法
答案是PHP插件系统的核心设计原则包括开闭原则、依赖倒置、松耦合、可扩展性、隔离性和约定优于配置。系统通过定义钩子与过滤器实现功能扩展,采用插件目录扫描与元数据解析进行插件发现,结合激活状态管理控制生命周期,并提供安全API与沙箱机制保障稳定性。为提升性能,需实施懒加载、缓存和异步处理;为确保安全,应强化输入验证、权限控制、代码审查及最小权限原则,同时防范命名冲突与兼容性问题,构建健壮、灵活且可持续演进的插件生态。
答案是PHP插件系统的核心设计原则包括开闭原则、依赖倒置、松耦合、可扩展性、隔离性和约定优于配置。系统通过定义钩子与过滤器实现功能扩展,采用插件目录扫描与元数据解析进行插件发现,结合激活状态管理控制生命周期,并提供安全API与沙箱机制保障稳定性。为提升性能,需实施懒加载、缓存和异步处理;为确保安全,应强化输入验证、权限控制、代码审查及最小权限原则,同时防范命名冲突与兼容性问题,构建健壮、灵活且可持续演进的插件生态。

PHP实现插件系统,核心在于构建一套灵活的扩展机制,让外部代码(插件)能在不修改核心代码的前提下,为系统增加功能或改变行为。这通常涉及到定义清晰的扩展点(我们常说的钩子或过滤器),并提供一套管理机制,用于发现、加载和执行这些外部代码。在我看来,这不仅仅是技术实现,更是一种架构哲学:让系统保持开放性,同时又能维护其核心的稳定与纯粹。
解决方案
要实现一个PHP插件系统,我们首先需要一套清晰的架构来支撑它。这通常包括几个关键组件和流程,它们环环相扣,共同构建起整个插件生态。
1. 定义扩展点(Hooks & Filters): 这是插件系统的灵魂。核心系统在特定执行流程中,需要预留出一些“插槽”,让插件有机会介入。
- Hooks (动作钩子): 当某个事件发生时,通知所有注册的插件执行其特定函数。例如,用户登录成功后,触发一个
user_logged_in钩子。 - Filters (过滤钩子): 允许插件修改或过滤数据。核心系统提供一个值,插件可以接收这个值,处理后返回一个新的值。例如,显示文章内容前,触发一个
the_content过滤器,插件可以修改文章格式或添加广告。
实现上,我们可以创建一个PluginManager类,内部维护一个数组来存储所有注册的钩子及其对应的回调函数。
// 简化版 PluginManager
class PluginManager {
    private static $actions = [];
    private static $filters = [];

    public static function addAction(string $hook, callable $callback, int $priority = 10) {
        self::$actions[$hook][] = ['callback' => $callback, 'priority' => $priority];
        usort(self::$actions[$hook], fn($a, $b) => $a['priority'] <=> $b['priority']);
    }

    public static function doAction(string $hook, ...$args) {
        if (isset(self::$actions[$hook])) {
            foreach (self::$actions[$hook] as $action) {
                call_user_func_array($action['callback'], $args);
            }
        }
    }

    public static function addFilter(string $hook, callable $callback, int $priority = 10) {
        self::$filters[$hook][] = ['callback' => $callback, 'priority' => $priority];
        usort(self::$filters[$hook], fn($a, $b) => $a['priority'] <=> $b['priority']);
    }

    public static function applyFilters(string $hook, $value, ...$args) {
        if (isset(self::$filters[$hook])) {
            foreach (self::$filters[$hook] as $filter) {
                $value = call_user_func_array($filter['callback'], array_merge([$value], $args));
            }
        }
        return $value;
    }
}

// 核心系统中的使用示例
// 用户登录成功后
// PluginManager::doAction('user_logged_in', $userId, $username);

// 过滤文章内容
// $content = PluginManager::applyFilters('the_content', $rawContent);
2. 插件目录与加载机制:
我们需要一个专门的目录(例如 plugins/)来存放所有插件。系统启动时,会扫描这个目录,发现并加载插件。
- 插件结构约定: 每个插件通常是一个独立的文件夹,内部包含一个主文件(例如
my-plugin.php)、一个plugin.json或plugin.info文件(包含插件元数据:名称、版本、作者、描述等),以及其他资源(CSS、JS、图片等)。 - 插件加载器: 负责遍历
plugins/目录,读取每个插件的元数据。根据元数据中的入口文件路径,require_once相应的插件主文件。在加载时,我们可能还会检查插件的兼容性要求(PHP版本、依赖其他插件等)。
3. 插件激活与禁用: 插件不应该在被发现后就立即运行。我们需要一个管理界面或命令行工具来控制插件的生命周期。
- 状态管理: 将插件的激活状态存储在数据库或配置文件中。只有被激活的插件才会在系统启动时加载。
- 激活/禁用钩子: 当插件被激活或禁用时,触发相应的钩子(例如
activate_my_plugin或deactivate_my_plugin),让插件有机会执行初始化设置(创建数据库表、写入配置)或清理工作。
4. 插件API与沙箱: 为了让插件能与核心系统交互,我们需要提供一套清晰、稳定的API。同时,为了避免恶意或有缺陷的插件破坏系统,我们应该尽可能地提供一个“沙箱”环境,限制插件的能力。
- 核心API: 提供封装好的函数或类,让插件安全地访问数据库、文件系统、用户会话等。
- 安全考量: 避免插件直接执行任意PHP代码,尤其是在用户上传插件的场景下。虽然PHP本身实现严格的沙箱很困难,但可以通过限制文件操作、数据库访问权限等方式来降低风险。
5. 插件配置与数据存储: 插件通常需要存储自己的设置和数据。
- 独立配置: 每个插件应该有自己的配置选项,并提供一个管理界面让用户修改。这些配置可以存储在数据库的独立表中,或者一个专门的配置表中,以JSON或其他格式存储。
- 数据隔离: 插件的数据应与核心系统数据分离,避免混淆。
在我看来,一个好的插件系统,它不仅要能让开发者方便地扩展功能,更要能让用户安心地使用,不用担心插件会把系统搞乱。这背后,是核心系统开发者对“边界”的清晰定义和严格遵守。
PHP插件化架构的核心设计原则是什么?
说实话,谈到插件化架构,我脑子里首先浮现的就是“开闭原则”——对扩展开放,对修改关闭。这简直是为插件系统量身定制的。但仅仅这一个原则还不够,一个健壮的PHP插件系统,需要一系列设计哲学来支撑,否则就容易变成一堆混乱的“补丁”。
- 开闭原则(Open/Closed Principle): 这是基石。核心系统代码应当稳定,不因新增功能而频繁改动。所有新功能都应该通过插件的形式,在预留的扩展点上进行添加。我个人觉得,如果一个新需求来了,你发现需要改动核心文件才能实现,那多半是你的扩展点设计得还不够好。
- 依赖倒置原则(Dependency Inversion Principle): 核心系统不应该依赖具体的插件实现,而是依赖抽象。插件则应该依赖核心系统提供的抽象接口或钩子。这意味着核心系统定义了“能做什么”,而插件则去“实现它”。比如,核心只知道“这里可以执行一个动作”,而不知道具体哪个插件会执行什么动作。这种解耦,在我看来是系统灵活性的保障。
- 松耦合(Loose Coupling): 插件之间、插件与核心系统之间,都应该尽量减少直接依赖。插件应该独立运行,即便某个插件出现问题,也不应影响到其他插件或核心系统的正常运作。钩子和过滤器就是实现松耦合的绝佳方式,它们通过事件或数据流进行间接通信。
- 可扩展性(Extensibility): 这听起来有点像开闭原则的延伸,但更侧重于未来。设计时要考虑,未来可能出现的各种功能扩展点,是否已经预留。比如,今天只有文章发布,明天可能有评论、用户注册,这些地方是否都有钩子?我喜欢在设计之初就多问一句:“如果这里需要一个新功能,插件怎么介入?”
- 隔离性(Isolation): 插件的代码、数据和资源应该尽可能地独立。一个插件不应该随意访问或修改其他插件的数据,更不能直接修改核心系统的内部状态。虽然PHP在进程级别很难做到完全隔离,但通过命名空间、独立的数据库表前缀、以及严格的API调用,可以大大提高隔离程度。
- 约定优于配置(Convention over Configuration): 尤其是在插件的加载和结构上。如果每个插件都遵循一套统一的目录结构、命名规范和入口文件约定,那么插件管理系统就能更高效、更简洁地工作。这能大大降低插件开发者的学习成本,也减少了配置的复杂性。我一直觉得,合理的约定能让开发变得更愉快。
在PHP插件系统开发中,常见的挑战与陷阱有哪些?
开发插件系统,绝不是一帆风顺的。在我多年的开发经验中,遇到过不少坑,有些是设计上的,有些是实现上的。避开这些陷阱,才能让你的插件系统真正稳定、易用。
- 命名冲突(Naming Conflicts): 这是最常见也是最头疼的问题之一。不同的插件可能定义同名的函数、类、常量,甚至CSS类名或JavaScript变量。PHP的命名空间可以解决类和函数名冲突,但对于全局函数或常量,依然是个挑战。
- 应对: 强制插件使用命名空间,或者要求所有全局函数/常量都加上插件特有的前缀。CSS/JS也应使用模块化或前缀避免冲突。
- 性能问题(Performance Issues): 插件越多,系统性能下降的风险就越大。每个插件的加载、初始化、以及在钩子中执行的代码,都会消耗资源。
- 应对: 懒加载(按需加载)插件,只加载激活的插件。限制钩子回调的执行时间,或者提供缓存机制。鼓励插件开发者编写高效代码。
- 安全漏洞(Security Vulnerabilities): 插件是外部代码,是系统最薄弱的环节。恶意插件或有缺陷的插件可能引入SQL注入、XSS、任意文件上传等安全问题。
- 应对: 严格的输入验证与过滤。提供安全的API供插件使用,限制插件直接访问敏感资源。对插件代码进行审查(如果是公共插件市场)。
- 兼容性问题(Compatibility Issues): 插件可能依赖特定PHP版本、扩展库,或者与其他插件产生冲突。当核心系统升级时,插件也可能失效。
- 应对: 插件元数据中明确声明兼容性要求。提供版本控制机制,让插件开发者可以指定其兼容的核心系统版本。
- 插件生命周期管理不完善: 激活、禁用、卸载流程处理不当,可能导致数据残留、配置错误或系统崩溃。
- 应对: 强制插件提供激活和卸载回调函数,确保数据库清理、文件删除等操作正确执行。
- 错误处理与调试困难: 当多个插件在同一个钩子上执行时,一旦出错,很难快速定位是哪个插件的问题。
- 应对: 完善的日志系统,记录插件执行时的错误和警告。提供调试模式,可以禁用部分插件或显示更详细的错误信息。
- 数据迁移与升级: 插件版本升级时,可能需要修改数据库结构或迁移数据。如果处理不当,可能导致用户数据丢失。
- 应对: 插件内部实现版本控制和数据迁移逻辑,在激活时检查版本并执行必要的升级脚本。
在我看来,很多问题都源于对“外部代码”的信任度管理不足。我们既要给插件足够的自由度,又要像对待“陌生人”一样,时刻保持警惕,设置好边界。
如何确保PHP插件系统的性能与安全性?
性能和安全,这俩哥们儿在任何系统设计中都是重中之重,插件系统更是如此。一个插件系统如果跑得慢,或者漏洞百出,那再强大的扩展性也无人问津。我的经验告诉我,这两方面都需要从架构层面和编码规范层面双管齐下。
确保性能:
- 按需加载(Lazy Loading): 这是我个人最推崇的优化手段。别一股脑地把所有插件都加载进来,只加载那些被激活的,甚至只加载那些在当前请求中真正需要执行的插件。例如,一个后台管理插件,在前端页面就没必要加载。
- 实现: 维护一个激活插件列表。在
PluginManager中,只require这些激活插件的主文件。对于钩子回调,也可以考虑在doAction或applyFilters时才include对应的文件,而不是在系统启动时全部加载。
- 实现: 维护一个激活插件列表。在
- 缓存机制(Caching):
- 插件列表缓存: 扫描插件目录、解析元数据这些操作是耗时的,可以把结果缓存起来。
- 钩子回调缓存: 哪些钩子注册了哪些回调,也可以缓存起来,避免每次请求都重新构建。
- 插件输出缓存: 如果插件生成了静态内容,可以考虑将其缓存,减少重复计算。
- 代码审查与规范(Code Review & Standards):
- 鼓励高效编码: 制定插件开发规范,例如避免在循环中执行数据库查询、减少不必要的IO操作。
- 性能监控: 集成Xdebug、New Relic等工具,监控插件的CPU、内存和数据库使用情况,及时发现性能瓶颈。
- 数据库优化:
- 索引: 插件创建的数据库表,确保关键字段有索引。
- 高效查询: 避免
SELECT *,只查询需要的字段。使用JOIN代替多次查询。
- 异步处理(Asynchronous Processing): 对于一些耗时但非即时的插件任务(如发送邮件、生成报告),可以将其放入消息队列,通过异步 worker 处理,避免阻塞主请求。
确保安全性:
- 输入验证与过滤(Input Validation and Sanitization): 这是最基本的,也是最重要的。所有来自插件的输入,无论是用户提交的表单数据,还是插件内部的配置信息,都必须经过严格的验证和过滤。
- 例如:
filter_var()、htmlspecialchars()、strip_tags()。对于SQL查询,使用预处理语句。
- 例如:
- 权限控制(Access Control/Permissions): 限制插件能做什么。
- 文件系统: 插件不应该有权限随意读写核心文件或敏感目录。
- 数据库: 插件只能访问它自己的数据表,或者通过核心API进行受控的数据库操作。
- 核心API封装: 提供一套安全的API接口,插件只能通过这些接口与核心系统交互,而不是直接操作底层资源。
- 沙箱机制(Sandboxing - 概念层面): 虽然PHP本身很难实现严格的沙箱,但我们可以通过一些策略来模拟。
disable_functions/open_basedir: 在PHP配置中禁用一些危险函数,限制文件系统访问范围。- 代码静态分析: 在插件上传或激活前,对插件代码进行静态分析,检测潜在的安全漏洞或恶意行为。
- 最小权限原则(Principle of Least Privilege): 插件只被授予完成其功能所必需的最小权限。例如,一个展示天气预报的插件,不需要文件写入权限。
- 代码签名与验证(Code Signing/Verification): 如果你的插件系统有官方或信任的插件市场,可以考虑对插件进行代码签名。系统在加载插件前验证签名,确保插件没有被篡改。
- 定期审计与更新:
- 核心系统: 持续关注核心系统的安全更新。
- 插件: 鼓励插件开发者及时修复安全漏洞,并提供更新机制。定期对热门插件进行安全审计。
在我看来,性能和安全就像一个硬币的两面,缺一不可。在设计之初就应该把它们考虑进去,而不是等到出了问题才去打补丁。特别是安全性,它需要一种持续的警惕和投入,因为攻击者总是在寻找新的漏洞。
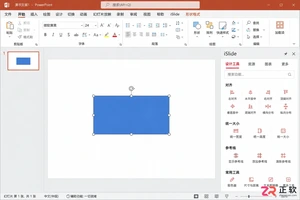
iSlide设计工具侧边栏不见了怎么办?本教程详解在Windows版PPT中通过【设计工具】按钮恢复侧边栏的方法,涵盖面板拖拽、模块隐藏检查及插件加载异常的处理,同时提供macOS用户的使用指引。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
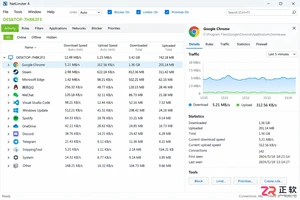
新手入门 NetLimiter 必读指南。详解 Activity 实时监控、DL/UL Limit 限速设置、Blocker 阻止规则及 Stats 流量统计功能。图文结合展示规则编辑器操作,助你轻松管理 Windows 应用网络带宽。
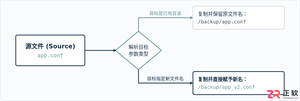
在Linux系统中,复制文件并改名并没有单独的独立命令,而是通过标准复制命令cp在指定目标路径时直接写上新文件名来完成。本文详解cp命令复制并重命名的操作语法、同目录与跨目录示例、常用安全参数及目录复制实践。
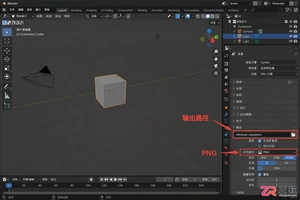
学习如何将Blender中的动态材质导出为图片序列。涵盖输出路径设置、PNG格式选择、帧范围确认及Image Sequence贴图的重新载入方法,适合需要保留透明通道或后期处理的动画贴图工作流。
想在iPhone或iPad上实现锁屏一键直达?本文详解“锁屏启动”的安装前检查清单、系统权限配置步骤及小组件添加方法,解决组件不显示、点击无反应等常见问题,确保快捷指令、网页和App快速启动。
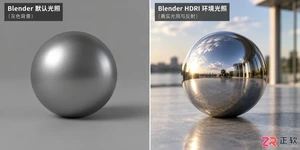
学习如何在Blender中使用HDRI进行渲染。通过World着色器连接Environment Texture节点,调整光照强度与环境方向,解决背景显示与曝光问题,快速提升场景真实感。
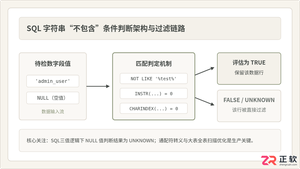
深入详解在SQL中进行条件判断字符串不包含某个子串的方法,涵盖标准NOT LIKE、各主流数据库(MySQL、PostgreSQL、SQL Server、Oracle)专有位置函数、正则表达式判断,剖析NULL值三值逻辑陷阱及全表扫描性能优化策略。
新手必读的IDM安装配置教程。从官方下载开始,逐步讲解如何完成Windows安装、启用Chrome/Edge/Firefox浏览器扩展、设置默认保存目录及调整连接线程,解决IDM不弹窗接管下载的常见问题。
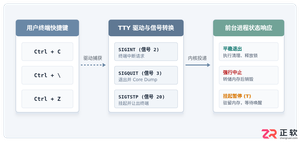
全面解析Linux终端中终止进程的核心快捷键(Ctrl+C、Ctrl+Z、Ctrl+\)的原理、区别与具体使用方法,附后台恢复与强制终止全流程指南。




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。