

如何在LAMP中实现用户认证与授权
在LAMP架构中实现用户认证与授权 说到经典的LAMP架构,用户认证与授权几乎是每个Web应用都绕不开的核心功能。今天咱们就来聊聊,如何在Linux、Apache、MySQL、PHP这套经典组合中,搭建一套既安全又实用的用户管理系统。 1. 安装和配置Apache 首先得确保Apache这位老伙计已
在LAMP架构中实现用户认证与授权
说到经典的LAMP架构,用户认证与授权几乎是每个Web应用都绕不开的核心功能。今天咱们就来聊聊,如何在Linux、Apache、MySQL、PHP这套经典组合中,搭建一套既安全又实用的用户管理系统。
1. 安装和配置Apache
首先得确保Apache这位老伙计已经就位。在Ubuntu系统里,安装过程简单直接:
sudo apt-get update
sudo apt-get install apache2这几行命令下去,你的Web服务器就准备就绪了。
2. 安装和配置MySQL
数据库是用户信息的保险柜,MySQL在这方面表现出色。安装命令和Apache类似:
sudo apt-get update
sudo apt-get install mysql-server
记得安装完成后要运行安全配置脚本,这可是保护数据安全的第一步。
3. 创建数据库和用户表
接下来,我们需要为应用创建一个专属的数据库和用户表:
CREATE DATABASE mydatabase;
USE mydatabase;
CREATE TABLE users (
    id INT AUTO_INCREMENT PRIMARY KEY,
    username VARCHAR(50) NOT NULL UNIQUE,
    password VARCHAR(255) NOT NULL,
    email VARCHAR(100) NOT NULL UNIQUE
);
注意密码字段要留足长度,这是为了存储经过哈希处理后的密码字符串。
4. 创建PHP脚本进行用户注册
用户注册是系统的人口大门,这个PHP脚本负责迎接新用户:
// 数据库连接配置
$servername = "localhost";
$username = "root";
$password = "";
$dbname = "mydatabase";
// 创建数据库连接
$conn = new mysqli($servername, $username, $password, $dbname);
if ($conn->connect_error) {
die("Connection failed: " . $conn->connect_error);
}
if ($_SERVER["REQUEST_METHOD"] == "POST") {
$username = $_POST['username'];
$password = password_hash($_POST['password'], PASSWORD_DEFAULT);
$email = $_POST['email'];
$sql = "INSERT INTO users (username, password, email) VALUES (?, ?, ?)";
$stmt = $conn->prepare($sql);
$stmt->bind_param("sss", $username, $password, $email);
if ($stmt->execute()) {
echo "New record created successfully";
} else {
echo "Error: " . $sql . "
" . $conn->error;
}
$stmt->close();
}
$conn->close();
?>
html>
Register
Register
method="post">
Username: "text" name="username">
Password: "password" name="password">
Email: "email" name="email">
"submit" value="Register">
这里用了password_hash函数,这是保护用户密码的关键步骤。
5. 创建PHP脚本进行用户登录
登录环节就像门卫查证件,需要仔细核对:
session_start();
// 数据库连接配置
$servername = "localhost";
$username = "root";
$password = "";
$dbname = "mydatabase";
$conn = new mysqli($servername, $username, $password, $dbname);
if ($conn->connect_error) {
die("Connection failed: " . $conn->connect_error);
}
if ($_SERVER["REQUEST_METHOD"] == "POST") {
$username = $_POST['username'];
$password = $_POST['password'];
$sql = "SELECT id, username, password FROM users WHERE username = ?";
$stmt = $conn->prepare($sql);
$stmt->bind_param("s", $username);
$stmt->execute();
$result = $stmt->get_result();
if ($result->num_rows > 0) {
$user = $result->fetch_assoc();
if (password_verify($password, $user['password'])) {
$_SESSION['loggedin'] = true;
$_SESSION['username'] = $user['username'];
header("Location: welcome.php");
exit;
} else {
echo "Invalid password";
}
} else {
echo "User not found";
}
$stmt->close();
}
$conn->close();
?>
Login
Login
method="post">
Username: "text" name="username">
Password: "password" name="password">
"submit" value="Login">
password_verify函数在这里扮演着密钥校验员的角色,确保密码匹配又安全。
6. 创建欢迎页面
登录成功后,用户应该看到一个专属的欢迎页面:
session_start();

if (!isset($_SESSION['loggedin']) || $_SESSION['loggedin'] !== true) {
    header("Location: login.php");
    exit;
}

$username = $_SESSION['username'];
?>


    Welcome


    Welcome,  echo htmlspecialchars($username); ?>!
    "logout.php">Logout
注意这里用了htmlspecialchars函数,这是防止XSS攻击的基本防护措施。
7. 创建注销脚本
有登录就得有注销,这个脚本负责清理现场:
session_start();
session_unset();
session_destroy();
header("Location: login.php");
exit;
简单几行代码,就能安全地结束用户会话。
8. 配置Apache进行身份验证
除了应用层认证,Apache本身也提供了一套基础的身份验证机制。通过在网站根目录创建.htaccess文件:
AuthType Basic
AuthName "Restricted Area"
AuthUserFile /path/to/.htpasswd
Require valid-user
然后用htpasswd命令创建密码文件:
htpasswd -c /path/to/.htpasswd username这套机制适合保护静态文件或简单的目录访问。
9. 配置PHP进行更复杂的授权
当简单的登录验证无法满足需求时,就需要引入角色和权限系统。通过在用户表中添加角色字段,或者在单独的权限表中定义用户-权限关系,可以实现精细化的访问控制。
总结
这套基础的LAMP用户认证授权流程,涵盖了从用户注册、登录到会话管理的完整生命周期。当然,在实际生产环境中,还需要考虑密码强度策略、会话超时设置、防止暴力破解等安全措施。随着业务复杂度的增加,可能还需要引入OAuth、双因素认证等更高级的安全方案。但无论如何,这个基础框架都是构建更复杂用户管理系统的坚实起点。
掌握Linux中删除用户和用户组的正确方法,避免残留文件和进程冲突。本文深入解析userdel和groupdel命令的参数用法,提供处理“用户仍在使用”等常见错误的实战方案。
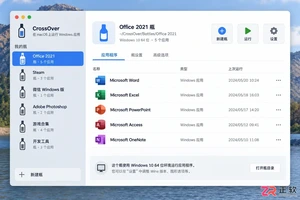
遇到CrossOver运行错误或需要更新版本时,如何彻底卸载旧版并干净重装?本教程详解macOS和Linux下的卸载步骤、残留文件清理方法及官方下载渠道,确保软件环境纯净稳定。




AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

AnyDesk macOS版是一款适用于远程办公、设备维护和客户支持的远程桌面工具,可连接并操作异地计算机,支持文件传输、无人值守访问、会话权限控制及跨平台协作。
Fuzor Windows版是一套面向建筑、工程与施工团队的BIM/VDC平台,可汇集多来源模型和进度数据,完成实时可视化、4D施工推演、场地物流规划、问题检查、成果演示及团队协同。
Gety Windows版是一款本地AI文件搜索工具,可索引电脑中的文档和图片,通过全文搜索、语义检索与OCR快速定位内容,并提供原版式预览、筛选和AI工具连接功能。
iMazing Windows版是一款面向iPhone、iPad和iPod用户的本地设备管理工具,可在电脑上完成多版本备份、照片与音乐传输、信息导出、应用数据管理以及新旧设备迁移。


