

Laravel路由测试怎么编写_Laravel路由测试的编写技巧【技巧】
Lara vel 路由测试,说难不难,说简单也真有不少暗坑。很多同学拿着文档一顿猛写,get() 一执行,满眼尽是 404、419、500,心态直接崩掉。问题到底出在哪?说白了,Lara vel 的路由测试走的是一条完整的 HTTP 请求生命周期,它不是简简单单调一下控制器方法就完事的。中间件、CS
Lara vel 路由测试,说难不难,说简单也真有不少暗坑。很多同学拿着文档一顿猛写,get() 一执行,满眼尽是 404、419、500,心态直接崩掉。问题到底出在哪?说白了,Lara vel 的路由测试走的是一条完整的 HTTP 请求生命周期,它不是简简单单调一下控制器方法就完事的。中间件、CSRF 验证、甚至 Session 状态,哪一个环节没对齐,报错就来了。
先给大家列几个最常见的坑:
- 404 报错:大概率是路由压根没注册,或者命名空间写偏了。
- 419 报错:CSRF token 缺失,挡在门外了。
- 500 报错:中间件抛了异常,或者是引用的配置文件没加载。
搞定这些,有几个基本的规矩得守住:
- 测试文件必须放在
tests/Feature/目录下,并且测试类要继承Tests\TestCase。 - 发请求要用框架封装好的方法,比如
$this->get('/xxx')或$this->post('/xxx'),千万别为了图省事去用app()->call(),那玩意儿不走完整流程。 - 对于 POST、PUT、PATCH 这类会修改数据的请求,要么临时关掉 CSRF 中间件(
withoutMiddleware()),要么老老实实在请求里带上_token。 - 如果路由里有参数,比如
/user/{id},用route()辅助函数来生成路径(例如$this->get(route('user.show', ['id' => 1]))),比硬编码 'id=1' 安全得多,至少能防止路由名称拼写错误。
如何让路由测试覆盖重定向、中间件和命名路由?
命名路由和中间件是 Lara vel 路由的灵魂,但测试时容易只盯着“能不能通”,忽略了行为逻辑。举个例子,auth 中间件到底有没有把人踢到登录页?route('login') 返回的是不是 302?where 约束能不能拦住非法参数?这些问题,单测一个状态码是看不出结果的。
- 测重定向:用
$this->get('/admin')->assertRedirect(route('login'))来断言,只测 302 是不够的,得确认它跳到了正确的地方。 - 测中间件效果:做一个“未登录”的请求,期望它返回 302;再用
actingAs()模拟登录后,才去断言 200。这样就把中间件的拦截逻辑测透了。 - 测命名路由是否存在:可以在测试类的
setUp()方法里先用Route::has('profile.edit')检查一次,确保路由定义没写错,免得后面因为一个拼写错误导致一大片测试挂掉。 - 测
where约束:传一个非法参数进去,比如$this->get('/post/abc'),期望返回 404;传一个合法整数/post/123,才能正常进控制器。这样才能确保参数校验生效。
TestCase::withoutExceptionHandling() 该不该开?
这个工具,开了能让你看到完整的报错堆栈,调试问题一针见血;关了的话,所有异常都会被框架吞掉,只给你留一个模糊的 500。但盲目开启它,副作用也很大——线上用户可看不到异常详情。说白了,它是个调试利器,不是常规武器。
- 调试阶段当然可以临时用,比如加上
$this->withoutExceptionHandling(),顺藤摸瓜找到 Controller 或 Model 里的报错根源。 - 但在 CI 环境或正式的测试套件里,必须关掉。否则一旦报错,堆栈里的敏感路径和配置信息就可能被你无意中泄露出去。
- 更稳妥、更专业的做法,是用
expectException()来显式断言预期的异常。比如测试权限不足时,就断言会抛出AuthorizationException。 - 注意:一旦开启了
withoutExceptionHandling(),异常就不会被框架渲染成标准响应对象了,这时候assertStatus()可能会失效。所以最好只在单个 test 方法内部局部使用,用完就关。
测试 API 路由和 Web 路由混用时要注意什么?
Lara vel 默认把 api 和 web 的路由分在两个组里,中间件、Session、CSRF、跨域策略完全不一样。用 Web 路由那套测试方法去测 API 路由,大概率会栽在 StartSession 或 VerifyCsrfToken 这类中间件上。
- API 路由测试请统一使用
$this->json('GET', '/api/users')方法,别用$this->get()。 - Web 路由测试默认带 Session,而 API 路由测试默认是没有 Session 的。所以别指望在 API 测试里直接用
Auth::user()。 - 如果 API 需要认证,必须用
$this->actingAs($user, 'api')来指定 guard,而不是用withSession()。 - 最后检查一下
RouteServiceProvider里的mapApiRoutes()方法有没有被正常调用,确保routes/api.php文件确实被加载了。

其实,路由测试最容易被忽略的,是「中间件的执行顺序」和「请求头环境」。比如,你要测试一个 JSON 接口,但忘记在请求头里设置 Accept: application/json,Lara vel 就可能把未认证用户重定向到 HTML 登录页面,而不是返回预期的 JSON 错误。又或者,你自定义了一个依赖 Request::ip() 的中间件,但在测试环境里没有 mock 这个值,导致测试结果永远不对。这些细节才是真正考验功力的地方。
网络不稳、缓存堆积或是账号安全机制触发,都可能是夸克登录异常的“元凶”。别急,顺着网络、缓存和权限这几条线排查下来,绝大多数情况都能快速搞定。 当夸克浏览器突然“拒签”,登录按钮怎么点都没反应时,别先怪手速。这事儿多半出在几个最常见的环节上。咱们按顺序来,从外到内捋一遍,问题往往就迎刃而解了。 检查
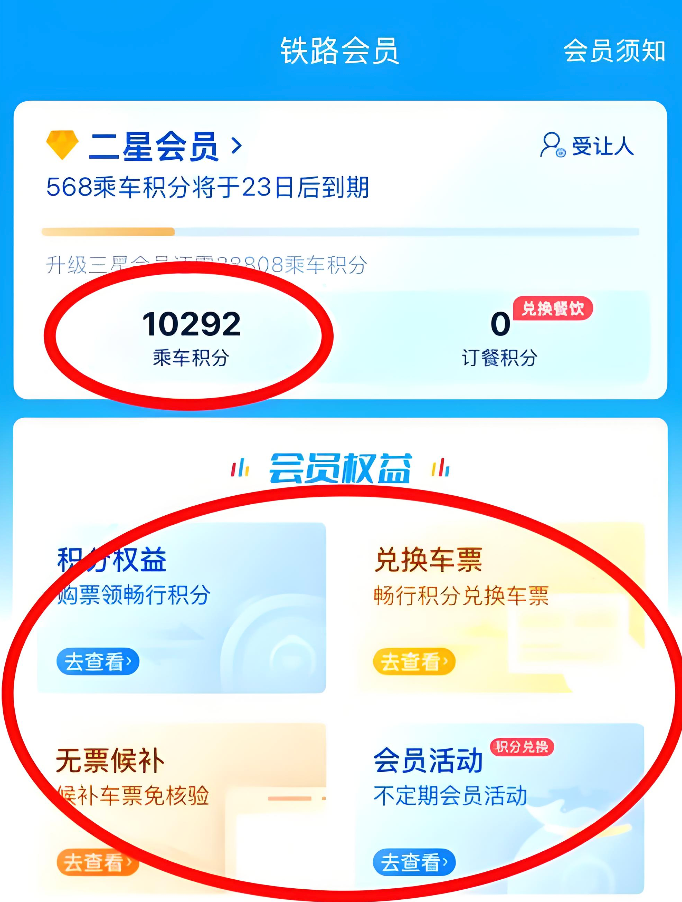
12306铁路畅行会员:二至五星,你的权益差在哪? 注册了12306铁路畅行会员,但对不同星级的权益总感觉有点“雾里看花”?这直接关系到你候补车票的成功率、积分到底多“值钱”,以及遇到问题时能获得多快的帮助。下面这份梳理,就是帮你厘清从二星到五星核心差异的清晰图谱。 (本文信息基于iPhone 15
京东新店补单:五种高效路径与极速发货实操指南 开门见山,新店初期最怕什么?订单履约出问题。无论是漏发、错发,还是消费者反馈没收到货,都直接关系到店铺的起步评分和宝贵的初始信任。遇到这种情况,“补单”是必须的补救动作,但怎么补得又快又准,把对体验的影响降到最低,这里面有不少门道。 别慌,目前平台为商家
连接fast路由器的wi-fi信号后,打开浏览器访问管理界面,首先调整设备的ip地址,并输入宽带运营商提供的账号与密码;接着在无线加密设置中设定您自己的wi-fi密码,即可完成全部基础配置。 1、 连接到FAST默认无线网络 配置路由器第一步,得让它先“亮起来”。别慌,操作很简单。拿出你的手机,在快
Laravel可通过五种方法动态调整队列消费顺序:多进程独立监听配合信号控制、基于环境变量动态解析队列名、利用调度器注入临时队列指令、通过Redis键前缀模拟队列切换、借助SupervisorRPC接口热重载配置。这些方法绕过了固定优先级限制,实现运行时灵活变更。




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。

Android Studio 是 Google 面向 Android 应用开发提供的官方集成开发环境,以 IntelliJ IDEA 为基础,集成智能代码编辑、Gradle 构建、设备模拟、界面预览、调试测试及性能分析工具,