

Microsoft365商业版怎么启用高级安全保护
Microsoft 365 拼车 是一款面向 macOS / Windows / iOS / Android 的软件工具。Microsoft 365是一个包含 Word、Excel、PowerPoint、Outlook等的Office办公套件。它更贴近日常 macOS / Windows / iOS / Android 使用场景,处理高频操作时整体会更顺手一些。
详解Microsoft 365商业版如何启用高级安全保护。涵盖许可确认、MFA多因素认证、Defender for Business设备防护、邮件反钓鱼策略及Intune合规设置,避免误配导致业务中断。
很多企业管理者在听到“高级安全保护”时,第一反应是寻找一个能一键开启的总开关。但在Microsoft 365的商业环境中,安全从来不是单个功能,而是一套层层递进的防御体系。它涉及身份是否可信、设备是否健康、邮件是否干净以及数据访问是否合规。
盲目开启所有推荐设置,往往会导致员工无法登录、重要报价单被隔离或老旧业务软件报错。真正稳妥的启用路径,是先厘清手中的许可权限,再按“身份—设备—内容—合规”的顺序,分场景逐步落地。
先确认版本,避免把没有授权的功能当成设置缺失
在动手配置之前,最容易被忽视的一步是确认订阅详情。Microsoft 365 Business Basic、Standard和Premium包含的安全能力截然不同。例如,Business Premium通常内置了Defender for Business、Defender for Office 365 Plan 1以及Intune设备管理能力;而基础版可能需要单独购买附加服务才能看到相应入口。
登录Microsoft 365管理中心,进入【计费】>【你的产品】查看当前订阅名称。同时,确保操作账户拥有“安全管理员”或“全局管理员”角色。普通用户只能管理个人的双重验证,无法为全组织部署设备策略或邮件过滤规则。如果页面中找不到预期的安全选项,大概率是许可未覆盖或角色权限不足,而非系统故障。

在计费页面确认当前订阅是否为Business Premium及安全服务授权状态
场景一:先启用多重身份验证,挡住最常见的账号风险
账号被盗是企业面临的最大威胁,而多重身份验证(MFA)是成本最低、效果最显著的防线。在Microsoft Entra管理中心(原Azure AD),管理员可以评估【安全默认值】。对于尚未建立复杂策略的组织,开启安全默认值能强制所有用户注册验证器应用,并在登录时进行二次确认。
**启用前务必做好两件事:**一是通知全体员工,避免因突然弹窗导致恐慌;二是准备至少两个“紧急访问账户”(Break-glass accounts),这些账户不受MFA限制,用于在主管理员被锁定时恢复权限。
如果组织使用Business Premium且需要更精细的控制,可以进入【条件访问】创建策略。例如,要求只有当用户从公司网络外访问财务系统时才触发MFA,或者禁止来自高风险地区的登录尝试。建议先以“报告模式”运行策略一周,观察哪些正常业务会被拦截,调整无误后再正式启用,切忌直接全员阻断。
场景二:用Defender for Business保护办公设备
传统的杀毒软件只查杀已知病毒,而Defender for Business提供了针对勒索软件和未知威胁的防护。在Microsoft Defender门户中,首先需要将组织的Windows电脑载入平台。这可以通过组策略、Intune或手动安装客户端完成,关键是要在控制台的【设备清单】中看到它们在线。

Defender门户中显示已载入的Windows设备列表及健康状态
载入设备后,不要立即应用最严格的策略。应先创建一个测试组,包含几台非关键业务的电脑,启用防病毒、攻击面减少(ASR)和自动调查响应功能。观察几天,确认常用的行业软件、打印机驱动或内部工具没有被误报拦截。
安全中心里的警报和设备风险评分需要专人定期查看。如果开通了自动调查,系统会自动处理低风险威胁,但对于高危警报,管理员仍需人工介入判断。**安全不是一次性配置,而是持续的监控与响应。**如果门户中看不到Defender入口,请回到订阅页面检查是否已分配许可证,切勿下载来源不明的第三方激活工具。
场景三:为邮箱和协作内容加一道过滤
商务邮件是钓鱼攻击的重灾区。在Microsoft Defender门户的【电子邮件和协作】板块,管理员可以配置反钓鱼、反恶意软件和垃圾邮件策略。默认策略通常已经具备基础防护,但针对企业特定域名,建议增加“仿冒保护”规则,防止外部发件人伪装成CEO或合作伙伴发送邮件。
**策略强度的提升必须伴随流程的完善。**如果将拦截级别调至最高,正常的客户附件、发票PDF可能会进入隔离区。管理员必须明确谁有权查看隔离邮件、如何释放误判邮件以及员工如何申诉。没有释放流程的高强度拦截,只会让安全团队变成业务瓶颈。

配置反钓鱼和反恶意软件策略的规则设置界面
此外,Teams、SharePoint和OneDrive的安全同样重要。检查外部共享设置,关闭不必要的“任何人可访问”链接,改为仅允许组织内或特定外部域访问。邮件安全管不住文件分享,必须单独在SharePoint管理中心配置敏感信息保护策略。
场景四:用Intune把设备合规纳入访问条件
如果订阅包含Intune,它可以确保只有“健康”的设备才能访问企业数据。在Intune管理中心,创建合规策略,要求设备必须设置密码、启用磁盘加密、安装最新的安全更新并开启屏幕锁定。
先将策略分配给IT测试组,确认用户在不合规时能看到明确的修复指引(如“请设置6位数字密码”)。当策略稳定后,可以将其与Entra ID的条件访问联动:不符合合规要求的设备,将被禁止访问Outlook、Teams等核心应用。

在Intune中设置设备密码和加密要求的合规策略
需要注意的是,Intune主要针对公司拥有的设备或加入Azure AD的个人设备。对于完全私人的手机或老旧的共享终端,需要单独定义例外范围,否则可能导致部分员工无法正常工作。设备合规不是目的,而是确保数据不在不安全环境中泄露的手段。
启用后要留下可检查的回路
完成上述配置后,回到Microsoft 365安全中心查看“Secure Score”(安全分数)。这个分数能直观反映当前租户相对于最佳实践的差距,如未启用MFA的用户比例、未载入Defender的设备数量等。
但请记住,高分不等于绝对安全。它只是一个参考指标,不能替代定期的备份恢复演练和安全意识培训。最后,务必文档化所有的策略名称、目标用户组、例外名单以及回滚步骤。当业务环境变化或出现误拦时,这些记录将是快速恢复业务的关键。

安全分数仪表盘显示当前租户的安全改进建议
Microsoft 365的高级安全保护不是为了把系统锁死,而是为了在开放协作中建立可信的边界。从身份到设备,从邮件到文件,每一步配置都应在保障业务流畅的前提下进行。具体功能入口可能随微软更新略有调整,请以当前租户管理中心的实际显示为准。
Microsoft 365模板库加载失败或搜不到模板?本文教你通过无痕模式测试、清理浏览器缓存、检查网络扩展及确认组织SharePoint权限,快速解决Word/Excel/PPT模板无法使用的问题。
不知道在Teams哪里找会议纪要模板?本文解析频道文件、聊天附件与会议笔记的区别,提供精准搜索策略与权限检查方法,帮助团队建立规范的文档协作流程。
担心文档外泄?了解如何在Microsoft 365商业版中安全地将文件分享给外部同事。掌握OneDrive与SharePoint的区别,设置最小权限,配置链接有效期,并学会处理常见的访问失败问题。
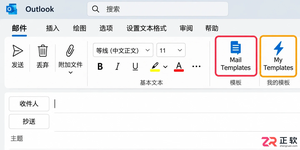
在新版Outlook中找不到邮件模板?本文详解如何区分完整邮件模板(Mail Templates)和短文本库(My Templates),并提供针对按钮消失、账户切换及旧版.oft文件迁移的排查步骤。
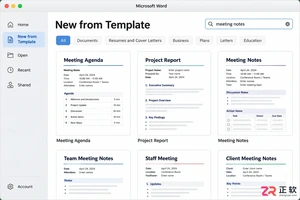
解决Mac版Microsoft 365搜索模板无结果或加载慢的问题。详解Word/Excel/PPT模板入口、关键词技巧、网络账户排查及本地.dotx/.xltx文件查找方法。
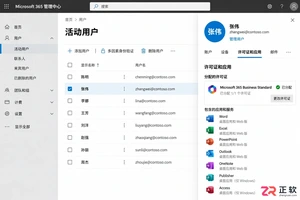
解决 Microsoft 365 商业版在新电脑安装后无法激活或提示无订阅的问题。涵盖企业账户确认、许可证分配检查、官方门户下载安装、旧设备停用管理及 Outlook/OneDrive 配置分离等关键步骤。
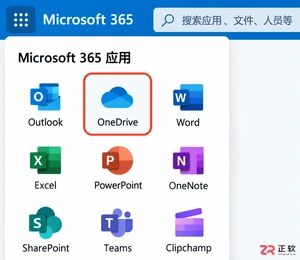
详细演示 Microsoft 365 商业版用户如何将 Word、Excel 等文件存入 OneDrive。涵盖网页上传、Office 应用内保存及桌面同步三种方法,解析权限确认、版本管理及故障排查技巧,提升团队协作效率。
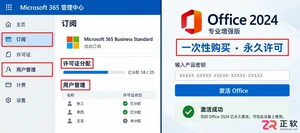
纠结选Microsoft 365商业版还是Office 2021/2024?本文详解订阅与买断在成本、云协作、更新策略及设备管理上的区别,助您根据团队实际需求做出准确选择。
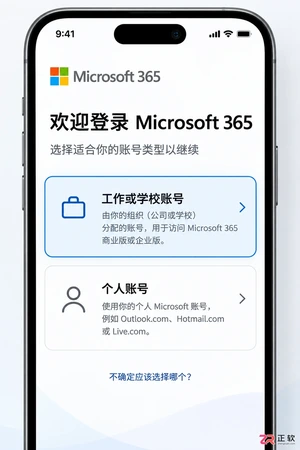
如何在手机和平板正确登录 Microsoft 365 商业版?本文从应用安装、工作账号验证、设备策略合规及许可证检查四个维度,提供清晰的移动端登录操作指引与故障排除方案。
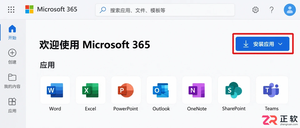
拿到公司分配的Microsoft 365商业版账号,如何在Mac上正确安装Word和Excel?本教程详解通过官方门户下载安装包、运行安装程序及使用工作账号激活的步骤,避免误用个人账号或App Store版本导致的许可冲突。




Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。