

使用Python进行恶意软件分析与检测
随着网络攻击的日益增加和恶意软件的不断进化,对恶意软件的分析和检测变得越来越重要。Python作为一种功能强大且易于使用的编程语言,被广泛应用于恶意软件的分析和检测领域。本文将介绍如何使用Python进行恶意软件分析与检测。首先,我们需要了解恶意软件的特征和行为。恶意软件通常以病毒、木马、蠕虫、间谍软件等形式存在,它们的目的是窃取用户信息、控制受感染的计算机
随着网络攻击的日益增加和恶意软件的不断进化,对恶意软件的分析和检测变得越来越重要。Python作为一种功能强大且易于使用的编程语言,被广泛应用于恶意软件的分析和检测领域。本文将介绍如何使用Python进行恶意软件分析与检测。
首先,我们需要了解恶意软件的特征和行为。恶意软件通常以病毒、木马、蠕虫、间谍软件等形式存在,它们的目的是窃取用户信息、控制受感染的计算机或传播自身。恶意软件的行为包括但不限于:文件操作、进程操作、注册表操作、网络通信等。
接下来,我们需要收集恶意软件样本。可以从公开的恶意软件样本库中获取样本,这些样本经过专业人员分析和标记,可以用于训练机器学习模型和测试检测工具。也可以通过监测网络流量、邮件附件等渠道来获取新的恶意软件样本。
在进行恶意软件分析和检测之前,我们需要对样本进行预处理。预处理包括:文件解压、格式转换、特征提取等。Python提供了许多库和工具,如zipfile、pandas、numpy等,可以帮助我们进行样本预处理。
接下来,我们可以使用Python提供的各种库和工具来进行恶意软件分析。例如,使用pyew工具可以将二进制文件转换成汇编代码,进而分析恶意软件的执行流程和行为。使用pefile库可以分析Windows PE文件的结构和属性,从中提取恶意软件的特征信息。使用capstone库可以对汇编代码进行反汇编,帮助我们理解、分析恶意软件的功能和行为。
另外,机器学习在恶意软件分析中也发挥着重要作用。我们可以使用Python中的scikit-learn库来构建和训练机器学习模型,从而实现对恶意软件的检测与分类。特征选择是机器学习中的一个重要环节,我们可以使用Python中的featuretools库来辅助对恶意软件样本的特征进行选择和提取。
除了使用现有的库和工具,我们还可以编写自己的Python脚本来进行恶意软件分析和检测。Python的易学易用性使得我们能够快速编写、调试和运行自定义脚本。例如,我们可以编写一个Python脚本来监测计算机的文件操作行为,当检测到异常行为时,及时发出警报。
最后,我们需要持续更新和改进恶意软件分析和检测的方法。恶意软件不断演化和改进,新型恶意软件的出现使得传统的分析和检测方法变得不够有效。我们需要不断学习最新的安全技术和研究成果,并将其应用到Python中,提高我们的分析和检测能力。
总之,使用Python进行恶意软件分析与检测是一项复杂而重要的任务。Python提供了丰富的库和工具,使我们能够方便地进行恶意软件分析。然而,恶意软件的不断演化和改进也对我们的分析和检测能力提出了更高的要求。我们需要不断学习和改进我们的分析方法,以应对日益复杂的网络安全威胁。
先说一件事。今年7月,微软安全团队盯上了macOS的一款安全机制——Gatekeeper,发现它藏着一个能让恶意软件溜进来的漏洞。而问题的严重性在于,Gatekeeper原本是用来“守门”的,结果这道门本身被绕过了。 苹果公司接到微软的报告后,在9月13日更新的几个版本里打上了补丁:macOS 13
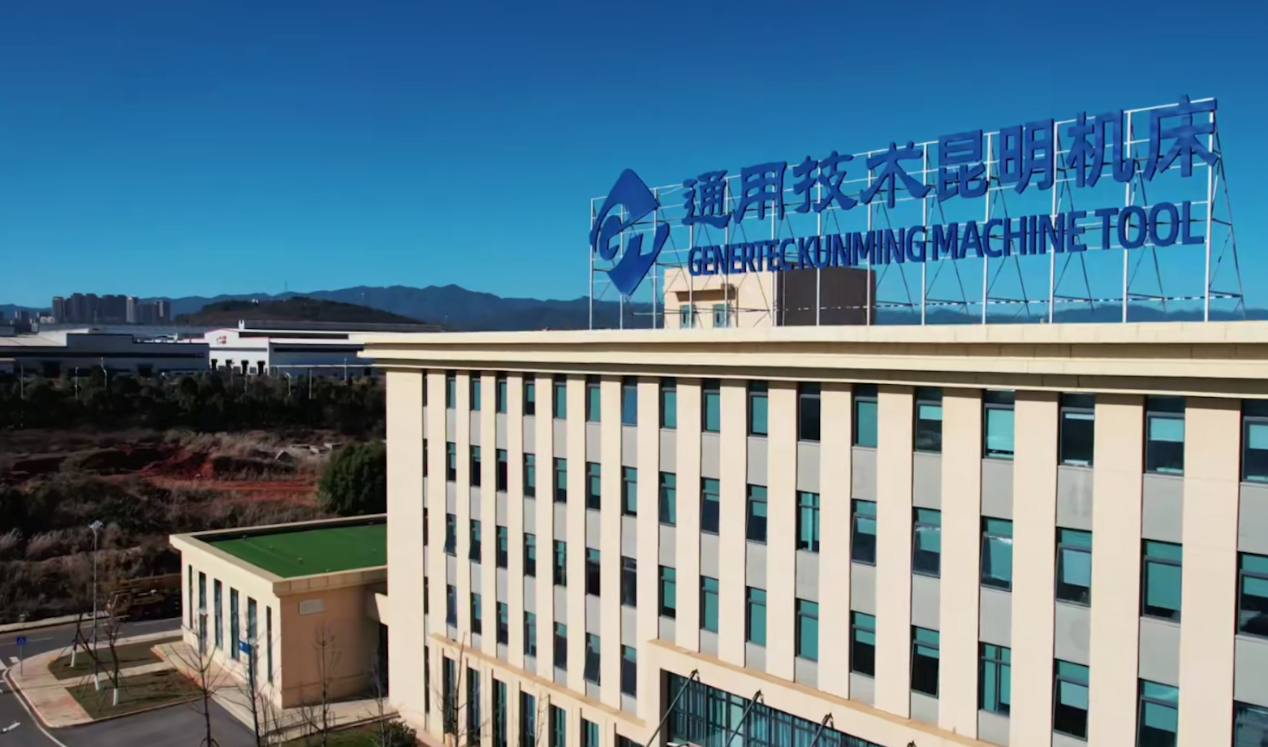
【科技报道 记者 张阳】在“十四五”收官与“十五五”开局的关键历史节点,全球产业链重构与技术竞争加剧,高质量发展成为中国制造业转型升级的核心命题。作为“工业母机”的机床行业,其发展质量直接决定国家制造业的整体竞争力。 这其中,有一家企业的故事尤为值得品味。通用技术集团昆明机床股份有限公司,历经八十九
分布式事务处理方案通过2PC、3PC、Paxos和SAGA等方法,确保了分布式系统中事务的可靠性、一致性和可扩展性,但存在性能开销、复杂性和单点故障等缺点。在电子商务订单处理等实战中,这些方案通过检查库存、扣款和发货等步骤的协调,保证了事务的一致性和可靠性。
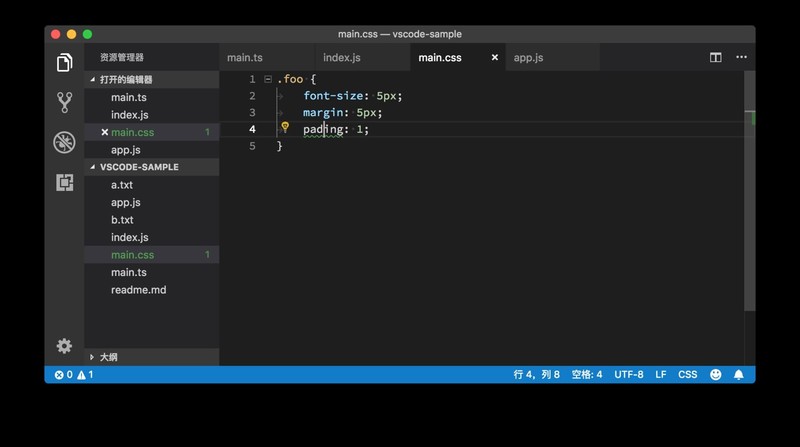
1、首先在编辑器中,我们能在pading下看到了绿色的波浪线,并且在这行的行首,看到一个灯泡的图标。2、然后点击这个灯泡的图标,我们就能看到一个新的列表,列表里就是语言服务提供的修复这个错误的操作建议。3、最后在这个例子里,我们要做的就是选择第一个操作建议,把pading换成padding。除了点击这个黄色的灯泡图标,我们也可以按下【Cmd+.】(Windows上是Ctrl+.)来调出这个快速修复的建议列表。
查看设备或软件配置有三种常用方法:一是通过系统信息工具,如Windows的“系统信息”或msinfo32、macOS的“关于本机”、Linux的uname-a和lscpu等命令;二是使用设备管理器或硬件信息工具,如Windows设备管理器、macOS系统报告、Linux的lshw命令;三是查看软件内置的“关于”或“设置”菜单。查看显卡型号可通过设备管理器的“显示适配器”或GPU-Z等专业工具。Linux服务器查看CPU核心数可使用lscpu命令或查看/proc/cpuinfo文件。游戏卡顿可能由驱动问题、
Go函数调试和分析工具详解调试和分析Go函数时,常用的工具包括:Delve:交互式调试器,允许逐步执行代码、设置断点和检查变量。GoTrace:内置性能分析工具,生成应用程序运行时指标。pprof:附加分析工具,用于生成图表,显示函数调用图、内存和CPU使用情况。Goland:全面的GoIDE,提供集成的调试和分析功能,包括Delve、性能分析和代码覆盖率分析。
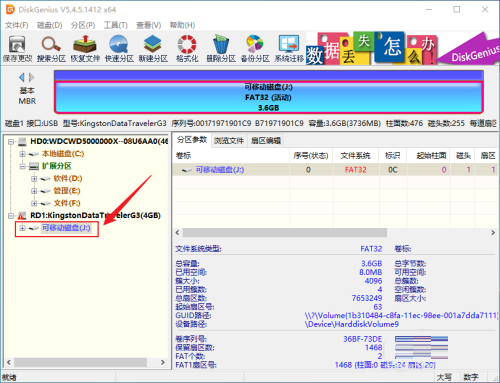
很多人不知道分区工具diskgenius如何检测磁盘坏道?今日为你们带来的文章是分区工具diskgenius检测磁盘坏道的方法,还有不清楚小伙伴和小编一起去学习一下吧。第一步:打开DiskGenius软件,然后选择要检测的磁盘。第二步:点击“磁盘”菜单下的“坏道检测与修复”。第三步:确认选择的磁盘是否正确,然后点击“开始检测”,进行检测U盘坏道情况。第四步:进入坏道检测界面,直到检测完成。

PHP快速缓存的原理及优势分析缓存是提高Web应用性能的重要手段之一。在PHP开发中,我们可以利用缓存来提升页面加载速度和数据库访问效率。本文将介绍PHP快速缓存的原理,并分析其优势。原理PHP快速缓存的原理基于将动态生成的内容存储在静态文件中,从而避免每次请求都重新生成内容。当用户发送请求时,先检查缓存文件是否存在,如果存在则直接返回缓存内容,节省了数据库
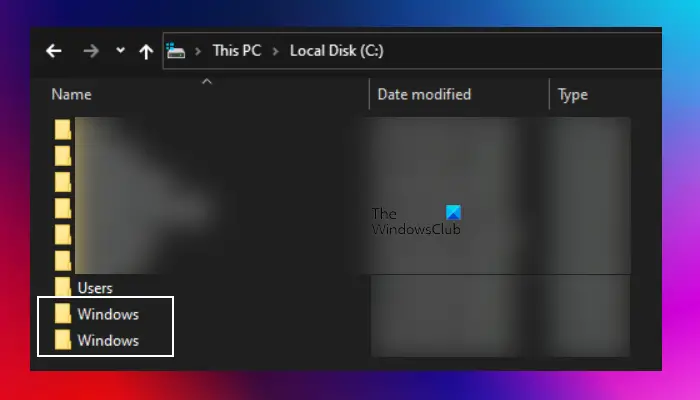
Windows文件夹包含Windows操作系统,是Windows计算机中的重要文件夹。默认情况下,Windows安装在C盘上。因此,C是Windows文件夹的默认目录。每台Windows计算机都有一个Windows文件夹。然而,一些用户报告说,在C盘中发现了两个Windows文件夹。在这篇文章中,我们将解释如果你遇到这样的情况你可以做什么。C盘中的两个Windows文件夹在C盘中有两个Windows文件夹的情况很少见。然而,如果你遇到这样的情况,你可以使用以下建议:运行反恶意软件扫描尝试查找正确的Wind
MicrosoftDefender防病毒为Windows用户提供了全方位的安全保护,不仅可以检测和清除病毒和恶意软件,还提供了一个重要但常被忽视的「脱机扫描」功能。这个功能能够有效地发现和清除那些难以处理的顽固恶意软件,为用户的设备提供可靠的保护。下面,我们将详细介绍如何在“Windows安全中心”中,利用MicrosoftDefender的脱机扫描功能来深入检测和清除计算机中可能存在的病毒和恶意软件。通过这一过程,您可以确保计算环境更加安全可靠。这项功能可以在系统处于脱机状态时运行,确保对系统进行全面检





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



