

Java 网络编程中的安全考虑
Java网络编程的安全性至关重要,涉及以下关键考虑因素:验证用户输入以防止恶意数据;输出编码以防止XSS攻击;会话管理以跟踪用户身份并防止会话劫持;使用HTTPS加密通信;实施CORS措施以确保跨域请求的安全。如实战案例所示,通过对输入进行编码,可以有效防止XSS攻击。
Java 网络编程的安全性至关重要,涉及以下关键考虑因素:验证用户输入以防止恶意数据;输出编码以防止 XSS 攻击;会话管理以跟踪用户身份并防止会话劫持;使用 HTTPS 加密通信;实施 CORS 措施以确保跨域请求的安全。如实战案例所示,通过对输入进行编码,可以有效防止 XSS 攻击。
Java 网络编程中的安全考虑
在 Java 网络编程中,安全性至关重要,需要考虑以下因素:
1. 输入验证
对用户输入进行验证以防止恶意数据输入至关重要。使用正则表达式、边界检查和数据类型转换来验证输入。
String input = request.getParameter("input");
if (!input.matches("[a-zA-Z0-9]+")) {
    // 输入不合法,处理错误
}
2. 输出编码
在将数据发送到客户端之前,将其编码以防止 XSS 攻击。使用 java.net.URLEncoder 和 java.net.URLDecoder 编码和解码数据。
String encodedInput = java.net.URLEncoder.encode(input, "UTF-8");
3. 会话管理
使用会话管理技术来跟踪用户身份并防止会话劫持。创建会话 ID 并将其存储在 cookie 或 HTTP 头中。
HttpSession session = request.getSession();
session.setAttribute("userId", "user123");
4. HTTPS
使用 HTTPS 协议来加密客户端和服务器之间的通信,防止数据泄露。使用 javax.net.ssl.SSLSocket 创建安全套接字。
SSLSocket socket = (SSLSocket) socketFactory.createSocket(host, port);
5. CORS
为跨域请求提供安全措施,通过 Access-Control-Allow-Origin 标头指定允许的来源。
response.setHeader("Access-Control-Allow-Origin", "https://example.com");实战案例:防止 XSS 攻击
假设有一个 Web 表单允许用户输入评论。要防止 XSS 攻击,需要对输入进行编码:
String comment = request.getParameter("comment");
String encodedComment = java.net.URLEncoder.encode(comment, "UTF-8");

// 将编码的评论存储到数据库中...
通过遵循这些安全考虑,Java 网络编程可以创建安全的应用程序来处理敏感数据并防止攻击。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
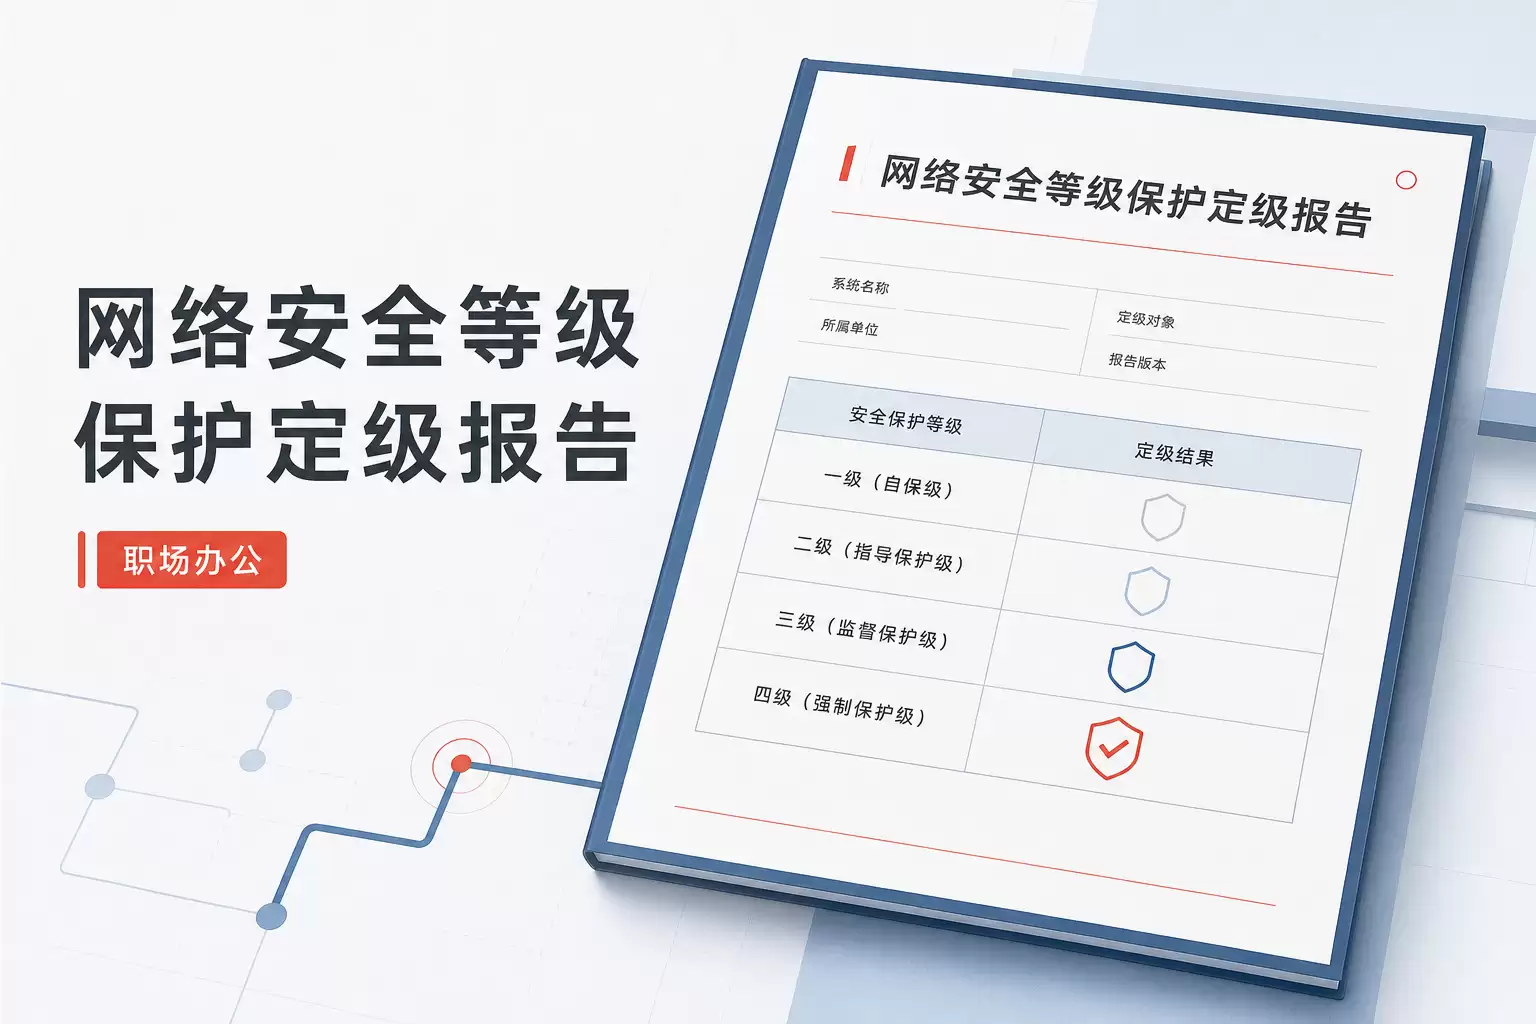
本文提供一份适用于制造企业的网络安全等级保护定级报告范本。报告详细拆解了定级对象描述、业务信息安全与系统服务安全等级的判断逻辑,并给出了完整的备案路径与专家评审行动清单。企业可参考此结构,结合自有机房、私有云或混合云环境,快速完成等保二级的自主定级与备案材料准备。
如何将Debian与OpenSSL相结合,打造系统化加固方案一 基础加固与更新保持组件为最新:执行sudo apt update && sudo apt full-upgrade,随后确认版本openssl version,及时获取安全修复。最小化安装与权限收敛:仅安装必要组件(如openssl、l
引言 在网络安全领域,Payload 混淆(payload obfuscation)是一项关键技术,用于规避安全软件的检测。CODE_0 是 Metasploit Framework 中的一个强大工具,它是一个独立的 Payload 生成器,也可用于对 Payload 进行编码,从而改变其结构以避免
引言 在网络安全领域,理解密码是如何被保护的,以及反过来它们又是如何被破解的,至关重要。本实验(Lab)将介绍两个基本概念:John the Ripper,一个强大的密码破解工具;以及 Rainbow Tables(彩虹表),一种用于逆转加密哈希函数(cryptographic hash funct
引言 Gobuster可是个厉害的家伙,它能够暴力破解URI(包括目录和文件)、DNS子域、Amazon S3存储桶等等。在网络安全和渗透测试的大环境下,发现子域可是侦察阶段的关键一环。了解那些和子域相关联的IP地址,能为组织的网络基础设施提供极有价值的洞察,助力识别潜在的攻击途径或者配置方面的错误

谷歌浏览器Mac版官方安装指南 谷歌浏览器Mac版官方安装入口是https://www.google.com/chrome/,需macOS 12+系统、500MB空间,下载.dmg后拖入应用程序安装,支持多设备同步、性能优化与隐私保护功能。 苹果电脑Chrome的安装入口究竟在哪里?这个问题最近可是

Chrome中JavaScript未执行需依次检查:一、移除站点级禁用并添加允许域名;二、开启全局JavaScript开关;三、禁用干扰扩展;四、在开发者工具中启用JavaScript;五、重置内容设置为默认。 有时在Chrome里打开网页,会发现交互按钮点了没反应,数据加载不出来,页面仿佛“静止”






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
