

Flask-RESTful和Flask-JWT:Python web应用程序中的用户身份验证和授权
在现代的Web应用程序中,用户身份验证和授权是非常关键的安全措施。随着Python的流行和使用,Flask-RESTful和Flask-JWT成为了PythonWeb应用程序中用户身份验证和授权的首选解决方案。本文将会详细介绍Flask-RESTful和Flask-JWT的使用,以及如何在PythonWeb应用程序中实现用户身份验证和授权。Flask-R
在现代的Web应用程序中,用户身份验证和授权是非常关键的安全措施。随着Python的流行和使用,Flask-RESTful和Flask-JWT成为了Python Web应用程序中用户身份验证和授权的首选解决方案。本文将会详细介绍Flask-RESTful和Flask-JWT的使用,以及如何在Python Web应用程序中实现用户身份验证和授权。
Flask-RESTful的介绍
Flask-RESTful是Flask的扩展库,可以帮助快速构建RESTful的API接口。它提供了很多有用的功能,比如输入验证、请求解析等。通过Flask-RESTful,我们可以很容易地构建一个简单的Web API。下面是一个简单的示例:
from flask import Flask
from flask_restful import Resource, Api

app = Flask(__name__)
api = Api(app)

class HelloWorld(Resource):
    def get(self):
        return {'hello': 'world'}

api.add_resource(HelloWorld, '/')

if __name__ == '__main__':
app.run(debug=True)在这个例子中,我们创建了一个名为HelloWorld的资源(Resource),并将其添加到了api对象中。最终,我们可以通过/路由来访问HelloWorld资源。当我们访问/路由时,调用HelloWorld资源的get方法,并返回一个JSON响应{'hello': 'world'}。
Flask-JWT的介绍
Flask-JWT是Flask的另一个扩展库,用于在Web应用程序中实现JSON Web Token(JWT)身份验证。JWT是一个开放标准,用于在用户和服务器之间安全地传输信息。它是基于JSON的,通常由三个部分组成,分别是头部、载荷和签名。头部包含了JWT的类型和所使用的算法信息,载荷包含了需要传输的数据信息,签名用于验证数据是否正确。Flask-JWT简化了JWT的生成和验证,使得在Web应用程序中实现用户身份验证变得更加容易。下面是一个简单的示例:
from flask import Flask
from flask_jwt import JWT, jwt_required, current_identity
from werkzeug.security import safe_str_cmp

app = Flask(__name__)
app.config['SECRET_KEY'] = 'super-secret'

class User(object):
    def __init__(self, id, username, password):
        self.id = id
        self.username = username
        self.password = password

    def __str__(self):
        return f"User(id='{self.id}', username='{self.username}')"

users = [
    User(1, 'user1', 'password'),
    User(2, 'user2', 'password')
]

username_table = {u.username: u for u in users}
userid_table = {u.id: u for u in users}

def authenticate(username, password):
    user = username_table.get(username, None)
    if user and safe_str_cmp(user.password.encode('utf-8'), password.encode('utf-8')):
        return user

def identity(payload):
    user_id = payload['identity']
    return userid_table.get(user_id, None)

jwt = JWT(app, authenticate, identity)

@app.route('/protected')
@jwt_required()
def protected():
    return {'hello': current_identity.username}

if __name__ == '__main__':
app.run(debug=True)在这个例子中,我们首先定义了一个User类,用于存储用户的身份验证信息。在authenticate函数中,输入一个用户名和密码,该函数将返回一个用户对象。在identity函数中,输入一个jwt载荷,该函数将根据jwt中的用户id返回一个用户对象。通过调用JWT构造函数,我们为应用程序添加了一个自定义的身份验证方法和一个自定义的用户标识方法。最后,在protected路由的装饰器中使用了@jwt_required装饰器,以确保只有经过身份验证的用户才能访问受保护的资源。
Flask-RESTful和Flask-JWT的结合
我们可以将Flask-RESTful和Flask-JWT结合起来使用,实现完整的Web应用程序,包括用户身份验证和授权机制。下面是一个简单的示例:
from flask import Flask
from flask_restful import Resource, Api, reqparse
from flask_jwt import JWT, jwt_required, current_identity
from werkzeug.security import safe_str_cmp

app = Flask(__name__)
app.config['SECRET_KEY'] = 'super-secret'
api = Api(app)

class User(object):
    def __init__(self, id, username, password):
        self.id = id
        self.username = username
        self.password = password

    def __str__(self):
        return f"User(id='{self.id}', username='{self.username}')"

users = [
    User(1, 'user1', 'password'),
    User(2, 'user2', 'password')
]

username_table = {u.username: u for u in users}
userid_table = {u.id: u for u in users}

def authenticate(username, password):
    user = username_table.get(username, None)
    if user and safe_str_cmp(user.password.encode('utf-8'), password.encode('utf-8')):
        return user

def identity(payload):
    user_id = payload['identity']
    return userid_table.get(user_id, None)

jwt = JWT(app, authenticate, identity)

class HelloWorld(Resource):
    def get(self):
        return {'hello': 'world'}

class Secret(Resource):
    @jwt_required()
    def get(self):
        return {'secret': 'resource', 'user': current_identity.username}

class Login(Resource):
    def post(self):
        parser = reqparse.RequestParser()
        parser.add_argument('username', type=str, help='Username cannot be blank', required=True)
        parser.add_argument('password', type=str, help='Password cannot be blank', required=True)
        args = parser.parse_args()

        user = authenticate(args['username'], args['password'])
        if user:
            return {'access_token': jwt.jwt_encode_callback({'identity': user.id})}
        else:
            return {'message': 'Invalid username or password'}, 401

api.add_resource(HelloWorld, '/')
api.add_resource(Secret, '/secret')
api.add_resource(Login, '/login')

if __name__ == '__main__':
app.run(debug=True)在这个例子中,我们除了定义了HelloWorld资源外,还定义了Secret资源和Login资源。在Secret资源中,通过@jwt_required装饰器,确保只有经过身份验证的用户才能访问。在Login资源中,我们对POST请求进行了解析,并使用authenticate函数来验证用户的身份信息。如果验证成功,则返回JWT token,否则返回401状态码。最终,我们将所有的资源添加到了api对象中,并使用Flask的run方法启动了Web应用程序。
总结
在Python Web应用程序开发中,Flask-RESTful和Flask-JWT是非常有用的扩展库。通过它们,我们可以很容易地构建和保护Web API,并为Web应用程序添加用户身份验证和授权机制。使用Flask-RESTful和Flask-JWT可以减少我们的开发时间和开发成本,使得我们更容易地实现Web应用程序的功能。
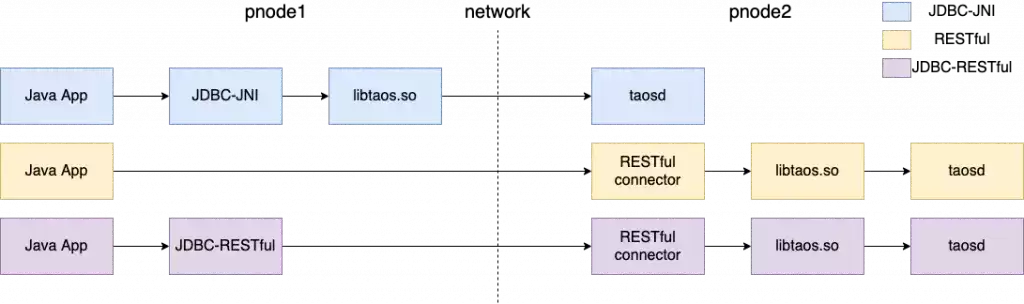
在TDengine-2.0.14.0版本发布之际,我们为JDBC Connector增添了一种全新的实现方式:JDBC-RESTful。它通过内部使用RESTful接口,而非taosc来连接TDengine服务器,从而实现了跨平台的功能。这意味着,无论是在Linux、Windows,还是Mac系统上
使用HTTPRequester插件在SublimeText中调试API时,Header必须严格遵循Key:Value格式,且必须显式声明Content-Type和Authorization;变量定义需在文件顶部使用@token,引用时使用{{token}},变量名中不能包含点号或斜杠;JSONbody必须符合RFC8259规范,且在body前需要空行;若响应
PHP调用第三方RESTfulAPI需经过初始化、配置、执行和释放四步,注意设置CURLOPT_RETURNTRANSFER为true及正确Content-Type头。POST提交JSON时数据需转为字符串并指定application/json。错误排查重点检查返回传输、SSL验证和超时设置,响应需先验证JSON有效性再处理。
ThinkPHP6.0开发RESTfulAPI需手动完成四个步骤:控制器按命名空间创建,资源路由在app.php显式注册,方法名严格对应且手动返回json(),前端PUT/DELETE请求需加X-HTTP-Method-Override头,以上步骤缺一不可。
VSCode调试Fastify断点不触发因V8Inspector未激活。需显式添加--inspect=0.0.0.0:9229,采用attach模式配置端口、sourceMap和outFiles,确保参数在最前面且不被npm脚本吞掉。
Yii框架RESTful接口返回404的常见原因有三个:首先,请求未进入框架,需检查重写规则与入口脚本是否正确;其次,urlManager配置不当,需同时启用enablePrettyUrl和showScriptName,并正确配置路由规则;最后,异常处理器未捕获NotFoundHttpException,需确认errorHandler组件有效,并在Nginx
构建高性能RESTfulAPI需开启`rest_action_as_method`,用`Route::resource`生成标准路由,控制器方法严格对应`read`、`save`等。推荐`--api`生成控制器,统一`param()`接收数据,强制返回JSON。部署前路由缓存,注意Nginx不拦截PUT/DELETE。
使用OAuth2可避免维护用户账号密码风险,适合Flask后台系统接入Google、GitHub或自建提供商。推荐使用Authlib扩展,配置客户端后实现登录流程:1.用户点击登录按钮跳转授权页;2.用户授权后回调指定URL;3.应用通过code获取accesstoken;4.使用token请求用户信息完成登录。需将用户信息映射至本地数据库并结合权限控制,如添加@admin_required装饰器限制访问。注意事项包括:设置HTTPS回调地址、处理跨域与CSRF保护、安全存储token及合理处理异常。
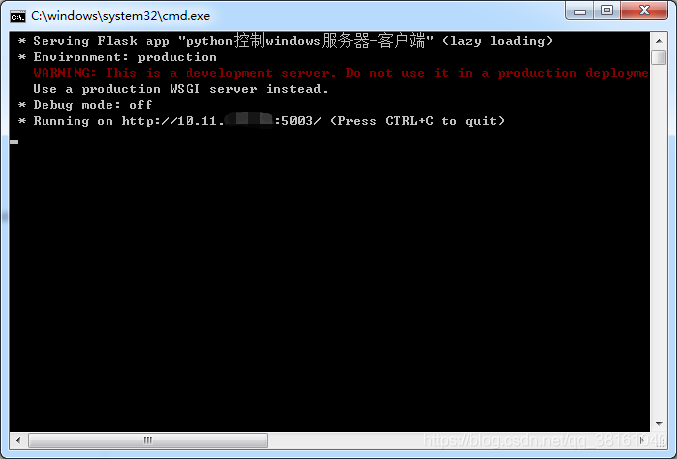
下面展示了flask服务启用后对我给的特定请求做的一些处理。如果想实现连接windows服务器,利用requests请求进行文件传输,可以看我的这篇文章:Python技术篇-用flask库与requests请求实现mac本地文件上传至windows服务器指定文件夹下实例演示代码语言:javascript代码运行次数:0运行复制#-*-coding:utf-8-*-importflaskapp=flask.Flask(__name__)#直接输入ip+端口号展
使用Gin框架开发RESTful微服务时,应采用分层项目结构,通过路由分组定义接口,利用数据绑定与校验处理请求,结合service层封装业务逻辑,并通过中间件扩展功能,最终构建清晰、可维护的高性能服务,完整实践包括模型定义、路由注册、错误处理及测试验证,且应结合数据库实现持久化,以构建生产级应用。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



