

Python自动化运维:Paramiko实战教程
1.Paramiko是Python实现自动化运维的核心工具,它通过SSH协议实现远程命令执行和文件传输。2.使用Paramiko首先要安装库并建立SSH连接,推荐使用私钥认证以提升安全性。3.通过exec_command执行远程命令并获取输出结果,同时检查退出状态码判断执行是否成功。4.SFTP功能支持上传和下载文件,适用于部署代码或备份配置。5.脚本完成后应关闭连接以释放资源。6.Paramiko的优势在于其安全性、灵活性、跨平台性和细粒度控制能力,适合构建复杂自动化流程。7.实战中常见挑战包括认证问题
1.Paramiko是Python实现自动化运维的核心工具,它通过SSH协议实现远程命令执行和文件传输。2.使用Paramiko首先要安装库并建立SSH连接,推荐使用私钥认证以提升安全性。3.通过exec_command执行远程命令并获取输出结果,同时检查退出状态码判断执行是否成功。4.SFTP功能支持上传和下载文件,适用于部署代码或备份配置。5.脚本完成后应关闭连接以释放资源。6.Paramiko的优势在于其安全性、灵活性、跨平台性和细粒度控制能力,适合构建复杂自动化流程。7.实战中常见挑战包括认证问题、主机密钥管理、命令执行陷阱以及网络不稳定,需通过合理设置私钥权限、提前加载known_hosts、使用绝对路径及添加重试机制等方式应对。8.基于Paramiko可构建自动化部署脚本,流程包括读取服务器列表、循环连接、上传代码包、解压安装依赖、重启服务等步骤,提升运维效率和准确性。

用Python实现自动化运维,尤其是借助像Paramiko这样的库,说白了,就是把那些重复、枯燥的服务器操作,比如部署代码、检查服务状态、处理日志,变成一段段可以自动运行的脚本。它让你可以通过编写Python代码,像操作本地文件一样去远程执行命令、上传下载文件,极大地提升了效率和准确性。
解决方案
要用Python实现自动化运维,Paramiko是绕不开的一个核心工具。它是一个纯Python实现的SSHv2协议库,意味着你可以用它来连接远程服务器,执行命令,传输文件,甚至建立SSH隧道。这东西的好处在于,它给你提供了非常细粒度的控制权,不像直接调用系统命令那么粗暴。
核心步骤其实就这几点:
- 安装Paramiko: 简单得很,
pip install paramiko一行命令搞定。 - 建立SSH连接: 使用
paramiko.SSHClient()创建一个客户端实例。连接前,你得决定怎么处理未知主机密钥,set_missing_host_key_policy(paramiko.AutoAddPolicy())方便是方便,但生产环境我个人更倾向于WarningPolicy或者更严谨地管理known_hosts文件,安全第一嘛。然后就是connect()方法,传入主机名、用户名、密码或者私钥路径。私钥认证无疑是更推荐的,安全性高,也更适合自动化场景。 - 执行远程命令: 连接成功后,通过
client.exec_command()就能在远程服务器上跑命令了。这个方法会返回三个文件对象:stdin、stdout和stderr。你读取stdout.read()就能拿到命令的输出,stderr.read()则是错误信息。别忘了检查命令的退出状态码,通常0表示成功,非0表示出错了。 - 文件传输(SFTP): Paramiko还提供了SFTP功能,通过
client.open_sftp()可以获得一个SFTP客户端实例。用put()方法上传本地文件到远程,get()方法下载远程文件到本地。这对于部署代码包、备份配置文件之类的任务简直是神器。 - 关闭连接: 用完记得
client.close(),释放资源,这是好习惯。
为什么Paramiko是自动化运维的理想选择?
说实话,我刚开始接触自动化运维的时候,也尝试过各种方法,比如写一堆shell脚本,或者用Ansible、SaltStack这类工具。但用Paramiko之后,我才真正体会到Python在灵活性上的强大。
首先,安全性。Paramiko是基于SSH协议的,这意味着所有通信都是加密的,这比那些明文传输的协议要安全得多。而且它支持各种认证方式,从密码到密钥,甚至Agent Forwarding,能满足大多数企业对安全的要求。
其次,无与伦比的灵活性和可编程性。Python的生态系统太丰富了,你可以把Paramiko和日志模块(logging)、配置管理库(configparser、PyYAML)、数据处理库(pandas)等等结合起来。举个例子,我以前需要从上百台服务器收集日志,用shell脚本写起来简直是噩梦,各种字符串拼接、文件路径处理,一不小心就出错。但用Paramiko,我可以连接到每台服务器,然后用Python的文件操作逻辑去处理远程文件,再结合正则表达式提取关键信息,最后把数据存到数据库里,整个流程清晰、可控,而且错误处理也变得异常优雅。
再者,跨平台特性。Paramiko是纯Python的,无论你的运维机器是Linux、Windows还是macOS,它都能跑。远程服务器也无所谓是什么系统,只要支持SSH就行。这种通用性在复杂的IT环境中尤其重要。
最后,也是我最看重的一点,是它提供的细粒度控制和错误处理机制。Shell脚本一旦跑起来,很多时候就像个黑盒,你很难知道具体在哪一步出了问题。Paramiko则不同,每次 exec_command 或者 sftp 操作,你都可以捕获异常,获取详细的错误信息,甚至根据错误类型来决定是重试、跳过还是直接终止。这种掌控感,是传统脚本难以比拟的。它让我能构建出更健壮、更智能的自动化流程,而不是简单的“命令堆砌”。
Paramiko实战中常见的挑战与应对策略
Paramiko虽然强大,但实际用起来,总会遇到一些坑。这些坑,很多时候不是Paramiko本身的问题,而是SSH协议或者网络环境带来的。
一个很常见的挑战是认证问题。密码认证当然可以用,但安全性低,而且把密码写在代码里,或者每次手动输入,都挺麻烦的。所以,强烈推荐使用密钥认证。你要确保私钥文件的路径正确,并且权限设置得当(通常是chmod 600)。有时候,私钥可能有密码(passphrase),那在 connect 的时候也得传进去。我曾经就因为私钥权限不对,或者私钥文件格式有点小问题(比如是从Windows拷贝过来换行符不对),折腾了半天。
再来就是主机密钥管理。Paramiko默认的 AutoAddPolicy 会自动把新连接的主机密钥添加到 known_hosts 文件里。这在测试环境或者首次连接时很方便,但生产环境千万别这么干!因为这可能让你在不知不觉中连接到一台伪造的服务器,存在中间人攻击的风险。正确的做法是,要么使用 WarningPolicy,让它在发现未知主机时发出警告,然后你手动确认;要么,更稳妥的,是提前把所有服务器的主机密钥收集起来,放到一个 known_hosts 文件里,然后通过 client.load_system_host_keys() 或者 client.load_host_keys() 加载这个文件。这虽然前期麻烦点,但安全无小事。
还有就是命令执行的陷阱。远程执行命令,特别是那些长时间运行的命令,或者需要特定环境变量的命令,可能会让你头疼。exec_command 默认是阻塞的,如果命令跑得太久,你的脚本可能就卡住了。这时候,你可能需要考虑异步执行,或者使用 invoke_shell() 来模拟一个交互式终端,但那会复杂很多。另外,远程服务器上的环境变量可能和你的预期不一样,比如 PATH 变量,导致一些命令找不到。遇到这种情况,你需要在执行命令前,先 export 相关的环境变量,或者直接使用命令的绝对路径。权限问题也常有,确保你连接的用户有足够的权限执行你想要的操作。我经常遇到的是,脚本在本地跑得好好的,一到服务器上就因为某个目录没权限写入而失败。
最后,连接断开与重试机制。网络环境总是不稳定的,连接可能会因为各种原因断开。一个健壮的自动化脚本,应该包含重试逻辑。你可以用一个简单的 while 循环加上 try-except 块来实现,或者引入像 tenacity 这样的第三方库来处理重试策略,比如指数退避、最大重试次数等。这能大大提升脚本的鲁棒性,避免因为临时的网络抖动导致自动化任务失败。
如何构建一个基于Paramiko的简单自动化部署脚本?
想象一下,你有一个Python应用,需要部署到好几台服务器上。手动操作,那简直是重复劳动。用Paramiko,我们可以构建一个相当简洁但功能强大的部署脚本。
这个脚本的基本逻辑是:读取服务器列表,然后循环遍历每一台服务器,对它们执行一系列部署操作,比如上传代码包、解压、安装依赖、重启服务等等。
import paramiko
import os
import sys
import time
import json # 假设服务器配置放在JSON文件里

# 配置信息,实际应用中可以从配置文件读取
# 为了演示,我们直接定义一个列表
SERVER_CONFIGS = [
    {
        "hostname": "your_server_ip_or_domain_1",
        "username": "your_ssh_user",
        "port": 22,
        "private_key_path": "~/.ssh/id_rsa" # 请替换为你的私钥路径
    },
    {
        "hostname": "your_server_ip_or_domain_2",
        "username": "your_ssh_user",
        "port": 22,
        "private_key_path": "~/.ssh/id_rsa"
    }
]

LOCAL_APP_ARCHIVE = './my_app_v1.0.tar.gz' # 本地待上传的应用包
REMOTE_DEPLOY_DIR = '/opt/deploy/my_app' # 远程服务器上的部署目录
REMOTE_APP_NAME = 'my_app_extracted' # 解压后的应用目录名

def run_remote_command(client, command, description=""):
    """在远程服务器执行命令并打印输出"""
    print(f"  -> {description}: Executing '{command}'...")
    stdin, stdout, stderr = client.exec_command(command)
    stdout_str = stdout.read().decode().strip()
    stderr_str = stderr.read().decode().strip()
    exit_status = stdout.channel.recv_exit_status() # 获取命令退出状态码

    if stdout_str:
        print(f"     STDOUT: {stdout_str}")
    if stderr_str:
        print(f"     STDERR: {stderr_str}")

    if exit_status != 0:
        print(f"     [ERROR] Command failed with exit status {exit_status}.")
        return False
    else:
        print(f"     [SUCCESS] Command completed.")
        return True

def deploy_application_to_server(server_info):
    """
    连接到指定服务器并执行部署流程
    """
    hostname = server_info['hostname']
    username = server_info['username']
    port = server_info['port']
    private_key_path = os.path.expanduser(server_info['private_key_path'])

    print(f"\n--- Starting deployment to {hostname} ({username}@{hostname}:{port}) ---")

    client = paramiko.SSHClient()
    # 生产环境请使用 client.load_system_host_keys() 或 client.load_host_keys()
    # 并手动管理 known_hosts 文件,避免 AutoAddPolicy 的安全风险
    client.set_missing_host_key_policy(paramiko.AutoAddPolicy())

    try:
        # 加载私钥
        private_key = paramiko.RSAKey.from_private_key_file(private_key_path)
        client.connect(hostname, port=port, username=username, pkey=private_key, timeout=15)
        print(f"Successfully connected to {hostname}.")

        # 1. 确保远程部署目录存在
        if not run_remote_command(client, f"mkdir -p {REMOTE_DEPLOY_DIR}", "Creating remote deployment directory"):
            return False

        # 2. 上传应用包
        print(f"  -> Uploading application package '{LOCAL_APP_ARCHIVE}' to '{REMOTE_DEPLOY_DIR}'...")
        sftp = client.open_sftp()
        remote_archive_path = os.path.join(REMOTE_DEPLOY_DIR, os.path.basename(LOCAL_APP_ARCHIVE))
        sftp.put(LOCAL_APP_ARCHIVE, remote_archive_path)
        sftp.close()
        print("  -> Application package uploaded successfully.")

        # 3. 解压并部署应用
        # 注意:这里假设tar包解压后会在REMOTE_DEPLOY_DIR下生成一个名为REMOTE_APP_NAME的目录
        commands = [
            f"cd {REMOTE_DEPLOY_DIR}",
            f"tar -xzf {os.path.basename(LOCAL_APP_ARCHIVE)}",
            f"rm {os.path.basename(LOCAL_APP_ARCHIVE)}", # 清理上传的tar包
            f"pip install -r {REMOTE_APP_NAME}/requirements.txt", # 安装依赖
            # 假设你的应用有一个systemd服务叫my_app_service
            f"systemctl restart my_app_service" # 重启服务
        ]

        for cmd in commands:
            if not run_remote_command(client, cmd, "Deployment step"):
                print(f"[CRITICAL] Deployment failed on {hostname} at command: {cmd}")
                return False

        print(f"--- Deployment to {hostname} completed successfully ---")
        return True

    except paramiko.AuthenticationException:
        print(f"[ERROR] Authentication failed for {username}@{hostname}. Check your private key or username.")
    except paramiko.SSHException as e:
        print(f"[ERROR] SSH connection error to {hostname}: {e}")
    except Exception as e:
        print(f"[ERROR] An unexpected error occurred during deployment to {hostname}: {e}")
    finally:
        if client:
            client.close()
    return False

if __name__ == "__main__":
    # 模拟创建一个本地应用包,以便脚本可以运行
    if not os.path.exists(LOCAL_APP_ARCHIVE):
        print(f"Creating dummy application archive for demonstration: {LOCAL_APP_ARCHIVE}")
        os.makedirs(f"{REMOTE_APP_NAME}", exist_ok=True)
        with open(f"{REMOTE_APP_NAME}/requirements.txt", "w") as f:
            f.write("Flask\nrequests\n")
        with open(f"{REMOTE_APP_NAME}/app.py", "w") as f:
            f
Cursor新增实时语音对话,支持在Agent运行任务时交流并听取进度,覆盖Agents Window、IDE、网页端与iOS,语音通话需登录账号并开启麦克风权限。
VS Code 1.145新增本地Cron调度,扩展远程Agent预览能力;后续1.145.1与1.145.2修正遥测归属和事件路由。文中区分正式、预览及实验性功能。
Ponytail面向已使用AI编程助手并希望优化代码质量的开发者,以及负责维护旧项目或审查AI生成代码的技术人员。它提供了一套可重复加载的开发判断规则,帮助用户减少冗余代码、梳理数据流并评估技术选型。虽然非编程人员也可提出任务,但仍需具备一定技术判断力来核对兼容性、行为逻辑及必要检查项。本文详解其在代码审查、旧项目维护及前端原生能力评估中的具体应用路径。
面向在Cursor或Codex中配置Impeccable技能的用户,解决安装后命令无法调用、菜单不显示或钩子无响应的问题。本文梳理从终端环境检查到工具重载的完整路径:确认Node.js与PATH配置,区分npx终端命令与聊天助手指令(如/impeccable audit),通过/impeccable check和update管理版本,利用/impeccable doctor修复配置漂移,并单独核对/hooks状态以排除权限干扰,避免盲目重装导致配置覆盖。
面向希望利用 DeepSeek SuperAgent 辅助开发但缺乏编程背景的用户,本文解析其实际使用门槛。虽然任务派发可通过自然语言完成,适合业务人员整理需求,但独立部署、环境配置及代码审阅仍需技术基础。文章说明安装时的账号权限管理要点,指导如何通过面板监控任务状态,并强调在无人负责技术维护时不宜盲目自动化,需由专业人员验收代码以确保安全。
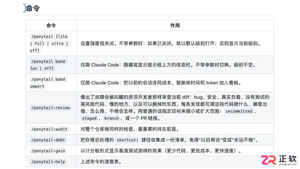
面向使用Claude Code进行开发的程序员,Ponytail插件旨在通过引导AI助手优先复用现有能力来控制新增代码规模。本文介绍其核心用途:在开发任务中减少不必要代码编写,通过“/ponytail-review”命令审查暂存改动的安全性与可维护性,以及利用“/ponytail-debt”整理带有明确限制的开发捷径和技术债务。使用前需根据安装方式确认宿主支持的具体命令和自动加载功能。
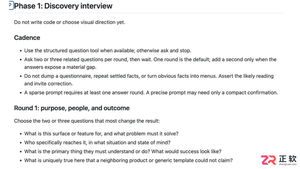
Impeccable面向已使用AI编程工具并希望优化界面清晰度的个人开发者、前端工程师及产品维护团队。它不要求用户精通设计术语,但需能明确描述用户目标与限制条件。本文介绍三类典型应用场景:个人开发者利用shape命令梳理需求边界,避免开发蔓延;团队通过document命令提取视觉规则至DESIGN.md以保持风格一致;维护者使用harden命令检查表单等界面的边缘状态。适用前提是手头有真实的界面设计或改进需求。
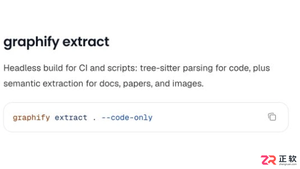
面向需要在无网或受限网络环境下使用Graphify的开发者,明确其离线运行的边界条件。纯代码构图和读取本地图谱可在依赖就绪后完全离线进行;文档语义处理需预先配置本地Ollama模型并指定后端。本文详解如何通过--code-only参数避免联网调用、如何准备本地模型环境,以及区分本地文件读取与远程MCP服务连接的关键步骤,帮助用户实现真正的本地化知识图谱构建。
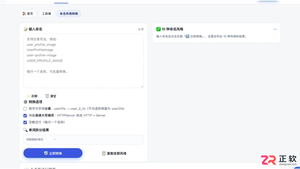
面向需要在camelCase、snake_case、kebab-case等格式间转换变量名和字段名的开发者,本文对比三款中文界面工具。马上默适合批量处理并支持词元拆分检查,能精细控制缩写与数字边界;摩卡工具箱界面简洁,聚焦四种常用风格快速互转;UniKit则一次性提供十种命名风格结果,便于横向比较。针对缩写切分和数字连接等常见差异,文章说明了各工具的适用场景及核对要点,帮助用户根据项目规范选择合适方案。
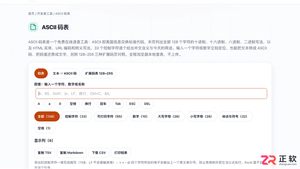
面向需要查询ASCII码值或进行文本编码转换的开发人员,本文对比三款中文在线工具。小鹿tools提供完整的0-127标准码表及控制字符详解,支持多种进制并排查看;Toolbase适合快速筛选特定字符或码值,界面直观;易白工具专注于整段文本与十进制、十六进制等序列的互转,适用于串口数据核对。需注意扩展ASCII并非统一标准,处理中文或Emoji时应使用Unicode工具。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



