

Spring Security配置OAuth2资源服务器详解
配置SpringSecurityOAuth2资源服务器的核心步骤如下:1.添加依赖:根据项目构建工具(Maven或Gradle)添加SpringSecurity和OAuth2资源服务器相关依赖;2.配置application.yml或application.properties:根据令牌类型(JWT或OpaqueToken)配置JWKSURI、公钥路径或introspection端点及客户端凭证;3.配置SpringSecurity:创建SecurityConfig类定义接口访问规则,如匿名访问路径、角色
配置Spring Security OAuth2资源服务器的核心步骤如下:1. 添加依赖:根据项目构建工具(Maven或Gradle)添加Spring Security和OAuth2资源服务器相关依赖;2. 配置application.yml或application.properties:根据令牌类型(JWT或Opaque Token)配置JWKS URI、公钥路径或introspection端点及客户端凭证;3. 配置Spring Security:创建SecurityConfig类定义接口访问规则,如匿名访问路径、角色权限控制路径及认证要求,并指定使用JWT或Opaque Token验证方式;4. 处理权限不足异常:实现AccessDeniedHandler接口并配置到Spring Security中以处理无权限访问请求;5. 可选自定义令牌验证:通过自定义JwtAuthenticationConverter或OpaqueTokenAuthenticationConverter实现更复杂的令牌验证逻辑。

Spring Security OAuth2资源服务器的配置,核心在于验证携带的令牌,并根据令牌中的信息(如scope)进行权限控制,保护你的API接口。
解决方案
配置Spring Security OAuth2资源服务器,主要涉及以下几个关键步骤:
添加依赖: 首先,确保你的项目中包含了Spring Security和OAuth2的相关依赖。如果你使用Maven,可以添加以下依赖:
    org.springframework.boot
    spring-boot-starter-security


    org.springframework.boot
    spring-boot-starter-oauth2-resource-server
如果使用Gradle,则添加:
implementation 'org.springframework.boot:spring-boot-starter-security'
implementation 'org.springframework.boot:spring-boot-starter-oauth2-resource-server'
配置
application.yml或application.properties: 这是配置OAuth2资源服务器的关键。你需要指定令牌的校验方式,以及相关的配置信息。常用的方式有两种:JWT (JSON Web Token): 如果你的授权服务器签发的是JWT令牌,你需要配置JWT相关的参数,例如公钥或者JWKS URI。
spring:
  security:
    oauth2:
      resourceserver:
        jwt:
          jwk-set-uri: https://your-auth-server.com/oauth2/jwks  # 替换为你的授权服务器的JWKS URI
或者,如果你有公钥:
spring:
  security:
    oauth2:
      resourceserver:
        jwt:
          public-key-location: classpath:public.pem  # 替换为你的公钥文件路径
Opaque Token: 如果你的授权服务器使用Opaque Token(不透明令牌),你需要配置授权服务器的introspection endpoint。
spring:
  security:
    oauth2:
      resourceserver:
        opaquetoken:
          introspection-uri: https://your-auth-server.com/oauth2/introspect  # 替换为你的授权服务器的introspection endpoint
          client-id: your-resource-server-client-id # 替换为你的资源服务器的client ID
          client-secret: your-resource-server-client-secret # 替换为你的资源服务器的client secret
配置Spring Security: 你需要创建一个Spring Security配置类,来定义哪些接口需要进行OAuth2认证,以及如何进行权限控制。
@Configuration
@EnableWebSecurity
public class SecurityConfig {

    @Bean
    public SecurityFilterChain filterChain(HttpSecurity http) throws Exception {
        http
            .authorizeHttpRequests(authorize -> authorize
                .requestMatchers("/public/**").permitAll() // 允许匿名访问
                .requestMatchers("/admin/**").hasRole("ADMIN") // 需要ADMIN角色
                .anyRequest().authenticated() // 其他请求需要认证
            )
            .oauth2ResourceServer(oauth2 -> oauth2.jwt(Customizer.withDefaults())); // 使用JWT验证
        return http.build();
    }
}
这段代码配置了:
/public/**路径下的接口允许匿名访问。/admin/**路径下的接口需要ADMIN角色才能访问。- 其他所有接口都需要进行认证。
- 使用JWT进行令牌验证(如果你配置的是Opaque Token,则需要将
jwt(Customizer.withDefaults())替换为opaqueToken(Customizer.withDefaults()))。
处理权限不足异常: 当用户尝试访问没有权限的接口时,会抛出
AccessDeniedException。你需要配置一个AccessDeniedHandler来处理这个异常。@Component public class CustomAccessDeniedHandler implements AccessDeniedHandler { @Override public void handle(HttpServletRequest request, HttpServletResponse response, AccessDeniedException accessDeniedException) throws IOException, ServletException { response.setStatus(HttpServletResponse.SC_FORBIDDEN); response.getWriter().write("Access Denied: You don't have permission to access this resource."); } }然后在
SecurityConfig中配置AccessDeniedHandler:@Configuration @EnableWebSecurity public class SecurityConfig { @Autowired private CustomAccessDeniedHandler accessDeniedHandler; @Bean public SecurityFilterChain filterChain(HttpSecurity http) throws Exception { http // ... 其他配置 .exceptionHandling(exceptionHandling -> exceptionHandling .accessDeniedHandler(accessDeniedHandler) ) .oauth2ResourceServer(oauth2 -> oauth2.jwt(Customizer.withDefaults())); return http.build(); } }自定义令牌验证: 如果你需要对令牌进行更复杂的验证,例如检查令牌是否被吊销,或者根据自定义的claims进行权限控制,你可以自定义
JwtAuthenticationConverter或者OpaqueTokenAuthenticationConverter。
如何处理Spring Security OAuth2资源服务器配置中的常见错误?
常见的错误包括:
- 配置错误:
application.yml或application.properties中的配置错误,例如JWKS URI不正确,或者Client ID/Secret错误。仔细检查配置文件,确保所有参数都正确。 - 依赖缺失: 缺少Spring Security或OAuth2的依赖。确保你的项目中包含了所有必要的依赖。
- 权限配置错误: Spring Security配置中的权限配置错误,例如角色名称不正确,或者路径匹配规则不正确。仔细检查
SecurityConfig中的配置。 - 网络问题: 资源服务器无法访问授权服务器。检查网络连接,确保资源服务器可以正常访问授权服务器。
- CORS问题: 跨域请求被阻止。配置CORS,允许来自授权服务器的请求。
Spring Security OAuth2资源服务器如何与不同的授权服务器集成?
与不同的授权服务器集成,关键在于配置正确的jwk-set-uri (对于JWT) 或者 introspection-uri (对于Opaque Token)。 不同的授权服务器可能有不同的端点和协议,需要仔细阅读授权服务器的文档,了解如何配置资源服务器。 例如,Keycloak, Auth0, Okta等都有各自的配置方式。
如何监控和诊断Spring Security OAuth2资源服务器的性能问题?
监控和诊断性能问题,可以从以下几个方面入手:
- 日志: 开启Spring Security的debug日志,可以查看详细的认证和授权过程。
- Metrics: 使用Spring Boot Actuator,可以暴露Spring Security的Metrics,例如认证请求的数量,认证失败的数量等。
- Tracing: 使用Spring Cloud Sleuth和Zipkin等工具,可以追踪请求的整个调用链,了解哪些环节耗时较长。
- 性能测试: 使用JMeter等工具,模拟大量用户请求,测试资源服务器的性能。
如何在Spring Security OAuth2资源服务器中实现细粒度的权限控制?
细粒度的权限控制,可以通过以下几种方式实现:
- Scope: 在授权服务器中定义Scope,然后在资源服务器中根据Scope进行权限控制。 Scope通常表示对特定资源的访问权限。
- Roles: 在授权服务器中定义Roles,然后在资源服务器中根据Roles进行权限控制。 Roles通常表示用户的角色。
- Custom Claims: 在JWT中添加自定义的Claims,然后在资源服务器中根据Claims进行权限控制。 Claims可以包含任何自定义的信息,例如用户的ID,用户的部门等。
- Method Security: 使用Spring Security的
@PreAuthorize注解,可以在方法级别进行权限控制。 - Expression-Based Access Control: 使用Spring Security的表达式语言,可以编写更复杂的权限控制规则。
例如,使用@PreAuthorize:
@RestController
public class MyController {

    @PreAuthorize("hasAuthority('SCOPE_read')")
    @GetMapping("/data")
    public String getData() {
        return "Secure Data";
    }

    @PreAuthorize("hasRole('ADMIN')")
    @PostMapping("/admin/data")
    public String updateData() {
        return "Admin Data Updated";
    }
}
Spring Security OAuth2资源服务器如何处理令牌的刷新?
资源服务器本身不负责令牌的刷新。令牌的刷新由客户端负责。当令牌过期时,客户端需要使用refresh token向授权服务器请求新的令牌。资源服务器只需要验证接收到的令牌是否有效即可。
如何保护Spring Security OAuth2资源服务器免受常见的安全攻击?
- 防止CSRF攻击: 开启CSRF保护。
- 防止XSS攻击: 对用户输入进行验证和转义。
- 防止SQL注入攻击: 使用参数化查询或ORM框架。
- 防止DDoS攻击: 使用限流和防火墙。
- 防止中间人攻击: 使用HTTPS。
- 定期更新依赖: 及时更新Spring Security和OAuth2的依赖,修复已知的安全漏洞。
- 最小权限原则: 只授予用户必要的权限。
记住,安全是一个持续的过程,需要不断地学习和改进。

好的,没问题。作为一位深耕Go语言领域多年的老兵,我来把这篇文章重新梳理一下,让它读起来更像是咱们技术群里一位靠谱同事的分享。 先把结论摆在这儿:在Go语言的世界里,`golang-jwt/jwt/v5` 和 OAuth2 协议本身是两码事。OAuth2 那套“拿code换token”的流程,得交给
使用OAuth2可避免维护用户账号密码风险,适合Flask后台系统接入Google、GitHub或自建提供商。推荐使用Authlib扩展,配置客户端后实现登录流程:1.用户点击登录按钮跳转授权页;2.用户授权后回调指定URL;3.应用通过code获取accesstoken;4.使用token请求用户信息完成登录。需将用户信息映射至本地数据库并结合权限控制,如添加@admin_required装饰器限制访问。注意事项包括:设置HTTPS回调地址、处理跨域与CSRF保护、安全存储token及合理处理异常。
令牌刷新失败常见原因及解决方法:1.检查刷新令牌是否有效,过期或撤销需重新授权;2.核对客户端ID/密钥是否正确;3.验证权限范围是否一致;4.排查网络连接问题;5.分析错误日志定位问题;6.实现重试机制并限制次数;7.检查授权服务器配置;8.使用封装的刷新逻辑与自定义TokenSource优雅处理刷新流程。
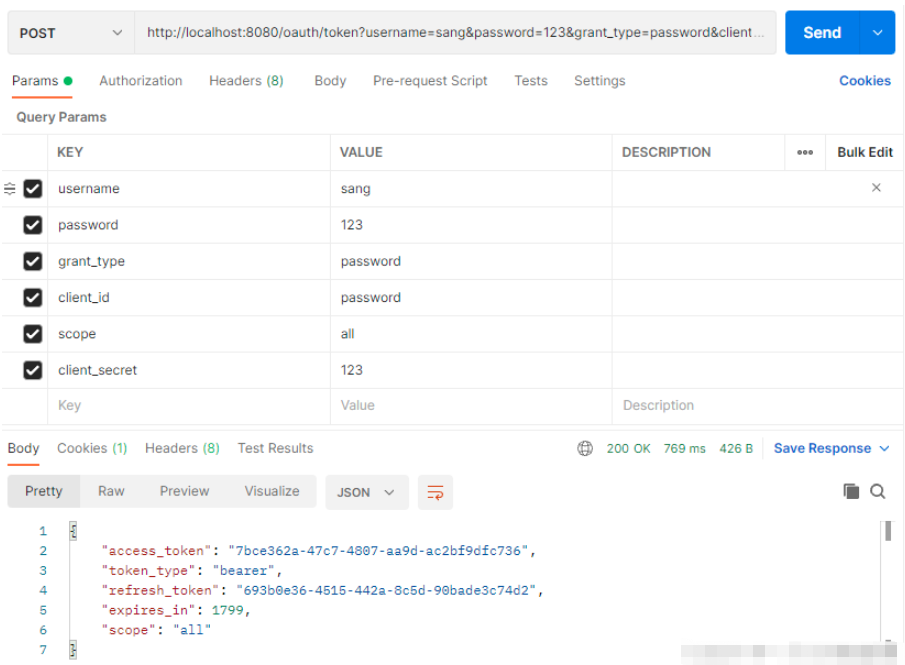
OAuth3简介OAuth是一个开放标准,该标准允许用户让第三方应用访问该用户在某一网站上存储的私密资源(如头像、照片、视频等),而在这个过程中无须将用户名和密码提供给第三方应用。实现这一功能是通过一个令牌(token),而不是用户名和密码来访问他们存放在特定服务提供者的数据。每一个令牌授权一个特定的网站在特定的时间段内访问特定的资源。这样OAuth让用户可以授权第三方网站灵活的访问存储在另一些资源服务器的特定信息,而非所有内容。例如,用户想通过QQ登录知乎,这时知乎就是一个第三方应用,知乎要访问用户的一

遇到OpenCode Skills无法加载或配置无效?本文手把手教你完成Skills的安装、环境变量设置及本地调试,避开常见坑点,让AI助手更懂你的代码习惯。

解决 Visual Studio 2022 编辑时不显示代码分析警告的问题。指南涵盖 .NET 项目实时分析设置、Roslyn 分析器范围调整及错误列表来源筛选,确保开发者能高效利用实时代码诊断功能。

详解 Visual Studio 2022 调试技巧:包括断点设置、监视窗口开启方法、变量添加步骤以及通过 F10 单步执行观察变量值变化的全过程。

针对 Visual Studio 2017 缺乏全局默认编码选项的情况,详解如何利用 .editorconfig 设定项目级 UTF-8 无 BOM 规则,以及手动转换现有文件并校验字节的方法。

解决 Visual Studio 2022 F5 调试报错问题,通过设置启动项目、检查解决方案属性及正确区分类库与应用项目,快速恢复调试功能。

解决Visual Studio 2022离线环境中NuGet包还原失败的难题,涵盖依赖链分析、本地源配置、包集收集及隔离验证步骤,帮助开发者构建稳定的离线开发环境。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



