

Java杀毒软件怎么用?核心功能全解析
Java没有独立的“杀毒软件”,其安全防护依赖多层次、全生命周期的综合措施;2.核心防护包括JVM安全沙箱、安全编码实践、依赖漏洞扫描、SAST/DAST检测、RASP运行时保护及操作系统级杀毒软件;3.Java特有威胁主要包括反序列化漏洞、第三方库供应链攻击、JNDI注入、反射滥用、JVM漏洞和敏感信息泄露;4.安全应嵌入开发生命周期:设计阶段进行威胁建模,编码阶段执行安全规范与代码审查,构建测试阶段集成SAST/DAST和依赖扫描,运行阶段实施安全配置、RASP、日志审计与补丁管理;5.传统杀毒软件可
Java没有独立的“杀毒软件”,其安全防护依赖多层次、全生命周期的综合措施;2. 核心防护包括JVM安全沙箱、安全编码实践、依赖漏洞扫描、SAST/DAST检测、RASP运行时保护及操作系统级杀毒软件;3. Java特有威胁主要包括反序列化漏洞、第三方库供应链攻击、JNDI注入、反射滥用、JVM漏洞和敏感信息泄露;4. 安全应嵌入开发生命周期:设计阶段进行威胁建模,编码阶段执行安全规范与代码审查,构建测试阶段集成SAST/DAST和依赖扫描,运行阶段实施安全配置、RASP、日志审计与补丁管理;5. 传统杀毒软件可检测恶意文件和异常进程行为,提供基础外围防护,但无法识别应用层逻辑漏洞,需与专业Java安全工具协同使用才能构建完整防御体系。
Java本身并没有一个如同传统操作系统杀毒软件那样的独立“Java杀毒软件”产品类别。当我们谈论“Java杀毒软件”时,更准确地说,我们是在探讨如何通过一系列综合性的安全措施、工具和最佳实践,来保护基于Java的系统和应用程序免受恶意攻击。这涵盖了从代码编写、依赖管理到运行时环境监控的多个层面,旨在防范针对JVM、Java应用本身及其依赖库的各类威胁,确保整个Java生态的安全。
解决方案
保护Java系统安全,本质上是一个多层次、全生命周期的安全工程。它不仅仅依赖于某个单一的“杀毒软件”,而是由JVM内置的安全机制、安全的开发实践、强大的第三方安全工具以及操作系统的基础防护共同构建起来的。这套方案的核心在于识别和缓解针对Java应用特有的漏洞,以及防范利用Java平台进行攻击的恶意软件。
具体来说,这包括:
- JVM层面的安全沙箱机制: Java虚拟机通过其内置的安全管理器(Security Manager)和类加载器隔离机制,为Java应用程序提供了一个受限的运行环境。你可以精细地控制应用程序的权限,比如文件读写、网络访问、系统属性修改等,有效限制了恶意代码可能造成的损害范围。虽然现在很多现代框架和容器默认不再启用Security Manager,但在特定高安全要求的场景下,它依然是强大的安全屏障。
- 安全的编码实践与规范: 这是最基础也是最重要的防线。遵循OWASP Top 10等安全编码规范,对所有外部输入进行严格的验证和净化,避免常见的注入(SQL注入、LDAP注入等)、跨站脚本(XSS)、不安全的反序列化、敏感信息泄露等漏洞。使用安全的API和框架,避免使用已知存在安全缺陷的旧版本库。
- 依赖管理与漏洞扫描: 现代Java项目严重依赖第三方库。这些库可能存在已知或未知的安全漏洞。通过Maven、Gradle等构建工具,结合Snyk、OWASP Dependency-Check等自动化工具,可以在开发和构建阶段扫描项目依赖,及时发现并修复已知的第三方库漏洞(比如臭名昭著的Log4Shell)。这就像给你的应用做体检,看看有没有带病上岗的组件。
- 静态应用安全测试(SAST)与动态应用安全测试(DAST): SAST工具(如SonarQube、FindBugs、Checkmarx、Fortify)在代码编译前对源代码进行分析,发现潜在的安全漏洞和不符合规范的代码。DAST工具(如OWASP ZAP、Burp Suite)则在应用程序运行时进行测试,模拟攻击行为,发现运行时漏洞。两者结合,形成了一个比较全面的安全检测网。
- 运行时应用自我保护(RASP): RASP技术直接集成到应用程序运行时环境中,实时监控应用程序的执行流程,识别并阻止恶意行为,例如注入攻击、命令执行、不安全的反序列化等。它能提供比传统WAF更深入的应用内部防护,因为它能“理解”应用程序的逻辑。
- 操作系统层面的传统杀毒软件: 尽管它们不是专门为Java设计的,但传统的终端安全防护软件(如Windows Defender、ESET、Kaspersky等)仍然扮演着基础性的角色。它们会扫描磁盘上的Java可执行文件(JAR、WAR等)、监控JVM进程的行为,检测并阻止已知的恶意软件,无论这些恶意软件是用什么语言编写的,或者试图利用什么漏洞。它们是第一道也是最后一道物理防线。
- 持续的安全更新与补丁管理: 无论是JVM本身、Java应用程序服务器(Tomcat、Jetty、WildFly等)、还是项目依赖的第三方库,都需要定期关注官方的安全公告,并及时应用补丁和更新。很多攻击都是利用已公开的旧版本漏洞。
Java环境面临哪些独特的安全威胁?
当我们谈论Java环境,它所面临的威胁确实有其独特性,这和它“一次编写,到处运行”的哲学,以及广泛的生态系统息息相关。我个人觉得,最让人头疼的几点,往往是那些隐藏在看似无害的机制深处的漏洞。
- 反序列化漏洞: 这简直是Java安全领域的一颗“明星”炸弹。从经典的Commons Collections到近几年的Log4Shell,反序列化漏洞屡次成为远程代码执行(RCE)的温床。攻击者通过构造恶意序列化数据,诱导应用程序在反序列化过程中执行任意代码。这玩意儿之所以危险,在于很多开发者可能没意识到,仅仅是读取一个看似合法的数据流,就可能引爆整个系统。
- 第三方库依赖漏洞(供应链攻击): 现代Java项目几乎不可能不依赖大量的第三方库。一个项目可能直接或间接依赖数百个库。如果其中任何一个库存在漏洞,你的整个应用都可能受到影响。Log4Shell就是最典型的例子,一个日志库的漏洞,几乎波及了整个Java世界。这就像你盖房子,用的每一块砖都得确保质量,但你不可能每一块都亲自检查,只能依赖供应商的信誉。
- JNDI注入与远程代码执行: JNDI(Java Naming and Directory Interface)是Java应用程序查找和访问资源的一种机制。但如果配置不当或使用不慎,攻击者可以利用JNDI注入,诱导应用程序从远程恶意服务器加载并执行任意Java类,从而实现RCE。这在某些特定场景下,比如日志记录或消息队列处理中,确实出现过。
- 反射机制滥用: Java的反射机制非常强大,允许程序在运行时检查和操作类、方法和字段。但这种强大也带来了风险。如果应用程序对用户输入处理不当,攻击者可能利用反射来绕过安全限制,访问私有成员,甚至执行恶意代码。这需要开发者对反射的使用有深刻的理解和严格的控制。
- JVM自身漏洞: 虽然相对罕见,但JVM本身也可能存在漏洞。一旦被发现并利用,其影响通常是灾难性的,因为它直接威胁到所有运行在该JVM上的应用程序。这类漏洞通常需要由Oracle或其他JVM提供商发布补丁。
- 敏感信息泄露: 这更多是开发实践问题,比如在日志中打印敏感数据、硬编码API密钥、或者配置错误导致数据库连接信息暴露等。虽然不是直接的“恶意代码”,但其造成的危害不亚于被攻击。
如何在Java开发生命周期中嵌入安全防护?
将安全融入开发生命周期,这可不是什么“事后诸葛亮”的工作,而是一种前置性的思维。我个人经验是,越早发现问题,修复成本越低。所以,我们得把安全检查的关卡,尽可能地往前挪。
- 设计与需求阶段:
- 威胁建模: 在项目启动之初,就应该进行威胁建模。这就像是提前设想:如果有人想搞破坏,他们会从哪里入手?数据流向是怎样的?哪些地方可能成为薄弱点?通过STRIDE模型(Spoofing, Tampering, Repudiation, Information Disclosure, Denial of Service, Elevation of Privilege)来系统性地识别潜在威胁。
- 安全需求明确: 将安全要求作为非功能性需求明确下来,比如数据加密级别、认证授权机制、会话管理策略等。这能避免后期出现“功能完成了,但安全没考虑”的尴尬。
- 编码阶段:
- 安全编码规范: 强制执行安全编码规范,比如OWASP Top 10,防止SQL注入、XSS、不安全的反序列化等常见漏洞。团队内部可以组织安全编码培训,让开发者对常见的安全陷阱有清醒的认识。
- 代码审查: 引入人工代码审查,特别是针对关键模块和安全敏感代码。资深开发者或安全专家可以发现自动化工具难以捕捉的逻辑漏洞。
- 静态应用安全测试(SAST): 将SAST工具(如SonarQube、FindBugs、PMD Security Rules)集成到IDE或CI/CD流程中。每次提交代码时自动扫描,及时发现并修复潜在漏洞。这能提供即时反馈,避免问题积累。
- 构建与测试阶段:
- 依赖漏洞扫描: 在构建过程中,使用工具(如OWASP Dependency-Check、Snyk)扫描项目依赖的第三方库,检测已知漏洞。这能有效防范供应链攻击。
- 单元测试与集成测试中的安全考量: 编写测试用例时,不仅要考虑功能正确性,还要考虑异常输入、边界条件、权限控制等安全相关场景。
- 动态应用安全测试(DAST): 在测试环境中运行DAST工具(如OWASP ZAP、Burp Suite),模拟攻击者行为,发现运行时漏洞,如未授权访问、会话劫持等。
- 渗透测试: 邀请专业的安全团队进行黑盒或白盒渗透测试,模拟真实攻击,发现系统深层次的漏洞。
- 部署与运行阶段:
- 安全配置: 确保JVM、应用服务器(Tomcat、Jetty等)、数据库等运行环境都进行了安全加固配置,比如禁用不必要的端口和服务、最小化权限原则、强制使用TLS等。
- 运行时应用自我保护(RASP): 对于高风险的应用,可以部署RASP解决方案,实时监控并阻止恶意攻击。
- 日志监控与审计: 建立完善的日志系统,记录关键安全事件,并进行实时监控和定期审计。异常登录、大量失败请求、敏感数据访问等都应该触发告警。
- 漏洞管理与补丁更新: 持续关注JVM、框架、第三方库的安全公告,并及时应用补丁和更新。建立快速响应机制,应对突发安全事件。
传统杀毒软件在保护Java系统中的作用有多大?
谈到传统杀毒软件,比如我们电脑上常见的那些,它们在保护Java系统中的作用,我觉得更多的是一种“兜底”和“外围防护”。它们不是专门为Java应用内部逻辑设计的,但却是整个安全体系中不可或缺的基础层。
首先,基础的恶意文件检测是它们的核心能力。无论恶意软件是用什么语言编写的,最终都会以文件形式存在于硬盘上。传统杀毒软件会扫描这些文件,包括Java的JAR包、WAR包,以及编译后的类文件,通过特征码匹配、启发式分析等方式,检测已知的病毒、木马、勒索软件等。如果一个用Java编写的勒索软件试图加密你的文件,或者一个Java木马试图建立C2连接,传统AV很可能会在文件落地或行为异常时发出警报并阻止。
其次,它们提供运行时行为监控。当Java应用程序运行时,它会在JVM进程中执行。传统杀毒软件会监控这些进程的行为,比如是否试图访问系统关键区域、是否进行异常的网络连接、是否尝试修改其他程序或文件。如果一个Java应用被恶意利用,试图进行未经授权的操作,杀毒软件可能会检测到这种异常行为并进行干预。这就像一个尽职尽责的保安,虽然不懂你公司内部的业务流程,但他会留意有没有可疑的人进出,有没有人在大楼里搞破坏。
然而,它们的局限性也相当明显。传统杀毒软件通常不理解Java应用程序的内部逻辑。它们无法检测到应用层面的逻辑漏洞,比如一个不安全的API调用、一个错误的权限配置、一个可以被绕过的认证流程。它们也无法深入分析Java字节码或JVM的运行状态来发现更深层次的漏洞,比如反序列化漏洞、SQL注入或XSS攻击。这些是需要应用安全工具(SAST、DAST、RASP)才能发现和解决的问题。
所以,我的看法是,传统杀毒软件是保护Java系统的一道必要但不充分的防线。它们能有效拦截那些“低层次”的、基于文件或操作系统行为的攻击,就像给你的房子装上了防盗门和窗户。但对于那些“高层次”的、利用应用程序自身逻辑缺陷的攻击,比如有人通过你家的智能门锁漏洞直接进入,或者利用你家某个电器漏洞进行破坏,传统杀毒软件就显得力不从心了。它无法替代专业的Java应用安全实践和工具。
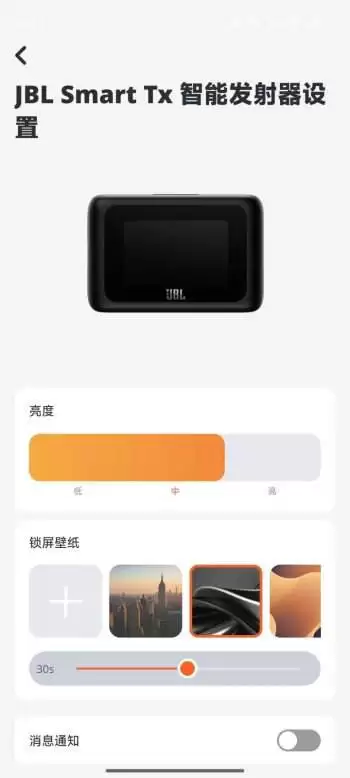
在当今数字化时代,手机软件通知过多已成为许多人的困扰。别担心,以下为您详细介绍app通知管理与静音设置教程,帮您轻松屏蔽不必要的通知。一、全面管理通知权限先打开手机“设置”,找到“应用管理”或者“应用程序”选项。在这里,你能看到所有已安装的app。然后点击你想要设置的app,进入它的详细设置页面,再
苹果手机用着用着,软件突然闪退,这场景估计不少朋友都遇到过。别慌,这问题虽然烦人,但解决起来通常有迹可循。下面咱们就按顺序,把几个最管用的排查方法过一遍。 检查软件版本与系统兼容性 首先得看看,是不是软件本身“跟不上节奏”了。如果某个App的版本太旧,而你的iOS系统已经更新了好几轮,两者不兼容,就
在使用大众点评浏览门店信息、查看实时动态时,不少用户都会登录自己的账号,顺便与好友互动。不过,手机号添加好友这个功能,有时会带来一些不必要的打扰——通讯录里的联系人可能直接把你加为好友。其实,这个功能是可以手动关闭的,操作并不复杂。 如果你也想省去这类打扰,可以参考下面的关闭教程: 关闭手机号添加好
答题红包版App通过答题将知识变现,下载可在应用商店搜索或官网安装。每轮答对题目即获红包或积分,还有限时挑战、邀请奖励等活动。需注意审题和节奏,保持理性心态,将其视为赚零花钱的娱乐方式。
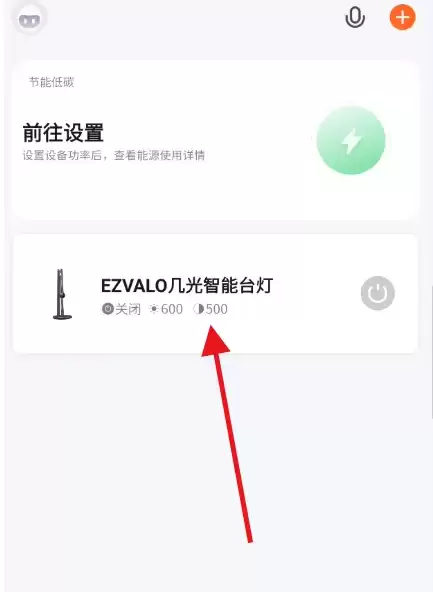
打开手机App,进入主页面后,找到并点击已经绑定的设备。进入设备详情页,找到右上角(或对应位置)的修改图标,点进去。在修改页面中,往下翻一翻,就能看到“移除设备”选项——没错,就是它。最后一步,系统会弹出一个确认窗口,点击“解除绑定”即可完成。整个过程不到半分钟。
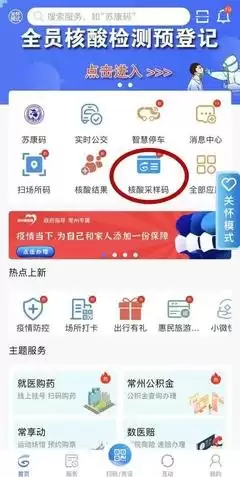
在日常生活中,通过手机软件便捷查询检查报告能节省不少时间与精力 如今,手机里装个APP,动动手指就能查到自己最新的检查报告,这事儿确实方便。在这方面,“我的常州”这款官方应用整合了本地医疗资源,提供了相当实用的报告查询服务。如果你还不知道具体怎么操作,下面这份详细的指南,或许能帮你快速上手。 一、下
要开通抖音支付,需先在抖音APP“我”页面的“设置”中找到“钱包”入口,完成实名认证并绑定本人有效银行卡。1.打开抖音,进入“我”页面;2.点击右上角“三条杠”,进入“设置”;3.选择“钱包”或“支付设置”;4.点击“开通抖音支付”,进行实名认证;5.认证通过后,输入银行卡信息并验证短信完成绑定。开通后即可用于购物、打赏等,需确保账户安全且年满18周岁,提现通常1-3个工作日到账,可能收取手续费,具体以平台规则为准。
开通微信支付需根据身份选择对应路径:企业或个体户需营业执照、对公账户、法人身份证、行业资质及经营场景证明,通过微信支付商户平台提交审核;个人仅能使用个人收款码,不具备商户功能。常见误区包括用个人码替代商户码、资料不全、经营范围不符、虚假交易及未备案网站。申请被驳回应查看具体原因,补充材料后重新提交。费率一般为0.38%-0.6%,结算周期多为T+1。合规准备资料是成功关键。
在AppStore下载支付宝App的正确方法是:打开AppStore,点击“搜索”,输入“支付宝”或“Alipay”,找到由“Alipay.comCo.,Ltd.”开发、蓝底白字“支”图标的官方应用,点击“获取”并使用FaceID、TouchID或AppleID密码验证,等待下载安装完成即可;若无法下载,常见原因包括AppleID地区设置非中国大陆、网络不稳定、设备存储不足、iOS版本过低或搜索关键词错误;为确保安全,务必从AppStore下载并核对开发者信息、图标、名称、用户评价及更新频率;安装后首次使
Java杀毒软件的局限性主要包括:1.主要针对Java环境中的恶意代码,无法防御通过操作系统漏洞或社交工程传播的病毒;2.面对多态变形、代码混淆等高级规避技术时检测能力受限;3.防护范围有限,难以覆盖非Java途径的攻击;4.实时防护效果依赖病毒库更新频率,更新不及时则无法识别新型病毒;5.可能影响Java程序性能,因扫描和监控消耗系统资源;6.无法完全替代传统杀毒软件,需与其他安全措施协同使用。因此,Java杀毒软件应作为多层次安全策略的一部分,配合系统更新、强密码、用户警惕等措施共同保障安全。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



