

Golang配置Grype漏洞扫描指南
答案:集成Grype可实现Golang项目依赖项的自动化漏洞扫描。通过在CI/CD中配置Grype扫描go.mod文件,能自动检测依赖中的已知漏洞,结合fail-on策略阻止高危代码合并,并利用忽略规则和修复建议高效管理漏洞,提升软件供应链安全。
答案:集成Grype可实现Golang项目依赖项的自动化漏洞扫描。通过在CI/CD中配置Grype扫描go.mod文件,能自动检测依赖中的已知漏洞,结合fail-on策略阻止高危代码合并,并利用忽略规则和修复建议高效管理漏洞,提升软件供应链安全。

Golang项目要配置自动化漏洞扫描,特别是针对依赖项的安全检查,最直接有效的方式是集成像Grype这样的专业工具。它能深入分析Go模块的依赖树,快速识别并报告其中已知的安全漏洞,从而在软件开发生命周期的早期就介入修复,大大降低潜在风险。
解决方案
配置Grype进行Golang项目的自动化漏洞扫描,其实比想象中要简单。Grype是一个开源的通用漏洞扫描器,它不仅能扫描容器镜像,也能直接扫描文件系统,当然也包括我们的Go模块。我个人觉得它最大的优点就是上手快,输出结果清晰。
首先,你需要安装Grype。对于Go开发者来说,最方便的方式通常是直接下载预编译的二进制文件,或者通过包管理器(比如macOS上的Homebrew)。如果你习惯从源码构建,也可以通过go install,但这通常不是最推荐的方式,因为Grype是独立于Go项目的工具。
安装完成后,在你的Go项目根目录下运行Grype非常直观:
grype .
这个命令会扫描当前目录下的所有文件,包括Go模块的依赖。Grype会自动识别go.mod和go.sum文件,然后根据这些信息去匹配其维护的漏洞数据库。有时候,你可能只想针对go.mod文件进行扫描,那么可以这样:
grype go.mod
Grype的输出默认是人类可读的文本格式,非常清晰地列出发现的漏洞、对应的CVE ID、严重等级、受影响的包以及建议的修复版本。当然,它也支持JSON、SPDX、CycloneDX等多种机器可读的格式,这对于后续的自动化处理和集成到其他安全工具链中非常有用。
在实际操作中,我们不可能每次都手动去运行这个命令。自动化才是王道,尤其是在CI/CD流程中集成Grype,能确保每次代码提交或合并请求都能自动进行安全检查。这就像给你的代码库设置了一个“守门员”,任何带有已知漏洞的依赖都很难混进去。
一个常见的实践是在CI/CD流水线中加入Grype扫描步骤。比如,在GitHub Actions或GitLab CI中,你可以定义一个任务,在构建或测试阶段之后运行Grype。如果Grype发现高危漏洞,你可以配置让整个流水线失败,从而阻止问题代码进入主分支。当然,你也可以设置一个阈值,比如只在发现“高危”或“关键”漏洞时才失败,对于“中危”或“低危”的漏洞则仅仅是发出警告,这取决于你团队的安全策略。
有时候,你会发现一些报出来的漏洞其实影响不大,或者根本不是你的代码路径会触发的。这时候,配置一个忽略列表就显得尤为重要。Grype支持通过.grype.yaml文件来配置忽略规则,这样可以避免不必要的噪音,让你更专注于真正需要解决的问题。这种灵活的配置能力,让Grype在实际项目中的可用性大大提升。
为什么Golang项目需要自动化依赖安全扫描?
我记得有一次,我们团队因为一个不起眼的第三方库漏洞,差点在发布前出了大问题。从那以后,我对自动化扫描的重视程度就完全不一样了。Golang项目,和所有现代软件一样,高度依赖于各种第三方库和模块。这些依赖项构成了我们软件的“供应链”,而供应链的任何一个环节出现问题,都可能导致整个应用的安全性受到威胁。
首先,是“已知漏洞”的风险。Go模块系统非常高效,让开发者可以轻松引入和管理依赖。但这种便利也意味着,我们可能在不知不觉中引入了包含已知安全漏洞的库。这些漏洞可能是缓冲区溢出、代码注入、权限提升等,一旦被恶意利用,后果不堪设想。手动去跟踪每个依赖的每个版本是否有漏洞,几乎是不可能完成的任务,自动化工具就成了唯一的解法。
其次,是“早期发现,成本最低”的原则。安全漏洞发现得越晚,修复的成本就越高。在开发阶段发现并修复一个漏洞,可能只需要更新一个依赖版本,或者改几行代码。但如果等到产品上线后才发现,不仅修复起来更复杂,还可能面临数据泄露、服务中断、品牌声誉受损等一系列连锁反应。自动化扫描能把漏洞检查前置到开发流程的早期,甚至在代码提交时就进行,大大降低了修复成本和风险。
再者,合规性要求也是一个重要推动力。许多行业标准和法规(例如GDPR、HIPAA、SOC 2等)都对软件供应链安全提出了明确要求。通过自动化依赖安全扫描,我们可以证明项目在持续地进行安全检查,满足合规性要求。这不仅仅是为了通过审计,更是为了建立一个负责任、可信赖的软件产品。
最后,从开发者的角度看,自动化扫描能显著提升效率。它将重复、枯燥的漏洞检查工作自动化,让开发者可以专注于核心业务逻辑的实现,而不是被安全问题反复打断。它提供了一个快速反馈循环,让开发者能够及时了解自己引入的依赖是否存在问题,并迅速采取行动。这不仅仅是安全团队的事,更是每个开发者的责任,自动化工具让这个责任变得更容易承担。
如何在CI/CD流程中集成Grype以实现自动化?
将Grype集成到CI/CD流程中,是实现自动化依赖安全扫描的关键一步。我个人倾向于在CI里直接配置 fail-on high,这样至少能保证高危漏洞不会被忽略。但如果是开发分支,你可能希望 continue-on-error,先看看情况。
无论你使用的是GitHub Actions、GitLab CI、Jenkins还是其他CI/CD平台,核心思路都是类似的:在代码构建或测试阶段之后,增加一个运行Grype扫描的步骤。
以GitHub Actions为例,一个典型的Go项目Grype扫描工作流可能看起来像这样:
name: Go Dependency Security Scan

on:
  push:
    branches:
      - main
      - develop
  pull_request:
    branches:
      - main
      - develop

jobs:
  grype_scan:
    runs-on: ubuntu-latest # 或者你选择的操作系统环境

    steps:
    - name: Checkout code
      uses: actions/checkout@v4 # 获取代码

    - name: Set up Go
      uses: actions/setup-go@v5
      with:
        go-version: '1.22' # 根据你的项目实际Go版本调整

    - name: Go Mod Tidy
      # 确保go.mod和go.sum是最新的,有助于Grype准确识别依赖
      run: go mod tidy

    - name: Install Grype
      # 从官方源安装Grype,也可以使用其他安装方式
      run: |
        curl -sSfL https://raw.githubusercontent.com/anchore/grype/main/install.sh | sh -s -- -b /usr/local/bin v0.70.0 # 建议使用最新稳定版

    - name: Run Grype Scan
      # 运行Grype扫描,扫描当前目录下的Go模块依赖
      # --fail-on high 表示如果发现高危漏洞则使CI失败
      # 可以根据需要调整为 critical, medium, low 等
      run: grype . --fail-on high --scope all-layers
      # continue-on-error: true # 如果你希望即使有漏洞也不中断CI,可以取消注释此行

    # - name: Upload Grype Results (可选)
    #   # 将扫描结果作为artifact上传,方便后续查看或集成
    #   if: always() # 无论上一步成功失败都执行
    #   run: grype . -o json > grype-results.json
    #   uses: actions/upload-artifact@v3
    #   with:
    #     name: grype-scan-report
    #     path: grype-results.json
刚开始设置CI/CD的时候,我常常会遇到一些“小坑”,比如Grype的版本兼容性问题,或者CI环境的权限不足导致安装失败。但多试几次,参照官方文档,总能搞定。
关键步骤的考量:
- 代码检出与Go环境设置: 这是所有Go项目CI/CD的基础。确保Go版本与你的项目兼容。
go mod tidy: 这一步至关重要。它能确保你的go.mod和go.sum文件是最新的,反映了项目实际使用的依赖。Grype会依赖这些文件来构建依赖图谱。- 安装Grype: 你可以选择直接下载二进制、使用包管理器,或者像示例中那样通过
curl脚本安装。确保安装的是稳定版本。 - 运行Grype扫描:
grype .:扫描当前目录下的所有文件和依赖。--fail-on:这是控制CI/CD流程的关键。你可以设置当发现“critical”、“high”、“medium”等严重等级的漏洞时,让CI任务失败。这会强制开发者在合并代码前解决这些问题。--scope all-layers:在扫描容器镜像时特别有用,确保所有层都被扫描。对于文件系统扫描,它也会确保更全面的覆盖。continue-on-error: true:如果你希望即使发现漏洞,CI流程也继续执行,只是发出警告,可以启用这个选项。这在开发分支上可能比较有用,主分支通常会选择严格失败。
- 结果处理(可选但推荐): 将Grype的输出保存为JSON格式,并作为CI/CD的artifact上传。这不仅方便人工审查,也为后续集成到安全仪表盘或漏洞管理系统提供了数据源。
通过这种方式,每次代码更新都会自动触发安全检查,形成一个持续、自动化的安全反馈循环,让团队能够及时发现并响应潜在的依赖漏洞。
如何管理和维护Grype扫描结果,并处理已发现的漏洞?
处理漏洞结果是个艺术活,不是简单地“修掉”就行。有时候,一个看起来很严重的漏洞,在你的特定业务场景下可能根本无法被利用,但你得有充分的理由去“忽略”它,并且最好有文档记录。
Grype扫描完成后,会输出一份详细的报告。无论是文本格式还是JSON格式,这份报告都包含了以下关键信息:
- CVE ID: 漏洞的通用漏洞披露标识符,方便查询更多细节。
- 严重等级 (Severity): Critical, High, Medium, Low, Negligible。这是你优先处理的依据。
- 受影响的包 (Vulnerable Package): 具体是哪个依赖库的哪个版本有问题。
- 修复版本 (Fix Version): Grype通常会给出建议的修复版本,这是最直接的解决方案。
- 描述与链接: 漏洞的简要描述和指向漏洞数据库(如NVD、GHSA)的链接,提供更深入的信息。
漏洞结果的优先级排序:
不是所有漏洞都需要立即处理。你需要根据项目的实际情况进行优先级排序:
- 严重等级: Critical和High级别的漏洞通常需要最优先处理,它们往往意味着远程代码执行、敏感信息泄露等高风险问题。
- 可达性 (Reachability): 这是一个非常重要的考量。即使一个依赖有漏洞,如果你的代码路径根本不会调用到那部分有漏洞的功能,或者该功能在你的应用中被禁用,那么它的实际风险就会降低。虽然Grype本身不提供代码可达性分析(那是SAST工具的范畴),但你可以在人工审查时进行判断。
- 可利用性 (Exploitability): 漏洞是否有已知的公开利用方式(PoC)?存在PoC的漏洞通常风险更高。
- 修复方案: 是否有可用的修复版本?修复难度如何?
漏洞处理策略:
一旦确定了需要处理的漏洞,可以采取以下策略:
- 升级依赖 (Upgrade): 这是最常见也是最推荐的解决方案。Grype通常会给出建议的修复版本。对于Go模块,这通常意味着运行
go get,然后@ go mod tidy。如果直接升级到最新版本可能导致兼容性问题,可以尝试升级到最近的、已修复漏洞的稳定版本。 - 降级依赖 (Downgrade): 如果升级到最新版本会破坏现有功能,并且没有其他可用的修复版本,你可以考虑降级到一个已知安全的旧版本。但这通常不是理想方案,因为旧版本可能缺乏新功能或包含其他未被发现的漏洞。
- 替换依赖 (Replace): 如果某个依赖库漏洞频发,或者长期没有修复,可以考虑寻找一个功能相似且维护良好的替代库。
- 代码层面的缓解 (Mitigation): 如果无法升级或替换,你是否能在自己的代码中增加防护措施来阻止漏洞被利用?例如,对输入进行严格的验证和过滤,或者禁用易受攻击的功能。
- 接受风险并忽略 (Accept Risk/Ignore): 对于某些低危漏洞、无法利用的漏洞,或者被误报的漏洞,你可能选择接受风险并将其从Grype的
学习如何在Blender中使用HDRI进行渲染。通过World着色器连接Environment Texture节点,调整光照强度与环境方向,解决背景显示与曝光问题,快速提升场景真实感。
深入详解在SQL中进行条件判断字符串不包含某个子串的方法,涵盖标准NOT LIKE、各主流数据库(MySQL、PostgreSQL、SQL Server、Oracle)专有位置函数、正则表达式判断,剖析NULL值三值逻辑陷阱及全表扫描性能优化策略。
新手必读的IDM安装配置教程。从官方下载开始,逐步讲解如何完成Windows安装、启用Chrome/Edge/Firefox浏览器扩展、设置默认保存目录及调整连接线程,解决IDM不弹窗接管下载的常见问题。
全面解析Linux终端中终止进程的核心快捷键(Ctrl+C、Ctrl+Z、Ctrl+\)的原理、区别与具体使用方法,附后台恢复与强制终止全流程指南。
详解使用微软官方媒体创建工具制作 Windows 10 安装U盘的步骤,包括直接写入和ISO备份两种方式,并提供启动验证与故障排查建议。
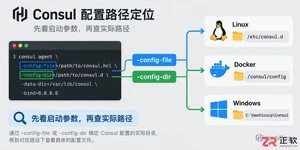
找不到 Consul 配置文件?直接搜索文件往往无效。本文详解如何根据启动参数(-config-file/-config-dir)在 Linux (/etc/consul.d)、Docker (/consul/config) 和 Windows 环境中准确定位 Consul 配置,并提供配置校验步骤。
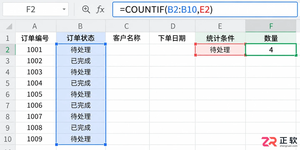
在WPS表格中使用COUNTIF进行单条件计数时,常因区域引用不当或条件格式差异导致结果偏差。本文详解COUNTIF的因果逻辑,提供区域固定、通配符应用及数据类型校验的实操方法,并说明何时应改用COUNTIFS或其他方案。
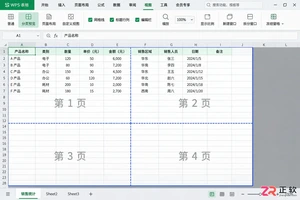
详解WPS表格中如何通过分页预览视图调整横向与纵向分页符,解决打印时标题被截、数据错位问题。涵盖手动插入删除分页符及缩放比例配合技巧,确保打印输出符合预期。
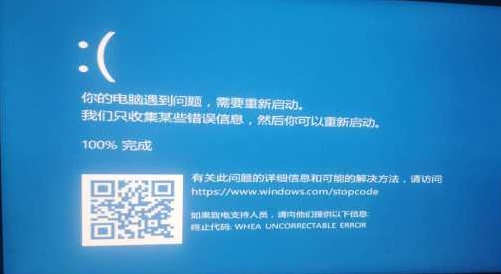
win10操作系统下运行3DMAX总是出现自动重启电脑的问题要怎么办,一般就是检测电源供电、硬件等问题即可,那么下面我们一起看看win10运行3DMAX自动重启解决方法。win10系统运行3DMAX自动重启:1、检测电源供电稳定,是否使用了电脑合适的电源大小。2、如果是新升级、添加硬件后出问题,拆除后试试。3、将电脑设置为——干净启动模式,启动电脑——全盘杀毒再尝试。4、如果以上调试无效,您可以报修或者联系就近服务站调试检修。5、如果你的CUP有16个线程将它变为14个线程尝试打开3DMAX。
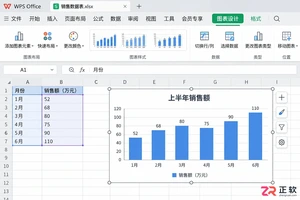
WPS表格图表标题还是“系列1”?本文教你快速选中图表、直接编辑标题文字,或在没有标题时通过功能区添加。包含解决标题被截断的布局技巧,以及何时该用动态引用替代手动修改。



Adobe Acrobat Pro 是面向办公、法务、财务、教育及出版用户的专业PDF处理软件,可在Mac上创建、编辑、转换、合并和保护文档,并提供OCR文字识别、表单、批注、内容比较、敏感信息遮盖及电子签名功能。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

PixTV 是一款在浏览器中使用的 AI 视觉内容创作平台,提供图片、视频、音频、文字生成、AI 分镜、局部重绘、提示词反推和无限画布等工具,适合短剧、漫剧、广告及社交媒体内容制作。

AutoCAD 是 Autodesk 推出的专业计算机辅助设计软件,Windows 版支持精确二维绘图、三维实体与曲面建模、图纸标注、布局发布和任务自动化,并包含多套行业专业化工具组合,适用于建筑、机械、电气、工程建设及制造设计人员。