

PHP Session跨域问题解决方法
本文深入探讨了PHP_SESSION在前端生产环境(跨域)中为空,而在开发环境(同源代理)中正常工作的常见问题。核心原因在于浏览器在处理跨域请求时,默认不发送会话凭证(如PHP会话Cookie)。教程将详细阐述同源与跨域环境的区别,并提供客户端(如FetchAPI)和服务器端(如CORS头)的解决方案,确保会话数据在生产环境中正确传递。

1. 问题背景:开发与生产环境下的会话差异
在Web应用开发中,PHP的_SESSION数组是管理用户会话状态的关键机制。然而,开发者有时会遇到一个令人困惑的问题:在开发环境中会话(_SESSION)工作正常,但在部署到生产环境后,_SESSION数组却变为空。这通常发生在前后端分离的项目中,尤其当开发和生产环境的网络配置存在微妙差异时。
开发环境(例如:使用Webpack Dev Server)
在开发阶段,前端应用(如Vue/Quasar)通常运行在一个本地的开发服务器上(例如http://localhost:8080)。为了解决跨域问题,这个开发服务器会配置代理(Proxy),将特定的API请求路径(如/api)转发到真实的后端API地址(如https://api.mydomain.abc)。
例如,Webpack devServer的配置可能如下:
devServer: {
  // ...
  proxy: {
    '/api': {
      target: 'https://api.mydomain.abc', // 真实后端地址
      changeOrigin: true,
      pathRewrite: {
        '^/api': '' // 移除路径前缀
      }
    }
  }
}
在这种模式下,浏览器向http://localhost:8080/api/index.php发起请求,而Webpack Dev Server在后台将其转发到https://api.mydomain.abc/index.php。对浏览器而言,请求是发往同源(localhost)的,因此它会默认发送与localhost关联的Cookie,包括PHP会话Cookie。
生产环境(例如:Nginx服务前端)
在生产环境中,前端应用通常由一个Web服务器(如Nginx)直接提供服务,例如部署在https://www.mydomain.abc。此时,前端代码会直接向后端API地址(https://api.mydomain.abc)发起请求,不再经过本地代理。
尽管后端API服务器(https://api.mydomain.abc)与前端服务器(https://www.mydomain.abc)可能由同一个物理服务器或Nginx实例处理,但从浏览器的角度看,www.mydomain.abc和api.mydomain.abc是两个不同的源(即使它们共享顶级域名,子域名不同也构成跨域)。
2. 浏览器安全机制:同源策略与跨域资源共享(CORS)
理解上述差异的关键在于浏览器的同源策略(Same-Origin Policy)和跨域资源共享(CORS)机制。
- 同源(Same-Origin):当请求的协议、域名和端口都与当前文档的源一致时,浏览器将其视为同源请求。在同源请求中,浏览器会默认发送与该源关联的所有Cookie,包括会话Cookie。
- 跨域(Cross-Origin):当请求的协议、域名或端口中任意一个与当前文档的源不一致时,浏览器将其视为跨域请求。出于安全考虑,浏览器在发起跨域请求时,默认情况下不会自动发送第三方Cookie(包括PHP会话Cookie)。这就是导致_SESSION在生产环境为空的根本原因。
虽然后端可能已经配置了CORS头(例如Access-Control-Allow-Origin: https://www.mydomain.abc),允许www.mydomain.abc访问其资源,但这仅仅解决了跨域请求被浏览器阻止的问题,并不能自动解决会话凭证(Cookie)的发送问题。
3. 客户端会话凭证处理:显式发送凭证
要解决跨域请求中PHP _SESSION为空的问题,客户端(前端应用)必须显式地指示浏览器发送会话凭证。
使用Fetch API
如果你使用原生的Fetch API发起HTTP请求,你需要设置credentials选项为'include'。
// 示例:使用Fetch API发送请求并包含凭证
fetch('https://api.mydomain.abc/index.php', {
  method: 'GET',
  credentials: 'include', // 关键设置:指示浏览器发送Cookie
  headers: {
    'Content-Type': 'application/json'
  }
})
.then(response => {
  if (!response.ok) {
    throw new Error(`HTTP error! status: ${response.status}`);
  }
  return response.json();
})
.then(data => {
  console.log('API响应:', data);
  // 根据响应处理会话状态
})
.catch(error => {
  console.error('请求失败:', error);
});
credentials选项有三个可能的值:
- 'same-origin' (默认): 仅在同源请求中发送Cookie。
- 'include': 无论同源还是跨域,都发送Cookie。
- 'omit': 不发送任何Cookie。
使用Axios或其他HTTP客户端库
大多数流行的HTTP客户端库(如Axios、jQuery.ajax等)都提供了类似的配置选项来控制凭证的发送。
Axios示例:
import axios from 'axios';

// 示例:使用Axios发送请求并包含凭证
axios.get('https://api.mydomain.abc/index.php', {
  withCredentials: true // 关键设置:指示Axios在跨域请求中发送Cookie
})
.then(response => {
  console.log('API响应:', response.data);
  // 根据响应处理会话状态
})
.catch(error => {
  console.error('请求失败:', error);
});
4. 服务器端CORS配置:允许接收凭证
除了客户端设置外,后端API服务器也必须明确告知浏览器它允许接收来自特定源的凭证。这通过在HTTP响应头中设置Access-Control-Allow-Credentials来实现。
在PHP中设置CORS头
在你的PHP脚本的开头,在任何输出之前,确保设置了正确的CORS头。
 'success', 'user_id' => $_SESSION['user_id']]);
} else {
    // 尝试登录或返回未登录状态
    if (isset($_POST['username']) && isset($_POST['password'])) {
        // 假设这里有登录验证逻辑
        if ($_POST['username'] === 'test' && $_POST['password'] === '123') {
            $_SESSION['user_id'] = 1;
            echo json_encode(['status' => 'success', 'message' => 'Login successful', 'user_id' => $_SESSION['user_id']]);
        } else {
            echo json_encode(['status' => 'error', 'message' => 'Invalid credentials']);
        }
    } else {
        echo json_encode(['status' => 'error', 'message' => 'Not logged in or missing credentials']);
    }
}
?>
重要注意事项:
- 当Access-Control-Allow-Credentials设置为true时,Access-Control-Allow-Origin不能设置为通配符*。它必须是一个具体的域名(或多个域名,通过逻辑判断输出)。这是CORS规范的要求,为了安全考虑。
- 确保session_start()在任何HTTP响应头输出之前被调用,否则会导致“Headers already sent”错误。
5. 总结与调试技巧
解决PHP _SESSION在生产环境为空的问题,核心在于理解浏览器在同源和跨域请求中处理会话凭证的差异。这需要客户端和服务器端协同配置。
关键步骤回顾:
- 客户端(前端):在发起HTTP请求时,显式设置credentials: 'include'(Fetch API)或withCredentials: true(Axios)。
- 服务器端(后端API):在CORS响应头中,除了设置Access-Control-Allow-Origin外,还必须设置Access-Control-Allow-Credentials: true。同时,Access-Control-Allow-Origin不能为*。
调试技巧:
- 浏览器开发者工具:
- 网络(Network)选项卡:检查你的API请求。查看请求头(Request Headers)中是否包含Cookie头,以及响应头(Response Headers)中是否包含Access-Control-Allow-Origin和Access-Control-Allow-Credentials: true。
- 控制台(Console)选项卡:检查是否有CORS相关的错误信息,例如“The value of the 'Access-Control-Allow-Origin' header in the response must not be the wildcard '*' when the request's credentials mode is 'include'.”
- PHP错误日志: 检查PHP的错误日志,看是否有session_start()相关的警告或错误,例如“Headers already sent”等。
通过以上步骤,你将能够确保PHP _SESSION在跨域的生产环境中也能正常工作,从而正确管理用户会话。
WorkBuddy 目前没有面向普通用户的公开 REST API 接口文档,扩展与集成走四条官方路径:接入 MCP 服务扩展工具能力、用连接器打通外部应用(支持公共/个人授权)、编写技能(Skill)与专家包定制工作流、在开放平台发布 Buddy 应用。另支持接入 OpenAI 兼容的自定义模型。本文含 4 张真实界面截图并如实说明现状。
解释Google Workspace MCP 11月11日与12日的agentic OAuth客户端迁移节点,区分普通REST应用、混合客户端、预览资格、用户权限和服务账户、Apps Script边界。
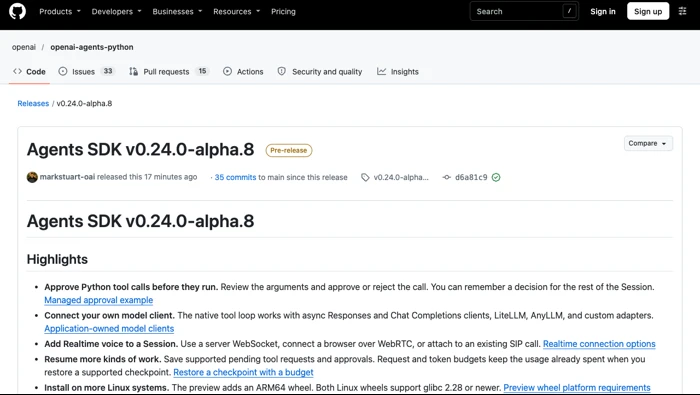
OpenAI Agents SDK v0.24.0-alpha.8预览版新增执行前审批、自有模型客户端、Realtime与预算检查点恢复,说明alpha.7回退、Linux运行及工具认证边界。
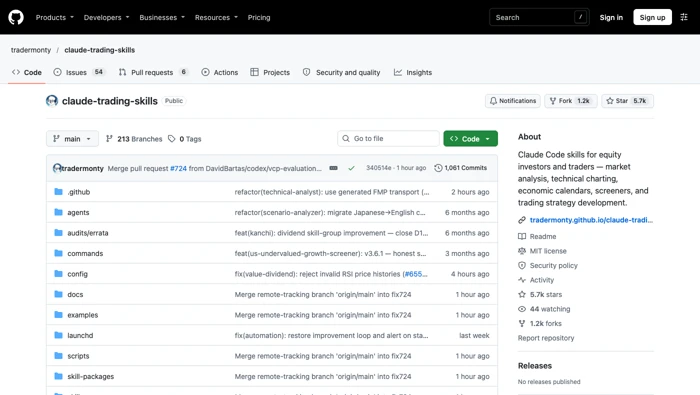
Claude Trading Skills六项技能已修复API密钥异常日志泄漏路径;not_verified保留完整安全审核缺口,离线回归通过不等于实盘验收或全面认证。
解释Microsoft C++ Language Server预览版的MSBuild编译数据库自动提取,区分CMake、自定义构建、有效Copilot订阅和CLI能力,避免把测试预发布版本当最低稳定版。

LibreOffice可通过“工具→宏”创建和运行Basic宏,也支持由Python脚本提供程序运行Python宏。两种方式都可以使用UNO接口操作文档;Excel VBA只有有限兼容支持,不能把所有Excel宏直接复制过来当作LibreOffice原生宏执行。
说明Enterprise GitHub Apps的Copilot席位管理权限,提供第一页只读GET示例,区分total_seats、授权明细、遥测活动和待取消计费条件。
解释GitHub网页仪表盘Feed或Home默认视图、六项列表、自定义选择保留和Agent sessions隐藏条件,区分布局、数据与权限。
核对LangChain三种包版本,解释refusal内容块、ModelRefusalError与中间件传递,提供自定义错误分支示例并区分Python消息流和追踪修复。
区分Anthropic各语言SDK及TypeScript云适配包版本,解释Claude Tag字段、Bedrock/Vertex分号差异、非法路径参数和只读Python版本核对。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



