

防止未知节点接入 Apache Ignite 集群的策略主要包括以下几个方面:1. 配置网络访问控制(防火墙)使用操作系统或云平台的防火墙规则,限制只有特定 I
ApacheIgnite默认使用多播发现机制,易导致未授权节点误连并引发集群不稳定;可通过禁用多播、启用静态IP发现、自定义通信端口及结合系统级网络防护(如防火墙)来有效隔离非法节点。

Apache Ignite 默认使用多播发现机制,易导致未授权节点误连并引发集群不稳定;可通过禁用多播、启用静态 IP 发现、自定义通信端口及结合系统级网络防护(如防火墙)来有效隔离非法节点。
Apache Ignite 默认使用多播发现机制,易导致未授权节点误连并引发集群不稳定;可通过禁用多播、启用静态 IP 发现、自定义通信端口及结合系统级网络防护(如防火墙)来有效隔离非法节点。
在生产环境中,Apache Ignite 集群的稳定性高度依赖于节点身份的可控性。Ignite 本身不提供内置的节点白名单或身份认证机制——所有监听在默认发现端口(47500)和通信端口(47100)上的节点,只要网络可达且配置兼容,就可能尝试加入集群。一旦有配置错误或遗留测试节点意外接入,轻则触发重复 ID 冲突、拓扑震荡,重则导致节点频繁上下线、缓存分区失衡甚至整个集群不可用。
✅ 核心防护策略(四层加固)
1. 禁用多播发现,强制使用静态 IP 发现
TcpDiscoveryMulticastIpFinder 是 Ignite 的默认发现器,依赖局域网多播,极易被同网段任意节点探测并加入。应立即替换为 TcpDiscoveryStaticIpFinder,显式声明可信节点列表:
                            192.168.1.10:47500
                            192.168.1.11:47500
                            192.168.1.12:47500
⚠️ 注意:所有节点必须配置完全一致的 addresses 列表(含自身),否则将无法形成统一拓扑。
2. 自定义非标准端口,降低扫描风险
将默认发现端口 47500 和通信端口 47100 改为私有端口(如 42500 / 42100),可显著减少自动化端口扫描工具的误触概率,并便于防火墙精细化管控:
// Java 配置示例
TcpDiscoverySpi discoverySpi = new TcpDiscoverySpi();
discoverySpi.setLocalPort(42500); // 发现端口
discoverySpi.setLocalPortRange(10); // 可选:端口范围容错

TcpCommunicationSpi commSpi = new TcpCommunicationSpi();
commSpi.setLocalPort(42100); // 通信端口

IgniteConfiguration cfg = new IgniteConfiguration();
cfg.setDiscoverySpi(discoverySpi);
cfg.setCommunicationSpi(commSpi);
3. 操作系统级网络隔离(必需)
Ignite 不处理网络访问控制,因此必须依赖外部防护:
- 防火墙规则:仅放行已知节点 IP 对 42500(发现)和 42100(通信)端口的 TCP/UDP 访问;
- VPC/安全组:云环境务必限制安全组入站规则,禁止 0.0.0.0/0;
- 主机 hosts 绑定或 DNS 分区:避免因 DNS 泛解析导致意外节点解析成功。
4. (进阶)启用 SSL/TLS 与节点验证(Ignite 2.11+)
若需更强保障,可配置 SslContextFactory 并启用 TcpDiscoverySpi.setForceServerMode(true),配合双向 TLS 验证客户端证书,实现节点级身份认证(需额外 PKI 基础设施支持)。
总结
防止未知节点接入不是单一配置项能解决的问题,而是“配置加固 + 网络隔离 + 运维规范”的组合实践。优先启用静态 IP 发现并关闭多播,再配合端口定制与防火墙策略,即可在绝大多数生产场景中彻底杜绝非法节点干扰。 忽略系统层防护,仅依赖 Ignite 内部配置,将始终存在安全盲区。
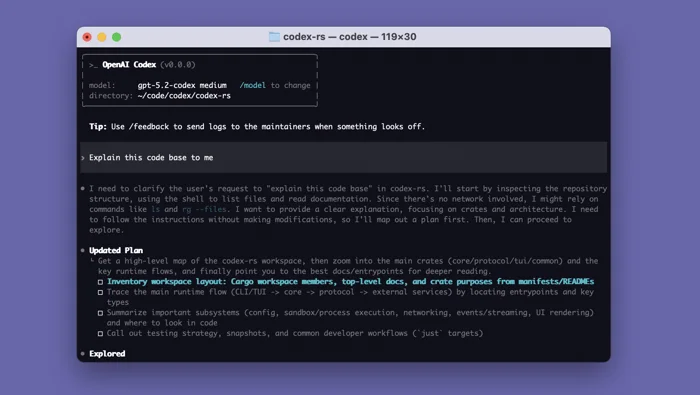
Codex 0.171.0-alpha.10 预发布版增加终端侧栏的只读文档预览。启用工作区后,当前线程中可解析的文件链接能形成预览标签页。
Codex 0.170.0-alpha.4.1 预发行默认在两种 Amazon Bedrock provider 上走增量工具定义,保留显式关闭选项。
Codex 0.171.0-alpha.11 为终端侧栏增加会话文件入口和图片预览。选择器负责发现文件,预览根据文件类型和终端能力决定显示方式。
Codex 0.171.0-alpha.8 预发行允许 exec 连接现有应用服务器,说明 WebSocket 认证、服务端配置与线程恢复限制。
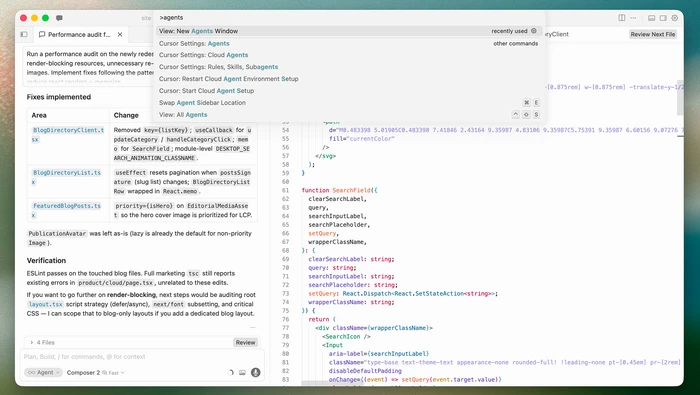
从 Cursor 3.13.0 起可添加 Hospitable 1.0.0 插件,检查只查、编辑、取消和发送住客消息的适用条件。
Cursor Close 插件 1.0.0 要求 Cursor 3.13.0 起,说明聊天添加命令、单组织连接以及三种账号授权范围。 Cursor 的 Close 1.0.0 把查询、创建和更新删除分到三个授权等级。只需要查看线索时,只读授权能覆盖查询场景。
Cursor Redo 插件 1.0.0 要求 Cursor 3.13.0 起,说明聊天添加命令、商家授权及订单查询与退货写入的区别。 Redo 1.0.0 可通过 Cursor 添加到商家工作环境。接入后,订单查询与退货处理取决于对应的店铺账号和角色。
Qwen Code TypeScript SDK v0.1.35 正式版同捆 CLI v0.28.0,适用 Node.js 22.0.0 以上,安装状态以 npm 注册表为准。
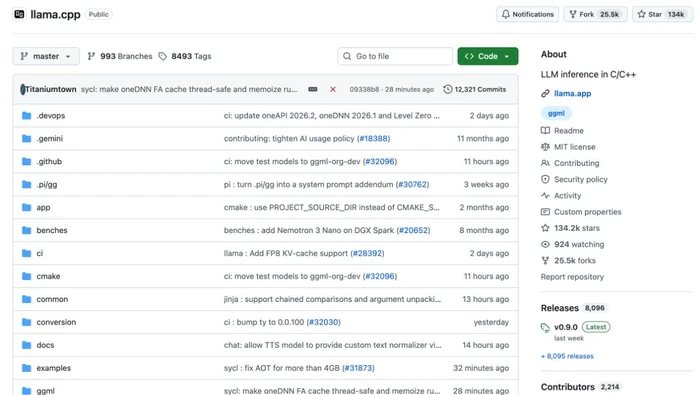
llama.cpp b12470 预发布构建修复了 SYCL 后端使用 MKL 的 Flash Attention 路径。掩码按注意力头或批次广播时,会避免对较小掩码维度直接越界读取。
Qwen Code v0.28.0 将共享 Agent 循环默认用于无界面会话、Ink 终端和子代理。各入口在没有显式配置时采用自己的默认值。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



