

Solaris8安装OPENSSH方法
在Solaris 8上安装OPENSSH 相信不少朋友在Solaris 8上折腾OpenSSH时,都曾被那个经典的“PRNG is not seeded”(伪随机数生成器未播种)问题给卡住过。今天,咱们就来聊聊这个问题的解决之道。 首先要做的,自然是确保OpenSSH所需的所有依赖包都已就位。 A、
在Solaris 8上安装OPENSSH
相信不少朋友在Solaris 8上折腾OpenSSH时,都曾被那个经典的“PRNG is not seeded”(伪随机数生成器未播种)问题给卡住过。今天,咱们就来聊聊这个问题的解决之道。
首先要做的,自然是确保OpenSSH所需的所有依赖包都已就位。
A、关于Sun官方的补丁 112438-01
这里有个小插曲。这个补丁的本意,是解决Solaris 8默认不提供随机数设备的问题。但根据实际操作经验,打了这个补丁有时也并不奏效。因此,一个比较务实的建议是可以先跳过这一步。虽然我没安装它,但还是把信息列在这里,供你参考。
1、安装第三方随机数设备软件
解决随机数问题的核心,其实是安装一个叫做ANDIrand的第三方软件包。下载对应的版本(Solaris 8对应ANDIrand-0.7-5.8-sparc-1.pkg),然后直接安装。安装过程很快,无需重启系统。完成后,系统/dev/目录下就会生成关键的random和urandom设备文件。
这样一来,再启动OpenSSH,那个恼人的错误提示就会消失了。软件的下载地址很关键:
针对Solaris 2.6系统:
http://www.cosy.sbg.ac.at/~andi/SUNrand/pkg/ANDIrand-0.7-5.6-sparc-1.pkg
针对Solaris 8系统:
http://www.cosy.sbg.ac.at/~andi/SUNrand/pkg/ANDIrand-0.7-5.8-sparc-1.pkg
2、获取必要的安装包
接下来是准备OpenSSH及其依赖的软件包。对于SPARC架构的Solaris 8系统,建议前往http://www.sunfreeware.com/indexsparc8.html下载对应版本。通常需要下面这些:
openssh-3.5p1-sol8-sparc-local.gzopenssl-0.9.6g-sol8-sparc-local.gzzlib-1.1.4-sol8-sparc-local.gzlibgcc-3.2-sol8-sparc-local.gz(如果没安装gcc 3.2的话)tcp_wrappers-7.6-sol8-sparc-local.gz(可选,但强烈推荐)perl-5.6.1-sol8-sparc-local.gz(可选)prngd-0.9.25-sol8-sparc-local.gz(可选,我没安装这个)egd-0.8-sol8-sparc-local.gz(可选,这个我也没装)
3、安装软件包
现在,开始正式安装。先用gunzip命令解压下载好的压缩包:
# gunzip openssh-3.5p1-sol8-sparc-local.gz
# gunzip openssl-0.9.6g-sol8-sparc-local.gz
# gunzip zlib-1.1.4-sol8-sparc-local.gz
# gunzip libgcc-3.2-sol8-sparc-local.gz (如果没安装gcc 3.2)
# gunzip tcp_wrappers-7.6-sol8-sparc-local.gz (可选)
其他可选包也如法炮制。解压完成后,切换至root权限,用pkgadd -d命令依次安装:
# pkgadd -d openssh-3.5p1-sol8-sparc-local
# pkgadd -d openssl-0.9.6g-sol8-sparc-local
# pkgadd -d zlib-1.1.4-sol8-sparc-local
# pkgadd -d libgcc-3.2-sol8-sparc-local
# pkgadd -d tcp_wrappers-7.6-sol8-sparc-local (可选)
安装完毕后,/usr/local目录下会生成一系列子目录。OpenSSL文件的默认路径会是/usr/local/ssl。这里需要注意一个细节:如果这些软件在编译时没有将/usr/local/lib和/usr/local/ssl/lib加入LD_LIBRARY_PATH环境变量,那么你可能需要手动设置一下。完成这一步后,你就能在/usr/local/bin中找到ssh客户端,在/usr/local/sbin中找到sshd守护进程了。记得确保这两个目录已经添加到了你的PATH环境变量里。另外,如果你安装了可选的egd包,其中的Perl脚本会默认在/usr/local/bin中寻找Perl解释器。如果你用的是Sun自带的Perl,需要将脚本开头的路径改为/usr/bin。
4、建立sshd用户和/var/empty目录
出于安全考虑,OpenSSH需要一个独立的权限分离用户和一个空目录。执行以下命令:
# mkdir /var/empty
# chown root:sys /var/empty
# chmod 755 /var/empty
# groupadd sshd
# useradd -g sshd -c 'sshd privsep' -d /var/empty -s /bin/false sshd
需要特别注意的是,/var/empty目录应该始终保持为空,不要在里面存放任何文件。
5、安装tcp_wrappers
tcp_wrappers是一个强大的访问控制工具,可以用来限制哪些主机能够访问你的服务端口,比如sshd使用的22号端口。如果系统里已经运行了tcp_wrappers,你只需要检查/etc/hosts.allow和/etc/hosts.deny文件中是否有关于sshd的条目即可。如果之前没配置过,那么建议按以下步骤操作:
首先,创建(或编辑)/etc/hosts.deny文件,并加入一行:
sshd:ALL
这样做的目的是默认拒绝所有主机访问sshd。然后,创建(或编辑)/etc/hosts.allow文件,在这里加入你信任的主机。例如,只允许202.112.117.0这个网段的主机访问:
sshd:202.112.117.
通过这一放一收,就能精确控制访问来源。
6、配置ssh和启动sshd
终于到了最后一步。每台你想通过SSH客户端连接的服务器,都需要运行sshd守护进程。首先,需要在服务器上生成主机密钥。确保/usr/local/bin和/usr/local/sbin在你的PATH中。如果以前生成过密钥,以下命令会覆盖它们,请注意备份。以root权限执行:
# ssh-keygen -t rsa1 -f /usr/local/etc/ssh_host_key -N ""
# ssh-keygen -t dsa -f /usr/local/etc/ssh_host_dsa_key -N ""
# ssh-keygen -t rsa -f /usr/local/etc/ssh_host_rsa_key -N ""
生成过程可能需要几分钟,取决于机器性能,耐心等待每条命令完成。
密钥生成后,我们来创建一个系统启动脚本。用编辑器(例如vi)在/etc/init.d目录下创建一个名为sshd的文件:
#vi /etc/init.d/sshd
脚本内容如下:
#!/bin/sh
pid=`/usr/bin/ps -e | /usr/bin/grep sshd | /usr/bin/sed -e 's/^ *//' -e 's/ .*//'`
case $1 in
'start')
/usr/local/sbin/sshd
;;
'stop')
if [ "${pid}" !="" ]
then
/usr/bin/kill ${pid}
fi
;;
*)
echo "usage:/etc/init.d/sshd {start|stop}"
;;
esac
保存后,设置脚本权限并创建启动链接:
# chown root /etc/init.d/sshd
# chgrp sys /etc/init.d/sshd
# chmod 555 /etc/init.d/sshd
# ln -s /etc/init.d/sshd /etc/rc2.d/S98sshd
现在,你可以通过以下命令手动启动sshd:
# /etc/rc2.d/S98sshd start
或者等价地使用:
# /etc/init.d/sshd start
要停止服务,则执行:
# /etc/rc2.d/S98sshd stop
最后,验证一下服务是否成功启动:
# ps -ef | grep sshd
然后,尝试从另一台机器使用ssh [你的服务器IP]命令进行登录,如果一切顺利,整个安装配置过程就大功告成了。

使用PHP进行网站开发,可以选择支持PHP的Web主机,或者自行搭建开发环境。新手推荐使用WampServer或XAMPP这类集成环境,它们包含Apache、PHP和MySQL,安装配置非常简单。开发工具可选免费开源的EclipseforPHP,或功能强大的收费版PhpStorm,二者均支持多平台。
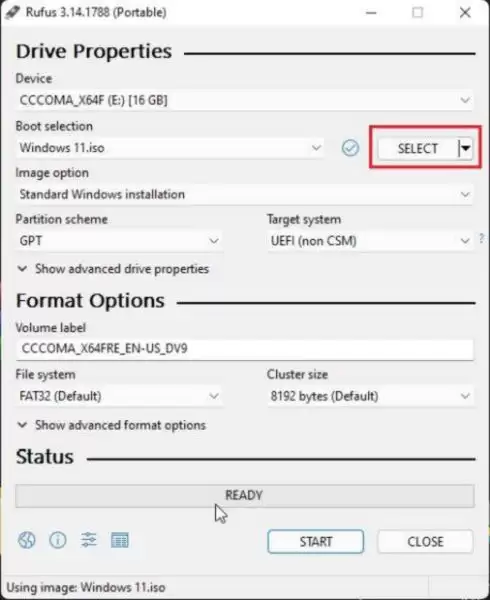
使用Rufus制作Windows11启动U盘时,需选择正确的GPT分区方案(UEFI),重启后从U盘启动系统,选择自定义安装并格式化C盘,完成后拔掉U盘进入OOBE(开箱体验)进行初始设置,家庭版必须联网并登录微软账户,专业版则可创建本地账户。
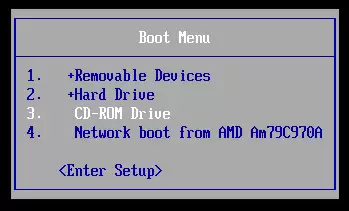
各个版本的Linux安装,说来说去其实都差不太多。搞明白一个版本,其他版本自然也就触类旁通了。而同一个版本下,图形界面安装和文本方式安装也是大同小异——只要熟练掌握其中一种,另一种上手毫无压力。当然,前提是你得懂点英文,不过真用不了多少,就那么几个单词。文本方式安装有个明显的好处:装得快,尤其是内存
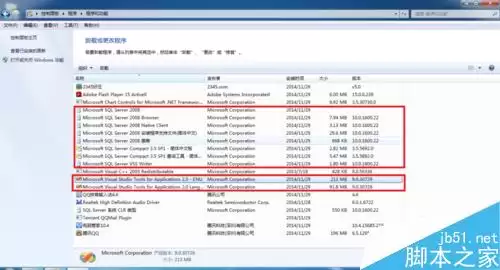
彻底卸载SQLServer2005/2008需常规卸载、删除安装目录、清除开始菜单残留、清理注册表(HKEY_CURRENT_USER和HKEY_LOCAL_MACHINE下相关项),最后重启电脑重新安装,否则易安装失败或报错。
这篇笔记属于那种“看一眼就忘不掉”的实用型干货,完全是日常运维中高频使用的命令合集。先从一个基础问题聊起:怎么确认当前在用什么Shell?echo $SHELL 这条命令就行了,问题不大。 想知道系统里都装了哪些Shell?直接 cat /etc/shells,一目了然。说到记忆,系统平时会把命令路
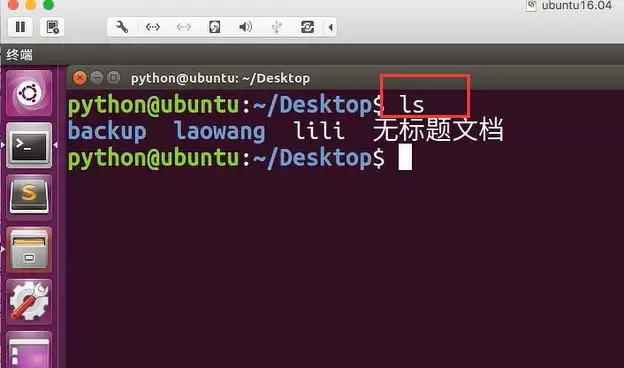
在Ubuntu系统里,新建文件夹是个再基础不过的操作了,但想用得顺手,还是得摸清几个小门道。今天我们就来聊聊 mkdir 这个命令——别看它简单,用好了能省不少事。 打开终端,先习惯性地用 ls 看一眼当前目录下都有什么文件和文件夹,心里有个底。 然后直接敲 mkdir A,一个名为A的文件夹就建好
配置VNC远程桌面,在很多场景下都是个挺实用的需求,尤其当你需要从Windows机器连接到Fedora服务器时。别看网上教程一大堆,真正能一步到位、又不绕弯子的其实不多。下面就把这套流程拆开来讲,保证每一步都清清楚楚。 先搞定核心配置文件。用vi打开/etc/sysconfig/vncserver,





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



